
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 drunkenshells/cve-2021-2471
PoC для CVE-2021-2471 - XXE в MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Эксплойт на Python для CVE-2022-28171, нацеленный на устройства Hikvision Hybrid SAN, автоматизирующий слепую SQL-инъекцию и инъекцию команд для…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server — удаленное выполнение кода (RCE) через фиксированный криптографический ключ
 motikan2010/cve-2023-6553-poc
Эксплойт proof-of-concept на Python для CVE-2023-6553, демонстрирующий неаутентифицированное удаленное выполнение кода через цепочку PHP-фильтров в…
 barrersoftware/opencode-secure
Усиленная с точки зрения безопасности ветка OpenCode — исправляет CVE-2026-22812 (CVSS 8.8 RCE), которую upstream отказывается патчить

 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, или обычно называемый CurveBall, — это уязвимость, при которой подпись сертификатов с использованием…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
 pqcworld/pqaudit
Сканировать кодовые базы на наличие криптографии, уязвимой к квантовым атакам. Обнаруживать RSA, ECDSA, Ed25519, ECDH до Q-Day. Вывод CycloneDX CBOM…
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Неаутентифицированная произвольная загрузка файлов
 smileostrich/text4shell-scanner
Сканер уязвимости для CVE-2022-42889 (Text4Shell)
 zoly-zoly/cve-2025-3248
Образовательный анализ и proof-of-concept эксплойт для CVE-2025-3248, критической уязвимости неаутентифицированной инъекции кода в Langflow, включая…
 suhanmen/sew
Встраивает и обнаруживает ключевые, основанные на стиле водяные знаки в сгенерированном LLM коде на Python, Java и C++ посредством перезаписи CST,…
 nulldreams/cve-2017-16082
NodeJS + Postgres (Удаленное выполнение кода) 🛰
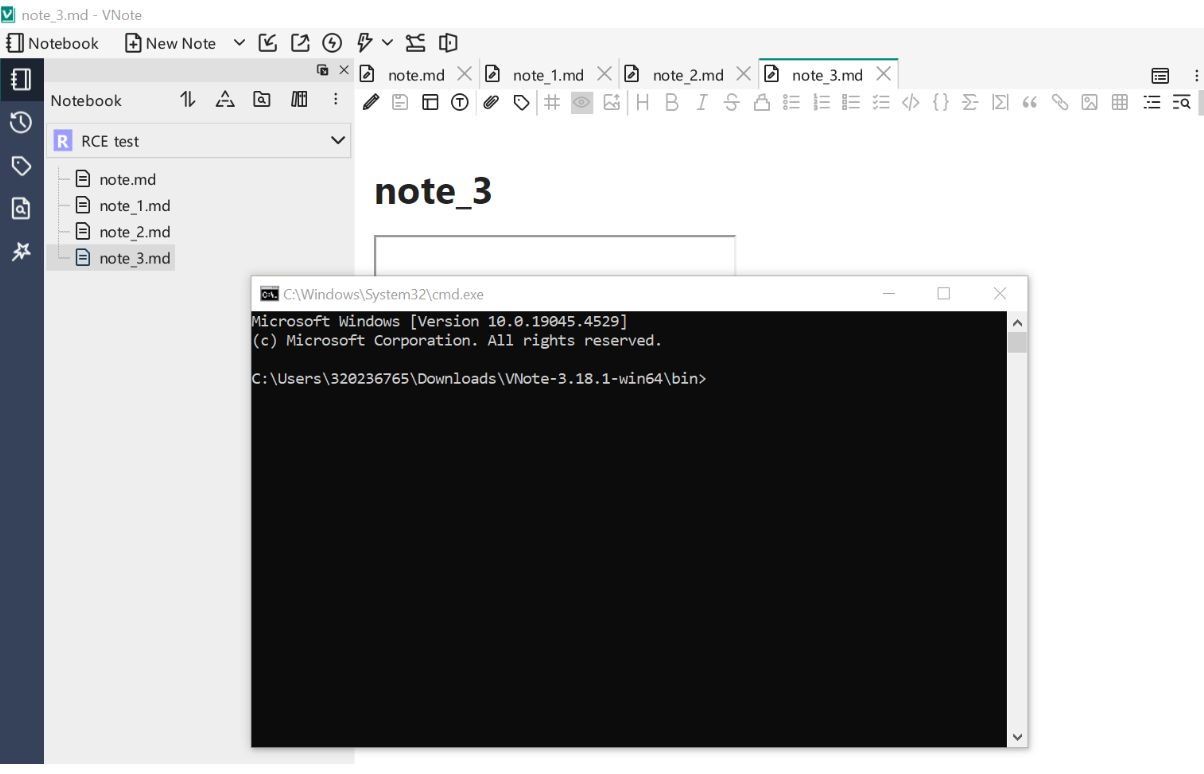 sh3bu/cve-2024-41662
Markdown XSS приводит к RCE в VNote версии <=3.18.1
 rvzsec/cve-2023-46818
CVE-2023-46818 - PoC-эксплойт для внедрения PHP-кода в ISPConfig (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC








