
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/sh3bu/cve-2024-41662
Статический анализАнализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложений
GitHubsh3bu/cve-2024-41662

CVE-2024-41662

Markdown XSS приводит к RCE в VNote версии <=3.18.1

Репозиторий
4302 лет назадЕщё не проверено
Поделиться

CVE-2024-41662

XSS через Markdown приводит к RCE в VNote версии <=3.18.1

Серьезность : Высокая (8.6)

CVSS score : CVSS:3.1/AV:L/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

Краткое описание :

В функциональности рендеринга Markdown приложения для заметок VNote была обнаружена уязвимость Cross-Site Scripting (XSS). Эта уязвимость позволяет внедрять и выполнять произвольный JavaScript-код, что потенциально может привести к удаленному выполнению кода (RCE).

Шаги для воспроизведения :

  1. Создайте заметку в VNote.
  2. Введите следующую JS-нагрузку в приложении:
  1. Нажмите CTRL+T, чтобы отобразить содержимое Markdown.
  2. Обратите внимание на выполнение JavaScript-нагрузки с появлением всплывающего окна alert.

изображение

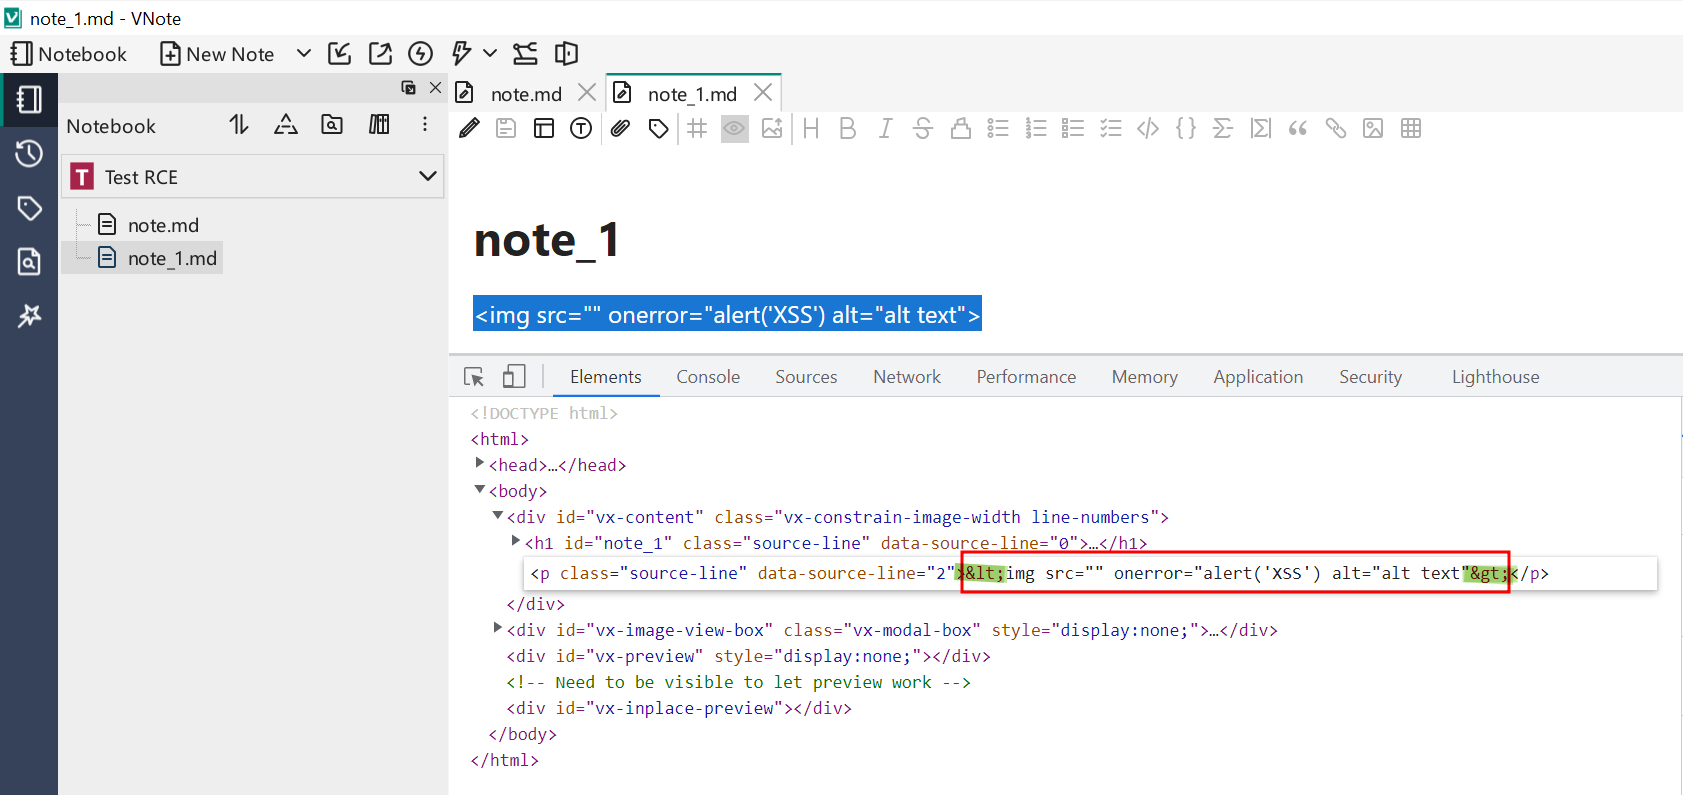
Для данной нагрузки не выполняется проверка белого списка или кодирование вывода, что приводит к уязвимости XSS.

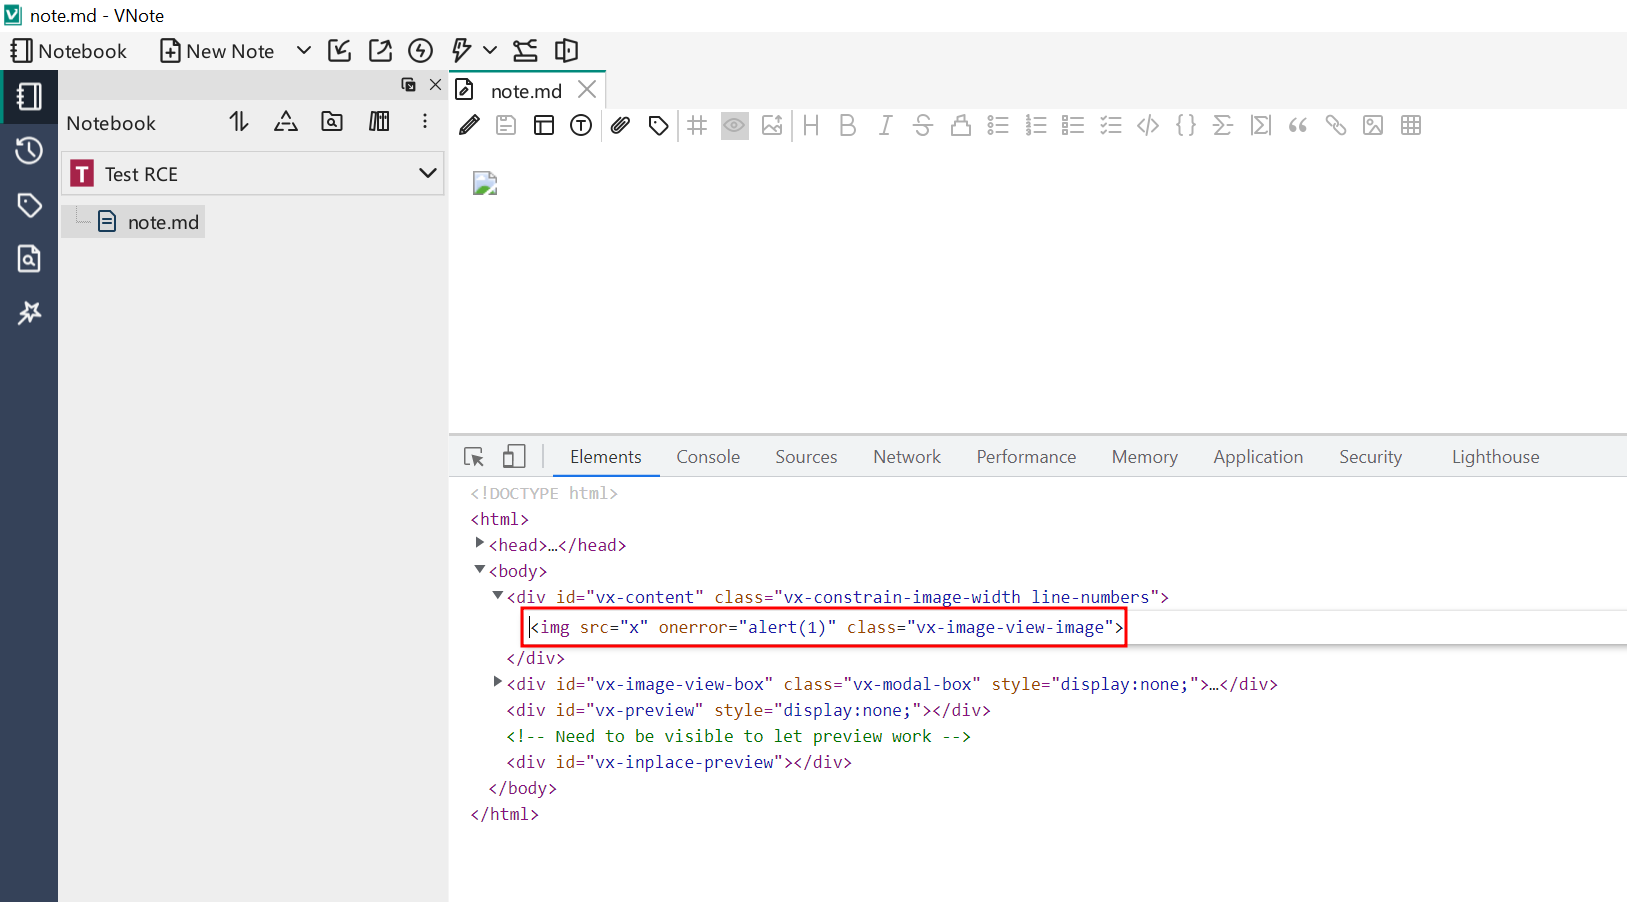
ПРИМЕЧАНИЕ: Приложение правильно проверяет некоторые JavaScript-нагрузки, выполняя кодирование вывода. Однако в определенных случаях проверка не выполняется.
изображение

изображение

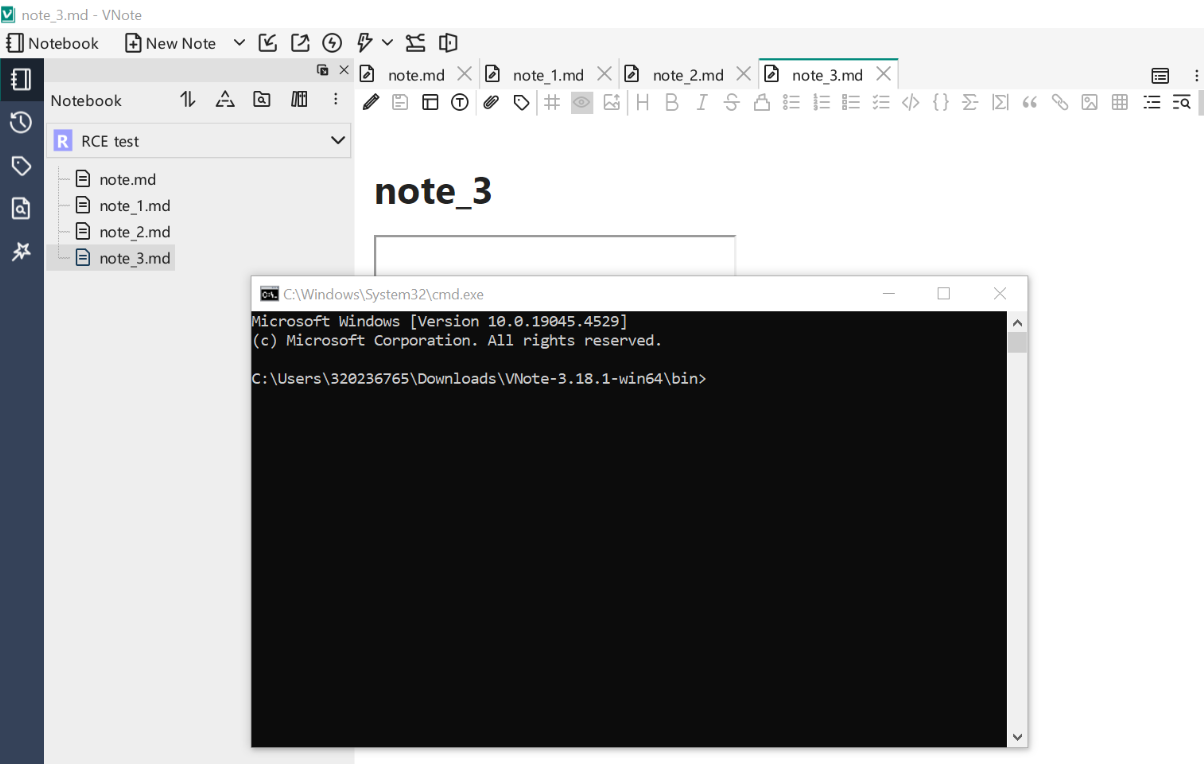
  1. Кроме того, злоумышленник может добиться удаленного выполнения кода с помощью следующей нагрузки:

изображение

Сведения о затронутых версиях :

  • <=3.18.1

Воздействие :

Данная уязвимость может быть использована злоумышленником для получения несанкционированного доступа к системе, выполнения произвольных команд и потенциального захвата управления над затронутой машиной. Это может привести к компрометации системы и другим серьезным инцидентам безопасности.


Меры по смягчению :

  • Внедрите строгую санитацию входных данных для всего содержимого Markdown.
  • Используйте безопасный парсер Markdown, который должным образом экранирует или удаляет потенциально опасное содержимое.

Ссылки :

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-41662
  • https://nvd.nist.gov/vuln/detail/CVE-2024-41662
  • https://github.com/sh3bu/CVE-2024-41662
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →