
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 mbennett-labs/crypto-scanner
CLI-инструмент для сканирования кодовых баз на предмет криптографии, уязвимой к квантовым атакам
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 неаутентифицированное RCE (побег из песочницы AST через gi_frame.f_back). Лаборатория + PoC, подтверждено e2e.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
Технические детали и эксплойт для CVE-2024-11393
 edoardottt/openhands-disclosure
Множественные уязвимости типа «внедрение команд» (Command Injection) в openhands <0.62.0 позволяют злоумышленнику выполнять произвольные системные…
 ejfkdev/jd
Go CLI, который деобфусцирует вывод javascript-obfuscator (obfuscator.io) и разминифицирует JavaScript с помощью AST-преобразований, статического…
 matesz44/cve-2025-64512
CVE-2025-64512: десериализация pickle в pdfminer.six с удалённым выполнением кода; генератор .pickle.gz + pdf с пользовательскими полезными нагрузками
 drunkenshells/cve-2021-2471
PoC для CVE-2021-2471 - XXE в MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Эксплойт на Python для CVE-2022-28171, нацеленный на устройства Hikvision Hybrid SAN, автоматизирующий слепую SQL-инъекцию и инъекцию команд для…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server — удаленное выполнение кода (RCE) через фиксированный криптографический ключ
 motikan2010/cve-2023-6553-poc
Эксплойт proof-of-concept на Python для CVE-2023-6553, демонстрирующий неаутентифицированное удаленное выполнение кода через цепочку PHP-фильтров в…
 barrersoftware/opencode-secure
Усиленная с точки зрения безопасности ветка OpenCode — исправляет CVE-2026-22812 (CVSS 8.8 RCE), которую upstream отказывается патчить
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, или обычно называемый CurveBall, — это уязвимость, при которой подпись сертификатов с использованием…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
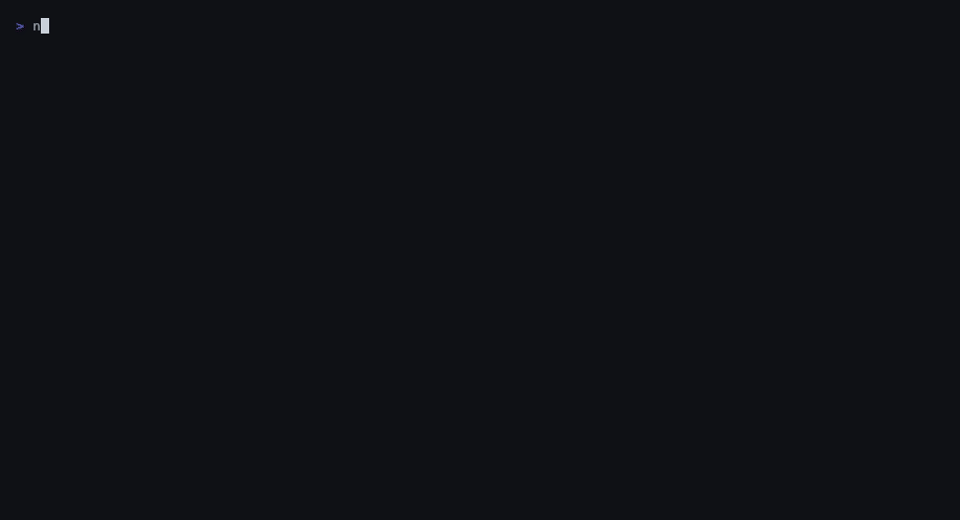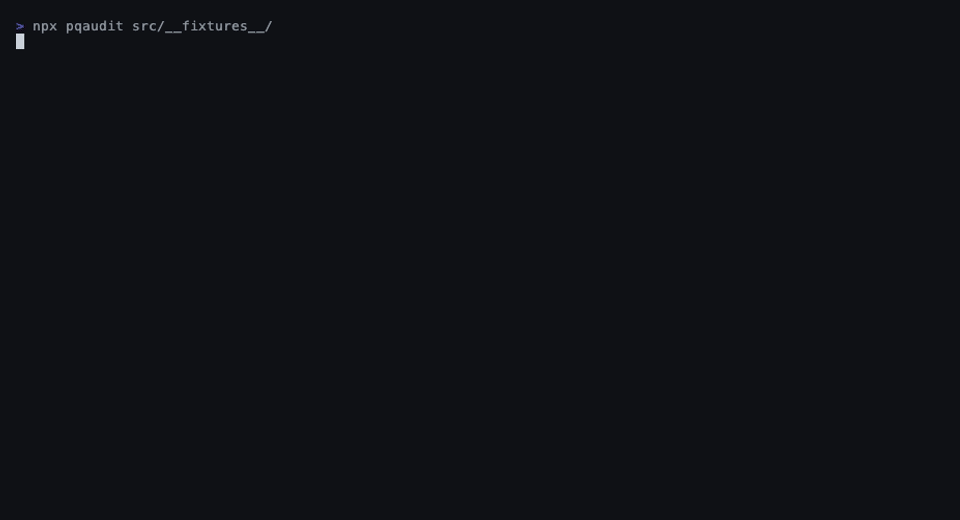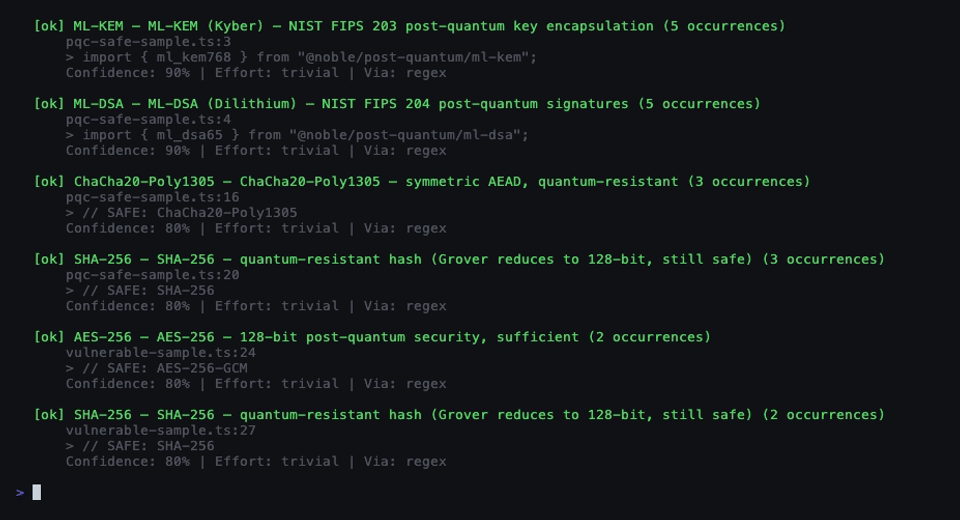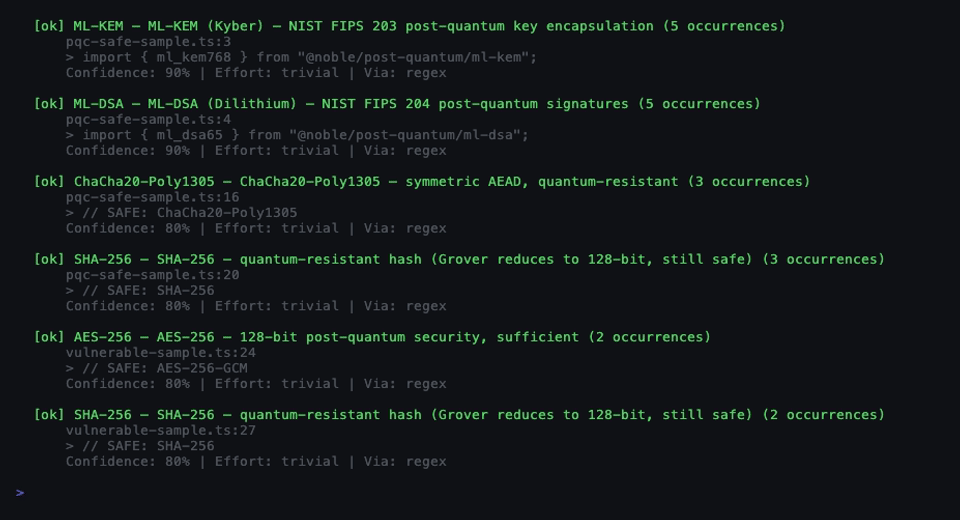 pqcworld/pqaudit
Сканировать кодовые базы на наличие криптографии, уязвимой к квантовым атакам. Обнаруживать RSA, ECDSA, Ed25519, ECDH до Q-Day. Вывод CycloneDX CBOM…








