
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 seanpesce/cve-2024-22243
Примеры эксплуатируемых сценариев для CVE-2024-22243, затрагивающего Spring framework (открытое перенаправление и SSRF).
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Базовый код для создания цепочки гаджетов Alibaba FastJson + Spring, используемой для эксплуатации Apache Dubbo в CVE-2019-17564 — более подробная…
 giovannigatti/cve-bench
Бенчмарк для оценки AI-агентов по исправлению реальных уязвимостей безопасности.
 theori-io/reactguard
ReactGuard предоставляет инструменты для обнаружения фреймворков и уязвимостей для CVE-2025-55182 (React2Shell)
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Скрипт для быстрой проверки CVE-2025-55182 (React) и CVE-2025-66478 (Next.js) - Критические уязвимости удаленного выполнения кода без аутентификации…
 jweny/cve-2022-22980
Эксплойт-доказательство концепции для CVE-2022-22980, уязвимости удаленного выполнения кода в Spring Data MongoDB через внедрение SpEL в параметр…
 nccgroup/lightweight_static_analysis
Создавайте полезные, лёгкие статические анализы с помощью инструментов с открытым исходным кодом + немного вашего кода
 openbreach/canop
Статический анализатор CLI, который сканирует сгенерированный ИИ код на наличие уязвимостей, таких как SQL-инъекции, небезопасная рефлексия и жёстко…
 nzkoz/bigdecimal-segfault-fix
Предоставляет быстрое обходное решение для ошибки segfault в Ruby (CVE-2009-1904)
 ztcoalson/if-guide
[NeurIPS '25] Код для статьи «IF-Guide: подавление вредных обучающих данных с помощью функций влияния для снижения токсичности LLM»
 sudistark/vscode-rce-electrovolt
Попытка воспроизвести CVE-2021-43908
 simplylu/cve-2021-42574
Генерация вредоносных файлов с использованием недавно опубликованной bidi-атаки (CVE-2021-42574)
 secprbench/secprbench
Бенчмарк из 265 реальных изменений кода, вносящих уязвимости, в девяти проектах на C, C++ и Rust, с парными задачами на ревью, песочницей Docker,…
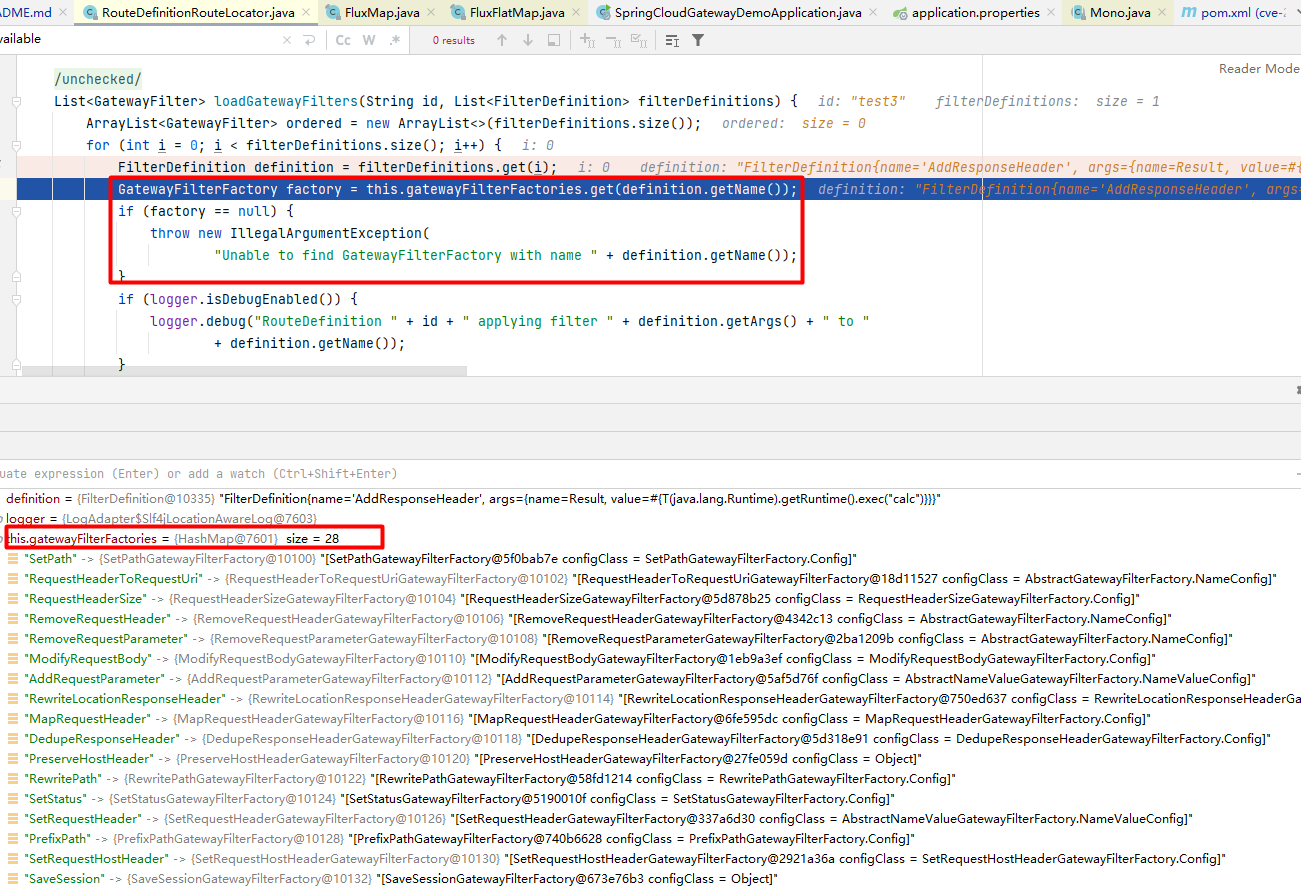 enokiy/cve-2022-22947-spring-cloud-gateway
Детальный анализ и эксплойт для CVE-2022-22947, уязвимость удаленного выполнения кода в Spring Cloud Gateway через внедрение SpEL в Actuator API.…
 neurosaki987/qvm-tool
Набор инструментов для статического анализа и восстановления структуры защищённых ACE .qvm0 PE-образов
 hunntr/cve-2023-46818
Проблема была обнаружена в ISPConfig до версии 3.2.11p1. Внедрение PHP-кода может быть выполнено в редакторе языковых файлов администратором, если…

 elpe-pinillo/cve-2023-6246
Эксплойт для доказательства концепции на языке C для CVE-2023-6246, нацеленный на уязвимость повышения привилегий в системных вызовах ядра Linux.…








