
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 brut-security/cve-2024-4879
CVE-2024-4879 - Уязвимость внедрения шаблонов Jelly в ServiceNow
 agentsid-dev/agentsid-scanner
Сканер безопасности для MCP-серверов. Оценивает аутентификацию, разрешения, риски внедрения и безопасность инструментов. Маяк безопасности агентов.
 safeagent-beihang/clawguard
Корпоративный набор инструментов безопасности для ИИ-агентов, обеспечивающий предварительный аудит, усиление конфигурации, обнаружение угроз в…
 mattijsmoens/intentshield
Проверка намерений перед выполнением для ИИ-агентов. Аудирует то, что ваш ИИ собирается сделать, а не то, что он говорит. Ноль зависимостей,…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 cookiengineer/exocomp
Самодеплоируемая многоагентная среда для Go с агентами пентеста на основе LLM (exploiter, reverser, threathunter, webscanner), которые автоматизируют…
 owasp/abap-code-scanner
ABAP Code Analyzer
 kano92-dir/binkeep
Бесплатный онлайн-дизассемблер и инструмент анализа бинарных файлов. Реверс-инжиниринг файлов PE, ELF и Mach-O прямо в браузере. Ничего не…
 adamsjack711-ux/pkgxray
Безопасность перед установкой для AI-агентов, npm-пакетов и MCP-серверов. Локальный статический анализ без внешних зависимостей; обычные сканирования…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: История обнаружения Pre-auth RCE в pyLoad
 0xbigshaq/apatchy
Фреймворк для фаззинга модулей сервера Apache HTTPD
 0p4n1k/noctyra
Фреймворк для трансформации и деобфускации Python-кода на основе AST
 murphysecurity/libwebp-checker
Инструмент для поиска уязвимой libwebp(CVE-2023-4863)
 califio/ngxray
ngxray — сканер безопасности конфигурации nginx
 k8gege/cve-2019-11043
PoC-модуль эксплойта для CVE-2019-11043 (удалённое выполнение кода PHP-FPM) с возможностью массового сканирования уязвимых конфигураций Nginx.
 afine-com/glassworm-hunter
Обнаруживает полезные нагрузки атаки GlassWorm на цепочку поставок, сканируя расширения VS Code, пакеты npm/PyPI и git-репозитории на наличие…
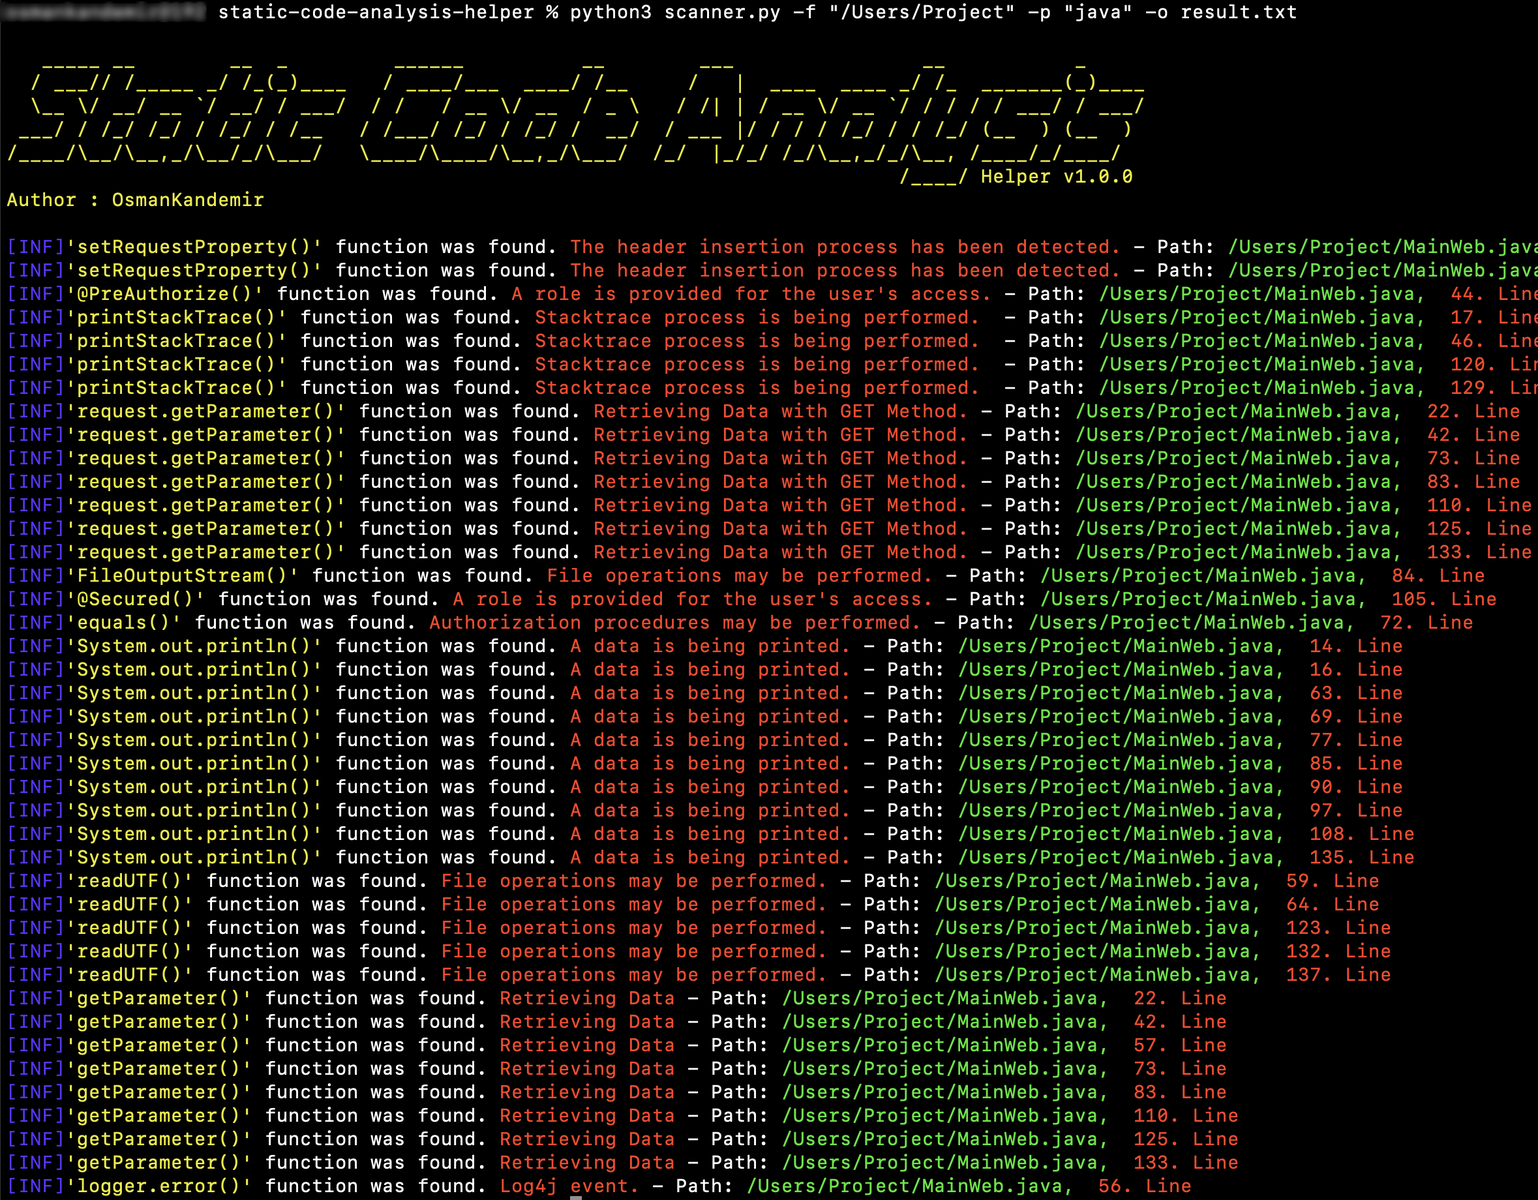 osmankandemir/static-code-analysis-helper
Сканирует исходный код проектов на 16 языках, чтобы выявлять опасные функции, связанные с SQLi, XSS, SSRF, инъекцией команд, слабой криптографией и…
 happytotoro116/ghidra-llm-pipeline
Детерминированный конвейер извлечения, триажа и локальной LLM-компиляции на основе PyGhidra для реимплементации на C.








