
 #1
Инструменты для оценки, тестирования и обеспечения безопасности облачных сред (AWS, Azure, GCP) и их служб.
Рекомендация Kitploit

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
 blueteamsteve/cve-2021-41773
Уязвимые образы Docker для CVE-2021-41773
 xtuc/airgap
Безопасность для современной эпохи ИИ: защита от вредоносных ИИ-агентов и злонамеренных npm-пакетов
 ajutamangdev/hatiyar
Модульная платформа для тестирования на проникновение с интерактивной оболочкой, подобной Metasploit, готовыми модулями эксплуатации CVE и…
 nightwatchcybersecurity/airflowscan
Контрольный список и инструменты для повышения безопасности Apache Airflow
 helixar-ai/mcp-security-checklist
MCP стремительно внедряется. Рекомендации по безопасности отстают. Этот чек-лист даёт инженерам по безопасности, платформенным командам и техническим…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 — Loom для AWS — критический — обход аутентификации — неаутентифицированный супер-администратор при отсутствии настроенного IdP
 parasimpaticki/awesome-appsec-interview
Курируемый список ресурсов, практических вопросов и учебных материалов, которые помогут вам подготовиться к собеседованиям по безопасности приложений…
 aquasecurity/trivy-plugin-kubectl
Плагин Trivy, который сканирует образы ресурса Kubernetes
 pokerfacesad/cve-2021-1056
PoC для CVE-2021-1056, связанный с безопасностью GPU-контейнеров
 typhoon1217/cve-2026-98432-mitigation
Временное смягчение для CVE-2026-98432 (use-after-free в Linux IPv4 TCP ireq_opt): отбрасывать IPv4 TCP с IP-опциями, отключить MPTCP.…
 ustayready/outpost
Инструмент управления тестированием и отчётами AWS
 darryk10/cve-2021-25735
Эксплойт для CVE-2021-25735, демонстрирующий обход Validating Admission Webhook в Kubernetes через манипуляцию метками node, с разворачиваемым…
 falconforceteam/falcondash
Рабочая книга Azure — это панель мониторинга, которая визуализирует и исследует метрики эффективности обнаружения, помогая командам безопасности…
 ecomtech-oss/pisc
Средство проверки безопасности публичного OCI-образа (docker-образа)
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 knqyf263/cve-2018-1111
Docker-based лабораторная среда для воспроизведения и эксплуатации CVE-2018-1111 (DynoRoot) с автоматизированными скриптами атакующего и жертвы для…
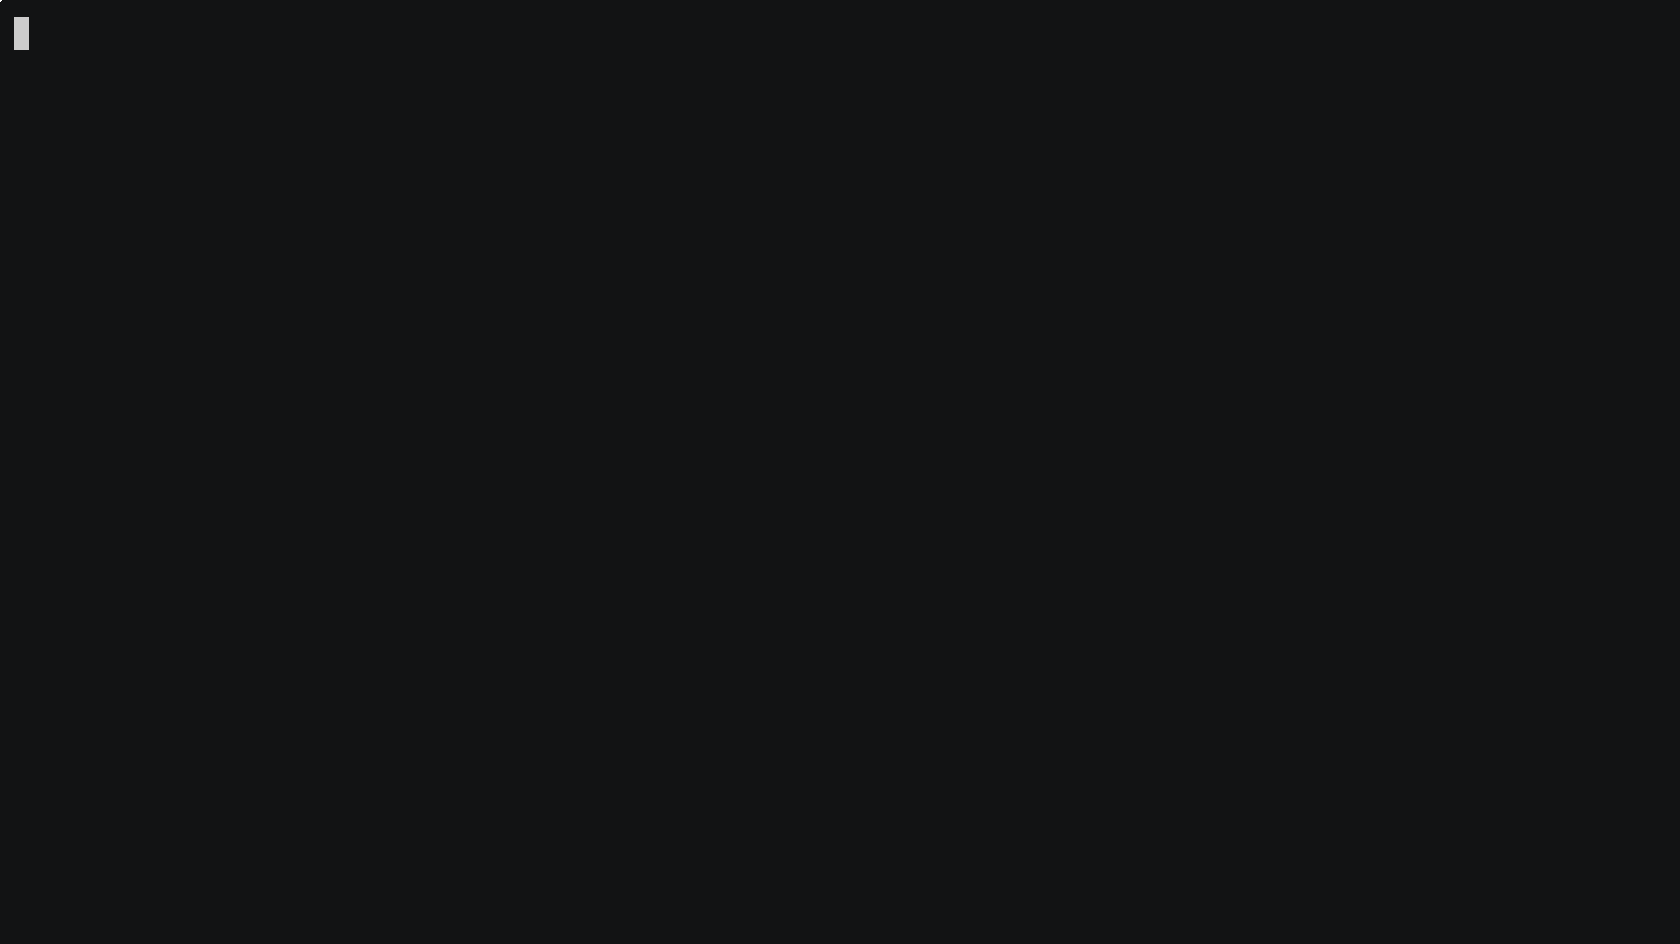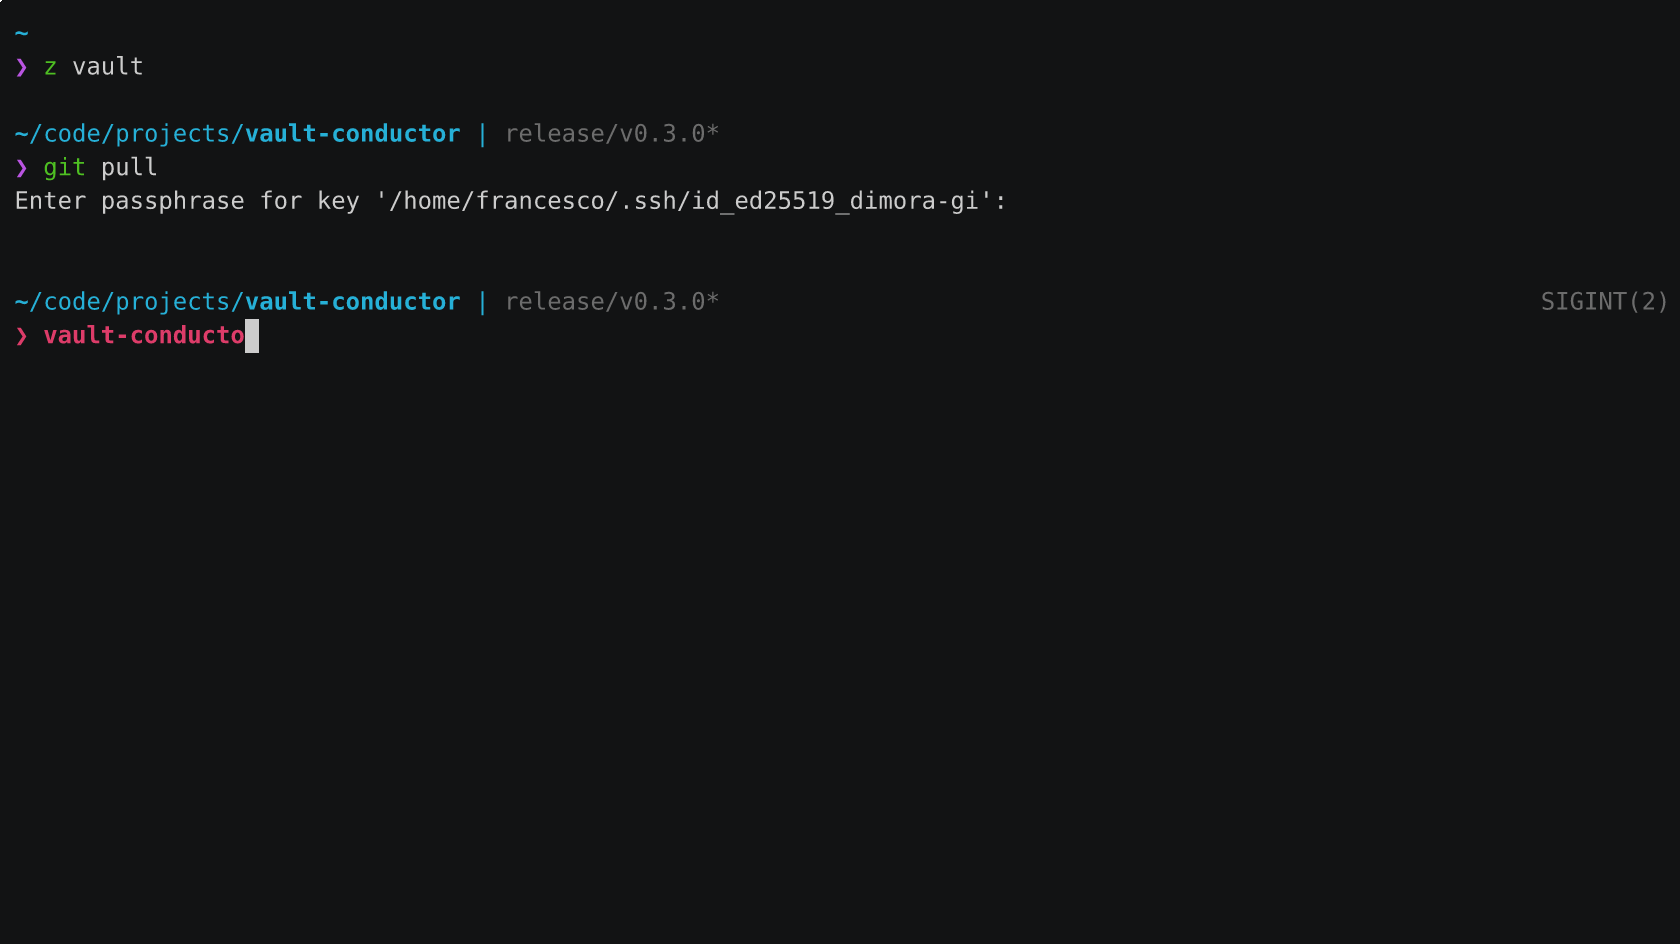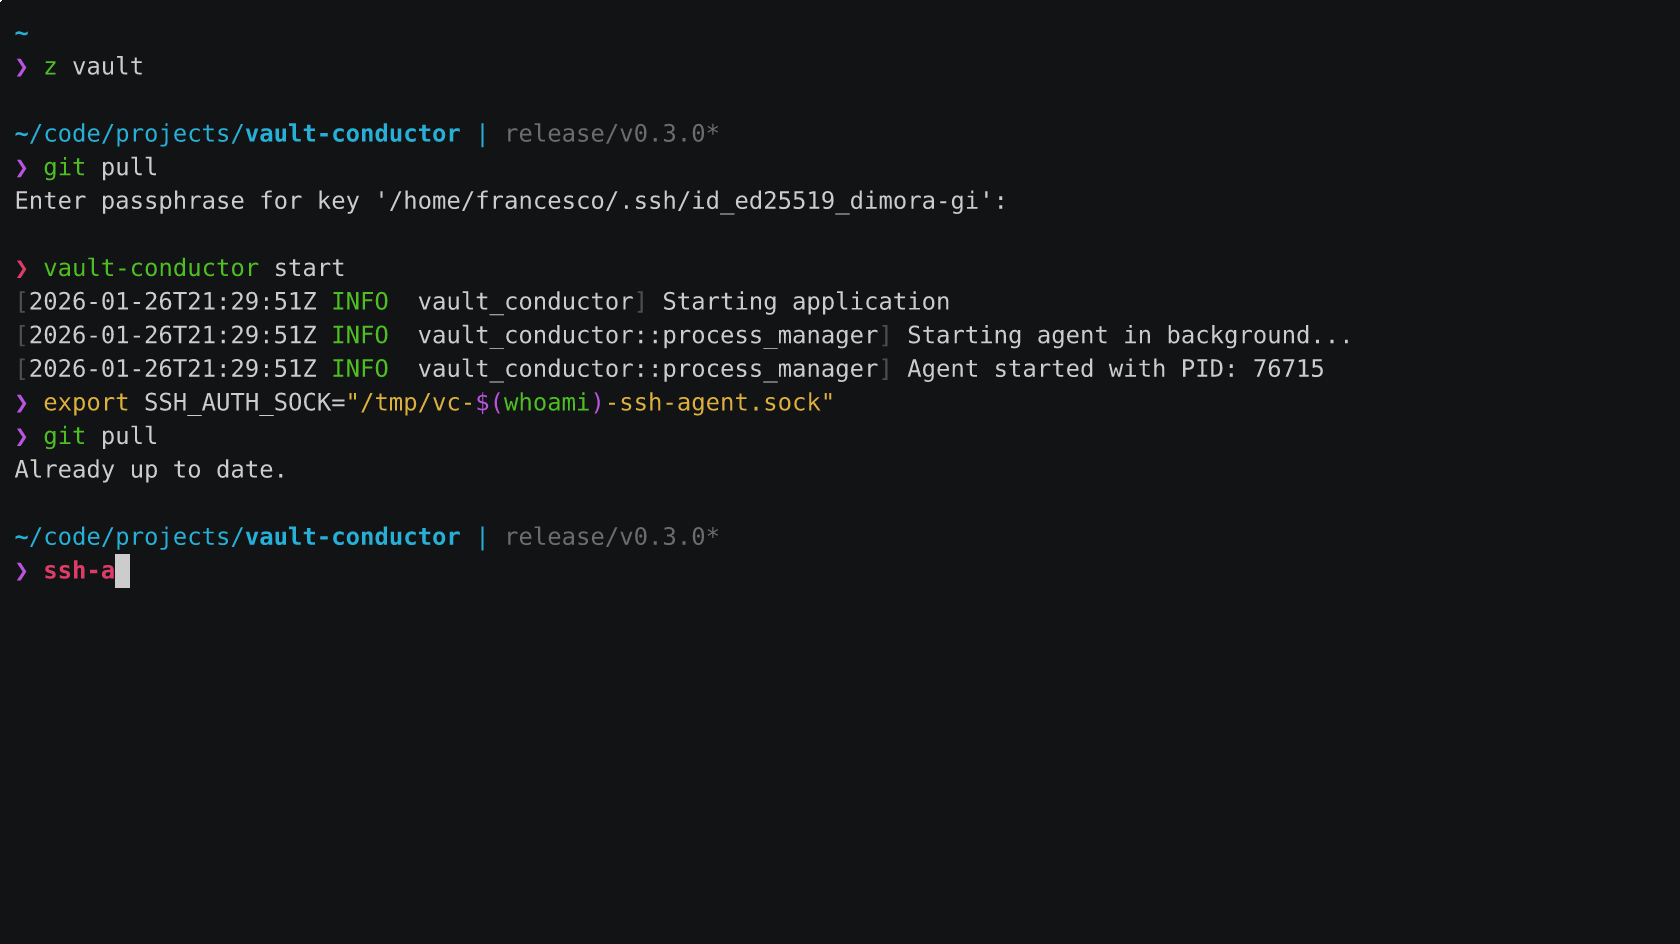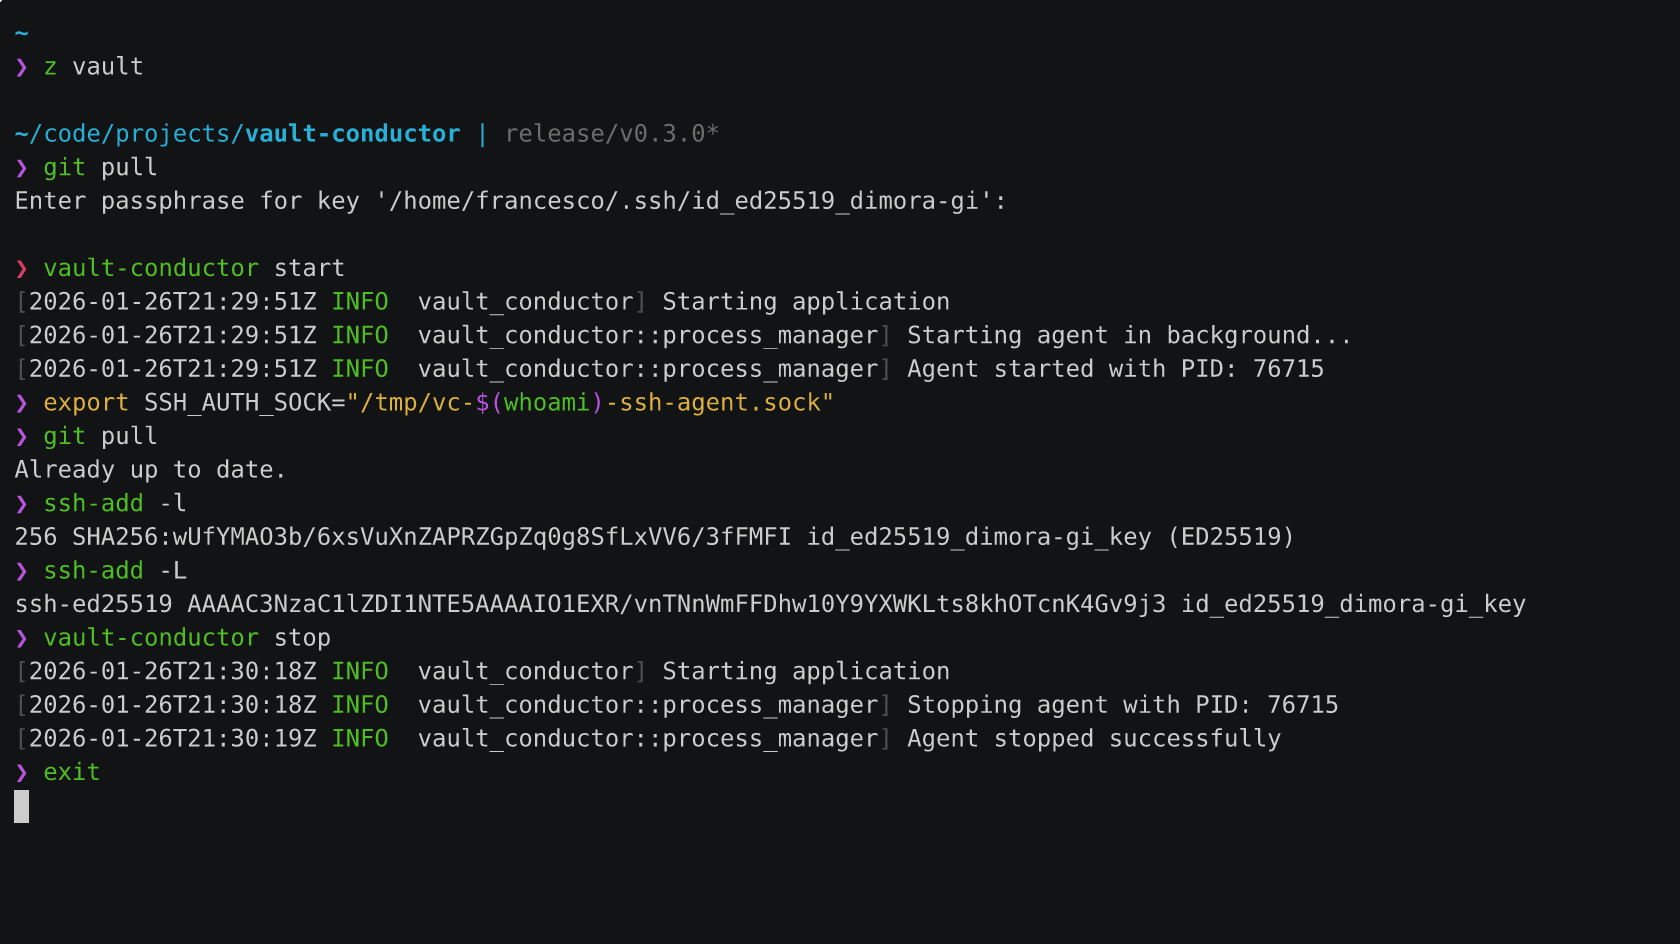 pirafrank/vault-conductor
SSH-агент, который предоставляет SSH-ключи, хранящиеся в Bitwarden Secrets Manager








