
 #1
Инструменты для аудита конфигураций, разрешений и служб на облачных платформах (IaaS, PaaS).
Рекомендация Kitploit
 kubernetes/ingress-nginx
Ingress NGINX Controller для Kubernetes
 netflix/security_monkey
Security Monkey отслеживает активы и их изменения с течением времени в AWS, GCP, OpenStack и GitHub-организациях.
 shopify/kubeaudit
kubeaudit помогает вам проводить аудит ваших кластеров Kubernetes на соответствие общим средствам контроля безопасности.
 nccgroup/scout2
Инструмент аудита безопасности для сред AWS
 openclarity/openclarity
OpenClarity — это платформа с открытым исходным кодом, созданная для повышения безопасности и наблюдаемости облачных нативных приложений и…
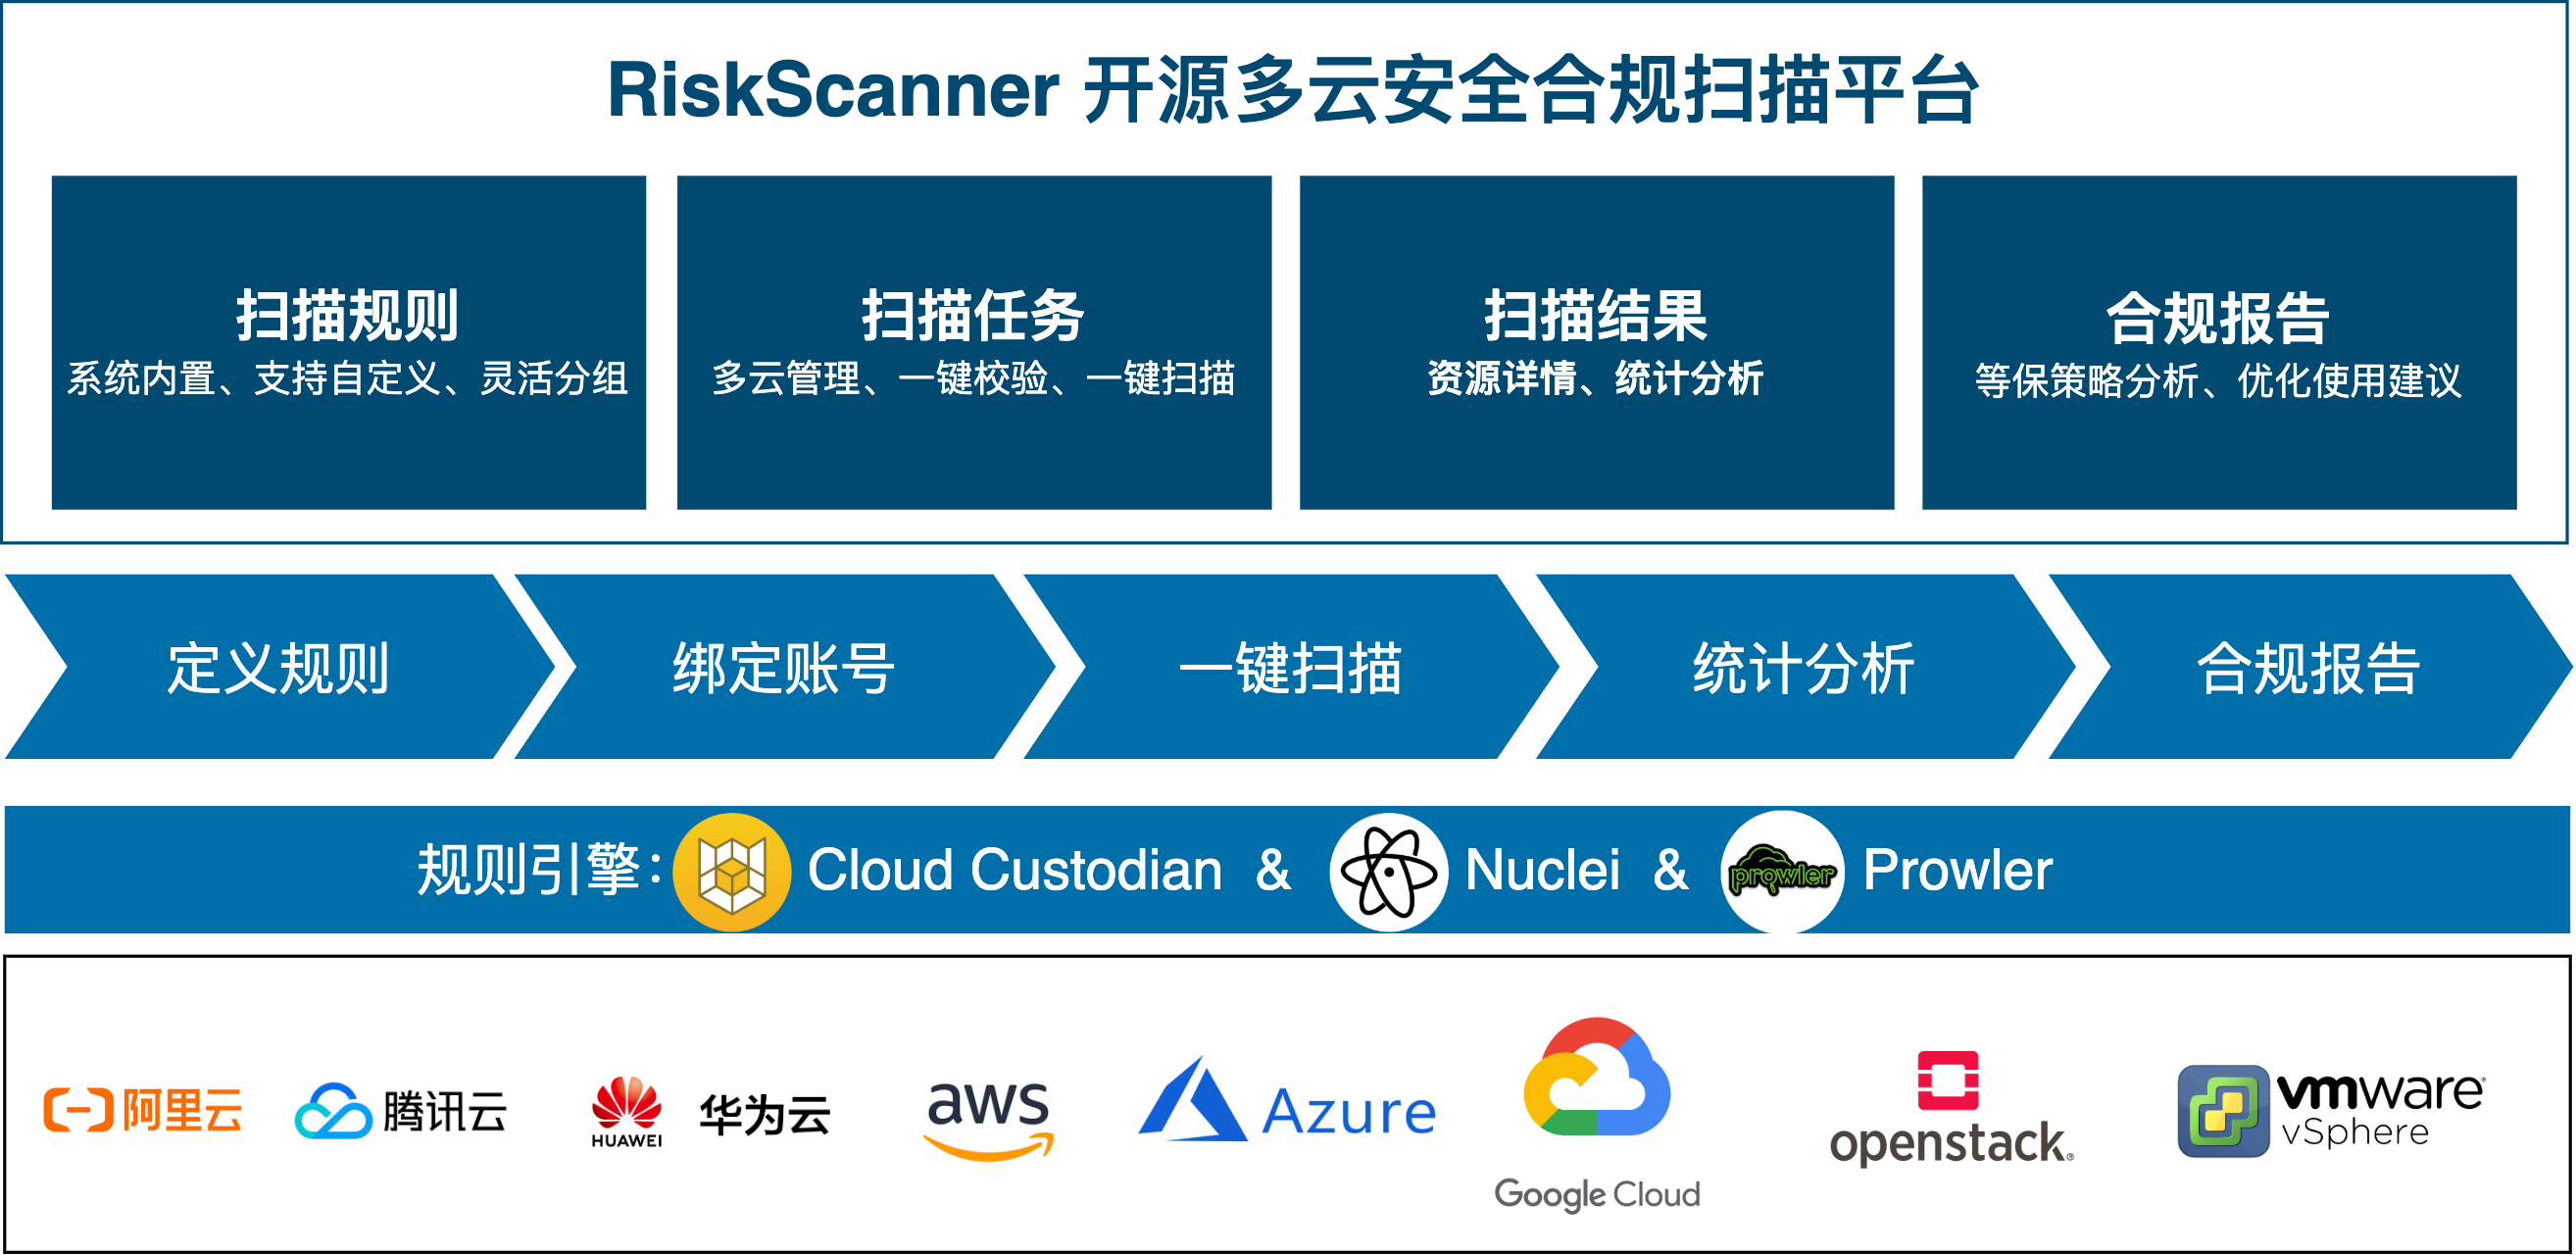 fit2cloud/riskscanner
RiskScanner — это открытая мультиоблачная платформа сканирования безопасности и соответствия требованиям, построенная на движках Cloud Custodian и…
 octarinesec/kube-scan
kube-scan: инструмент оценки рисков кластера k8s от Octarine
 mandiant/azure_workshop
Разворачиваемая через Terraform уязвимая по замыслу Azure-лаборатория с реалистичными путями атак и распространёнными ошибками конфигурации для…
 joshlarsen/aws-recon
Многопоточный инструмент для сбора инвентаризации AWS с акцентом на ресурсы и метаданные, связанные с безопасностью.
 fluidattacks/makes
Фреймворк для цепочки поставок программного обеспечения на базе Nix.
 azuread/azure-ad-incident-response-powershell-module
Модуль PowerShell для реагирования на инциденты Azure Active Directory предоставляет ряд инструментов, разработанных группой продукта Azure Active…
 skyscanner/lambdaguard
AWS Serverless Security
 warhorse/warhorse
Инфраструктурная автоматизация
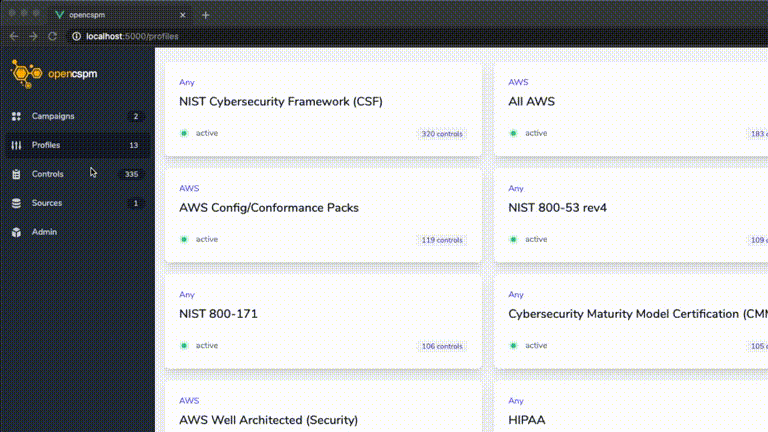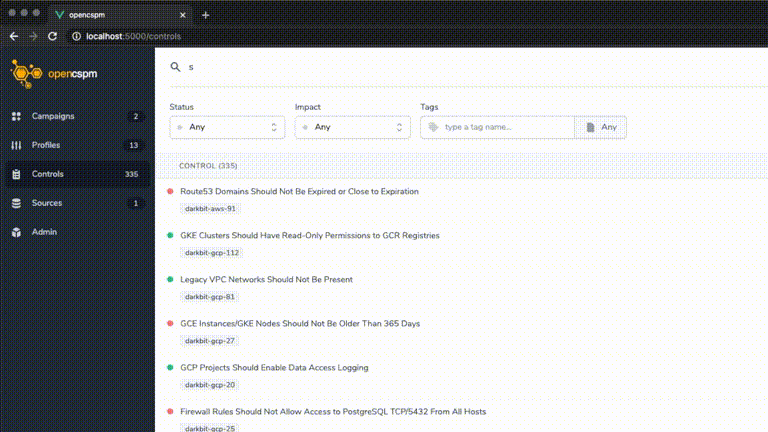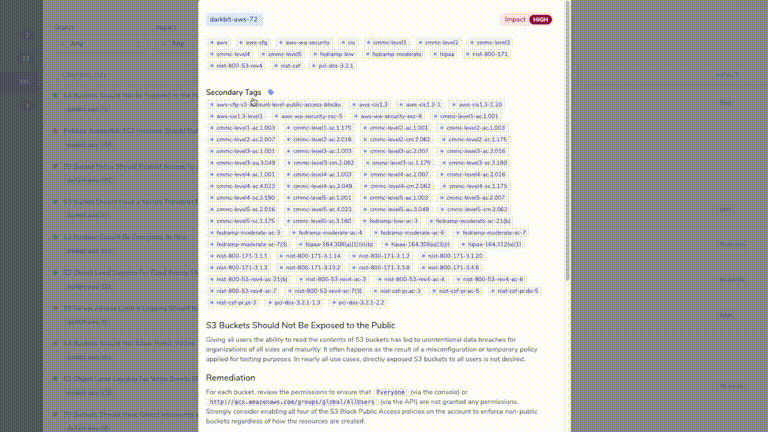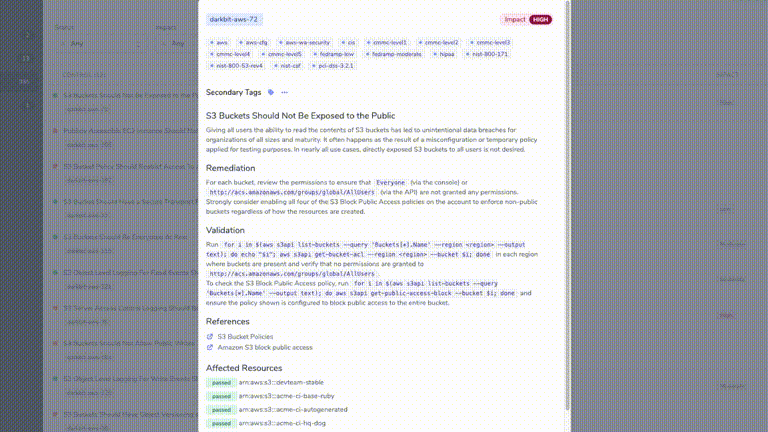 opencspm/opencspm
Открытый движок управления положением безопасности облака
 wavestone-cdt/abaddon
Платформа управления операциями красной команды, автоматизирующая развертывание инфраструктуры, настройку C2, фишинговые кампании и разведку с…
 netwrix/pingcastlecloud
Программа аудита для AzureAD
 salesforce/metabadger
Предотвращайте SSRF-атаки на AWS EC2 с помощью автоматических обновлений до более безопасного Instance Metadata Service v2 (IMDSv2).
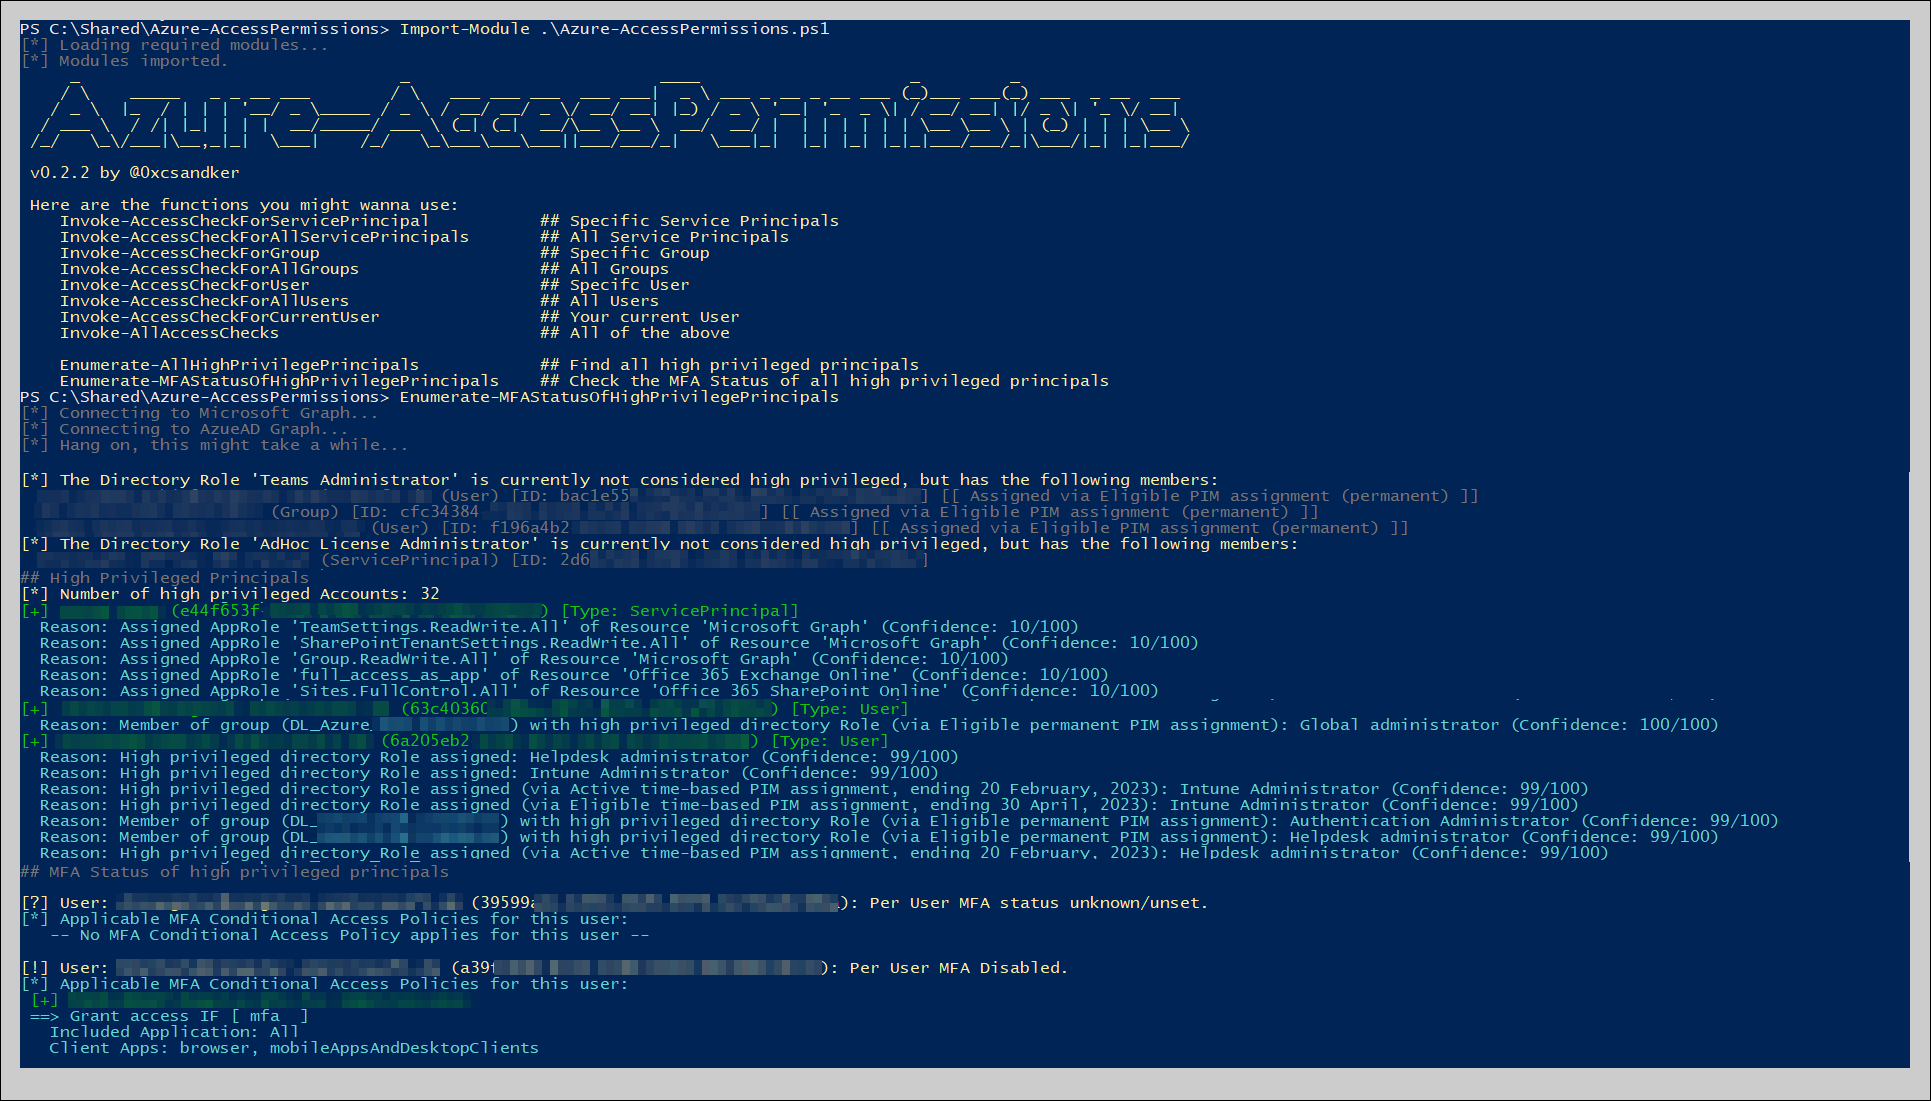 csandker/azure-accesspermissions
Скрипт PowerShell для перечисления разрешений доступа Azure Active Directory, включая назначения ролей, субъекты-службы и конфигурации…








