
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit

 rr-debugger/rr
Фреймворк записи и воспроизведения для детерминированной отладки многопоточных приложений, обеспечивающий обратное исполнение, аппаратные точки…
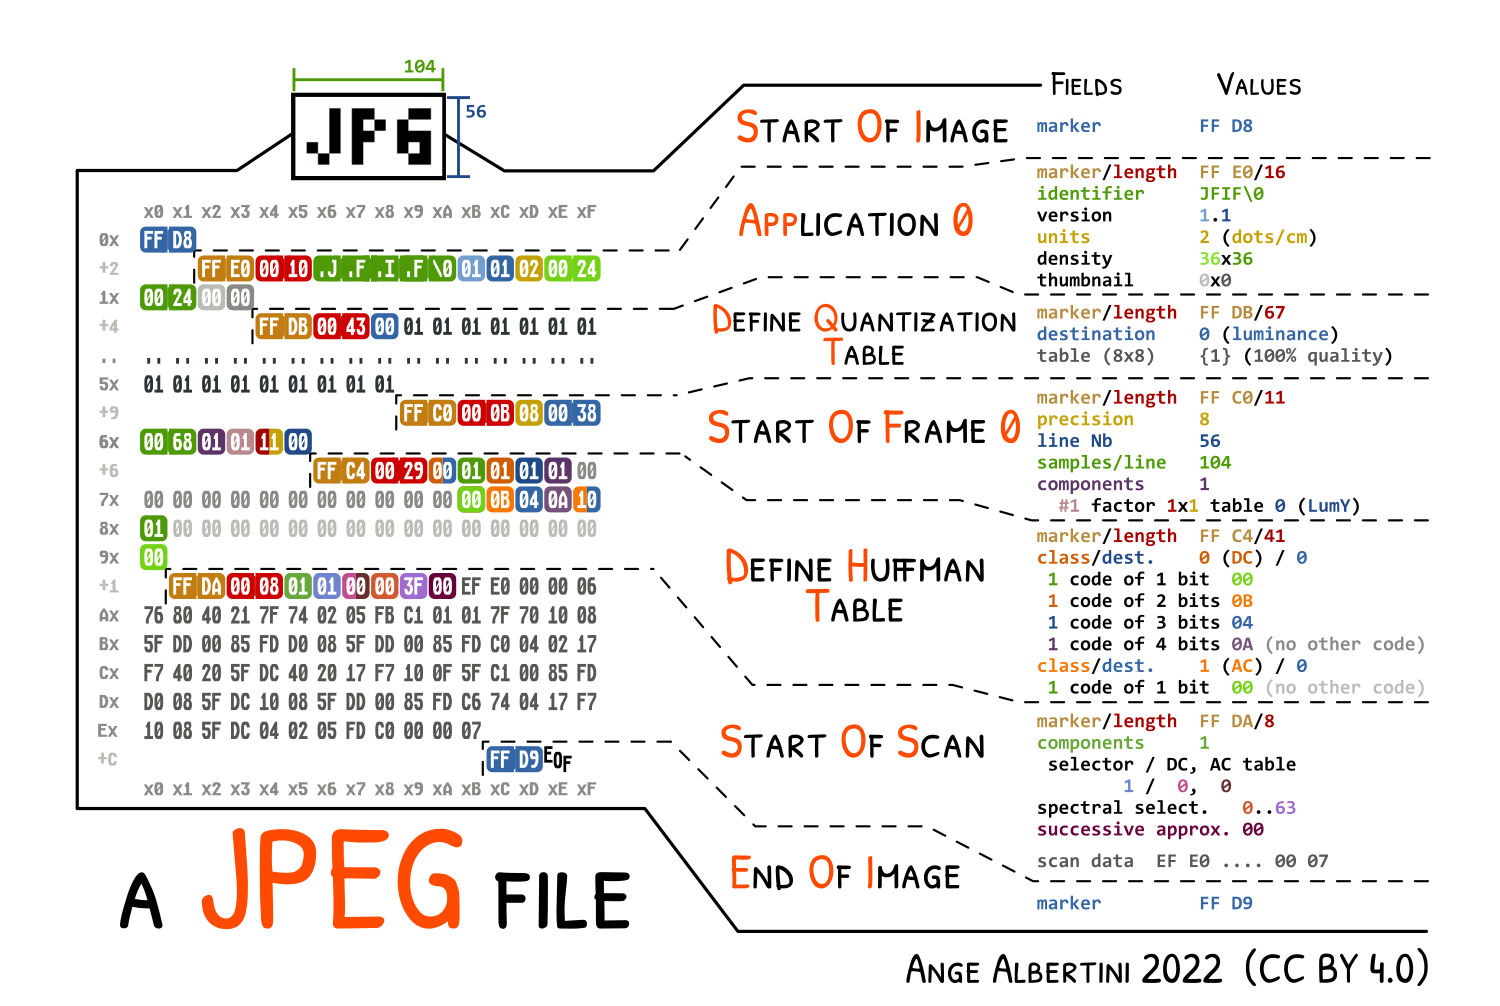 corkami/pics
Разборы файловых форматов и многое другое...
 aflplusplus/aflplusplus
AFL++ — это современный фаззер, занимающий первое место в бенчмарках. Изначально он был основан на AFL. Сегодня он включает в себя qemu 5.1, покрытие…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 pxb1988/dex2jar
Инструменты для работы с Android .dex и Java .class файлами
 mandiant/capa
Инструмент статического и динамического анализа на основе правил, который выявляет возможности в файлах PE, ELF, .NET и shellcode, сопоставляя их с…
 zhkl0228/unidbg
Позволяет эмулировать нативную библиотеку Android, а также экспериментальную эмуляцию iOS.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Декомпилирует APK/XAPK/JAR/AAR файлы Android и извлекает HTTP API, шаблоны аутентификации и потоки вызовов с использованием jadx, с устойчивым к R8…
 darthton/blackbone
Библиотека взлома памяти Windows
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
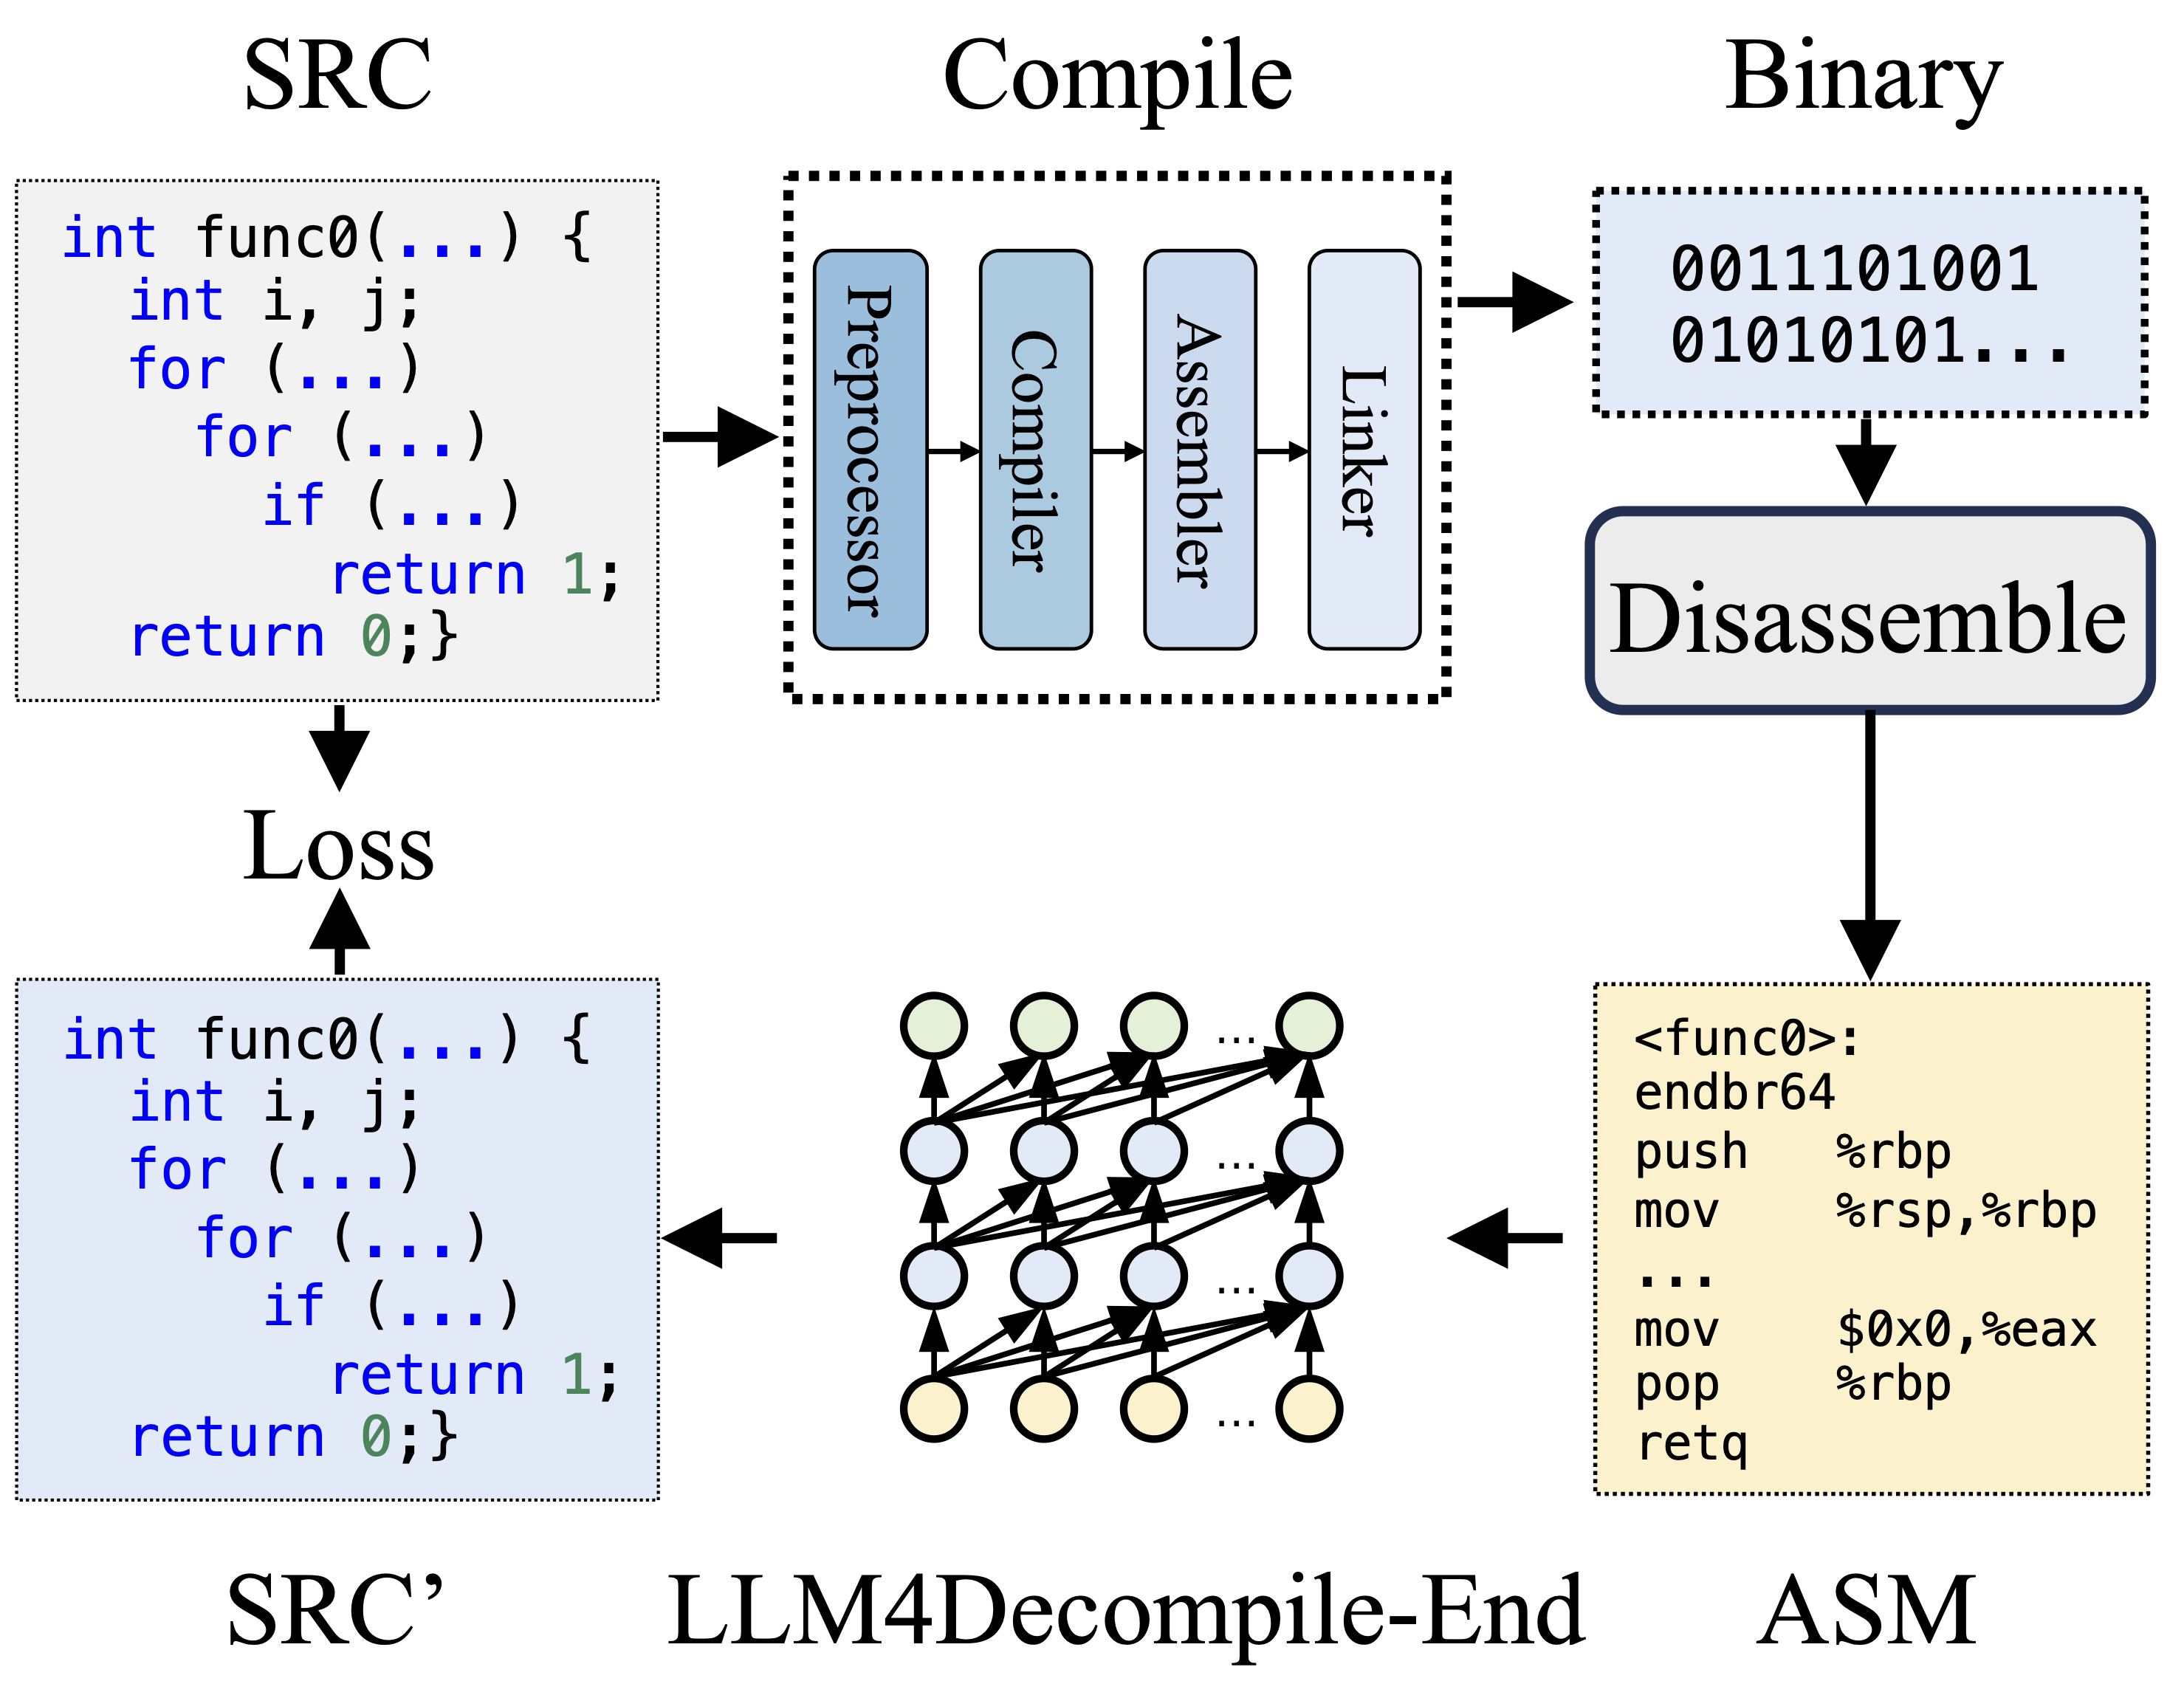 albertan017/llm4decompile
Реверс-инжиниринг: декомпиляция бинарного кода с помощью больших языковых моделей
 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux
 avast/retdec
RetDec — это перенацеливаемый декомпилятор машинного кода на основе LLVM.
 secfigo/awesome-fuzzing
Курируемый список ресурсов по фаззингу ( Книги, курсы - бесплатные и платные, видео, инструменты, учебные пособия и уязвимые приложения для практики…
 unicorn-engine/unicorn
Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)






