
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
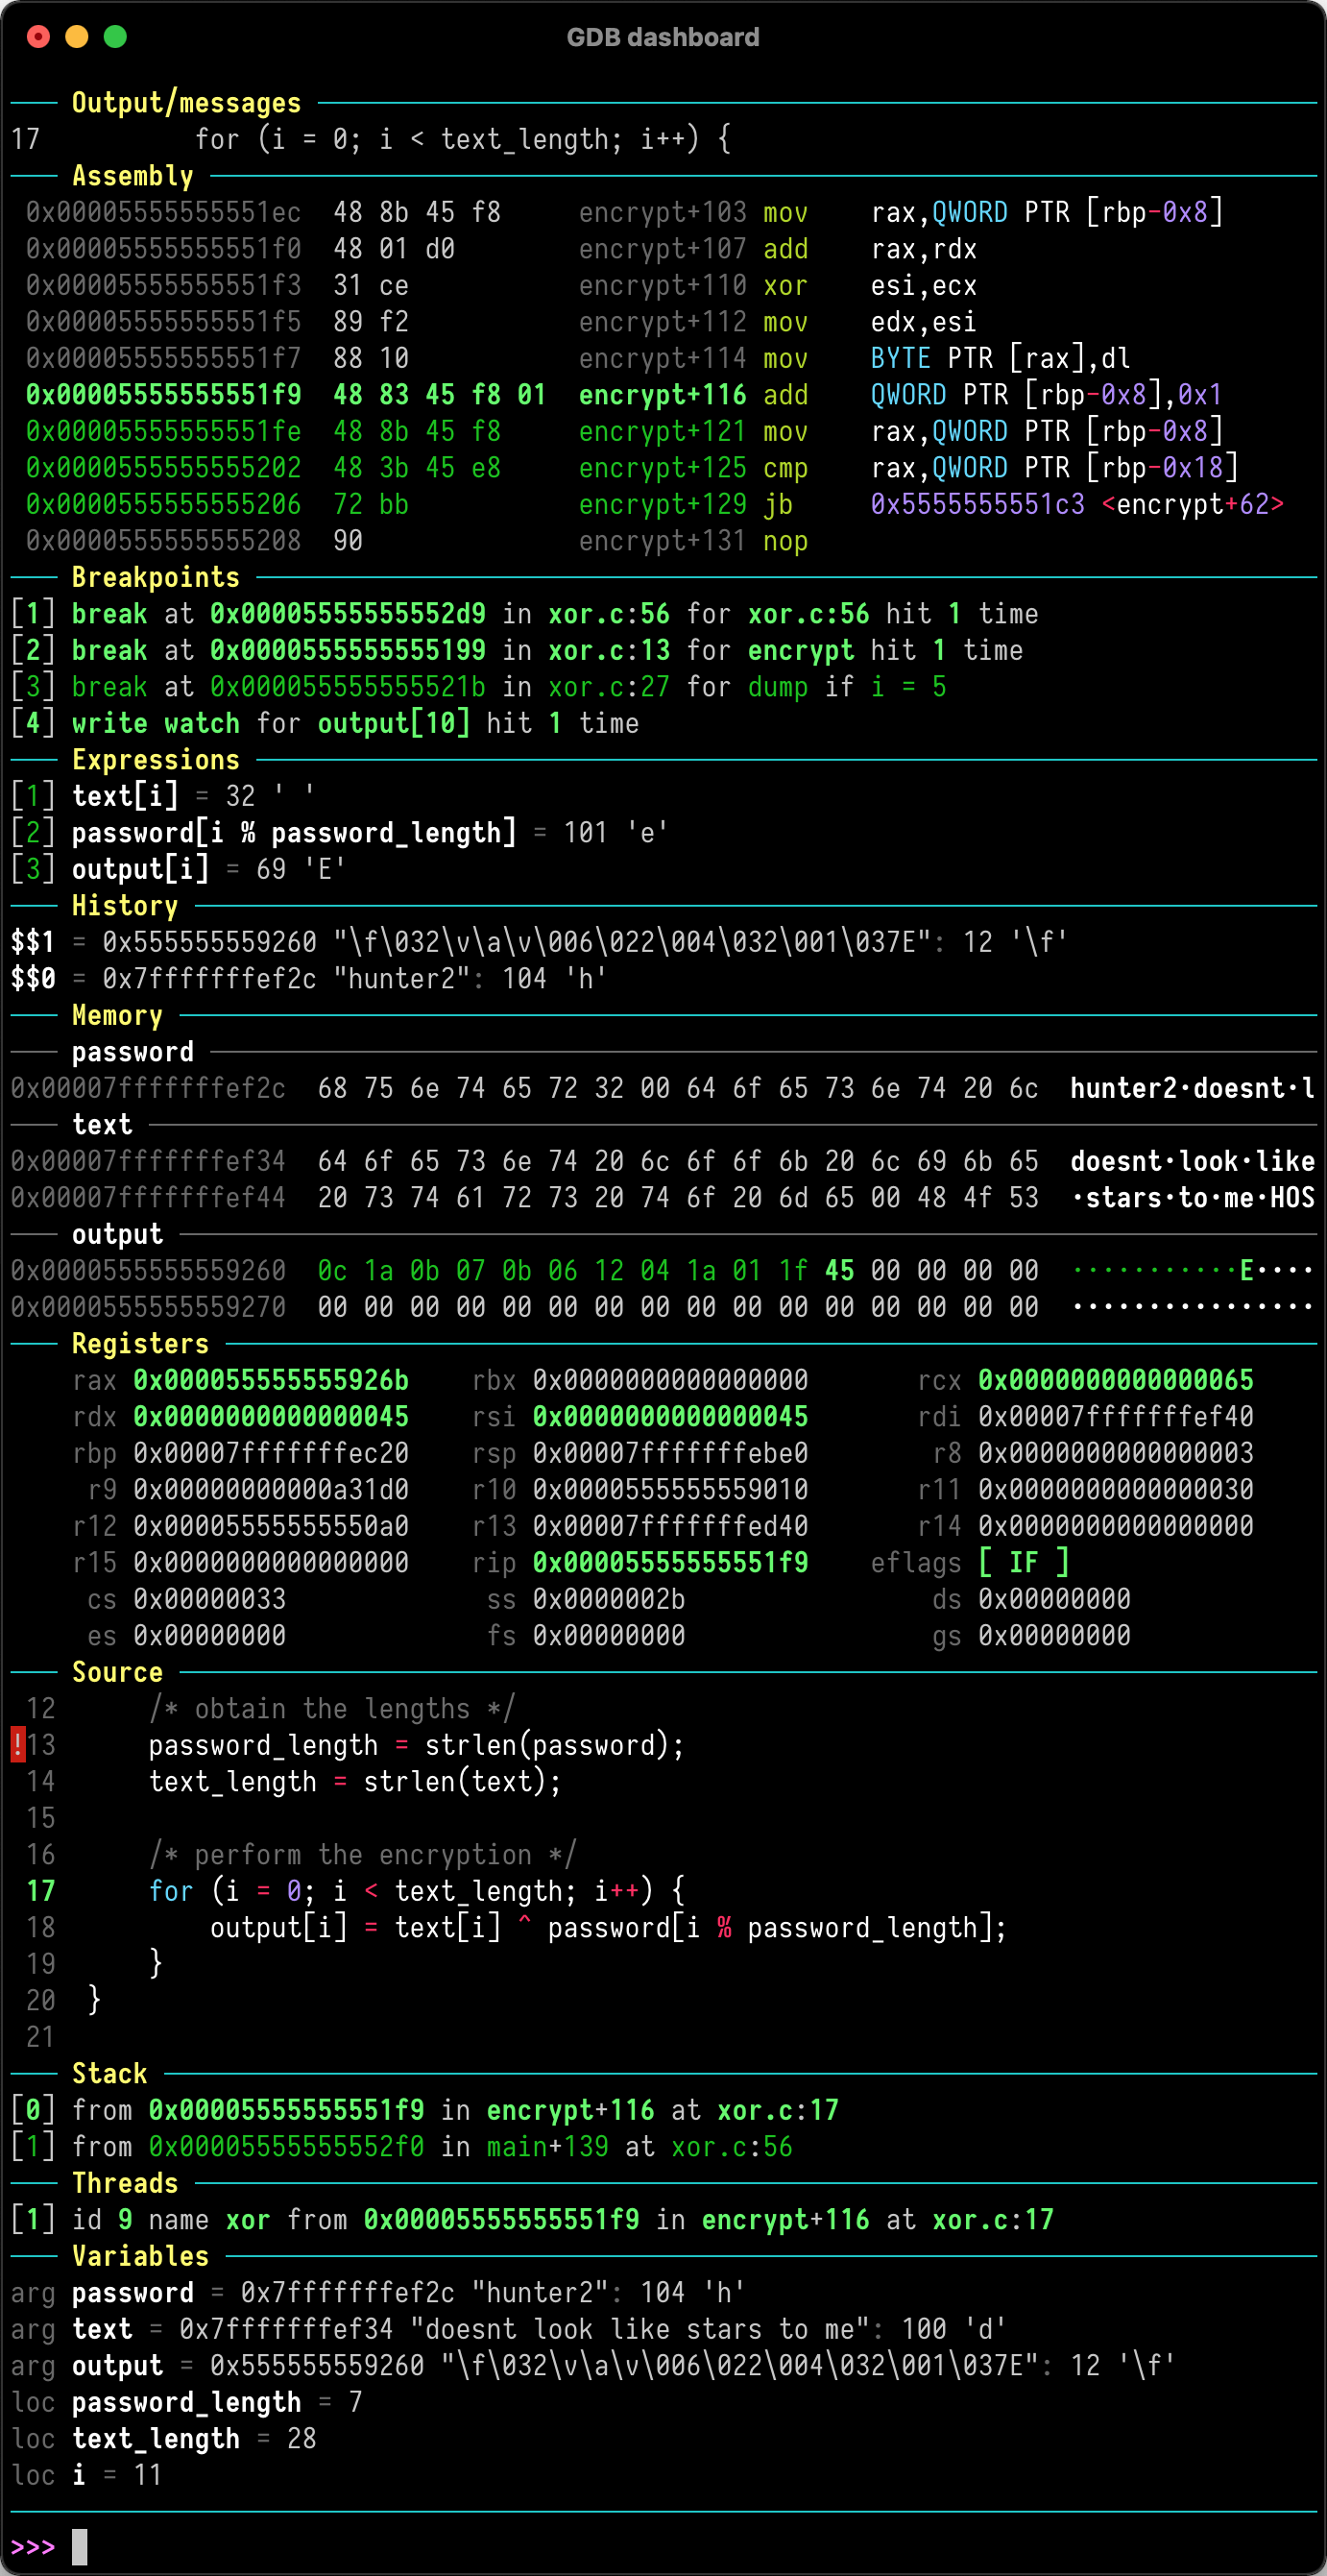
 cyrus-and/gdb-dashboard
Модульный интерфейс GDB, предоставляющий визуальную панель с настраиваемыми окнами для просмотра регистров, исходного кода, ассемблера и состояния…
 qilingframework/qiling
Полноценный инструментируемый фреймворк для эмуляции двоичного кода
 zrax/pycdc
C++ дизассемблер и декомпилятор байт-кода python
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
 mandiant/flare-floss
FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.
 burrowers/garble
Обфусцирует сборки Go, оборачивая цепочку инструментов Go, заменяя идентификаторы, пути пакетов и данные о позициях хешами, а также удаляя отладочную…
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
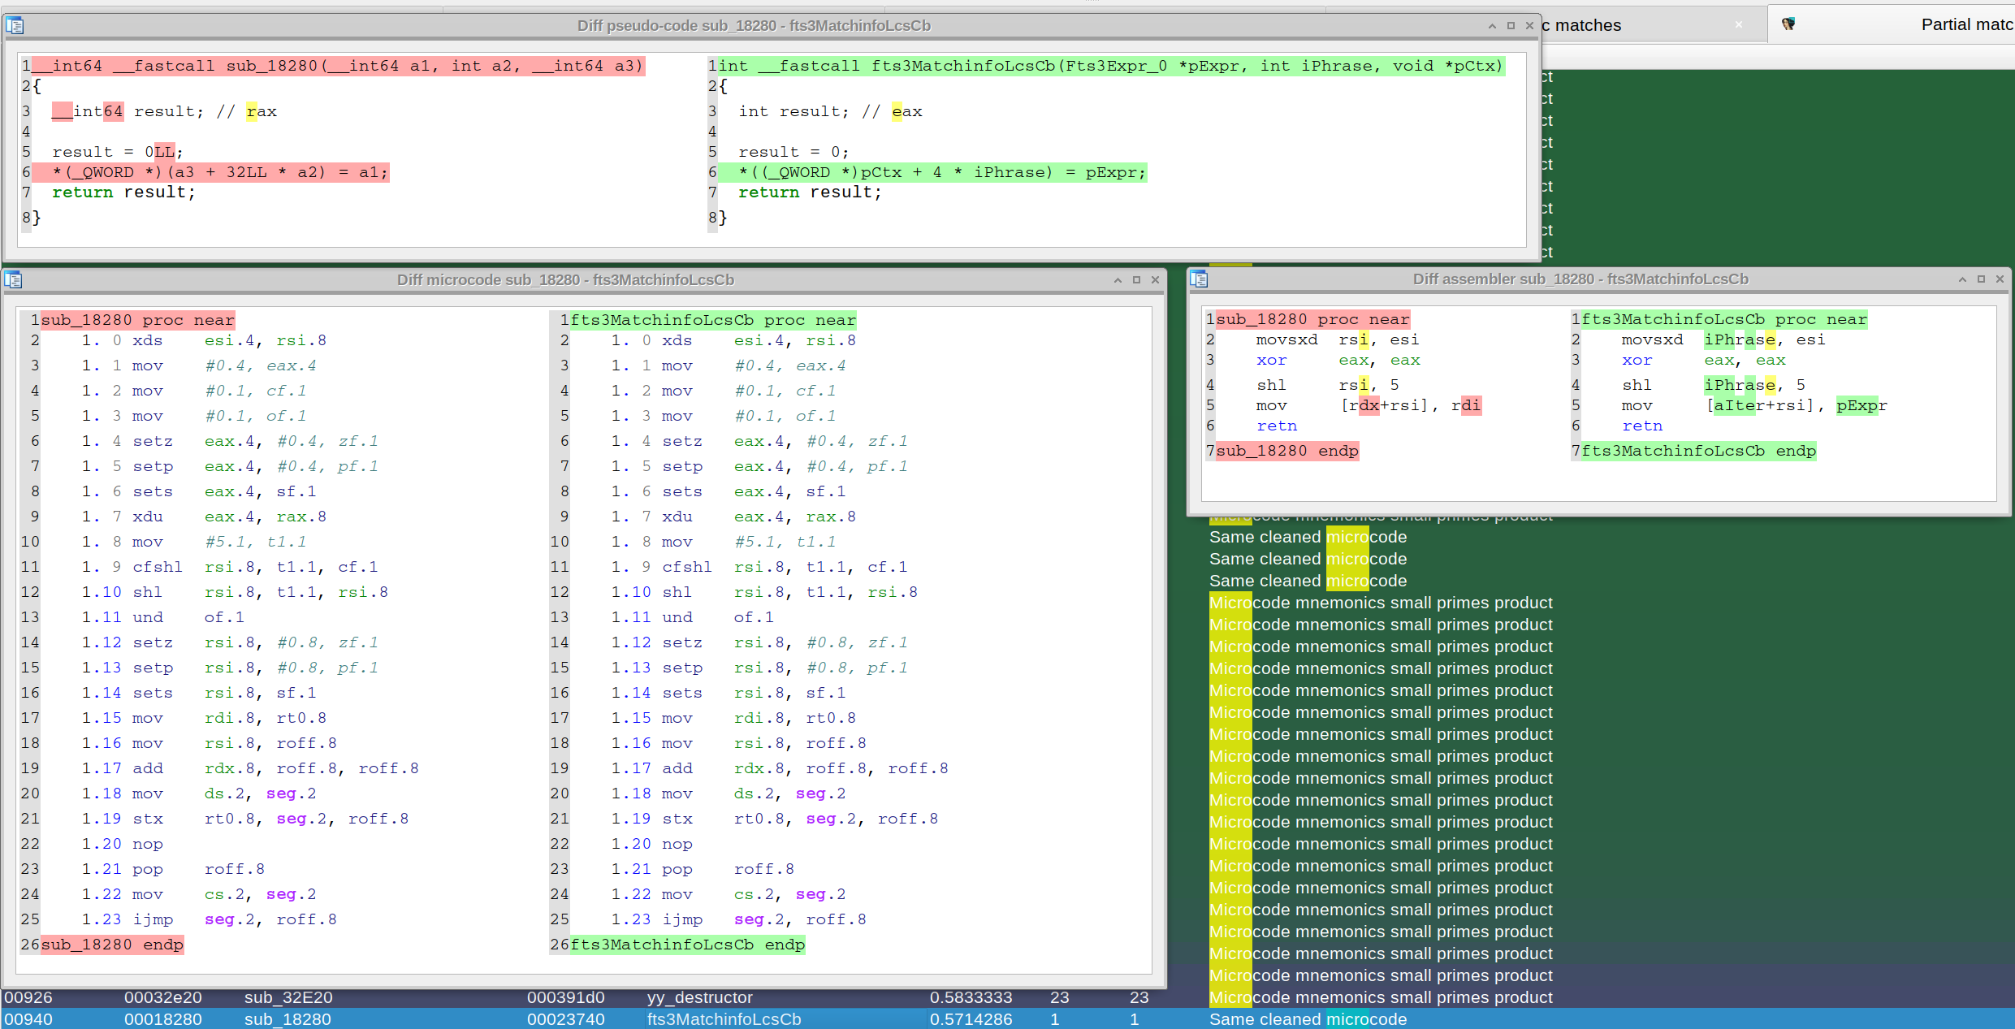 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 rocky/python-uncompyle6
Декомпилятор байт-кода Python для разных версий
 dynamorio/dynamorio
Фреймворк инструментирования времени выполнения для создания инструментов динамического анализа: трассировка, профилирование, покрытие кода, отладка…
 xoreaxeaxeax/sandsifter
Фаззер для процессора x86
 joernio/joern
Платформа анализа кода с открытым исходным кодом для C/C++/Java/Binary/Javascript/Python/Kotlin на основе графов свойств кода. Discord…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jetbrains/fernflower
Декомпилятор из байт-кода Java в Java, используемый в IntelliJ IDEA.
 worawit/blutter
Инструмент для реверс-инжиниринга мобильных приложений Flutter

 cmu-sei/pharos
Автоматизированные инструменты статического анализа для бинарных программ
 blacktop/ipsw
Швейцарский нож для исследований iOS/macOS







