
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
 nevesnunes/z80-sans
OpenType шрифт, который дизассемблирует инструкции Z80
 concollmic/concollmic
Движок конколического выполнения на базе LLM-агента, который инструментирует исходный код, обобщает ограничения путей на естественном языке и…
 amossys/memitm
Инструмент для выполнения атаки «человек посередине» в памяти
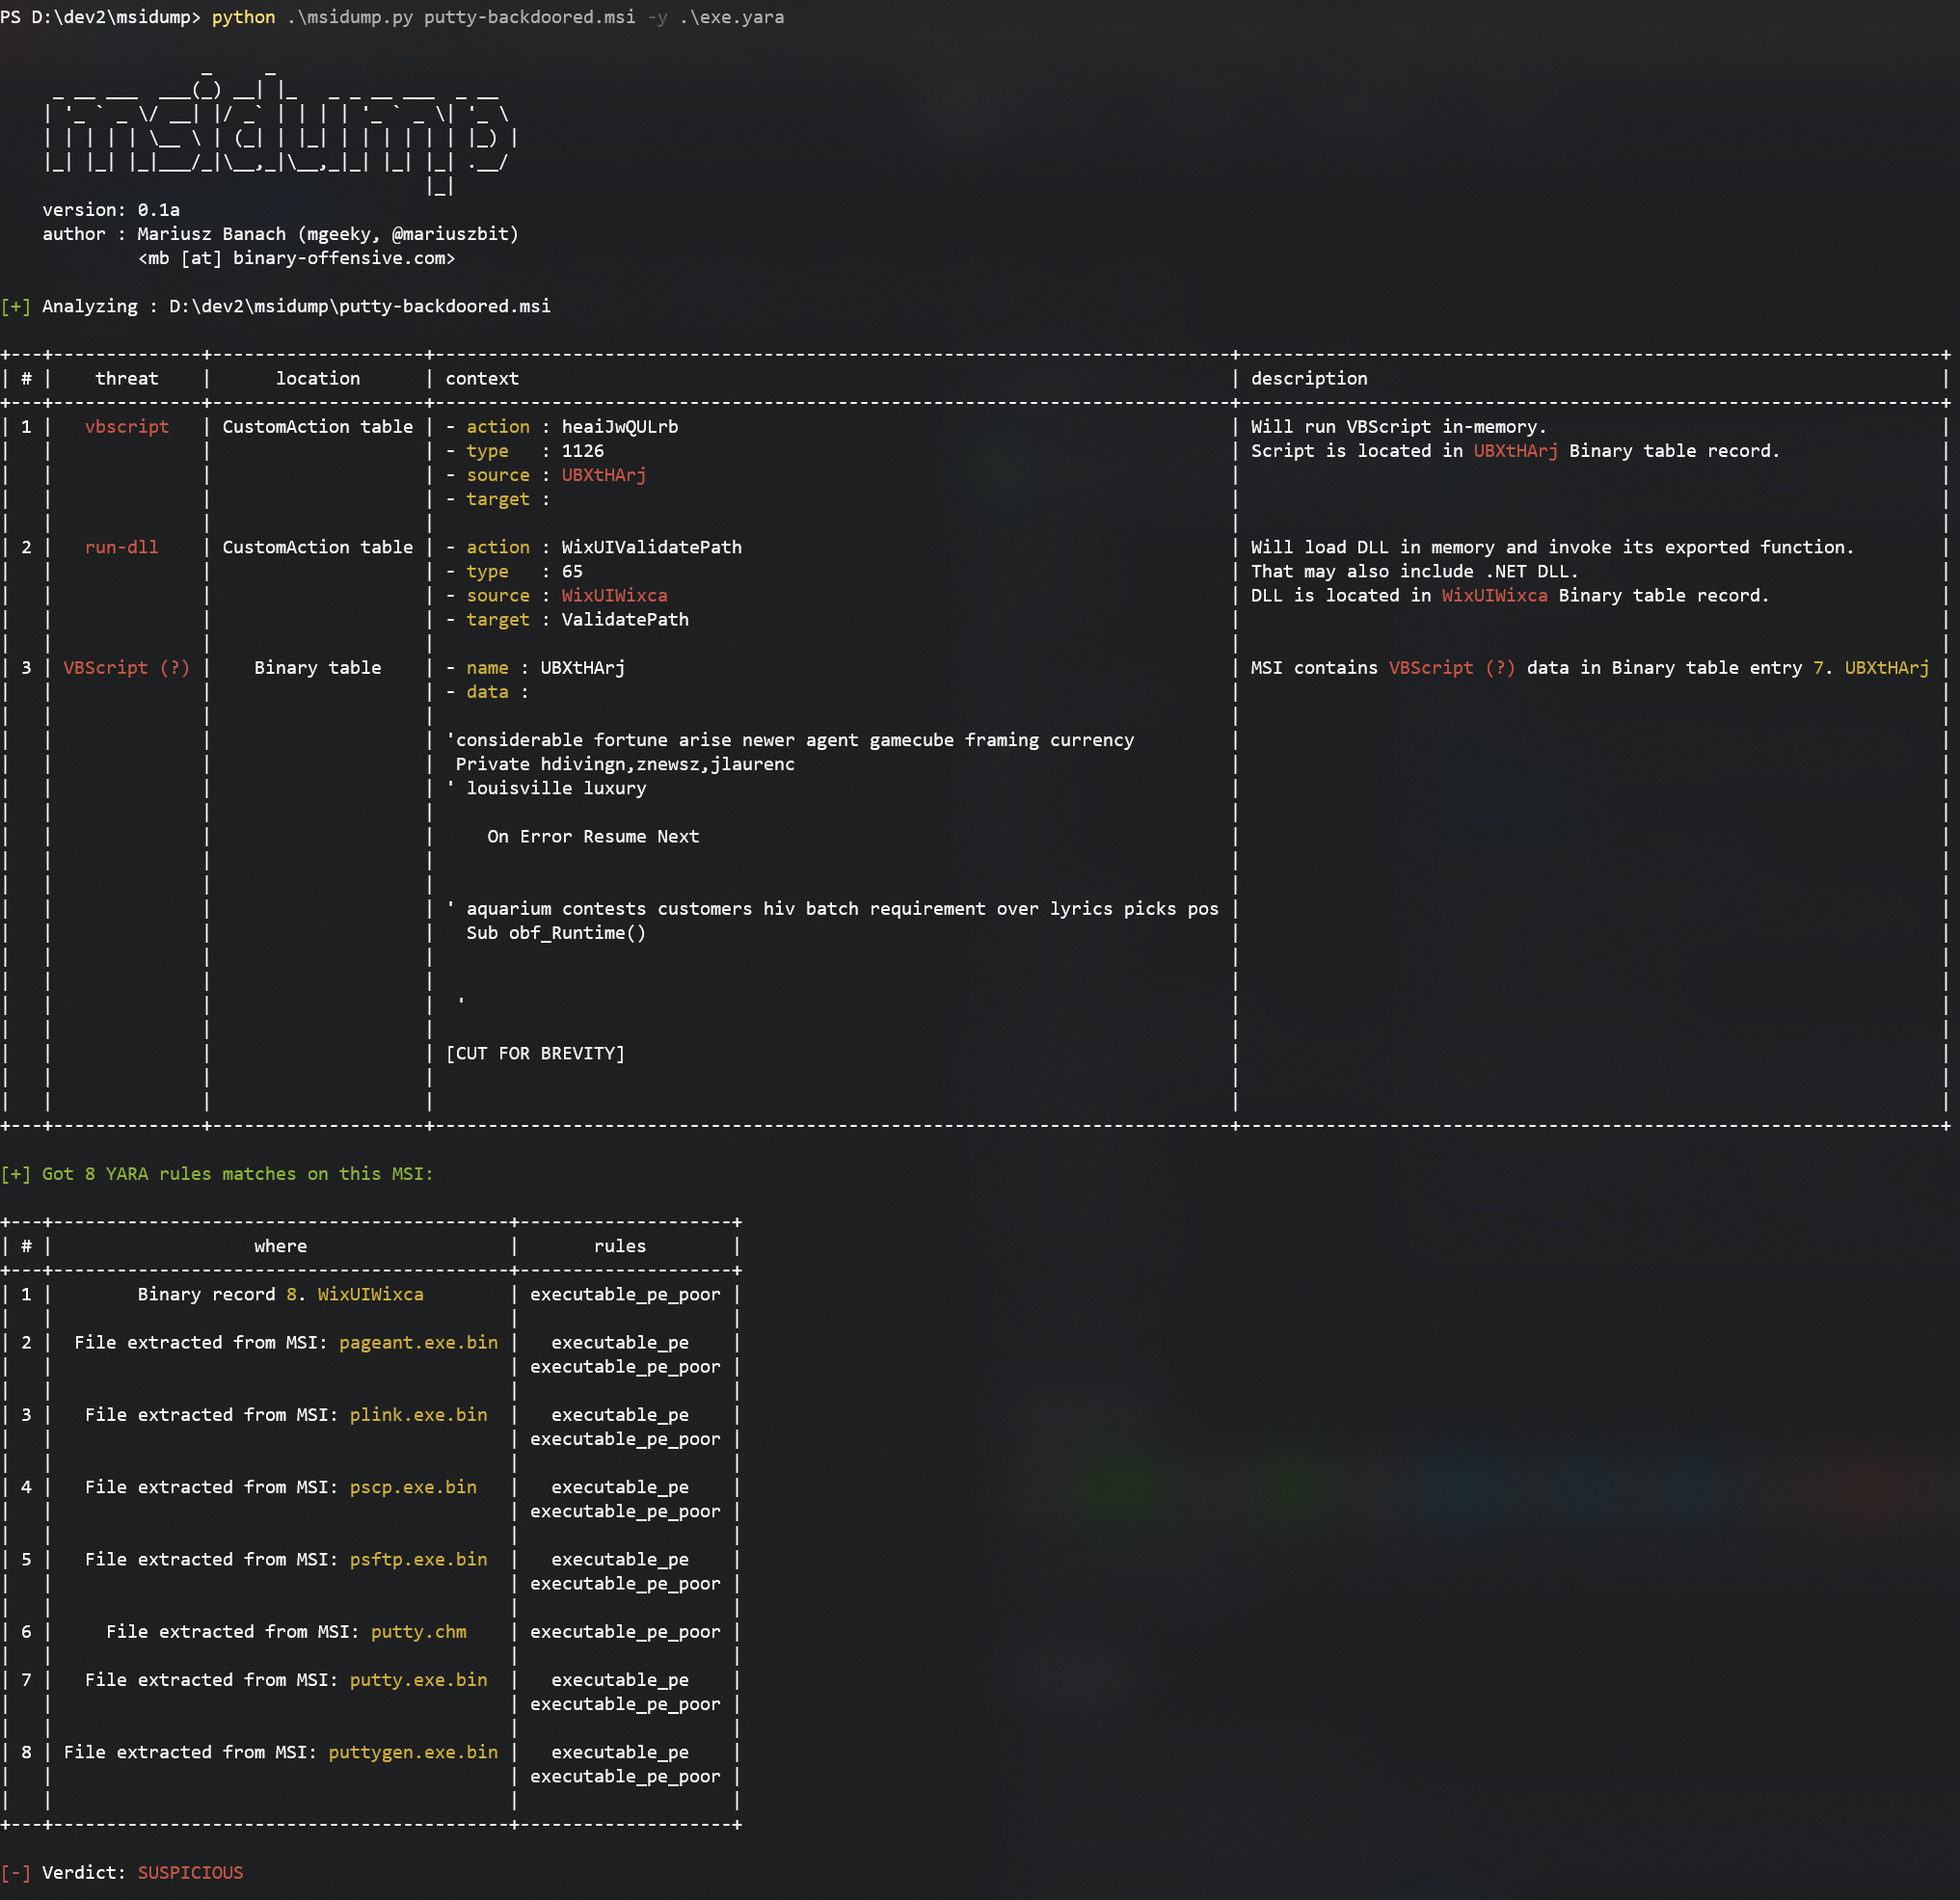 mgeeky/msidump
MSI Dump - инструмент, который анализирует вредоносные установочные пакеты MSI, извлекает файлы, потоки, двоичные данные и включает сканер YARA.
 hari-prasaanth/thick-client-pentest-checklist
A чек-лист на основе OWASP с более чем 80 тестовыми сценариями
 nteseyes/pylane
Инжектор для Python VM с инструментами отладки, основанный на gdb.
 penberg/chimera
Изолируйте ненадёжный код с безопасным доступом к хосту.
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 zimawhit3/bitmancer
Библиотека Nim для разработки инструментов наступательной безопасности
 andreafioraldi/angrgdb
Используйте angr внутри GDB. Создайте состояние angr из текущего состояния отладчика.
 mandiant/dncil
Открытая библиотека команды FLARE для дизассемблирования инструкций Common Intermediate Language (CIL).
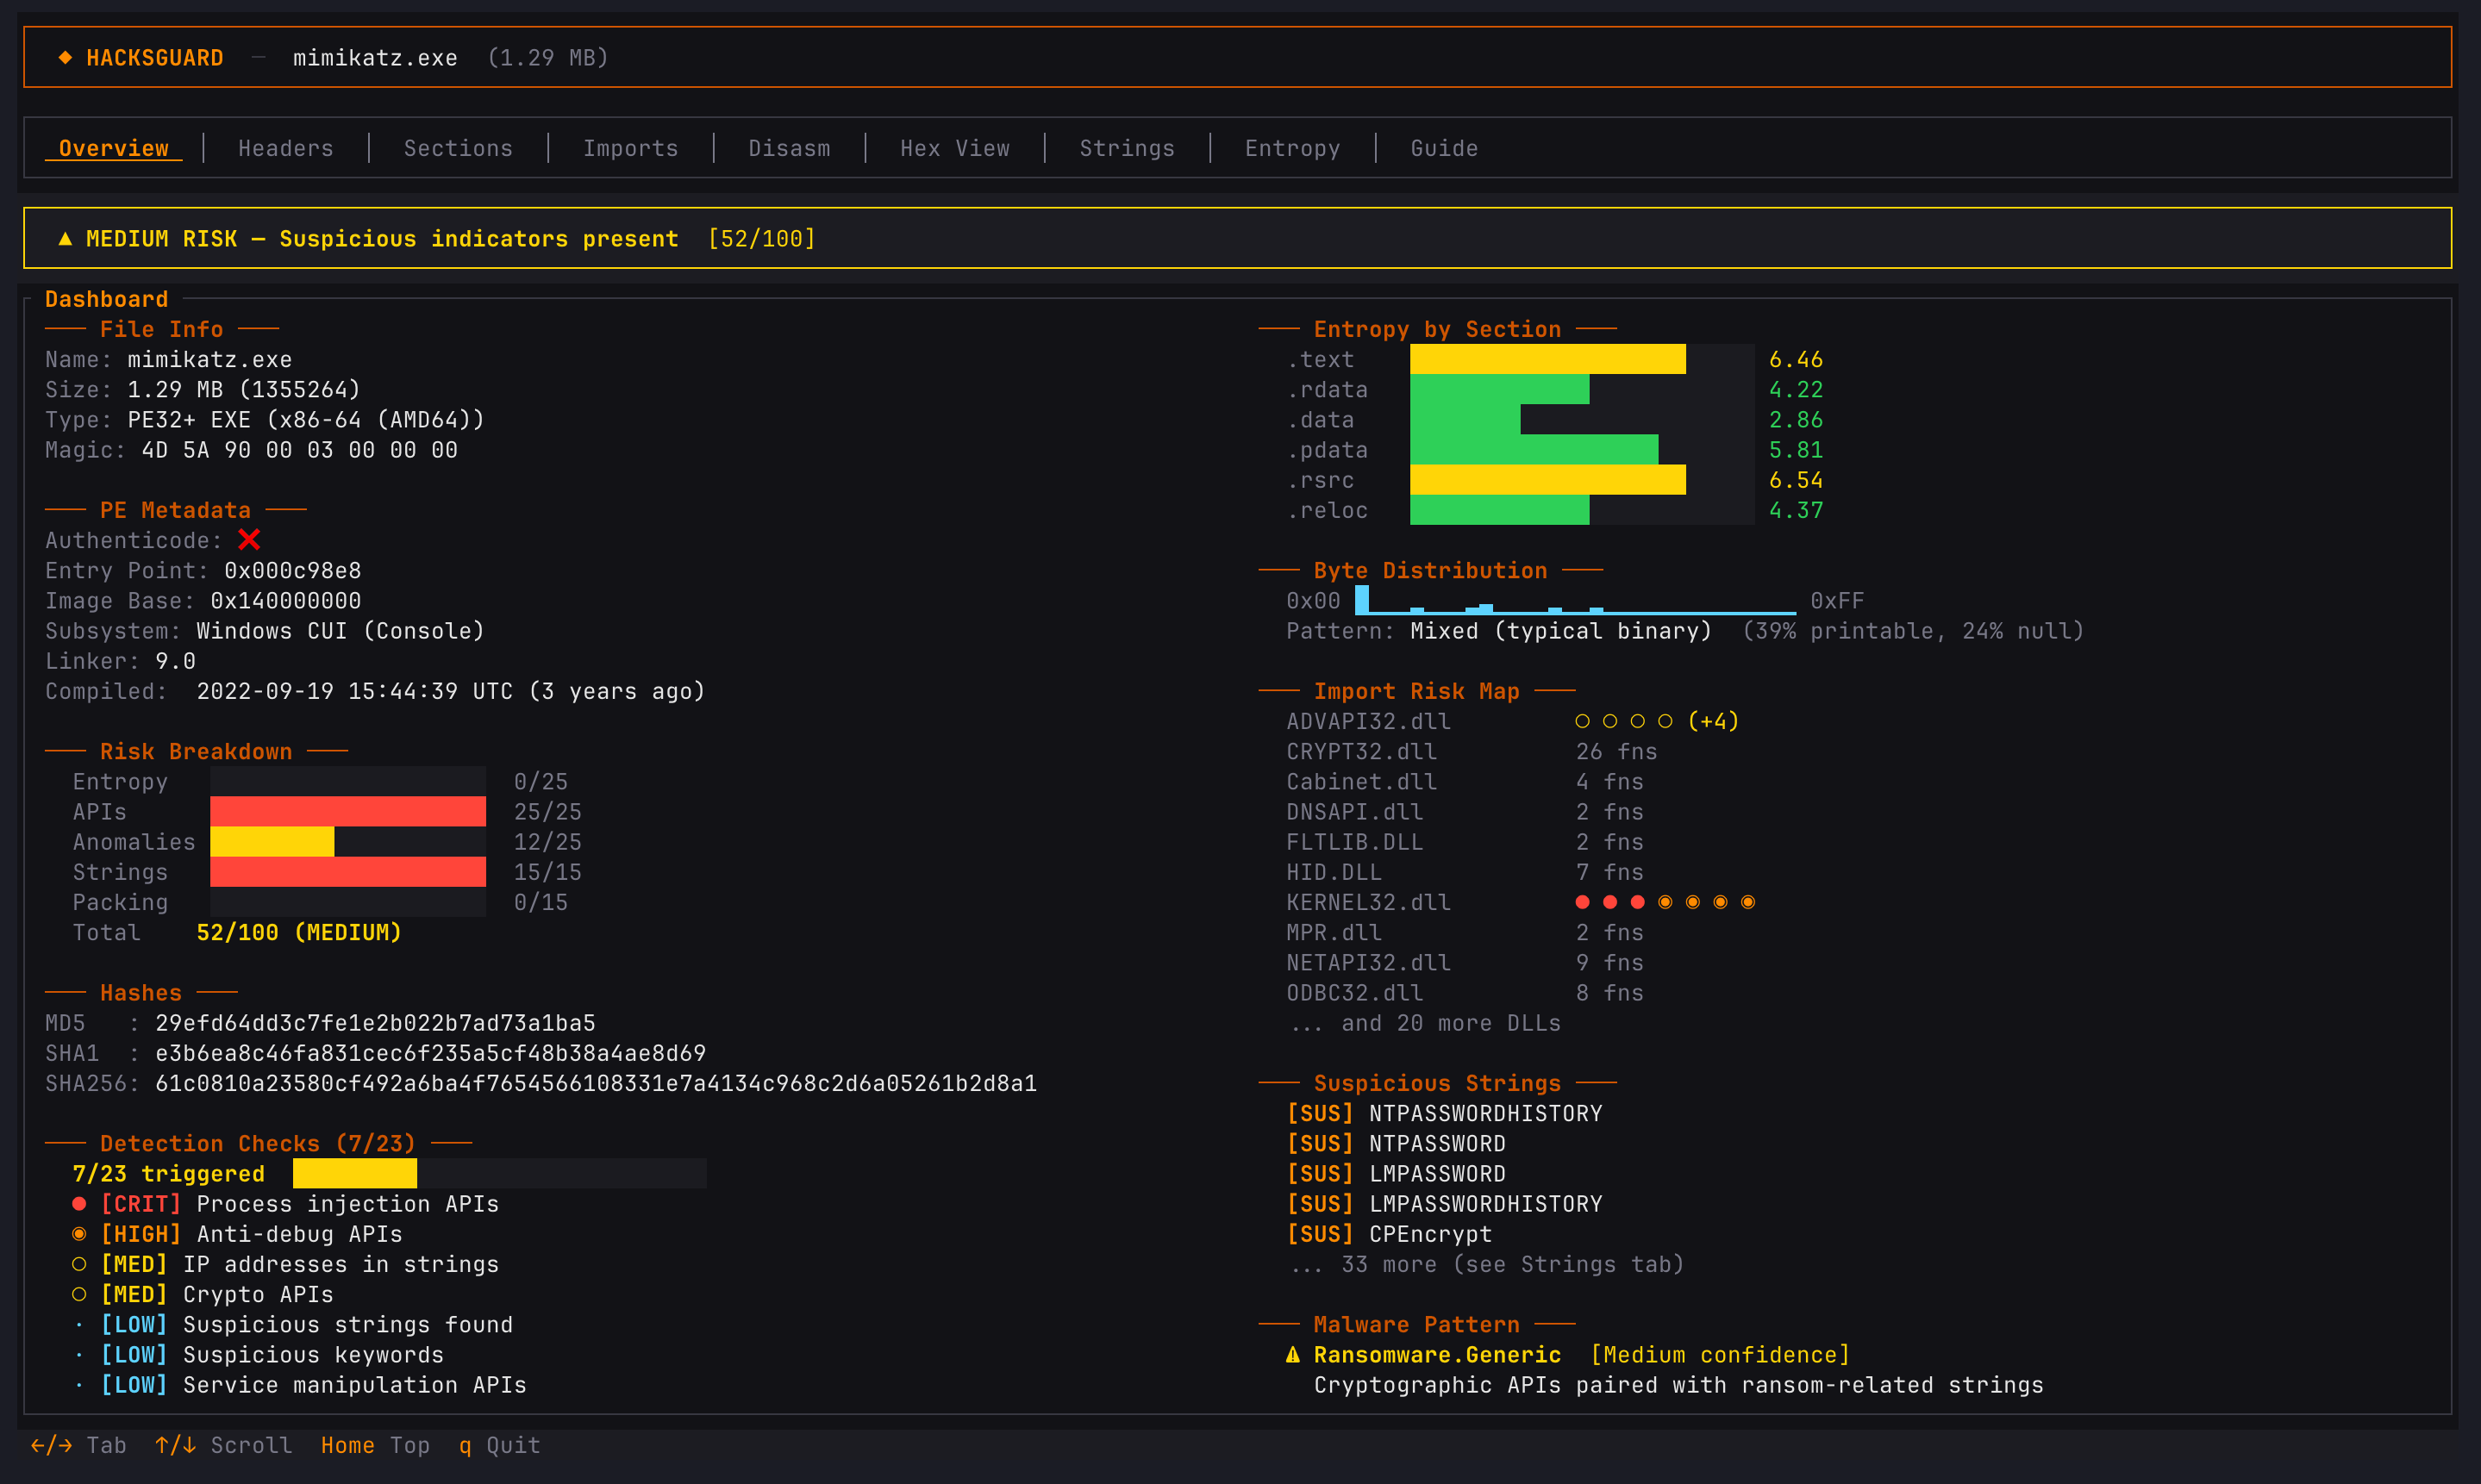 rhacknarok/hacksguard
Молниеносно быстрый, многопоточный инструмент анализа вредоносного ПО с TUI, написанный на Rust. Включает глубокий разбор PE, сканирование YARA и…
 lab52io/leakedhandlesfinder
Инструмент для идентификации утечек дескрипторов процессов Windows
 airbus-seclab/gustave
GUSTAVE — это платформа для фаззинга ядер встроенных ОС. Она основана на QEMU и AFL (и всех их форк-серверных родственниках). Она позволяет фаззить…
 dnakov/r2d2
🤖🏴☠️ radare2 плагин для GPT-4 🦜. Решайте crackmes автоматически 🪄
 jschicht/logfileparser
Парсер для $LogFile на NTFS
 robindavid/idasec
Плагин IDA для обратной разработки и динамического взаимодействия с платформой Binsec
 gamozolabs/elfloader
Архитектурно-независимый уплощитель ELF-файлов для shellcode








