
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ Бинарных Файлов — Страница 22 | Kitploit
Категории

Анализ Бинарных Файлов

Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k2 дней назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k14 ч 42 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k5 ч 58 мин назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 месяцев назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k4 дней назад
angr preview#6

angr

GitHubangr/angr
9.0k2 дней назад
capa preview#7

capa

GitHubmandiant/capa
6.1k3 дней назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k15 ч 50 мин назад
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 день назад
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k25 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1654 результатов
ida_ifl preview

ida_ifl

GitHubhasherezade/ida_ifl

IFL - Интерактивный список функций (плагин для IDA Pro)
static-analysiscode-analysisreverse-engineering+2
4994 месяцев назад
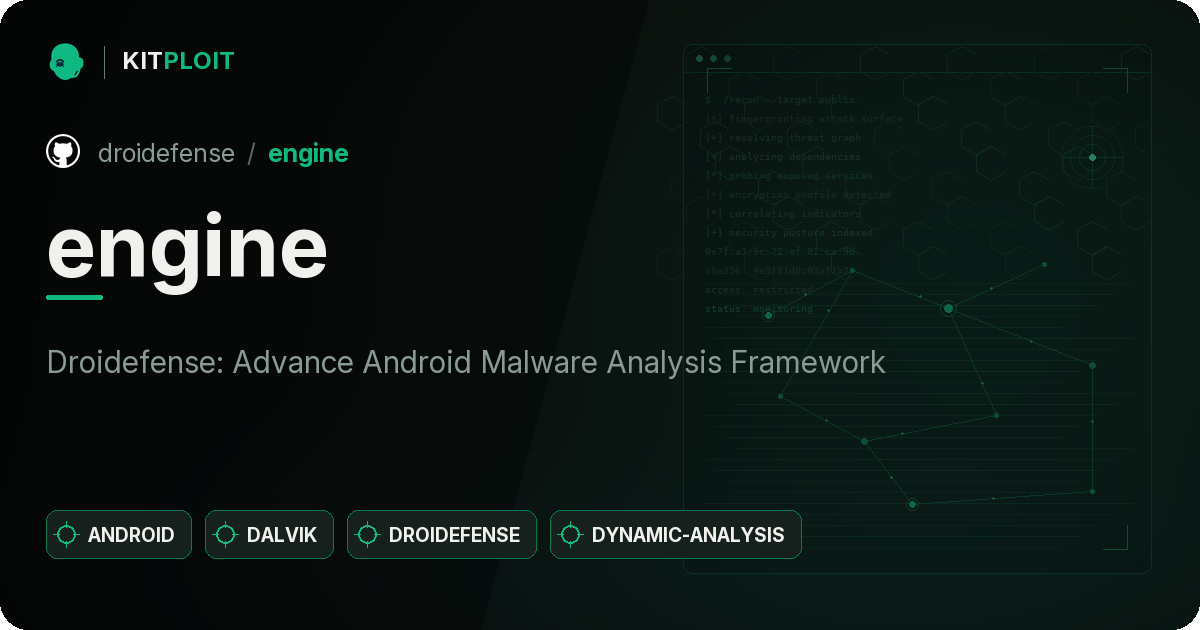
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

Возрождение классического и легендарного KsDumper
memory-forensicsexploitationreverse-engineering+1
5961 год назад
engine preview

engine

GitHubdroidefense/engine

Droidefense: Продвинутый фреймворк для анализа вредоносных программ Android
android-securitystatic-analysisdynamic-analysis-sandboxing+4
4817 лет назад
InstLatx64 preview

InstLatx64

GitHubinstlatx64/instlatx64

Всеобъемлющая база данных таблиц инструкций x86/x64, задержек и деталей микроархитектуры для анализа производительности ЦП и низкоуровневой обратной…
reverse-engineeringhardware-securitybinary-analysis+2
25629 дней назад
Dna preview

Dna

GitHubcolton1skees/dna

Основанный на LLVM фреймворк для статического анализа бинарных файлов
static-analysisvulnerability-analysiscode-analysis+5
3656 месяцев назад
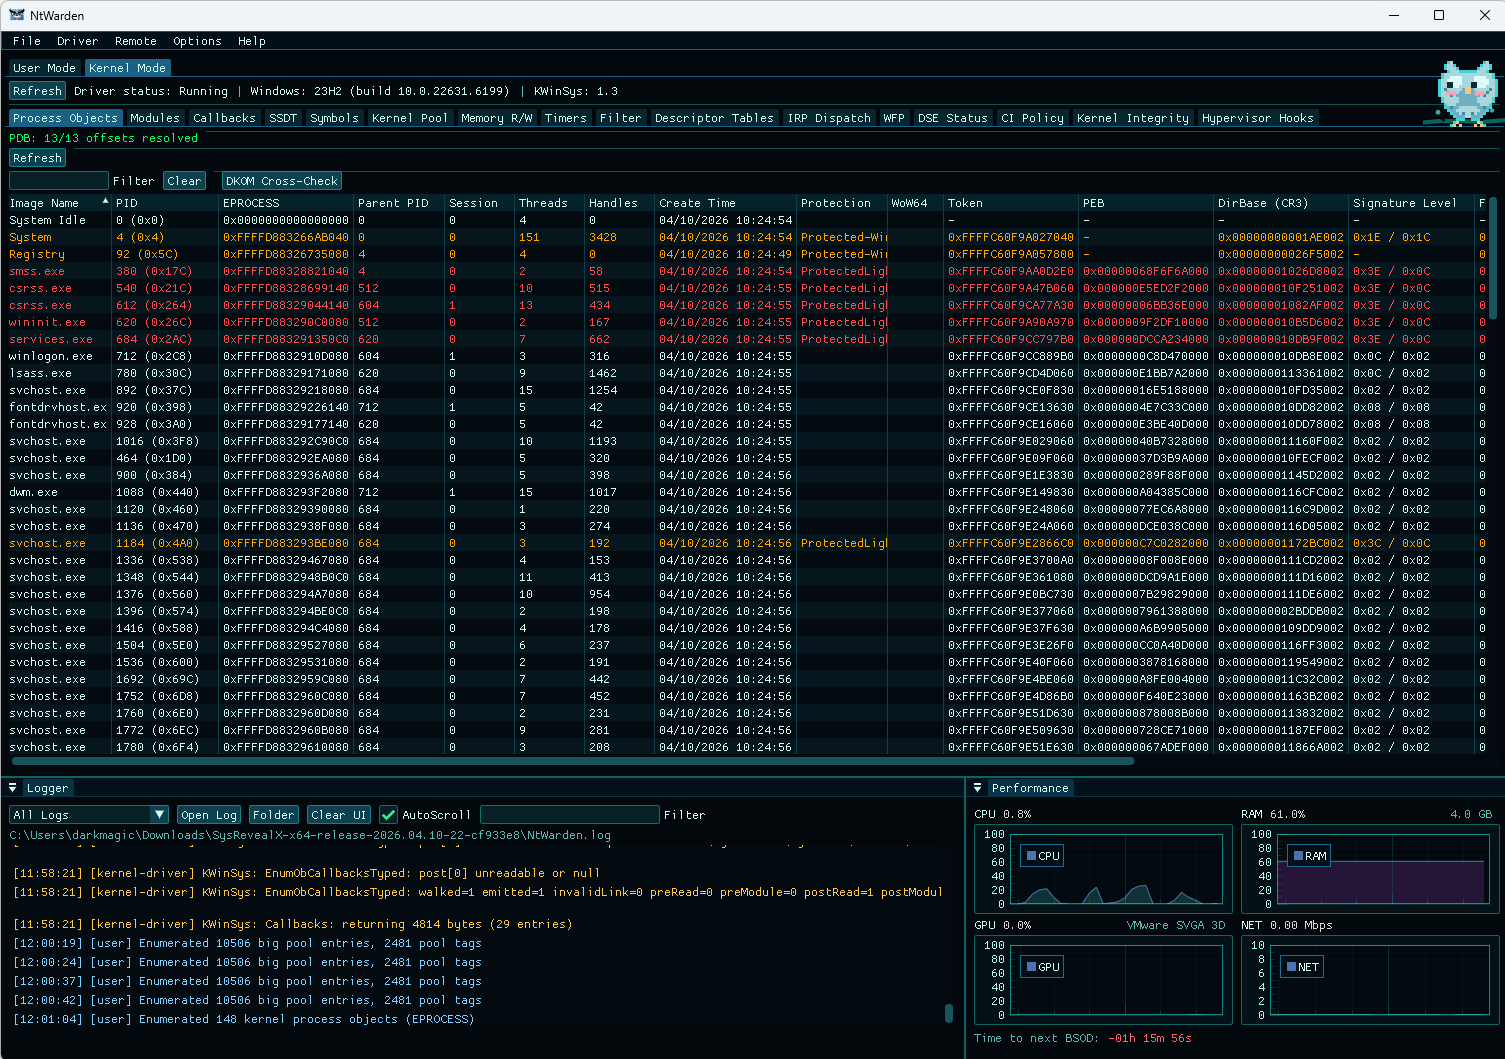
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

# Инструментарий для анализа и исследования Windows
defensive-toolsmemory-forensicsmalware-analysis+4
6766 месяцев назад
BugId preview

BugId

GitHubskylined/bugid

Обнаруживайте, анализируйте и однозначно идентифицируйте сбои в Windows-приложениях.
vulnerability-analysisdynamic-code-analysisdebuggers+2
5251 год назад
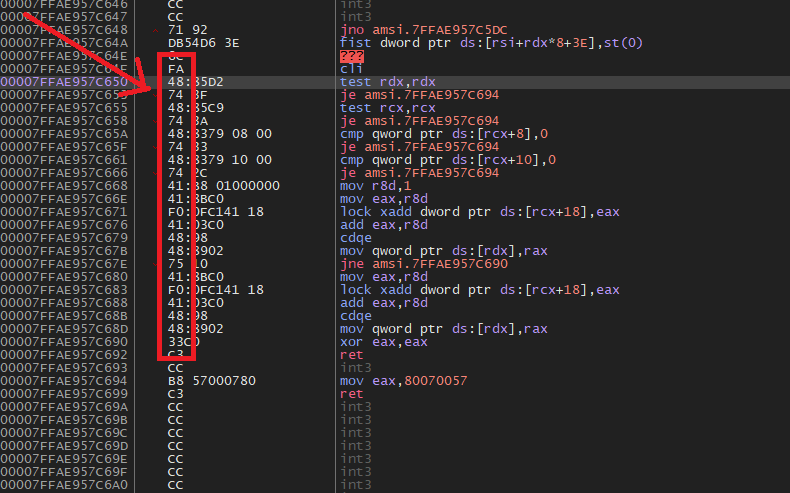
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

Пожизненный обход AMSI
reverse-engineeringbinary-analysisred-teaming+1
6803 лет назад
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

Инструментарий IDA для анализа kernelcache iOS.
embedded-systems-securitystatic-analysisios-security+6
3057 лет назад
efiSeek preview

efiSeek

GitHubdsecurity/efiseek

Плагин Ghidra, автоматизирующий анализ UEFI-прошивок путём идентификации известных GUID, протоколов, SMI-обработчиков и функций прерываний, с…
embedded-systems-securityreverse-engineeringhardware-security+3
4104 лет назад
ghost preview

ghost

GitHubpandaadir05/ghost

Обнаруживает внедрение процессов и манипуляции с памятью, используемые вредоносным ПО. Находит RWX-области, паттерны шеллкода, API-хуки, перехват…
defensive-toolsmemory-forensicsreverse-engineering+6
3822 месяцев назад
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

Динамический вызов произвольного неуправляемого кода
ids-ips-evasionshellcodepost-exploitation+3
3664 месяцев назад
PEpper preview

PEpper

GitHub0x0be/pepper

Скрипт с открытым исходным кодом для выполнения статического анализа вредоносного ПО на Portable Executable

static-analysisforensicsmalware-analysis+1
3334 лет назад
DLLHijackHunter preview

DLLHijackHunter

GitHubghostvectoracademy/dllhijackhunter

Автоматизированное обнаружение, проверка и подтверждение подмены DLL. Превращение локальных неверных конфигураций в вооруженные, подтвержденные пути…
privilege-escalationvulnerability-scannerspayload-generation+8
3961 месяц назад
gdb-static preview

gdb-static

GitHubhugsy/gdb-static

Общедоступный репозиторий статически скомпилированных GDB и GDBServer

exploitationreverse-engineeringdebuggers+3
3975 лет назад
Windows-PE-Packer preview

Windows-PE-Packer

GitHubczs108/windows-pe-packer

🗜️ Упаковщик для исполняемых файлов Windows x86, написанный на C и Intel x86 Assembly. Новый упакованный файл может затруднить обратную разработку…
payload-generationexploitationreverse-engineering+1
3652 лет назад
workshop_firmware_reverse_engineering preview

workshop_firmware_reverse_engineering

GitHubemproof-com/workshop_firmware_reverse_engineering

Воркшоп по реверс-инжинирингу прошивок
embedded-systems-securitystatic-analysisreverse-engineering+6
4431 год назад
Macrome preview

Macrome

GitHubmichaelweber/macrome

Excel Macro Document Reader/Writer для специалистов по красным командам и аналитиков

payload-generationexploitationphishing+5
5225 лет назад
Назад1…212223…92Вперёд








