Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/czs108/windows-pe-packer
Генерация полезной нагрузкиЭксплуатацияОбратная инженерияАнализ Бинарных Файлов
GitHubczs108/windows-pe-packer

Windows-PE-Packer

Репозиторий
36555442 лет назадПроверено Kitploit

Описание

🗜️ Упаковщик для исполняемых файлов Windows x86, написанный на C и Intel x86 Assembly. Новый упакованный файл может затруднить обратную разработку (упаковщик исполняемых файлов Windows x86, разработанный на C и Intel x86 Assembly; упакованный новый файл может препятствовать обратному инжинирингу)

Поделиться

Windows PE Упаковщик

C MASM CMake Windows License

Языки

  • Английский
  • 简体中文

Введение

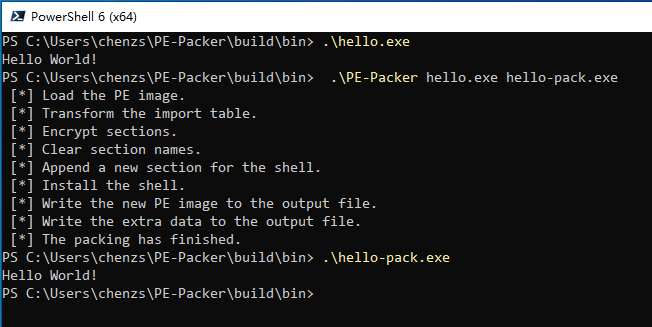
test-helloworld

PE-Packer — это простой упаковщик для Windows PE-файлов. Новый PE-файл после упаковки может затруднить процесс обратной разработки.

При упаковке PE-файла выполняются следующие действия:

  • Преобразование исходной таблицы импорта.
  • Шифрование секций.
  • Очистка имён секций.
  • Установка shell-entry.

При запуске упакованного PE-файла shell-entry расшифровывает и загружает исходную программу следующим образом:

  • Расшифровка секций.
  • Инициализация исходной таблицы импорта.
  • Перемещение (relocation).

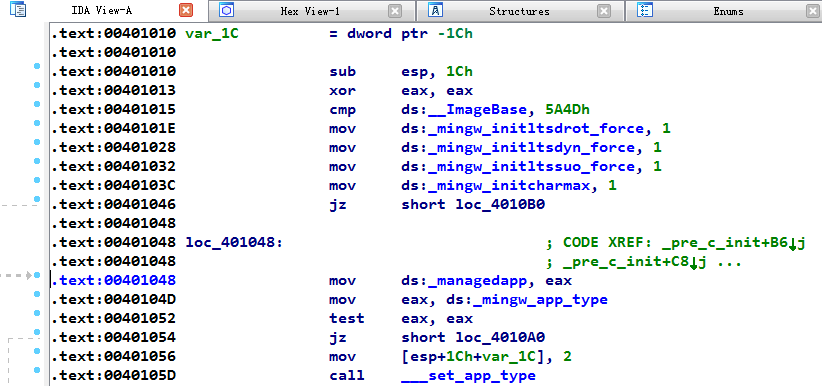
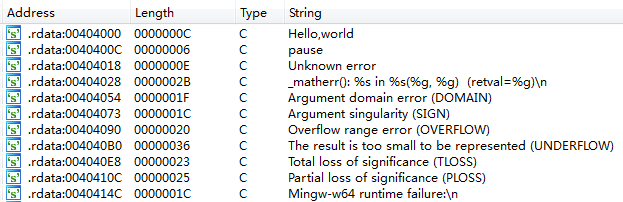
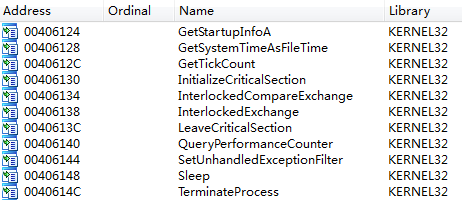
До упаковки с помощью некоторых дизассемблеров можно дизассемблировать исполняемый файл для анализа кода, например IDA Pro.

  • Дизассемблирование кода.

    code

  • Поиск постоянных строк.

    string

  • Анализ таблицы импорта.

    import-table

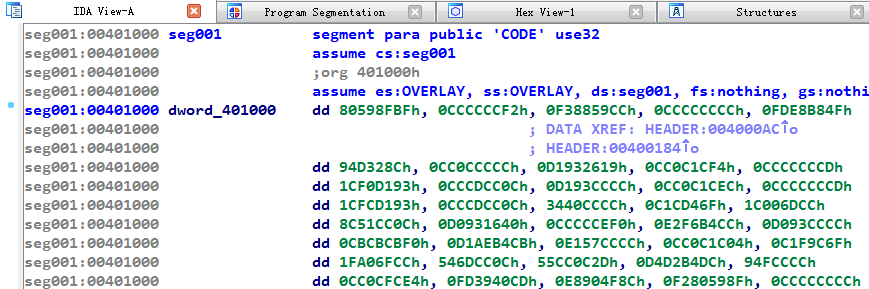
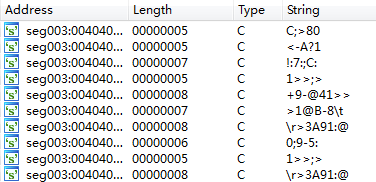
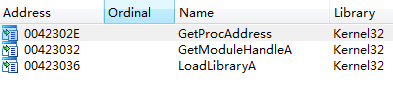
После упаковки обратный анализ будет затруднён.

  • Дизассемблирование кода.

    packed-code

  • Поиск постоянных строк.

    packed-string

  • Анализ таблицы импорта.

    packed-import-table

Предупреждение

Этот проект — всего лишь демонстрация для новичков, изучающих Windows PE Format и Assembly Language. У него всё ещё есть некоторые проблемы совместимости и ошибки, поэтому он не может использоваться на практике.

Начало работы

Предварительные требования

Проект должен быть настроен на/для Windows 32-bit и на данный момент может обрабатывать только 32-битные .exe-программы.

  • Установите MASM32.
  • Установите MinGW-w64, выберите архитектуру i686.
  • Установите CMake.
  • Установите переменные окружения PATH для этих трёх инструментов.

Сборка

mkdir -p build
cd build
cmake .. -D CMAKE_C_COMPILER=gcc -G "MinGW Makefiles"
cmake --build .

Или выполните файл build.ps1 напрямую:

PS> .\build.ps1

Использование

Для упаковки программы необходимо указать её входное имя и выходное имя.

PE-Packer <input-file> <output-file>

Например:

PE-Packer hello.exe hello-pack.exe

Документация

Вы можете использовать Doxygen для генерации документации.

Ссылки

  • 《加密与解密(第3版)段钢》
  • PE Format - Windows Dev Center

Лицензия

Распространяется под лицензией MIT License. См. файл LICENSE для получения дополнительной информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →