
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ Бинарных Файлов — Страница 19 | Kitploit
Категории

Анализ Бинарных Файлов

Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k2 ч 28 мин назад
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 месяц назад
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 месяцев назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 день назад
angr preview#6

angr

GitHubangr/angr
9.0k4 ч 15 мин назад
capa preview#7

capa

GitHubmandiant/capa
6.1k9 дней назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k11 ч 8 мин назад
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k4 дней назад
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k22 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1650 результатов
hackaday-u preview

hackaday-u

GitHubwrongbaud/hackaday-u

Учебные материалы по обучению Ghidra на hackaday.io
static-analysisreverse-engineeringbinary-analysis+3
4402 лет назад
nautilus preview

nautilus

GitHubnautilus-fuzz/nautilus

Фаззер с обратной связью на основе грамматики
vulnerability-analysisfuzzingbinary-analysis+1
4752 лет назад
static-arm-bins preview

static-arm-bins

GitHubtherealsaumil/static-arm-bins

Статически скомпилированные ARM-бинарники для отладки и анализа во время выполнения
embedded-systems-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+6
5295 лет назад
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

wxHexEditor официальный Git репозиторий

disk-forensicsreverse-engineeringforensics+2
6182 лет назад
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

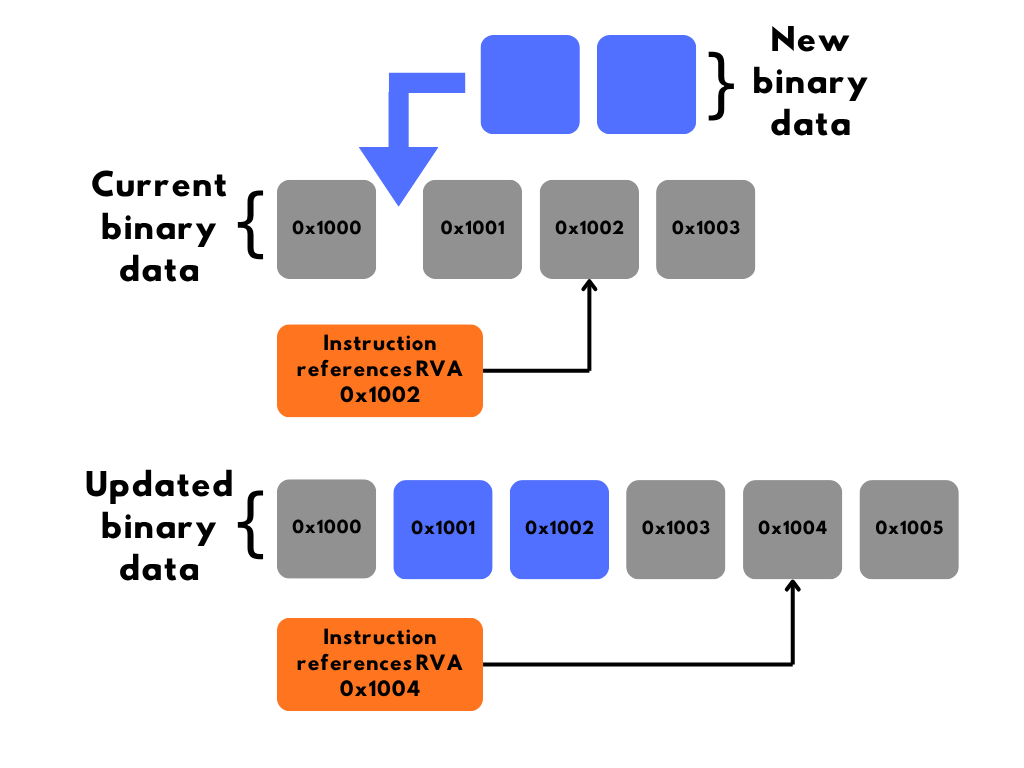
Набор инструментов для написания шеллкода
exploitationreverse-engineeringscripting-automation+6
6941 год назад
binprotect preview

binprotect

GitHubnoahware/binprotect

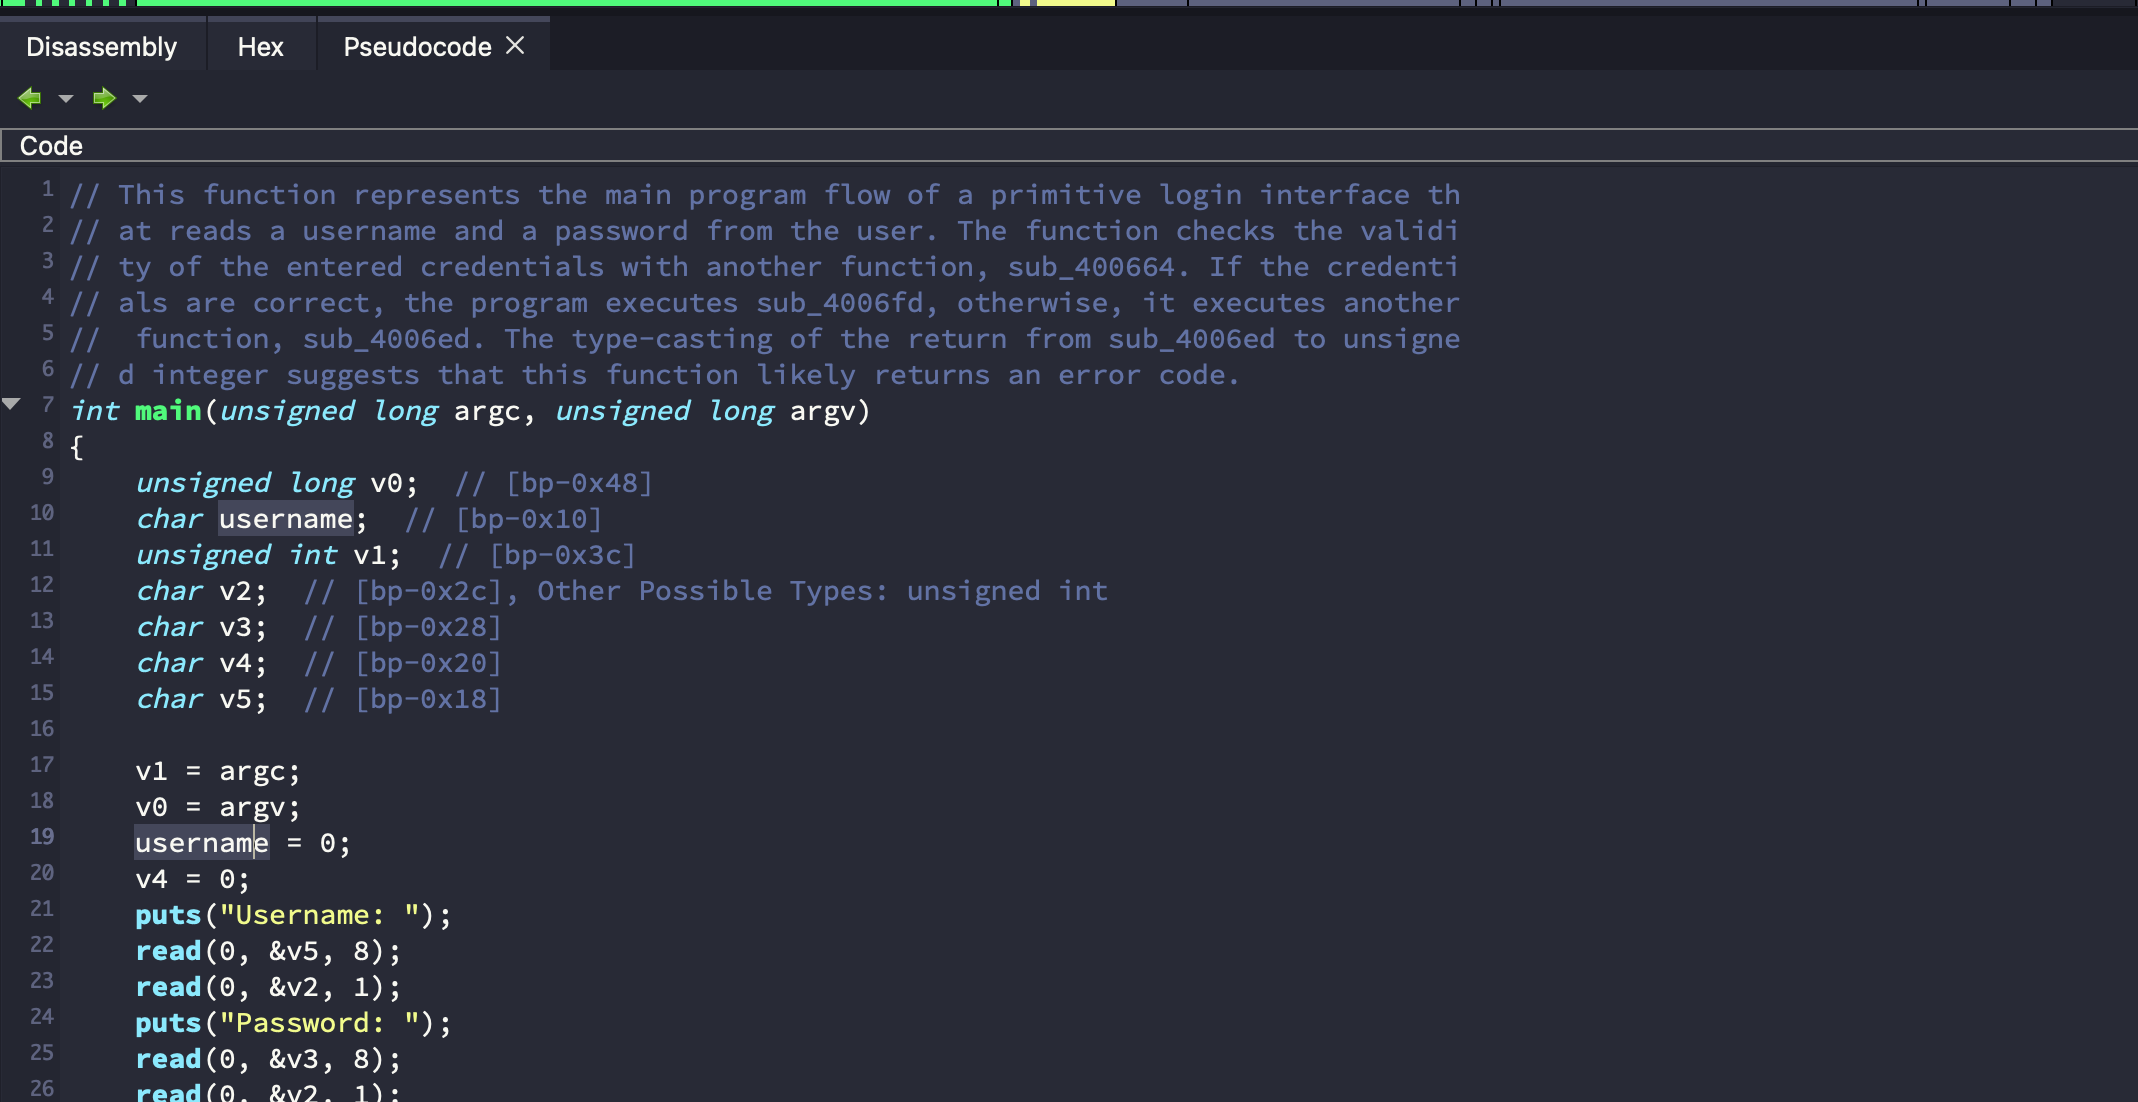
Обфускатор x64 PE bin2bin, который не добавляет секцию в бинарный файл
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
3042 месяцев назад
DAILA preview

DAILA

GitHubmahaloz/daila

Независимый от декомпилятора плагин для взаимодействия с ИИ в вашем декомпиляторе. Поддерживаются GPT, Claude и локальные модели!

vulnerability-analysiscode-analysisreverse-engineering+2
7043 месяцев назад
experiments preview

experiments

GitHubcommial/experiments

Expriments

defensive-toolsvulnerability-analysisreverse-engineering+5
4862 лет назад
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
exploit-frameworksreverse-engineeringshellcode+2
3131 день назад
obfuscation_detection preview

obfuscation_detection

GitHubmrphrazer/obfuscation_detection

Плагин для Binary Ninja для обнаружения обфусцированного кода и других интересных конструкций кода
static-analysisreverse-engineeringmalware-analysis+2
6725 месяцев назад
pe-bear-old preview

pe-bear-old

GitHubhasherezade/pe-bear-old

PE-bear (только сборки)
reverse-engineeringmalware-analysisbinary-analysis
7784 лет назад
blackboxprotobuf preview

blackboxprotobuf

GitHubnccgroup/blackboxprotobuf

Blackbox Protobuf — это набор инструментов для работы с закодированными Protocol Buffers (protobuf) без соответствующего определения protobuf.
web-proxies-interceptionmobile-app-pentestingreverse-engineering+3
7301 год назад
VMDragonSlayer preview

VMDragonSlayer

GitHubpoppopjmp/vmdragonslayer

Многофункциональный фреймворк для распаковки и анализа бинарных файлов, защищённых виртуальными машинами, использующий динамическое отслеживание…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
4311 год назад
DbgShell preview

DbgShell

GitHubmicrosoft/dbgshell

Фронт-енд на PowerShell для Windows Debugger Engine.
reverse-engineeringscripting-automationdebuggers+2
6982 лет назад
zelos preview

zelos

GitHubzeropointdynamics/zelos

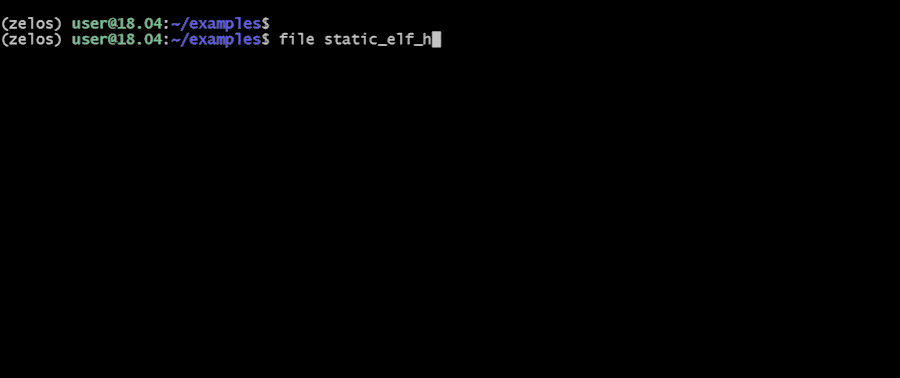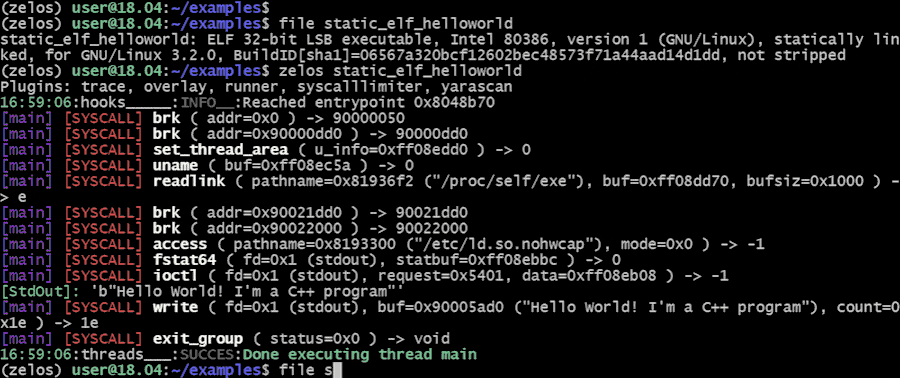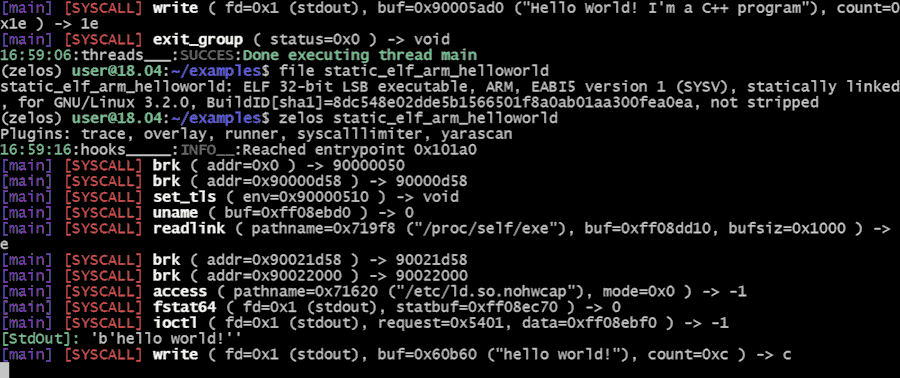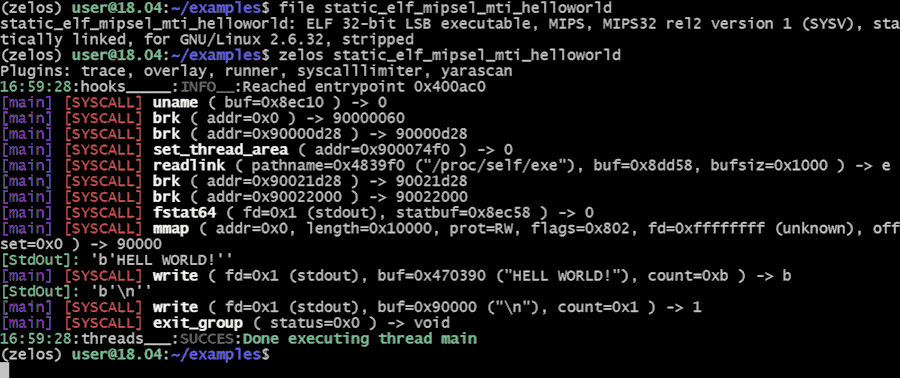
Всеобъемлющая платформа для бинарной эмуляции и инструментирования.
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
4203 лет назад
karonte preview

karonte

GitHubucsb-seclab/karonte

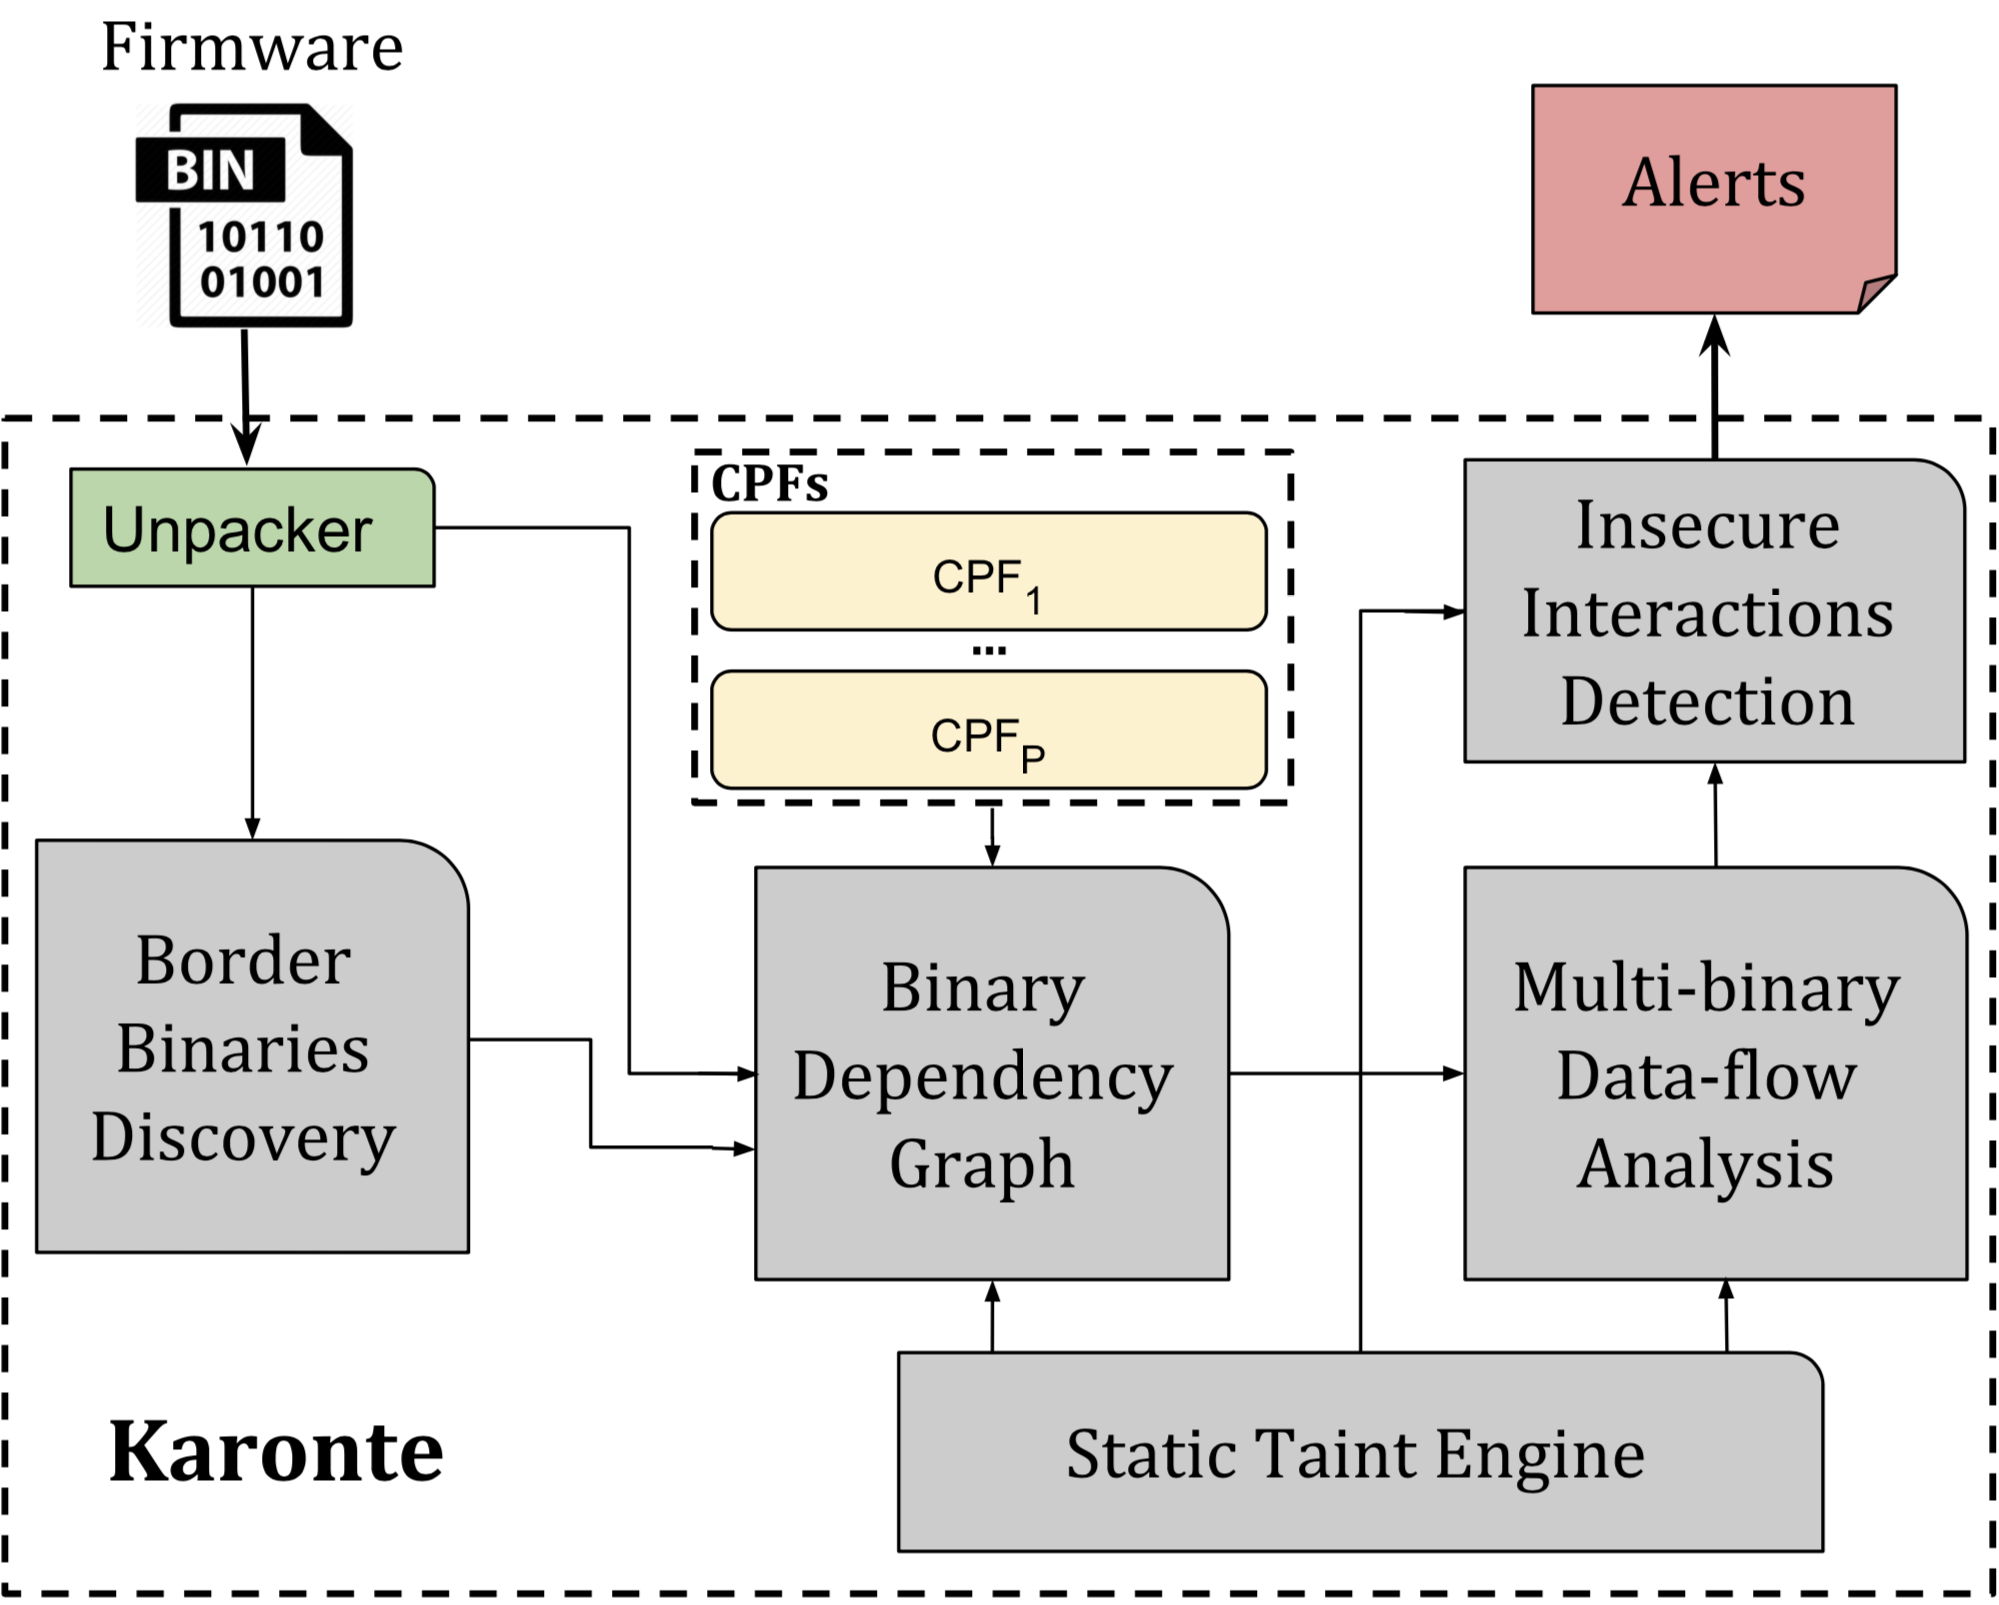
Karonte — это инструмент статического анализа для выявления мультибинарных уязвимостей во встроенном ПО.
embedded-systems-securitystatic-analysisvulnerability-analysis+2
4295 лет назад
dumpulator preview

dumpulator

GitHubmrexodia/dumpulator

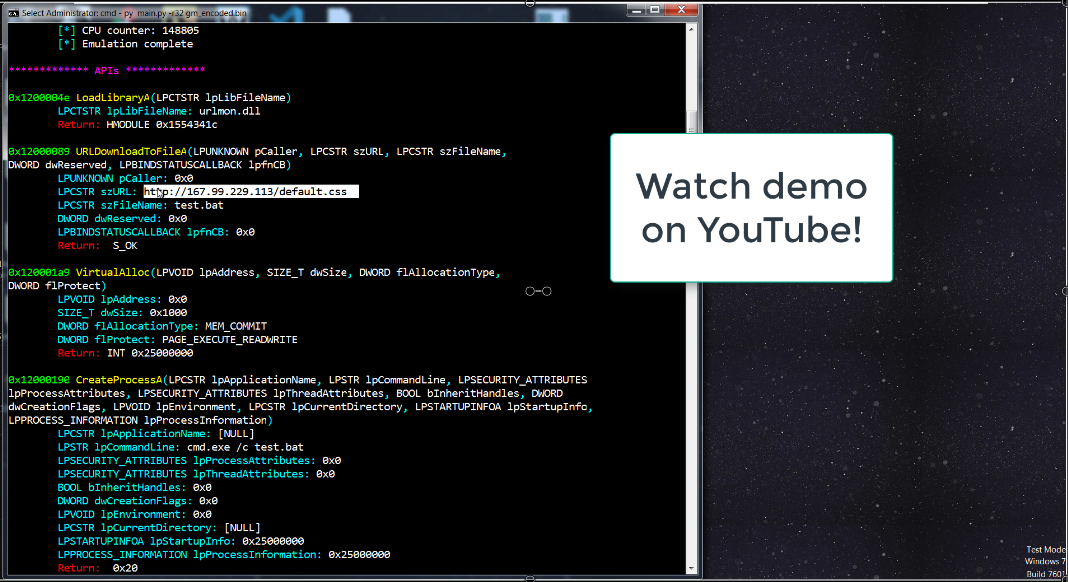
Простая в использовании библиотека для эмуляции дампов памяти. Полезна для анализа вредоносного ПО (извлечение конфигураций, распаковка) и…
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
8772 лет назад
sharem preview

sharem

GitHubbw3ll/sharem

SHAREM — это фреймворк для анализа шеллкода, способный эмулировать более 45 000 WinAPI и практически все системные вызовы Windows. Он также содержит…


dynamic-analysis-sandboxingreverse-engineeringshellcode+5
4917 месяцев назад
Назад1…181920…92Вперёд







