

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ucsb-seclab/karonte
Безопасность встроенных системСтатический анализАнализ уязвимостейАнализ Бинарных ФайловАнализ Прошивок
GitHubucsb-seclab/karonte

karonte

Karonte — это инструмент статического анализа для выявления мультибинарных уязвимостей во встроенном ПО.

Репозиторий
42963555 лет назадПроверено Kitploit
Поделиться

Karonte

License

Karonte — это инструмент статического анализа для обнаружения мультибинарных уязвимостей во встроенном ПО.

Ветка master содержит последнюю версию Karonte, портированную на Python3. Оригинальная реализация и эксперименты, представленные в нашей статье, находятся в ветке IEEE-SP-20. Для ознакомления также используйте наш docker-контейнер.
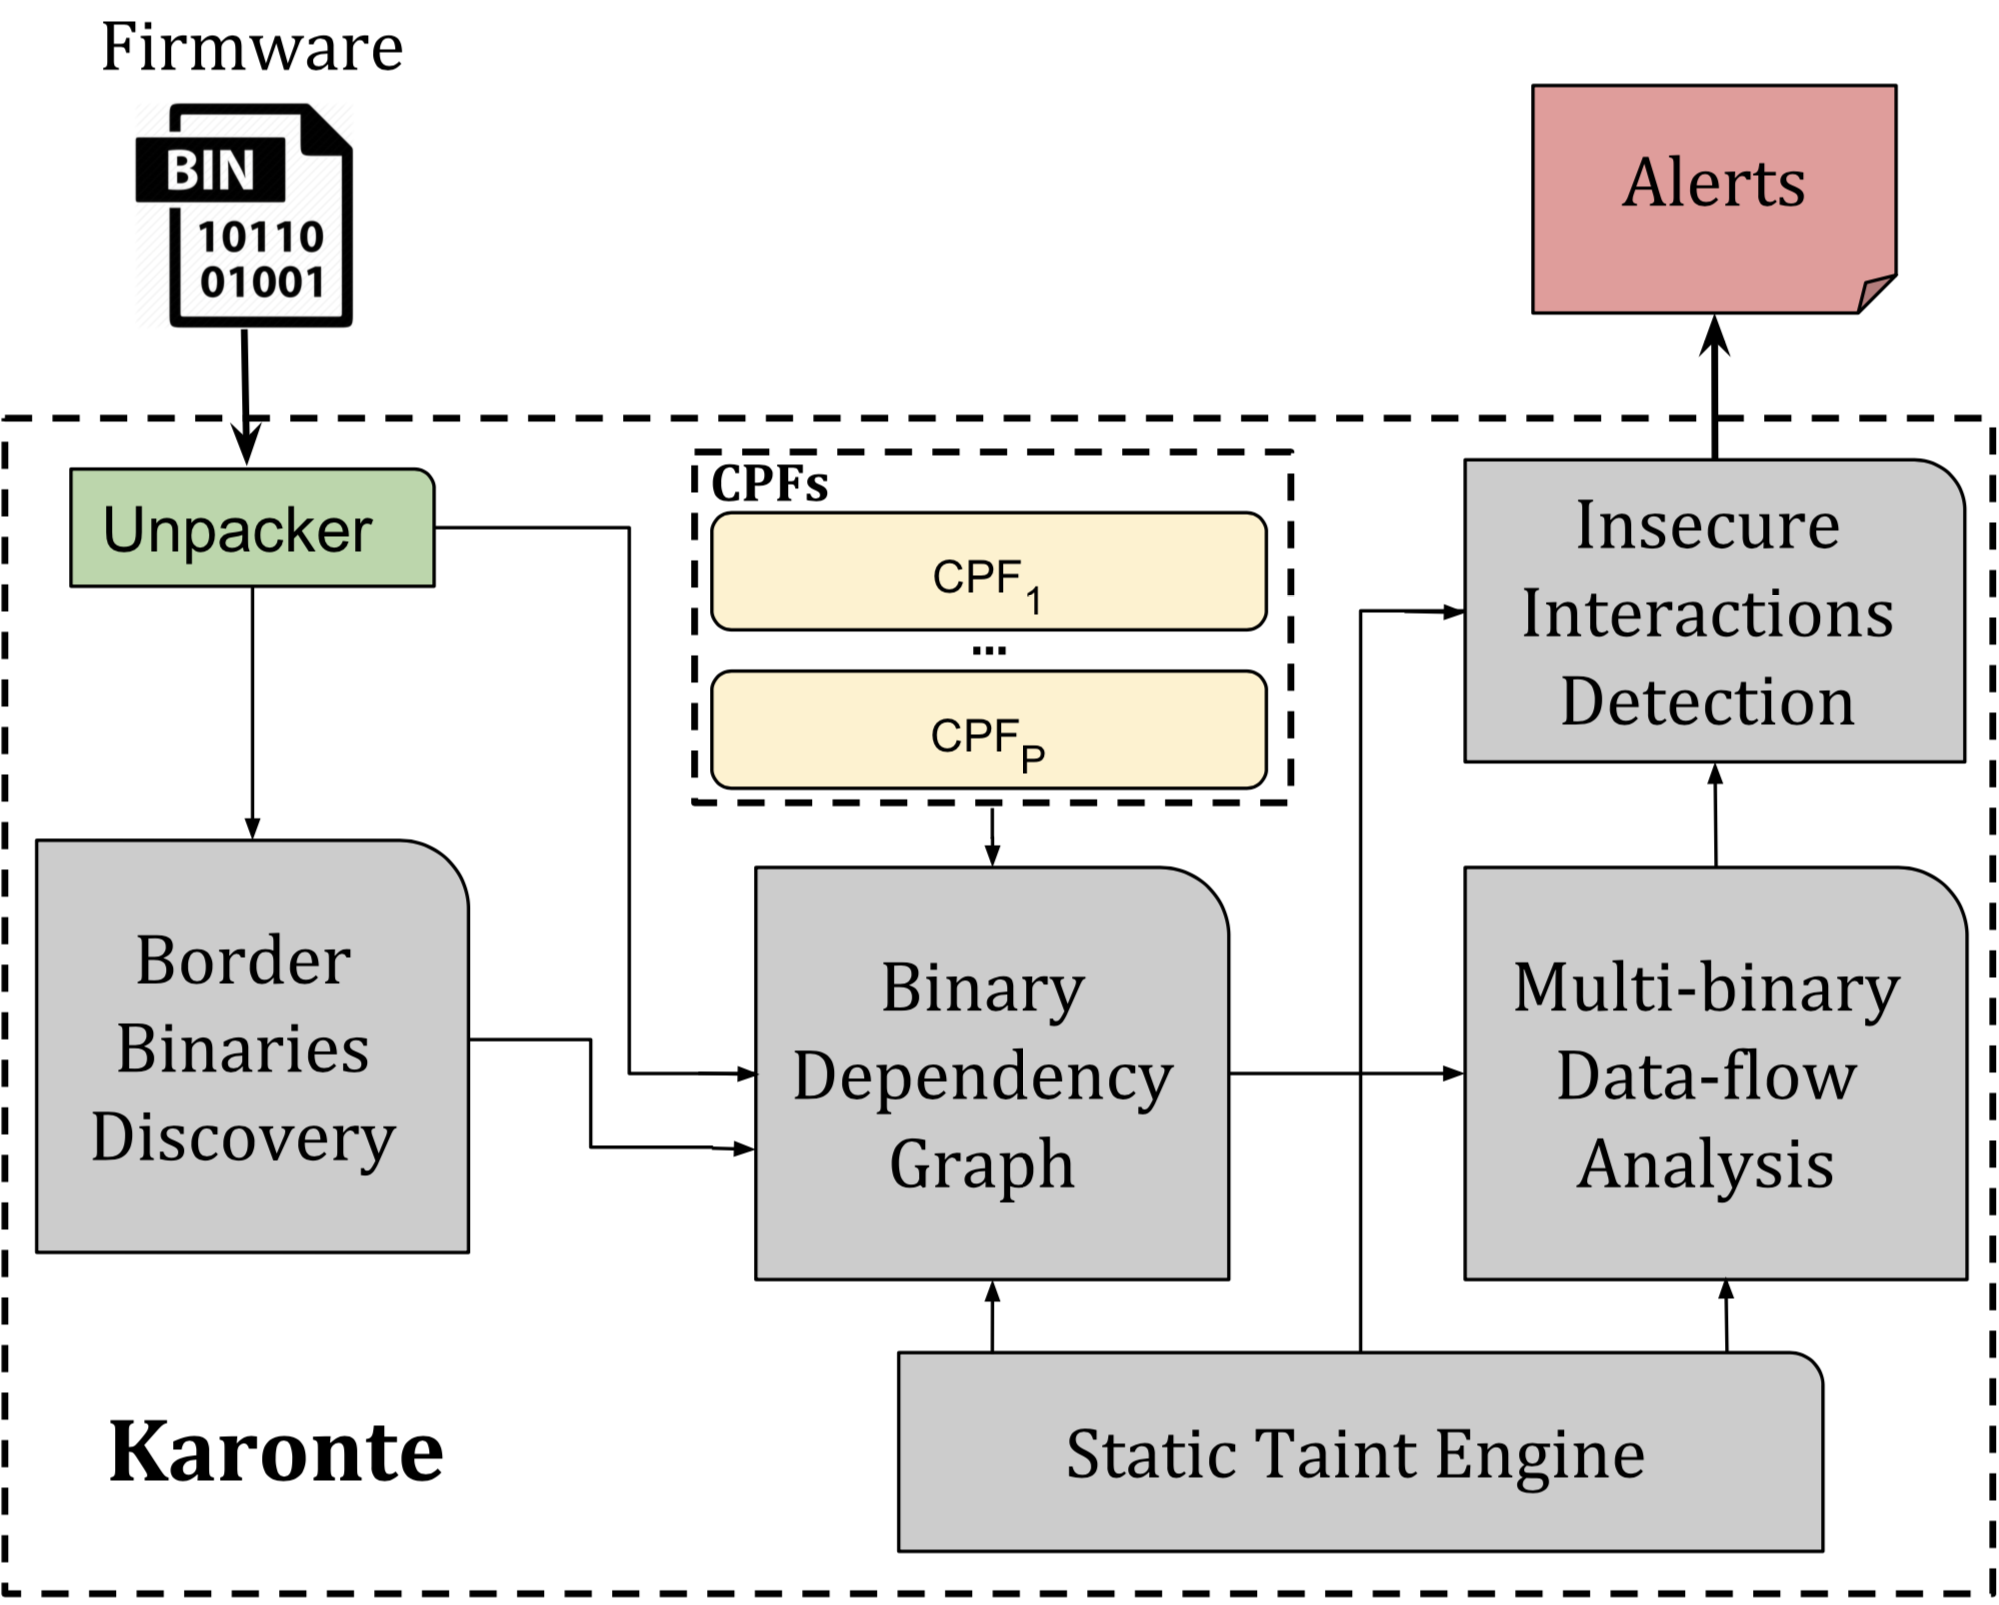
Обзор

Научная статья

Мы представляем наш подход и результаты этой работы в следующей научной статье:

KARONTE: Обнаружение небезопасных мультибинарных взаимодействий во встроенном ПО [PDF]
Nilo Redini, Aravind Machiry, Ruoyu Wang, Chad Spensky, Andrea Continella, Yan Shoshitaishvili, Christopher Kruegel, Giovanni Vigna.
В материалах Симпозиума IEEE по безопасности и конфиденциальности (S&P), май 2020 года.

Если вы используете Karonte в научной публикации, мы будем благодарны за цитирование с использованием этой Bibtex записи:

@inproceedings{redini_karonte_20,
 author    = {Nilo Redini and Aravind Machiry and Ruoyu Wang and Chad Spensky and Andrea Continella and Yan Shoshitaishvili and Christopher Kruegel and Giovanni Vigna},
 booktitle = {In Proceedings of the IEEE Symposium on Security & Privacy (S&P)},
 month     = {May},
 title     = {KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware},
 year      = {2020}
}

Структура репозитория

Основных каталогов четыре:

  • tool: файлы Python Karonte
  • firmware: набор данных прошивок Karonte
  • configs: конфигурационные файлы для анализа образцов прошивок из набора данных
  • eval: скрипты для выполнения различных оценок Karonte
  • karonte-viz: скрипт для визуализации результатов, полученных Karonte

Запуск Karonte

Чтобы запустить karonte, из корневого каталога выполните

СИНТАКСИС       python tool/karonte.py JSON_CONFIG_FILE [LOG_NAME]

ОПИСАНИЕ      запускает karonte на образце прошивки, указанном в JSON_CONFIG_FILE, и сохраняет результаты в LOG_NAME

ПРИМЕР      python tool/karonte.py config/NETGEAR/r_7800.json      Запускает karonte на прошивке NETGEAR R7800

По умолчанию результаты сохраняются в /tmp/ с суффиксом Karonte.txt.

Чтобы просмотреть сгенерированные оповещения, выполните:

      python tool/pretty_print.py LOG_NAME

Набор данных

Набор данных, который мы использовали для оценки Karonte, можно получить по этой ссылке.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





