
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Обход аутентификации в GNU Inetutils Telnetd
 t0tooro/cve-2025-24054-lab
Лаборатория синей команды: обнаружение и смягчение CVE-2025-24054 (раскрытие хеша NTLM в Windows) с помощью Sysmon, Wazuh SIEM и Group Policy
 trinadh465/openssl-1_0_1g_cve-2015-3194
Снимок исходного кода OpenSSL 1.0.1g, предоставляющий библиотеку SSL/TLS и криптографическую библиотеку общего назначения с шифрами, дайджестами и…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
Форк laravel/framework 10.50.2 с бэкпортированным CVE-2026-48019 (CRLF-инъекция в правиле проверки электронной почты по умолчанию) в…
 elevenpaths/latch-plugin-openvpn-as
Плагин Latch для OpenVPN Access Server, обеспечивающий двухфакторную аутентификацию (2FA) для защиты VPN-подключений с помощью одноразовых паролей на…
 kajzingerakos/cve-2026-25253
Доказательство концепции эксплуатации CVE-2026-25253, демонстрирующее удалённое выполнение кода в один клик в OpenClaw через кражу токена…
 kit-lang/packages/kit-jwt
Кодирование и декодирование JSON Web Token (JWT) для Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Эта уязвимость позволяет как аутентифицированным, так и неаутентифицированным удаленным злоумышленникам выполнять удаленный код на уязвимых…
 1872892142/jboss-autopwn-1
JBoss Autopwn, представленный на BlackHat Europe 2010 — эта версия включает CVE-2010-0738, уязвимость обхода аутентификации JBoss с помощью…
 minh3102011/cve-2026-18963_analyst
Лаборатория на базе Docker для воспроизведения Keycloak CVE-2026-18963, включающая настройку уязвимой версии, наполнение realm и анализ workflow на…
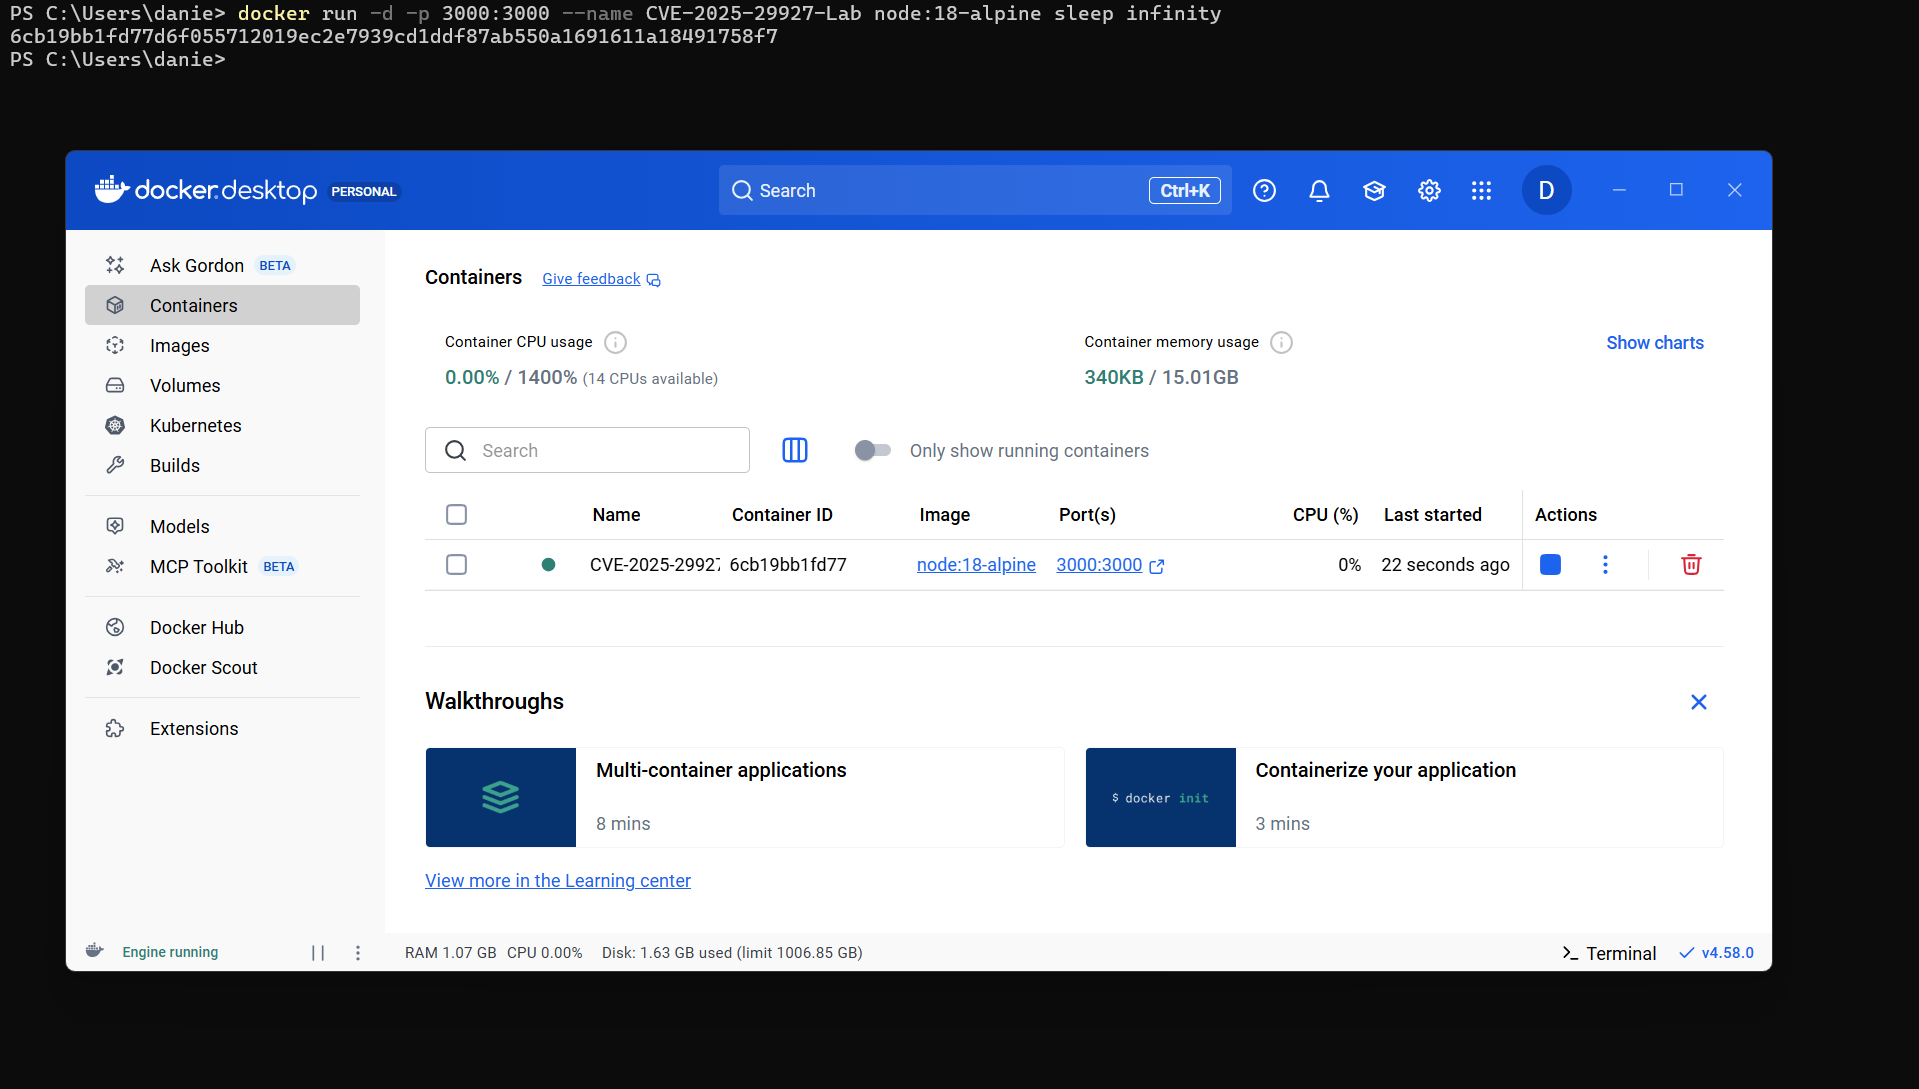 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Доказательство концепции для CVE-2025-29927, демонстрирующее обход промежуточного ПО в версиях Next.js до 13.5.9
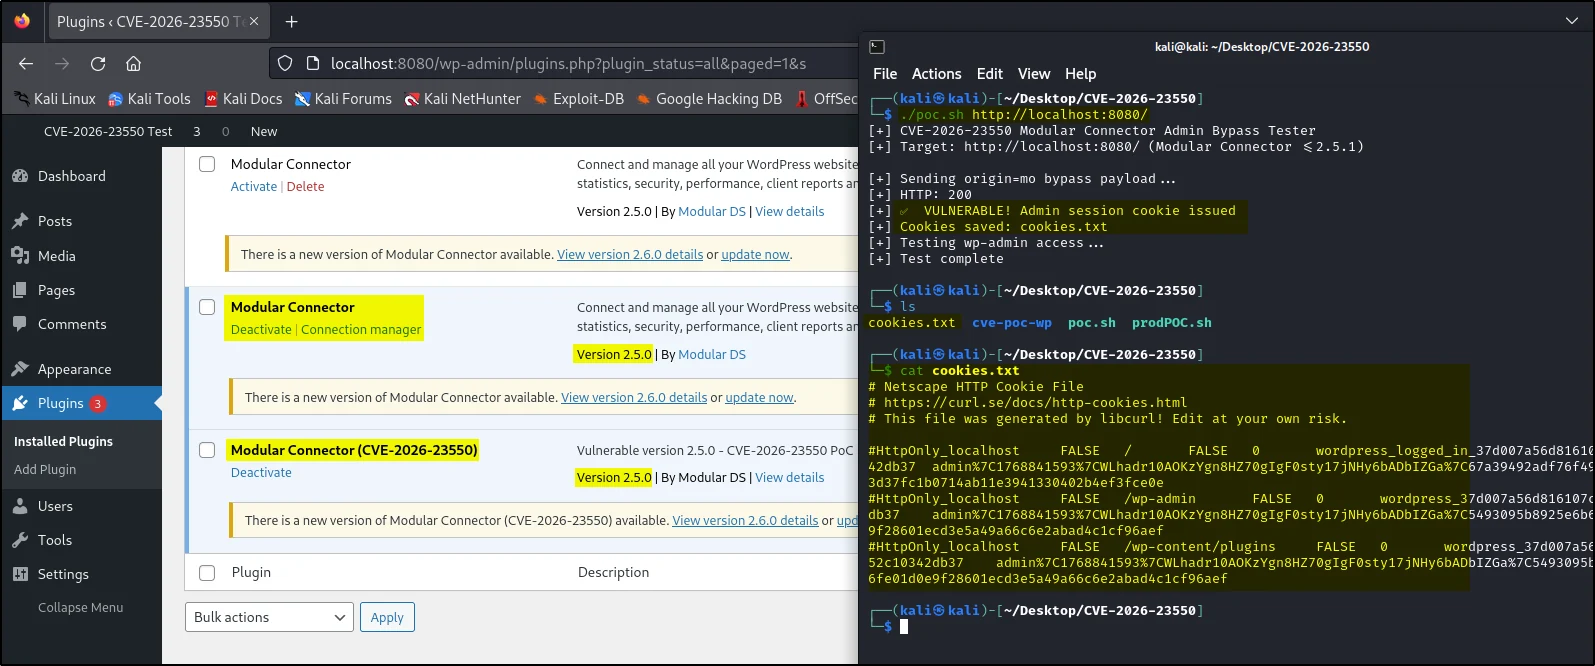 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 — плагин Modular DS для WordPress **Неавторизованный доступ администратора**
 kartik2005221/cve-2025-58434-poc
Эксплойт для проверки концепции для CVE-2025-58434, демонстрирующий несанкционированный захват учетных записей в Flowise через утекшие токены сброса…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
PoC для CVE-2022-2466, демонстрирующий неаутентифицированное завершение контекста GraphQL-запроса в Quarkus/SmallRye, обходя проверки авторизации.
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 — это критическая уязвимость (оценка CVSS: 9.8), затрагивающая несколько моделей IP-камер и DVR Hikvision, впервые раскрытая в 2017…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Доказательство концепции (PoC) для уязвимости обхода аутентификации, затрагивающей приложения, использующие pac4j-jwt с JWE (JSON Web Encryption).
 phaedrik/cve-2023-23397-poc
Два POC, которые я создал для уязвимости CVE-2023-23397 Outlook NTLM, для внутреннего использования.








