
 #1
Инструменты MFA, SSO, беспарольной, биометрической аутентификации и поставщиков идентификации.
Рекомендация Kitploit
 menevarad007/cve-2026-37749
Доказательство концепции SQL-инъекции в CodeAstro Simple Attendance Management System 1.0, демонстрирующее обход аутентификации с помощью специально…
 skynoxk/cve-2025-40554
Эксплуатация CVE-2025-40554
 davidxbors/cve-2023-47504-poc
Эксплойт доказательства концепции для CVE-2023-47504, нацеленный на плагин Elementor для WordPress. Требует учетных данных подписчика и доступа к…
 eynaexp/cve-2024-27198-poc
поэтапный массовый сканер для уязвимых экземпляров JetBrains TeamCity, затронутых CVE-2024-27198
 eliasdekiniweek/cve-2022-26923
Эксплуатация CVE-2022-26923
 itzvenom/cve-2023-6329
Python PoC-эксплойт для обхода аутентификации CVE-2023-6329 в Control iD iDSecure. Восстанавливает учетные данные администратора через предсказуемый…
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI-инструмент для обнаружения и обновления BCrypt-хешей паролей с уязвимым фактором работы 31, интегрирующийся с базами данных Spring Security для…
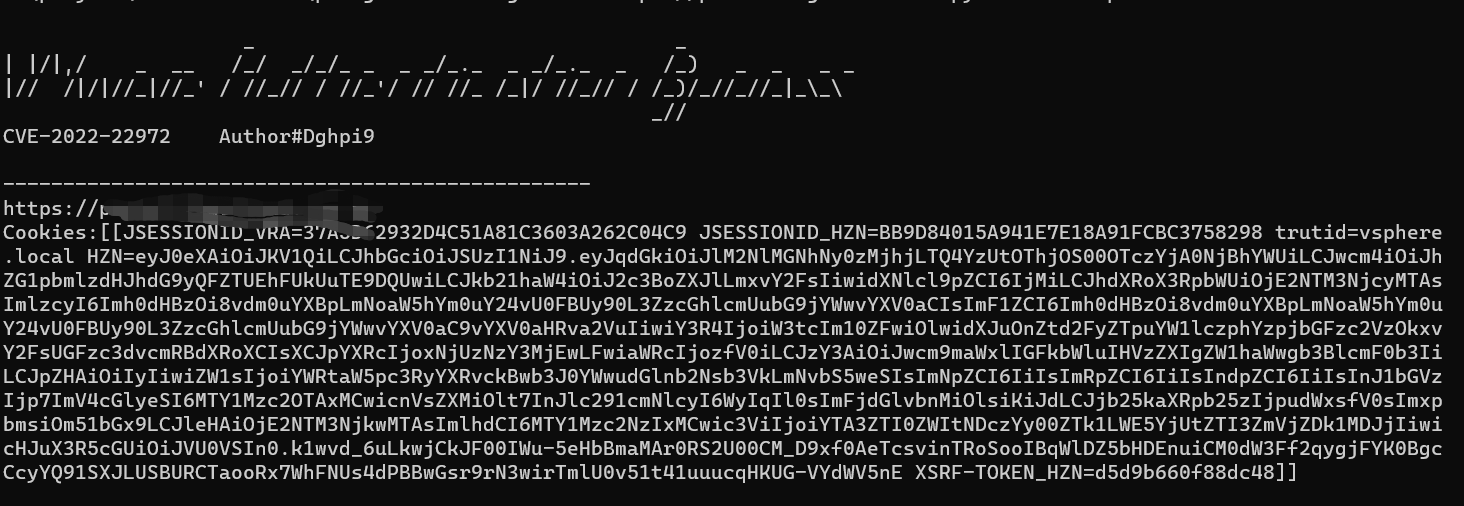 xk4ng/cve-2022-22972
Обход аутентификации vmware
 nxploited/cve-2025-15521
The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution plugin for WordPress уязвим для повышения привилегий через захват учетной…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 и обратный ThreadLocalRandom
 drew-alleman/cve-2020-11651
Скрипт, который эксплуатирует SaltStack CVE-2020-11651 и CVE-2020-11652 для добавления новых пользователей в уязвимый Salt master путем внедрения…
 gpotter2/cve-2024-20674
Эксплойт для CVE-2024-20674: обход взаимной аутентификации Kerberos через логическую ошибку в обработке U2U TGT-REP на стороне клиента. Позволяет…
 jfriedli/cve-2025-10658
Эксплойт-скрипт на Python для CVE-2025-10658: перебор 6-значного OTP при гостевом входе в WordPress SupportCandy для полного захвата учетной записи…
 cyb3rmaddy/cve-2023-23397-report
Демонстрация эксплуатации уязвимости повышения привилегий Outlook
 starawneh/cve-2025-4094
CVE-2025-4094 – Плагин WordPress Digits < 8.4.6.1 - Обход OTP-аутентификации
 jptr218/proftpd_bypass
Реализация CVE-2015-3306
 iveresk/cve-2022-31749
PoC-проверщик для CVE-2022-31749, эксплуатирующий уязвимость внедрения параметров в SSH-интерфейсе WatchGuard для эксфильтрации хэшированных паролей…
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: Доказательство концепции незашифрованного локального хранения токенов аутентификации, персональных данных и данных KYC в приложении…








