
 #1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit

 philippeabraxas-jpg/tbp-network
Теория и реализация протокола TBP для защиты сетевого ИИ в малых и открытых веб-сетях
 0xblackash/cve-2025-31161
CVE-2025-31161
 berraesen/nextjs-middleware-auth-bypass-lab
Bu laboratuvar ortamını sıfırdan kendim oluşturdum. Next.js uygulaması içerisinde giriş, ana sayfa ve admin sayfalarını hazırladım. Middleware ile…
 mr-zapi/cve-2024-54085
Просто PoC для CVE 2024-54085
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Обход авторизации в Next.js Middleware
 digicred-oss/caos-os
Customer Assurance Operating System. Отвечайте на опросники по безопасности, которые присылают вам ваши клиенты, всего один раз.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — обход аутентификации без аутентификации в JFrog Artifactory («фантомный ключ присоединения» -> подделанный токен администратора…
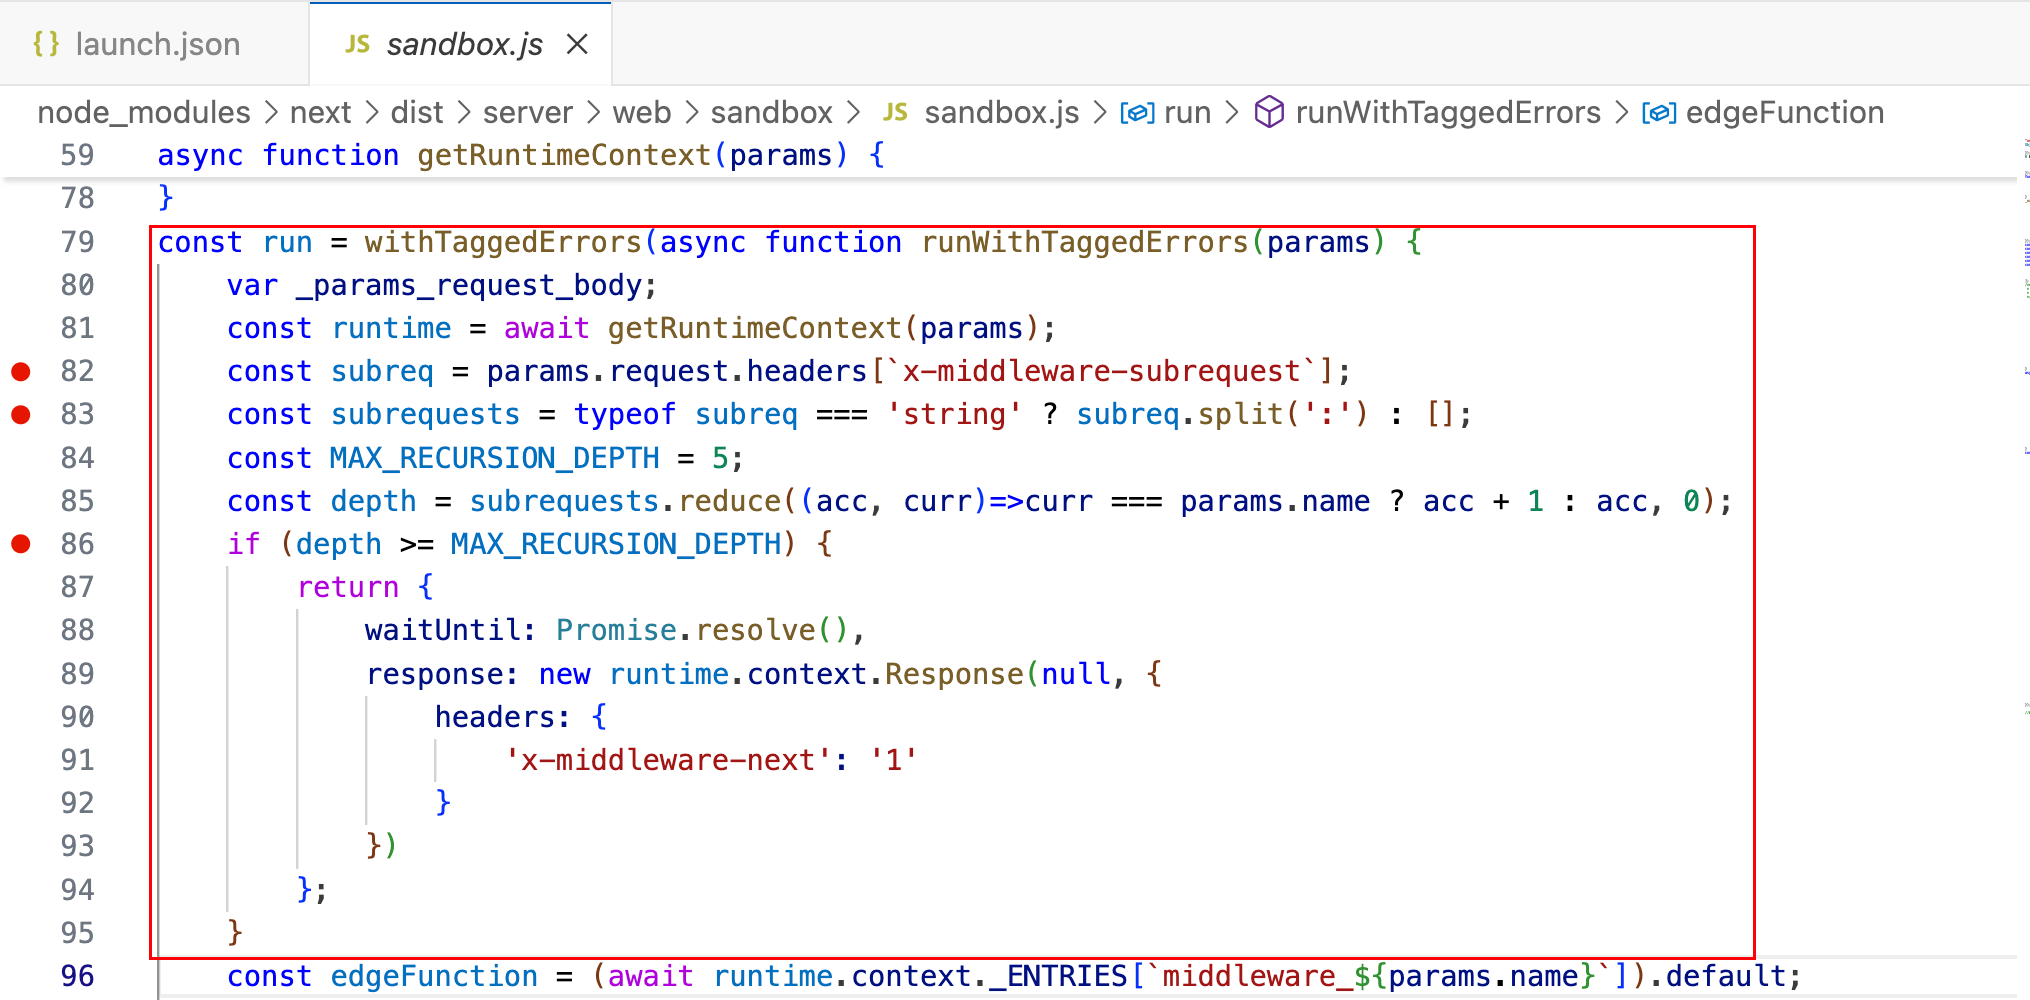 oyst3r1ng/cve-2025-29927
Обход аутентификации в middleware Next.js
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Эксплойт для CVE-2026-41940, обход аутентификации в cPanel/WHM, позволяющий неаутентифицированным злоумышленникам получить root-доступ через…
 fredevsec/cve-2026-0073
0-Click RCE (удаленное выполнение кода без взаимодействия) через беспроводную отладку Android ADB с TLS
 umakant76705/cve-2022-22978
Пошаговая демонстрация обхода авторизации CVE-2022-22978 в RegexRequestMatcher из Spring Security, включая настройку уязвимого приложения, выполнение…
 0xabdoulaye/cpanel-cve-2026-41940
Доказательство концепции эксплуатации для CVE-2026-41940, критического обхода аутентификации cPanel/WHM через CRLF-инъекцию, позволяющего…
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca — High — Remote — IDOR — один JWT контроллера является токеном всего парка устройств
 rajsidwadkar/uap-protocol
Единый проводной протокол с приоритетом безопасности (security-first) для доступа к инструментам и координации агентов. UAP устраняет уязвимость…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca — высокий — удалённо — остаточные привилегии — GET export-key приватные ключи
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Эксплойт proof-of-concept для CVE-2026-0920 в LA-Studio Element Kit, позволяющий неавторизованное повышение привилегий до администратора с помощью…
 edtrackai/nextjs-supabase-stripe-security-checker
Локальный статический сканер безопасности для приложений Next.js, Supabase и Stripe: 24 проверки на основе AST для утёкших ключей, отсутствующих RLS…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Обход аутентификации через Cookie








