

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-3754 — Детали уязвимости и эксплойт для CVE-2021-3754 | Kitploit
Инструменты/GitHubGitHub/7ragnarok7/cve-2021-3754
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийУправление идентификацией и доступом (IAM)Аутентификация
GitHub7ragnarok7/cve-2021-3754

CVE-2021-3754

Детали уязвимости и эксплойт для CVE-2021-3754

Репозиторий
1254 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Сайт

CVE-2021-3754

В этом репозитории описаны сведения об уязвимости и эксплойт для CVE-2021-3754, обнаруженной и о которой сообщил Anurag Mondal (7Ragnarok7) 21 августа 2021 года.

Метрики

  • CWE-20: Improper Input Validation
  • CVSS: 5.3 (MEDIUM)

Описание

В Apache Keycloak и Redhat SSO была обнаружена уязвимость, позволяющая злоумышленнику зарегистрироваться с именем пользователя, совпадающим с email ID любого существующего пользователя.
Это вызвано тем, что имена пользователей проверяются раньше адресов электронной почты. Keycloak позволяет использовать email в качестве имени пользователя и не проверяет, существует ли уже учётная запись с этим email.
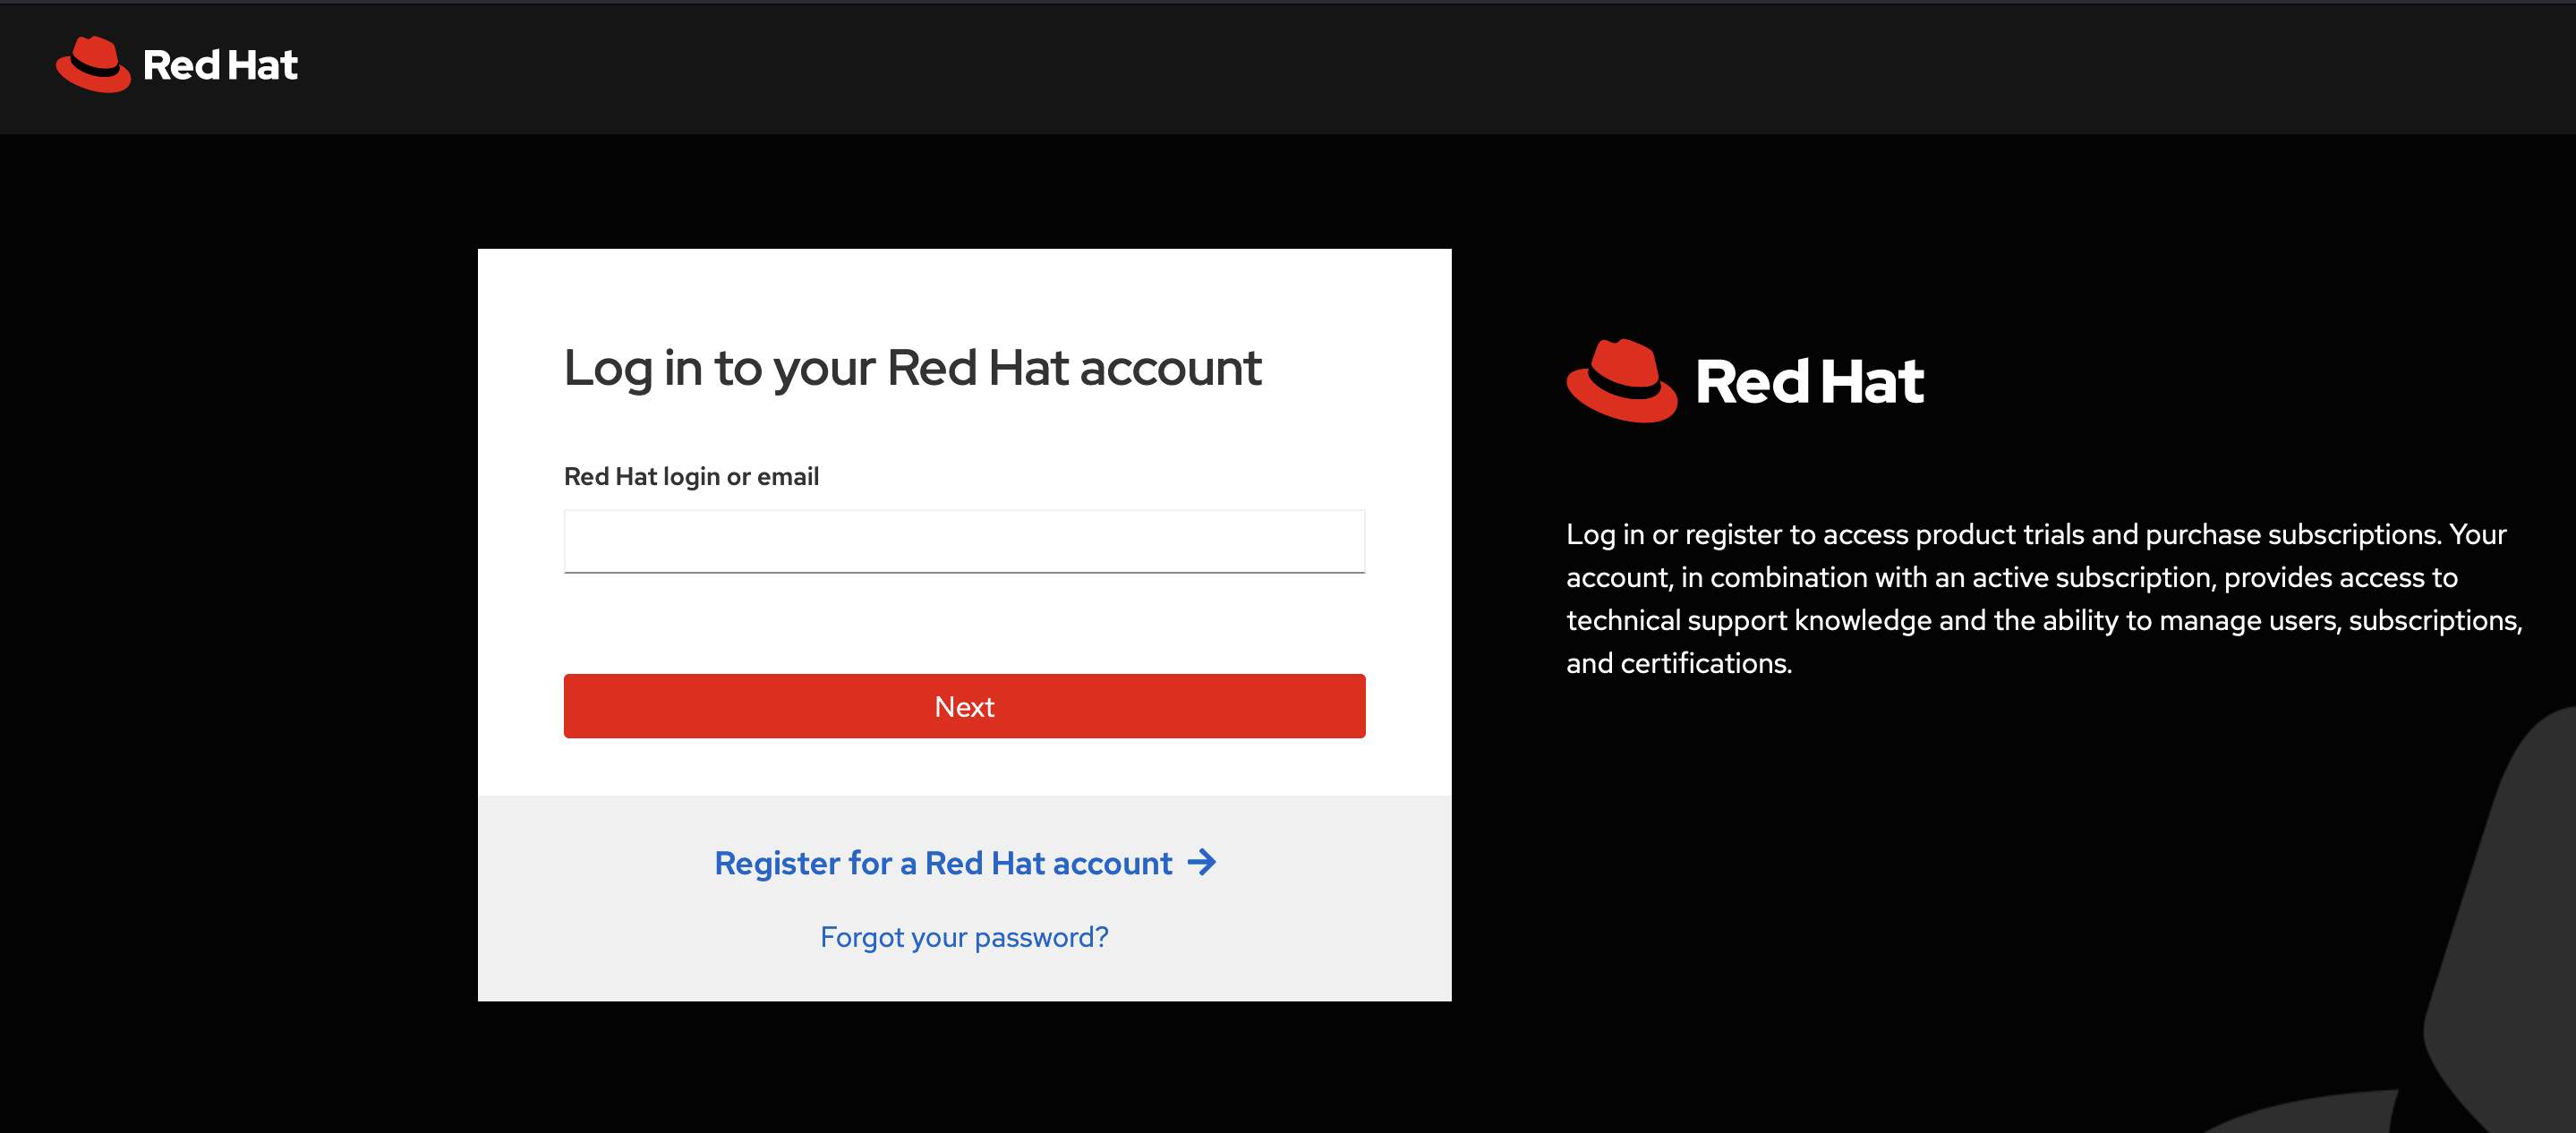
login

Влияние

Описанное поведение приведёт к проблемам с получением письма для восстановления пароля, если пользователь забудет пароль, тем самым временно блокируя пользователям доступ к их учётным записям.
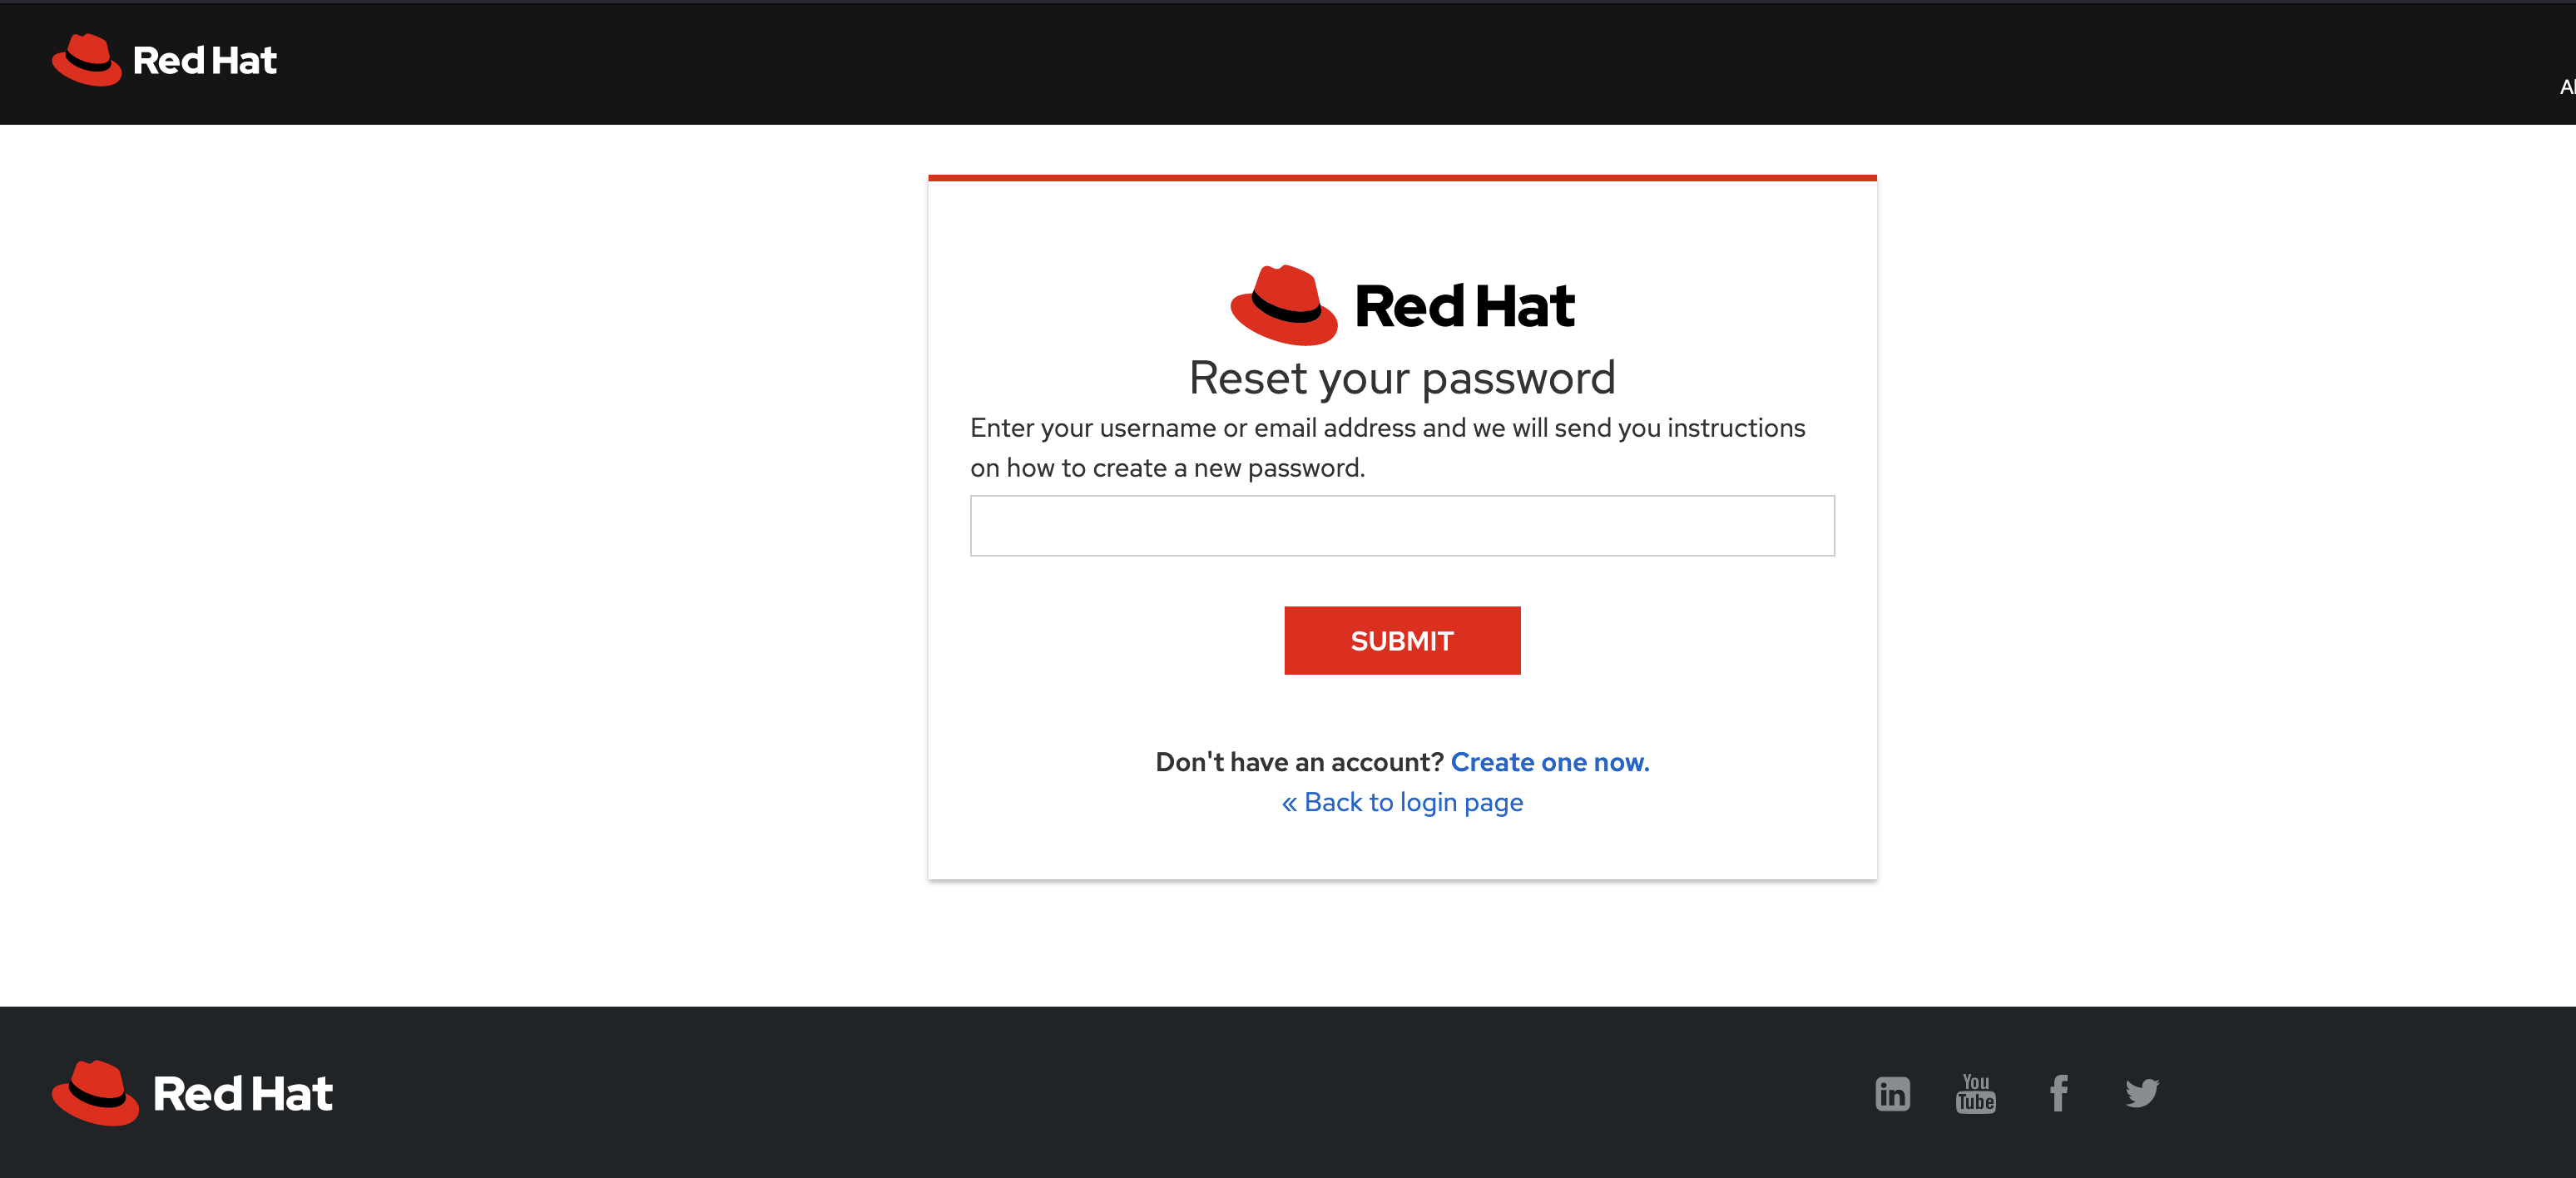
forgot password

Способы устранения (по рекомендации Redhat)

Обходной путь — включить флаг "Email as username" или отключить "Login with email" в настройках входа.
Ссылка
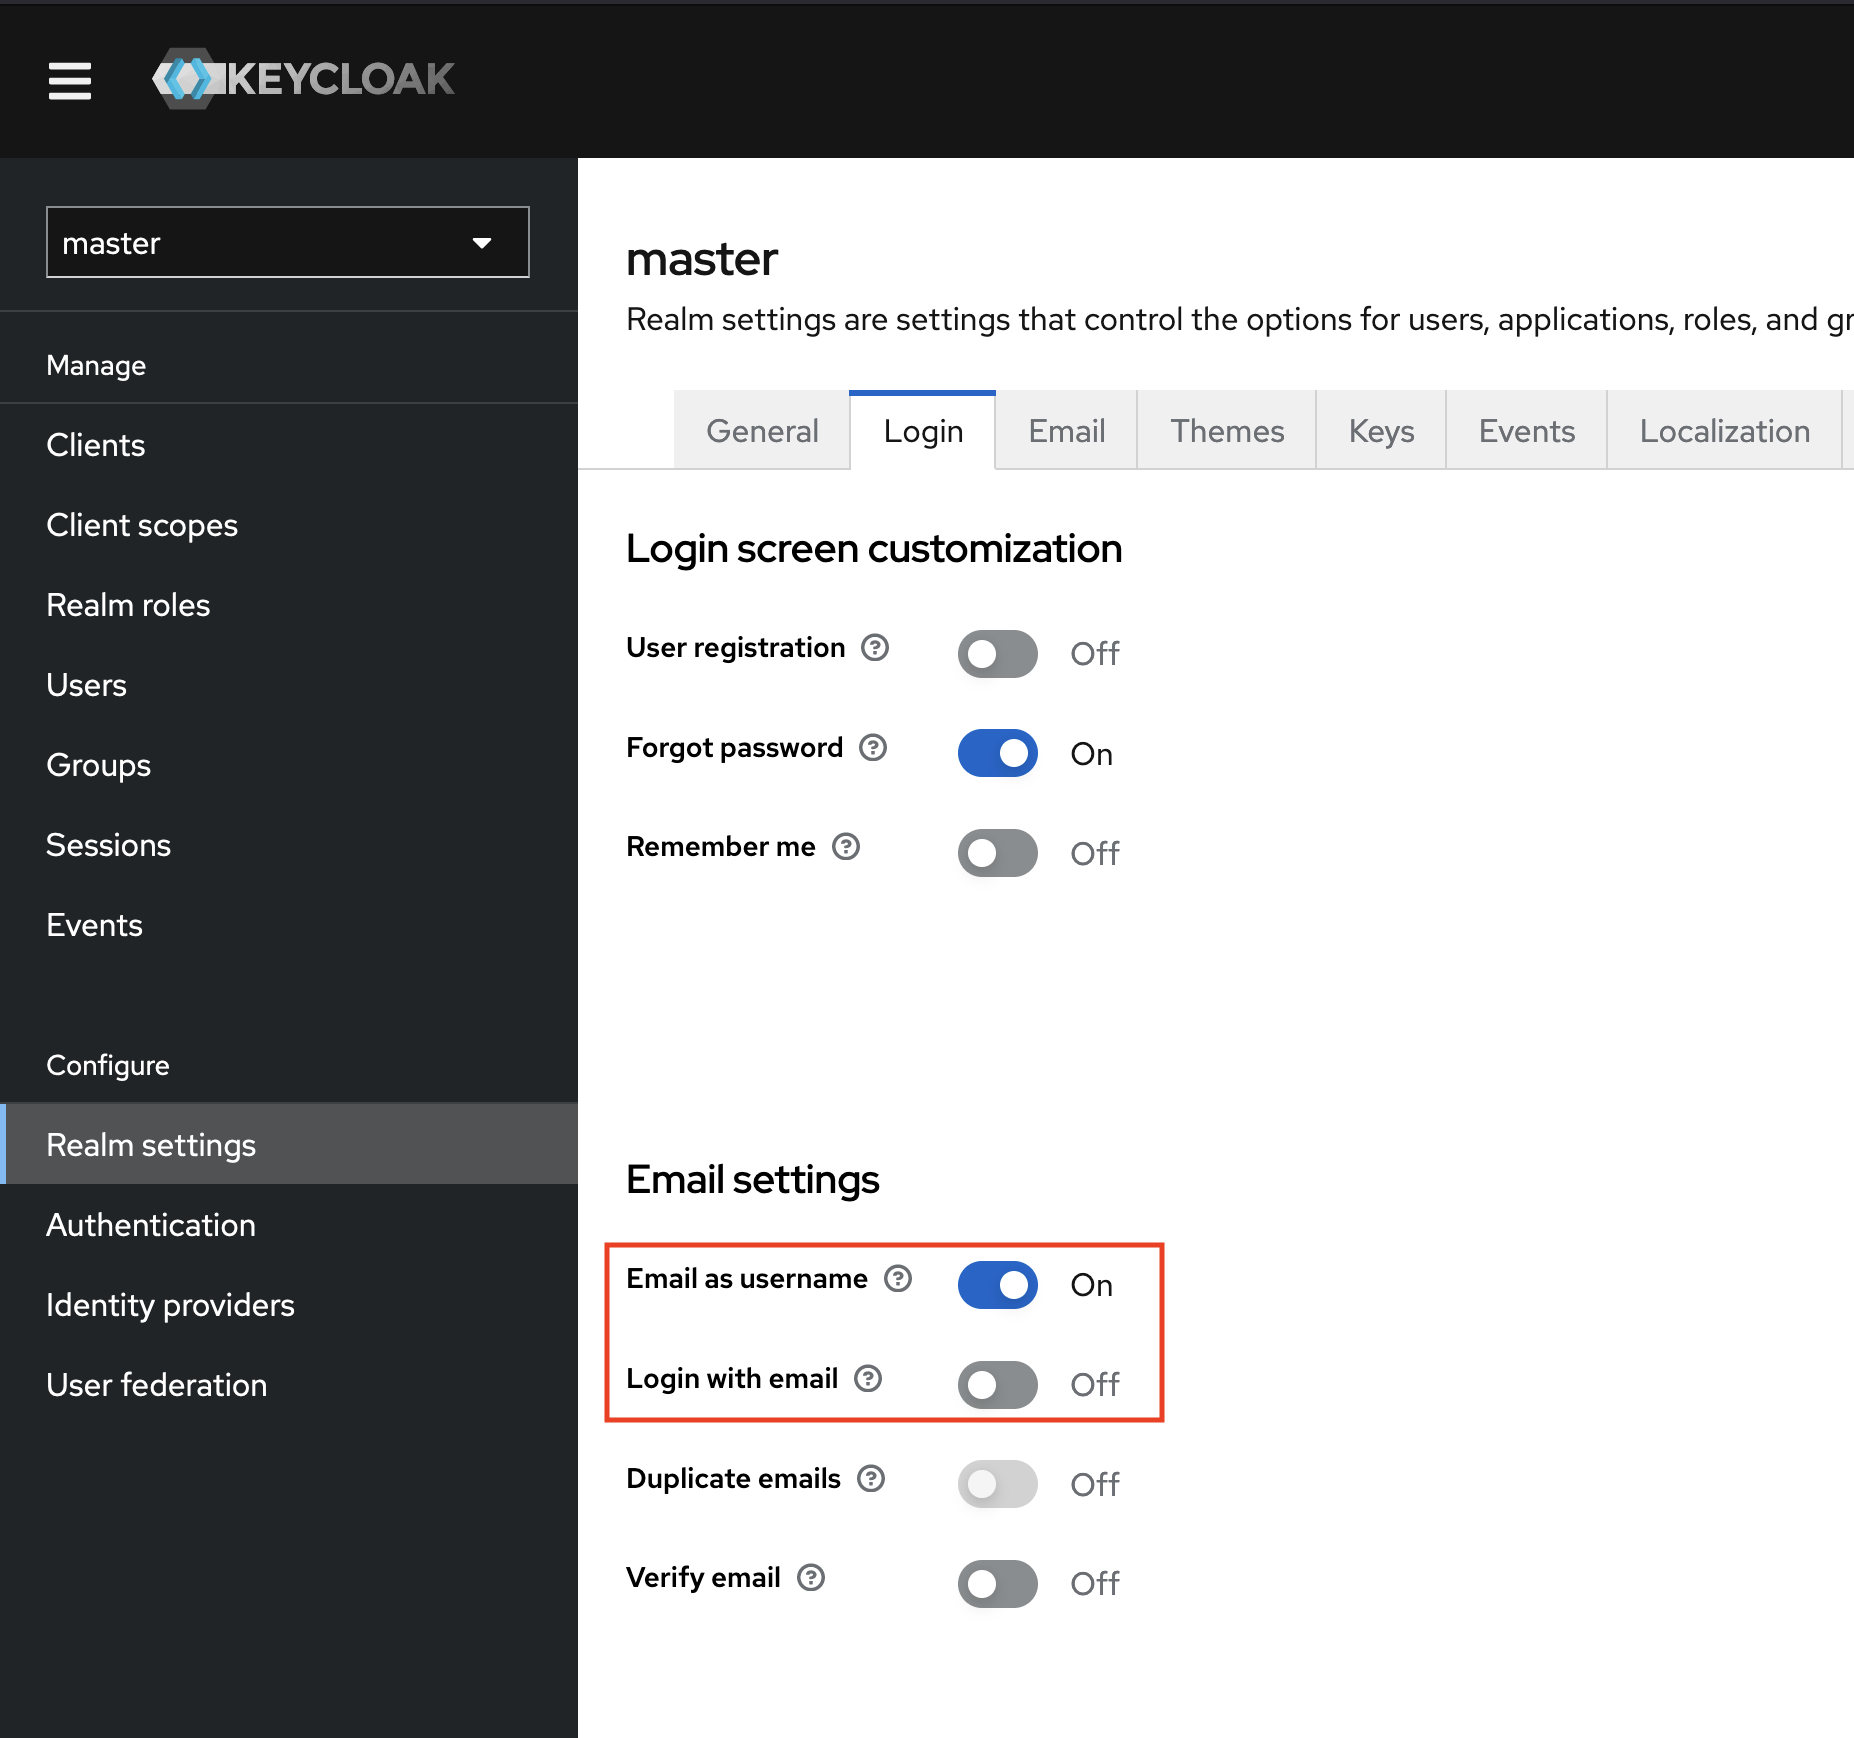
settings

Доказательство концепции/эксплойт

Ниже приведено видео с доказательством концепции, которое я изначально отправил в Redhat и которое демонстрирует полную уязвимость вместе с шагами эксплуатации:

Примечания

  • Обратите внимание, что предложенный Redhat обходной путь является временным, а корневая проблема некорректной проверки входных данных не была исправлена Redhat/Keycloak.
  • Обратите внимание, что предложенное выше Redhat средство устранения для keycloak не было протестировано и проверено мной.
  • Обратите внимание, что если вы используете keycloak/Redhat SSO в каких-либо своих продуктах/приложениях, вы по-прежнему уязвимы. Я проверил, что Redhat SSO по-прежнему уязвим к этой проблеме по состоянию на текущую дату.
  • Если вы используете keycloak и не настроили должным образом параметры экрана входа, вы всё ещё можете быть уязвимы.
  • ОБНОВЛЕНИЕ — ЭТА УЯЗВИМОСТЬ БЫЛА ИСПРАВЛЕНА В ВЕРСИИ KEYCLOAK 24.0.1 (https://github.com/advisories/GHSA-4vc8-pg5c-vg4x)

Важные ссылки

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3754
  • https://www.cvedetails.com/cve/CVE-2021-3754/
  • https://bugzilla.redhat.com/show_bug.cgi?id=1999196
  • https://access.redhat.com/security/cve/CVE-2021-3754
  • https://github.com/advisories/GHSA-4vc8-pg5c-vg4x
  • https://github.com/advisories/GHSA-j9xq-j329-2xvg
  • https://vulners.com/cve/CVE-2021-3754
  • https://www.tenable.com/cve/CVE-2021-3754
Скачать инструмент