

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
public-passwd — Используйте CVE-2026-46333 и CVE-2026-31431 для смены пароля любого пользователя. | Kitploit

Инструменты/GitHubGitHub/st4rburn/public-passwd
Аутентификация и авторизацияПовышение привилегийАтаки на ПаролиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеАутентификацияЭксплуатация Бинарных Файлов
GitHubst4rburn/public-passwd

public-passwd

Используйте CVE-2026-46333 и CVE-2026-31431 для смены пароля любого пользователя.

2336 месяцев назадЕщё не проверено
Поделиться
Репозиторий

[!WARNING] Используйте это только на системах, которыми вы владеете или на тестирование которых у вас есть разрешение. Рекомендуется держать открытой root-оболочку, если у вас не будет возможности перезагрузить систему в случае сбоя, поскольку без root вы можете не суметь очистить кэш страниц для /etc/shadow.

public-passwd

Используйте CVE-2026-46333 и CVE-2026-31431, чтобы изменить пароль любого пользователя, никогда не повышая привилегии до root.

Использование

python passwd.py <username>

Вы также можете запустить команду без аргументов, чтобы увидеть хэши, находящиеся в данный момент в файле shadow.
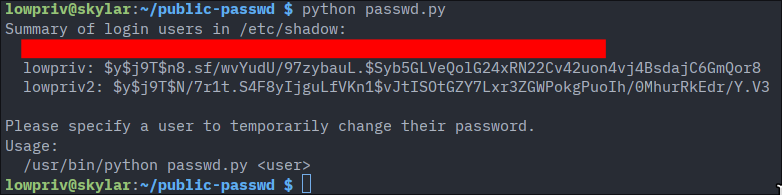
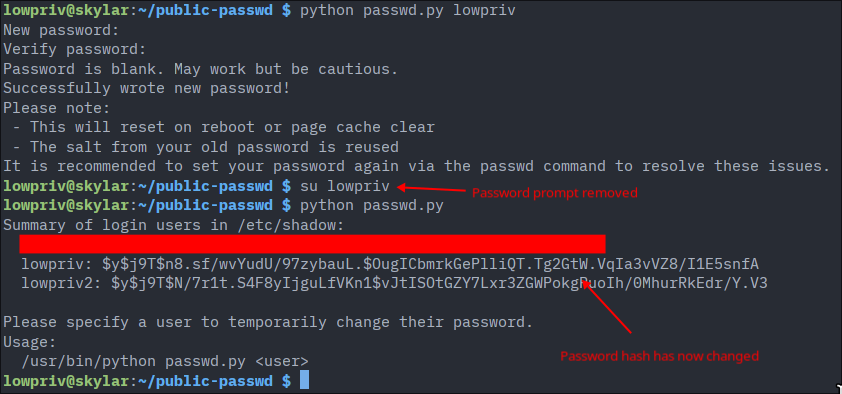
Скриншоты

image image

Как это работает

CopyFail (CVE-2026-31431) и подобные уязвимости позволяют записывать 4 байта в любой файл в ОС, который вы можете читать. Это обычно означает, что вы не можете изменять файлы, которые не можете читать, например правила PAM или файл shadow. Вы можете использовать CopyFail для повышения привилегий до root и после этого изменять любой файл (существует множество PoC, включая мой собственный RootRemover), но что, если мы хотим изменять другие файлы без повышения привилегий?

CopyFail для работы нужен только файловый дескриптор. Большинство PoC открывают файл и используют этот FD, однако мы можем получить его откуда угодно. В дело вступает CVE-2026-46333.

CVE-2026-46333 способна похищать файловый дескриптор файлов, доступных для чтения root, у процессов chage или ssh-keysign. Поскольку нам нужен /etc/shadow, чтобы изменять пароли, мы сосредоточимся на chage. pidfd_getfd используется для похищения файлового дескриптора /etc/shadow, потому что во время его выполнения существует момент, когда UID устанавливается в пользователя, запустившего процесс (что разрешает pidfd_getfd), но благодаря SUID-биту процесс смог открыть /etc/shadow от имени root до понижения привилегий до нашего пользователя.

Этот FD открыт в режиме O_RDONLY, то есть только для чтения, однако, поскольку у нас есть CopyFail, это не имеет значения: мы можем повысить привилегии до записи. Мы можем просто передать FD в CopyFail и использовать эксплойт, как с любым другим читаемым файлом.

Важные замечания

  • Это действительно не срабатывает, если ваш пользователь находится слишком близко к концу /etc/shadow.
  • Для нового пароля повторно используется существующая соль пользователя; если вы на самом деле используете это как инструмент восстановления (зачем?), вам нужно будет снова изменить пароль с помощью passwd.
  • Новый пароль будет удалён после перезагрузки; повторная установка пароля с помощью passwd, как только у вас появится известный пароль, исправляет это.


  • Работает только на системах, уязвимых к CVE-2026-46333 и CVE-2026-31431.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




