
 #1
Инструменты, ориентированные на пентест, обратную разработку и обеспечение безопасности приложений и ОС Android.
Рекомендация Kitploit
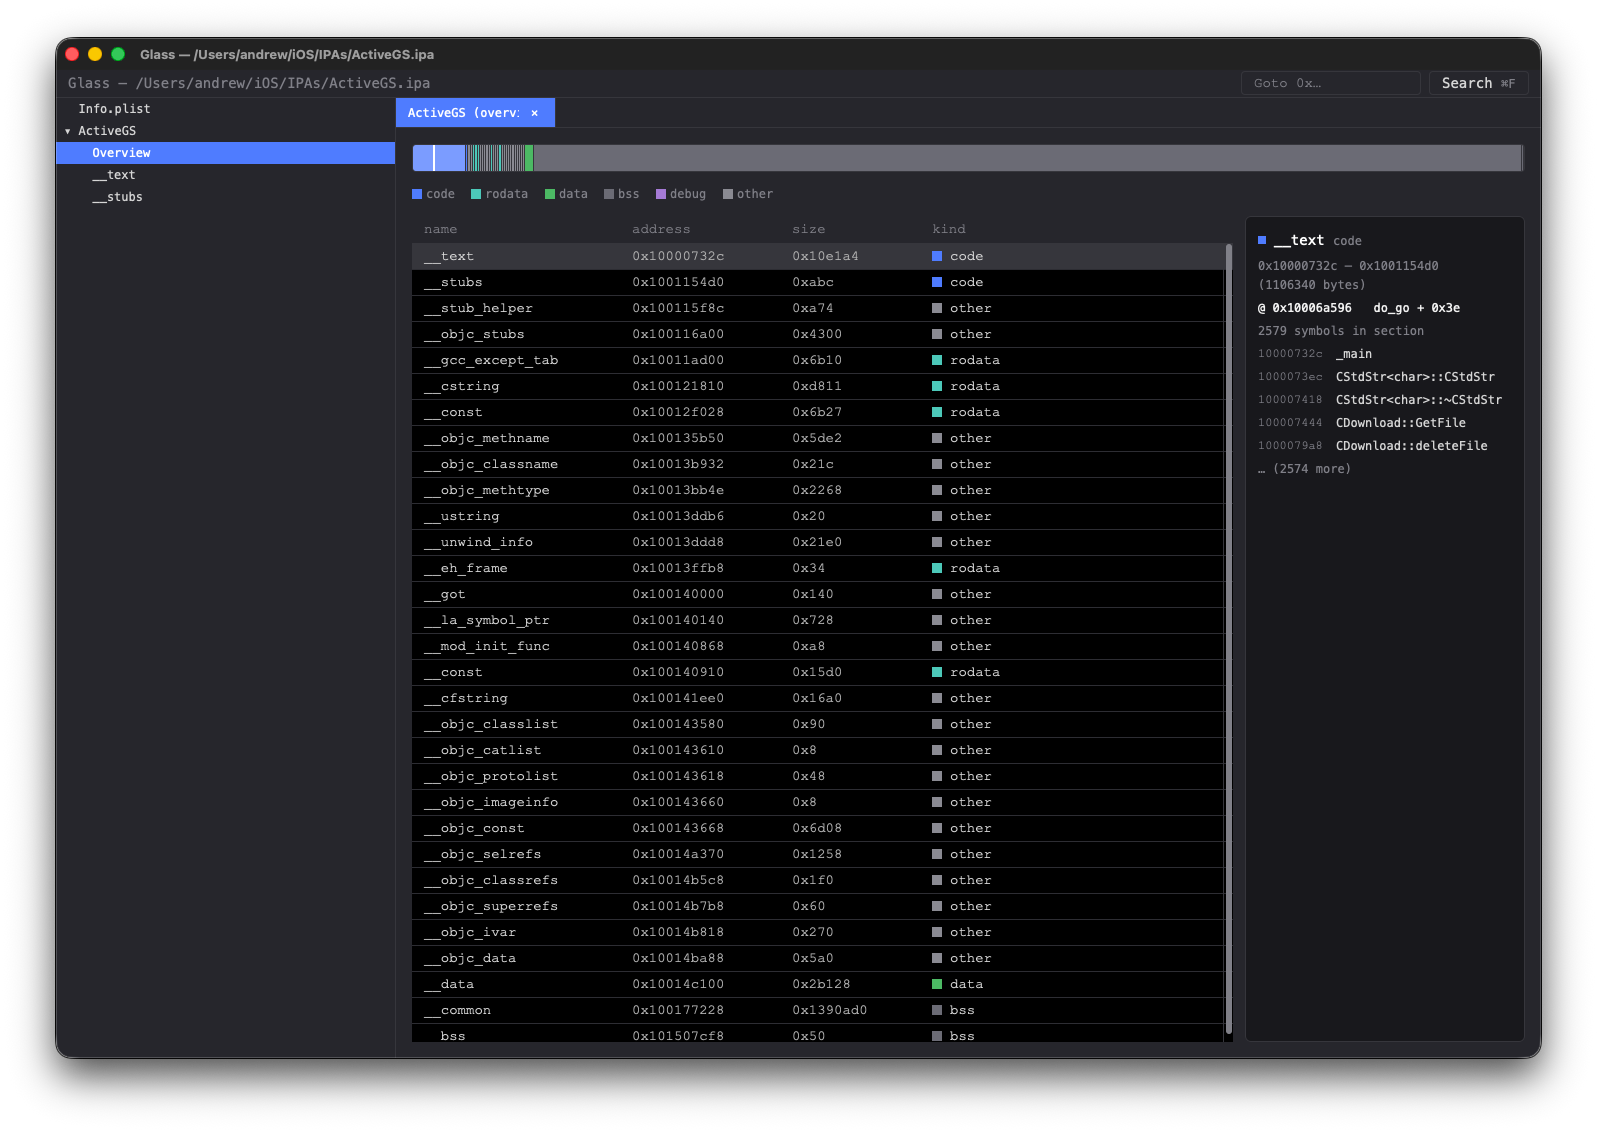
 azw413/glass
Glass - быстрая и бесплатная альтернатива IDA Pro
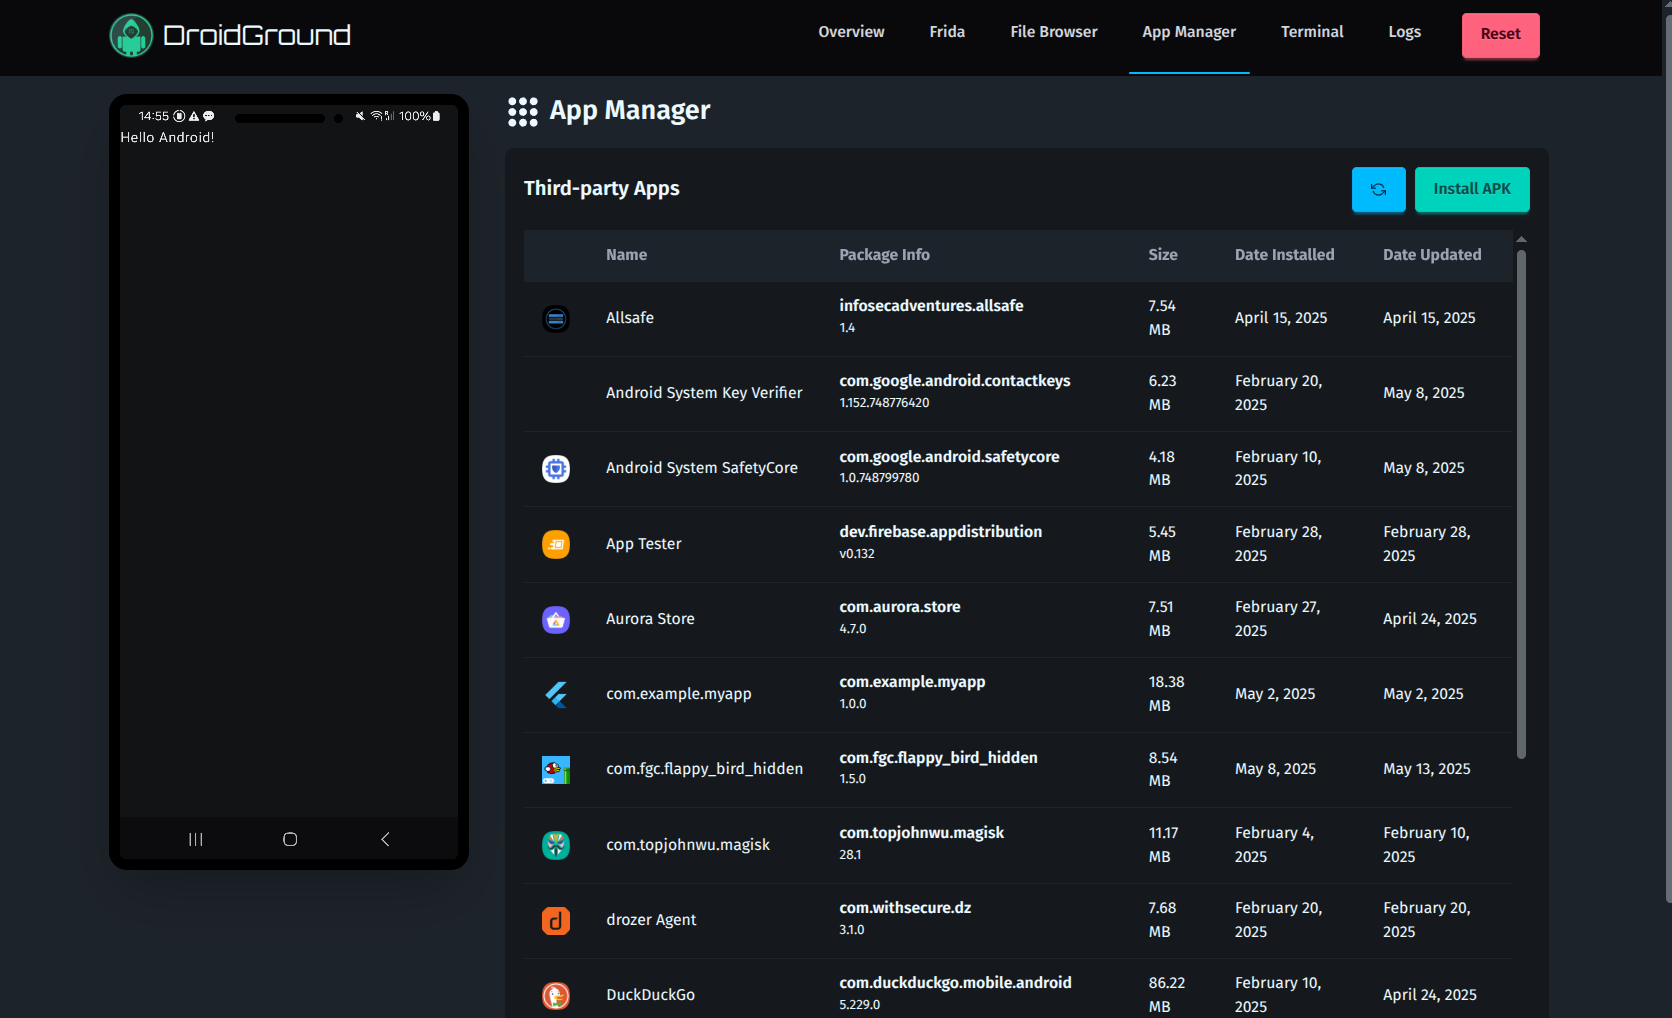 secforce/droidground
Гибкая площадка для Android CTF-задач.
 project-artist/artist
Фреймворк инструментирования с открытым исходным кодом для Android-приложений и Java-промежуточного ПО, изменяющий код во время компиляции на…
 villager1314/cve-2026-64560-analysis
Анализ UAF в ядре Linux для CVE-2026-64560 с PoC, срабатывающим по гонке, разбором патча, матрицей затронутых версий LTS/Android и самопроверкой…
 brucetg/dirtycow-exp
Скомпилированный эксплойт для уязвимости Dirty COW (CVE-2016-5195)
 r0rt1z2/automatedroot
Получите root-доступ на вашем устройстве MediaTek с помощью CVE-2020-0069
 dkhuuthe/madlira
Обнаружение вредоносного ПО с использованием обучения и информационного поиска для Android
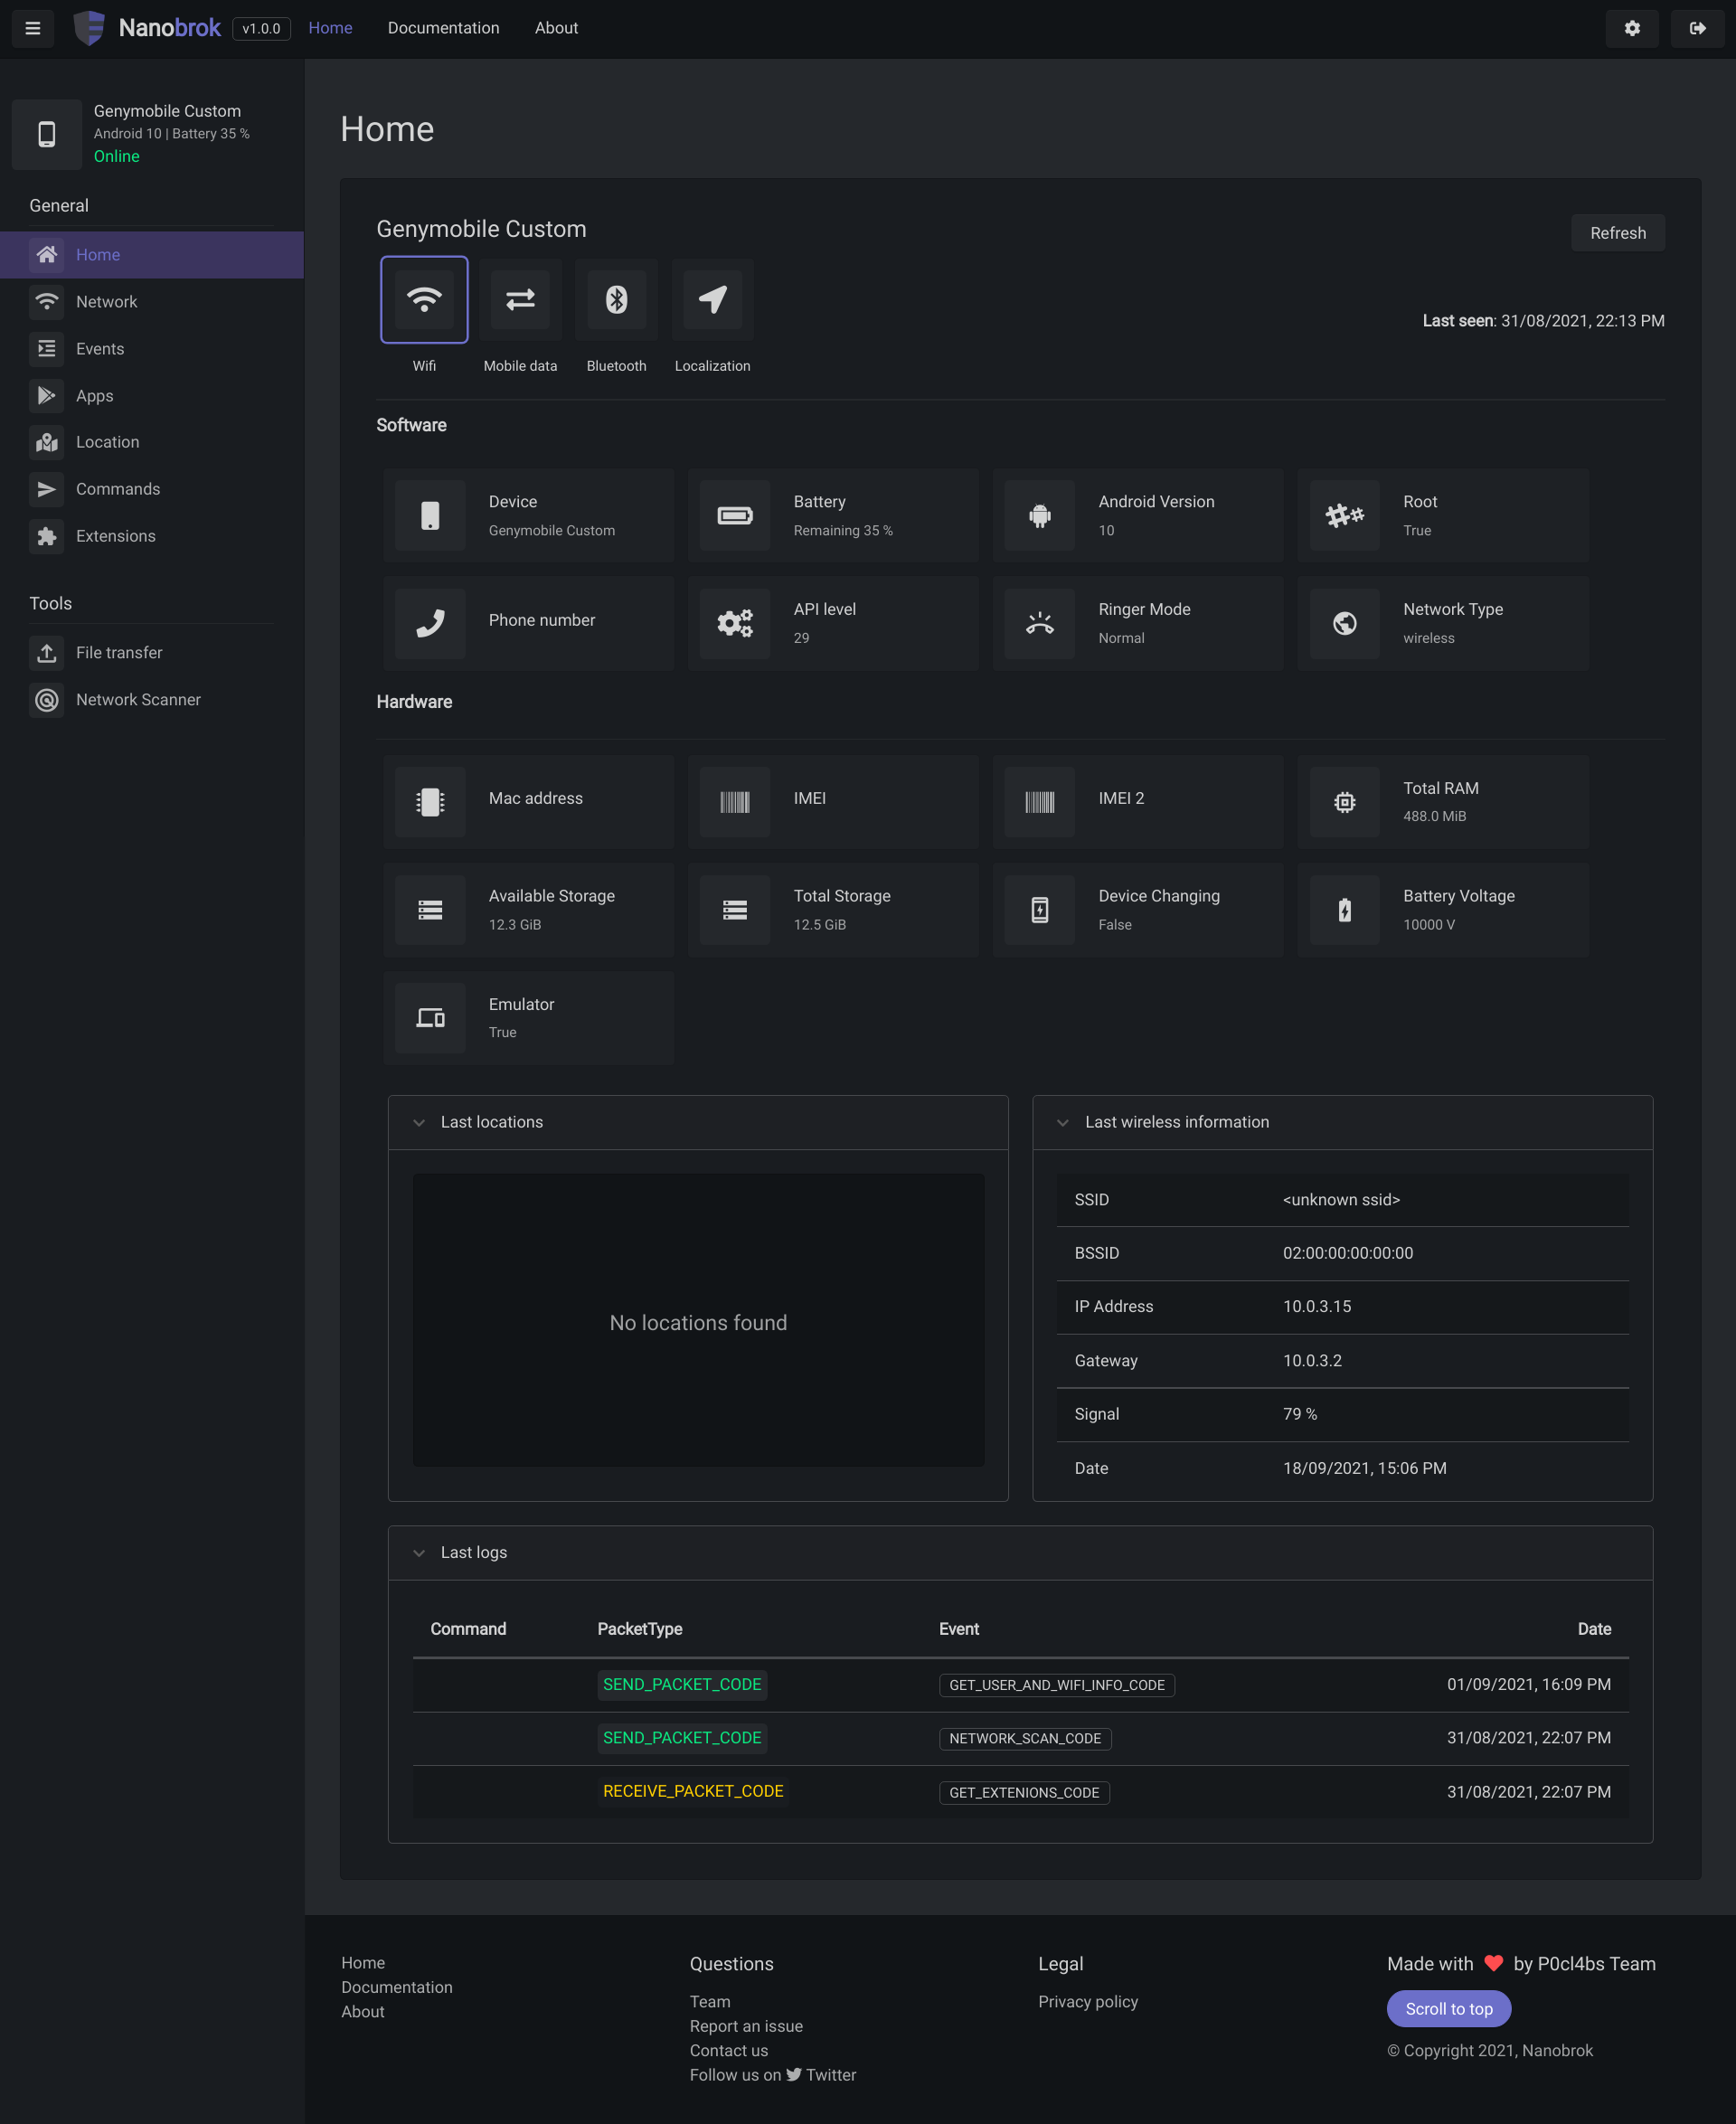 p0cl4bs/nanobrok
Веб-сервис, написанный на Python, для удаленного управления и защиты вашего Android-устройства.
 maldroid/maldrolyzer
Простой фреймворк для извлечения «действенных» данных из Android-вредоносного ПО (C&Cs, номера телефонов и т.д.)
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) адаптация эксплойта
 user1342/obfu-de-scate
Инструмент нечёткого сравнения для деобфускации Android APK-файлов путём идентификации переименованных функций между версиями, создания файлов…
 jingmatrix/pixel-ksu-root
Исследование CVE и эксплойты для получения root-прав на устройствах Pixel
 0xdsm/apepe
Извлекает настройки приложений, разрешения, глубокие ссылки и предложения по обходу SSL-пиннинга из APK-файлов Android с помощью статического анализа…
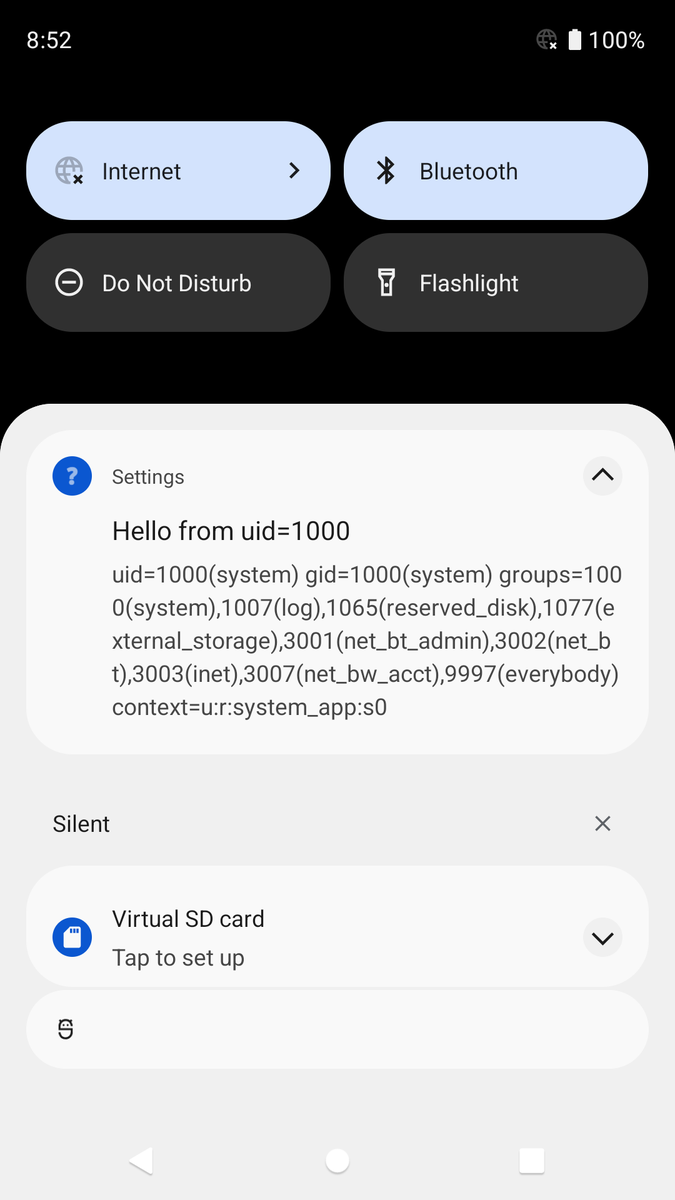 michalbednarski/reparcelbug2
Writeup и эксплойт для повышения привилегий установленного приложения до системных на Android 12 Beta через CVE-2021-0928, несоответствие…

 user1342/droiddetective
Фреймворк для анализа вредоносного ПО на основе машинного обучения для Android-приложений.
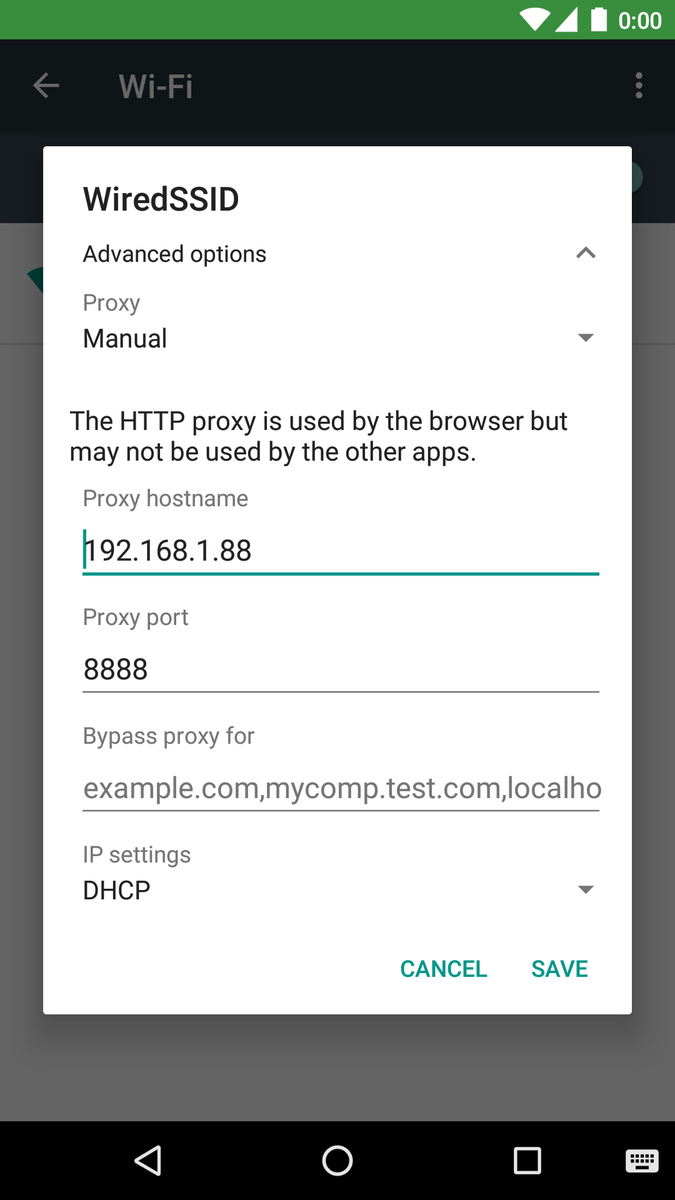 thyrlian/charles-proxy-mobile-guide
Пошаговое руководство по перехвату HTTP/HTTPS-трафика Android и iOS с помощью Charles Proxy, включая проксирование SSL, установку CA-сертификата и…
 owasp/maswe
Перечень OWASP распространённых слабых мест в области безопасности и конфиденциальности в мобильных приложениях, служащий справочным материалом,…








