Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Apepe — Извлекает настройки приложений, разрешения, глубокие ссылки и предложения по обходу SSL-пиннинга из APK-файлов Android с помощью статического анализа AndroidManifest.xml, DEX и JSON-ресурсов. | Kitploit
Инструменты/GitHubGitHub/0xdsm/apepe
Безопасность AndroidСтатический анализПентестинг мобильных приложенийСбор информации
GitHub0xdsm/apepe

Apepe

Извлекает настройки приложений, разрешения, глубокие ссылки и предложения по обходу SSL-пиннинга из APK-файлов Android с помощью статического анализа AndroidManifest.xml, DEX и JSON-ресурсов.

Репозиторий
15526531 год назадПроверено Kitploit
Поделиться

📲 Apepe

📲 Сбор информации о приложении на основе APK-файла


🕵️ Что такое Apepe?

🕵️ Apepe — это проект, разработанный для помощи в сборе информации о приложении Android через его APK-файл. Его можно использовать для извлечения содержимого, получения настроек приложения, предложения обхода SSL Pinning на основе обнаруженного языка приложения, извлечения deep link-ов из AndroidManifest.xml, JSON-файлов и DEX-файлов.


⚡ Начало работы

Краткое руководство по установке и использованию Apepe.

  1. git clone https://github.com/oppsec/Apepe.git
  2. pip install -r requirements.txt --break-system-packages
  3. python3 main -h

✨ Возможности

  • Вывод списка активностей, разрешений, сервисов и библиотек, используемых приложением
  • Определение языка разработки приложения на основе имен классов
  • Предложение обхода SSL Pinning с помощью флага -l
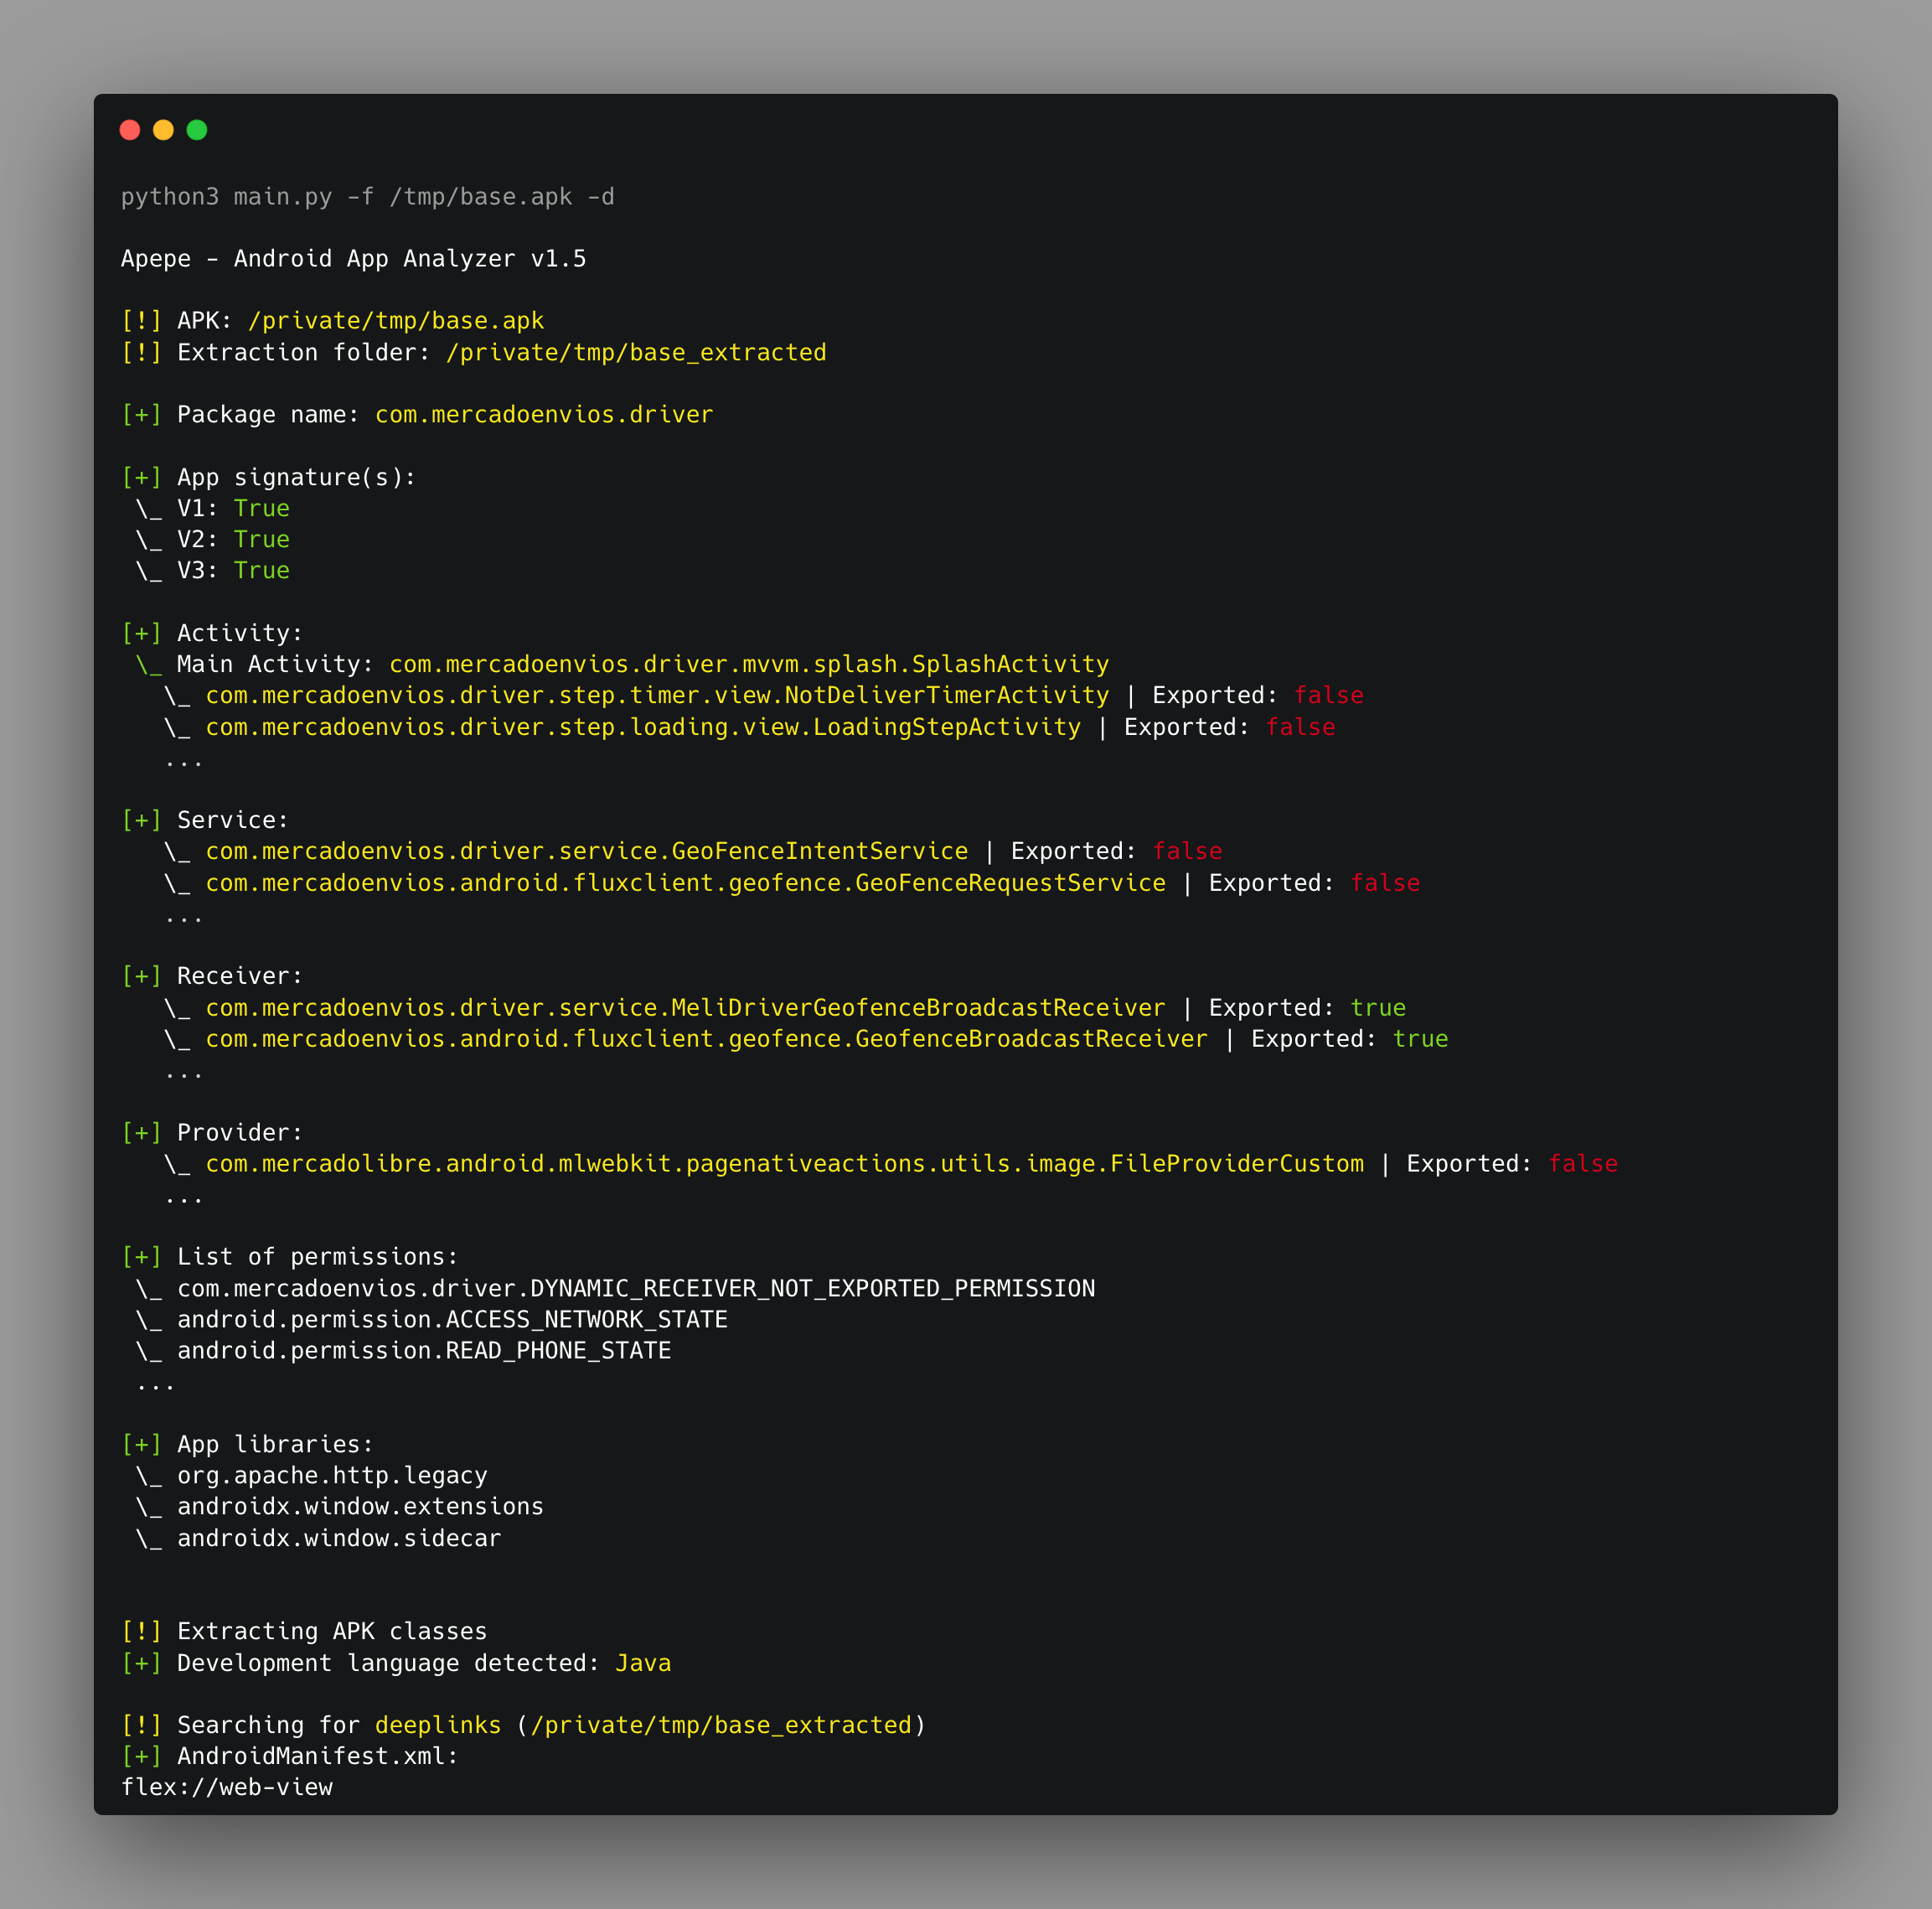
  • Поиск deep link-ов в DEX, JSON-файлах и AndroidManifest.xml с помощью флага -d

🖼️ Предпросмотр


🔨 Вклад в проект

Краткое руководство по участию в проекте.

  1. Создайте форк репозитория Apepe
  2. Скачайте проект с помощью git clone https://github.com/your/Apepe.git
  3. cd Apepe/
  4. Внесите свои изменения
  5. Выполните коммит и сделайте git push
  6. Откройте pull request

⚠️ Предупреждение

  • Разработчик не несёт ответственности за любое вредоносное использование этого инструмента.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →