
 #1
Инструменты безопасности LLM, инъекции промптов, извлечения моделей, состязательного ИИ и ред-тиминга ИИ.
Рекомендация Kitploit

 zjuwyh/shadowmem
Защитный фреймворк, поддерживающий ориентированную на безопасность теневую память для обнаружения и блокирования атак типа prompt-injection и…
 philippeabraxas-jpg/responsible-alliance-protocol
Безопасность не может быть инструкцией в промпте. TBP обеспечивает внешнюю границу уровня исполнения для автономных агентов, обеспечивая соблюдение…
 n0qword/mythic_ornn
LLM-управляемый генератор для Mythic Agents, Payload-Type и C2 Profiles.
 jacobideji/aiiroverlay
AI IR Overlay™ — practical incident response framework for AI agents in production. Built on NIST SP 800-61 r3, mapped to NIST AI RMF, NIST CSF 2.0,…
 gpt-laboratory/trustworthyrag
Оценочный агент для обнаружения дезинформации и отравления знаний в системах генерации с дополненной выборкой.
 vercel-labs/deepsec
Сканер уязвимостей на базе агентов для крупномасштабных кодовых баз. Использует LLM для обнаружения трудноуловимых проблем безопасности с помощью…
 getagentseal/agentseal
Инструментарий безопасности для AI-агентов. Сканируйте вашу машину на наличие опасных навыков и конфигураций MCP, отслеживайте атаки на цепочку…
 azzzzliao/aegis-audio-defense
Фреймворк защиты, который сохраняет аудио-языковые модели замороженными и добавляет среднеуровневый шлюз риска с адаптерами безопасности поздних…
 lokinpendawa/aethel_core
Next-gen логический WAF-движок, построенный на SWI-Prolog. Оснащён индуктивным обучающимся «мозгом», работающим на скорости 2M+ LIPS, со встроенным…
 ryehr/hitms_steganography
Встраивайте несколько секретных сообщений в выбор токенов чата LLM с помощью арифметических/Discop стеганографических кодеров, с побитово точным…
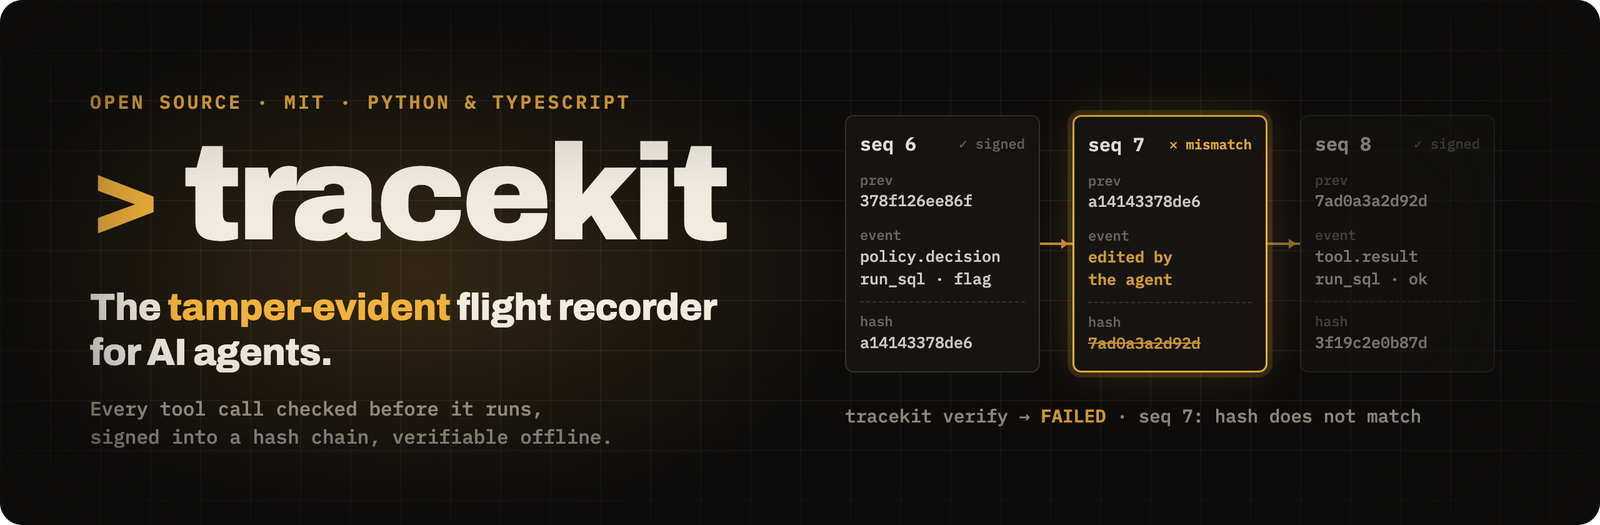 cygnux-labs/tracekit
Tamper-evident tracing, policy gates and cross-checks for AI agents: see what the agent did, and why.
 ai45lab/skill-safety-bench
Бенчмарк для оценки безопасности ИИ-агентов против атак, встроенных в контекст, с которым работают навыки, включающий 155 сценариев в 6 областях…
 google/oss-fuzz-gen
LLM-управляемый фаззинг через OSS-Fuzz.
 thalesgroup-cert/watcher
Платформа анализа угроз на основе ИИ для автоматического мониторинга CVE/программ-вымогателей, наблюдения за доменами, обнаружения утечек данных и…
 pericena/ciclopeclic
Инструмент для обучения основам безопасности, используемый в санкционированных фишинговых симуляциях и внутренних ИТ-аудитах.
 ryehr/rrc_steganography
Доказуемо безопасная лингвистическая стеганография, встраивающая секретные сообщения в текст, сгенерированный LLM, с помощью ротационного…
 peach-research-lab/authorizationbench
[🎖️ Почётное упоминание на HAIPS @COLM'26] Первый бенчмарк для оценки того, насколько хорошо LLM-агенты действуют в соответствии с назначенной им…
 gach0ng/agentstalker
Сквозной фреймворк аудита безопасности для LLM-агентов: статическое AST- и taint-моделирование, синтез атак, воспроизведение в песочнице Docker и…








