 keygraphhq/shannon
Shannon — это автономный ИИ-пентестер белого ящика для веб-приложений и API. Он анализирует ваш исходный код, выявляет векторы атак и запускает реальные эксплойты, чтобы доказать наличие уязвимостей до того, как они попадут в продакшн.

[!NOTE] Проверка обновления php2shell: убедитесь, что ваши PHP-приложения защищены от цепочки RCE php2shell, с помощью экспериментального зонда
--exp-php2shell. См. результаты тестирования.

Он анализирует ваш исходный код, выявляет пути атаки и выполняет реальные эксплойты, чтобы доказать наличие уязвимостей до того, как они попадут в продакшен. Нет эксплойта — нет отчёта.
Этот репозиторий — Shannon: полноценный open-source агент, запускаемый локально из командной строки.
Запустить Shannon
npx @keygraph/shannon@latest
Интерактивный лаунчер проведёт вас через настройку и первый пентест.
[!TIP] AI-агенты и LLM: начните с llms.txt — краткой карты этого репозитория, или используйте llms-full.txt, где README и документация объединены в один файл.
Shannon — это автономный AI-пентестер, разработанный Keygraph. Он выполняет тестирование безопасности веб-приложений и их базовых API, сочетая анализ исходного кода с эксплуатацией в реальном времени.
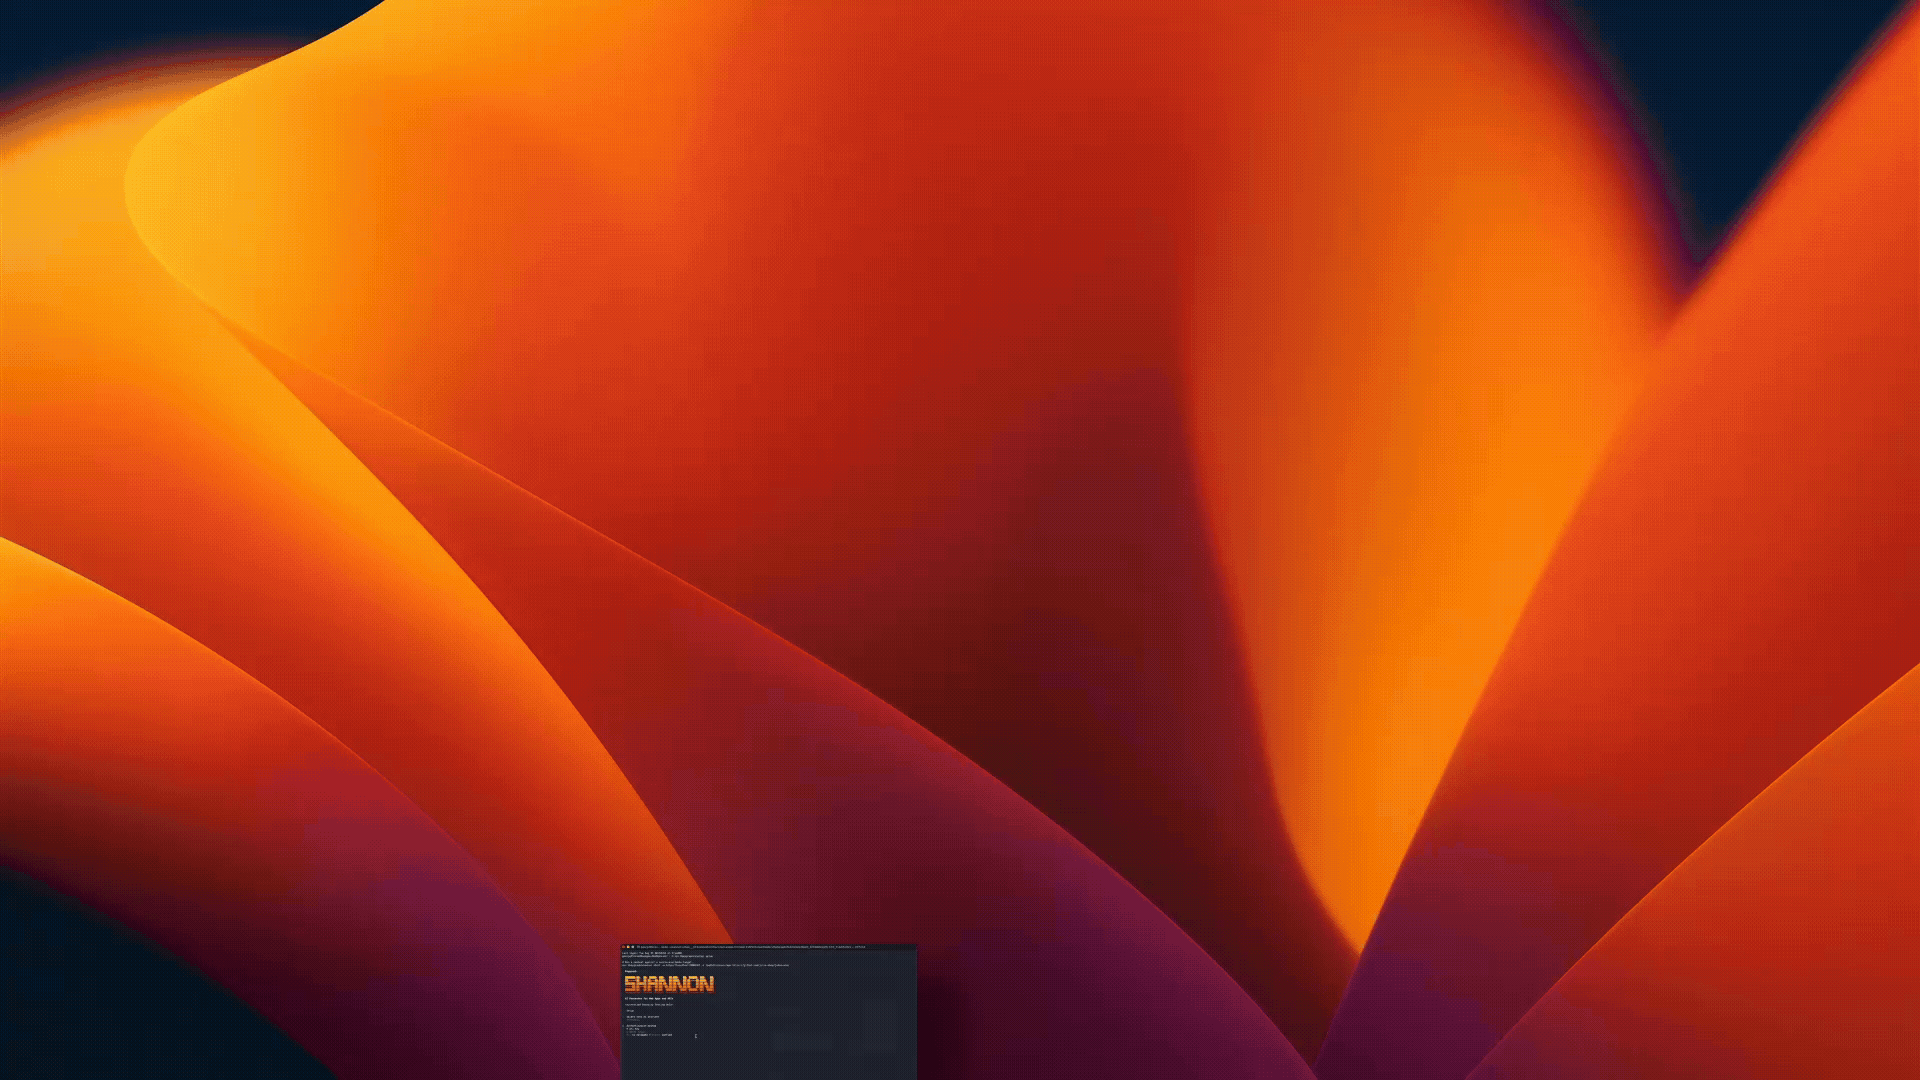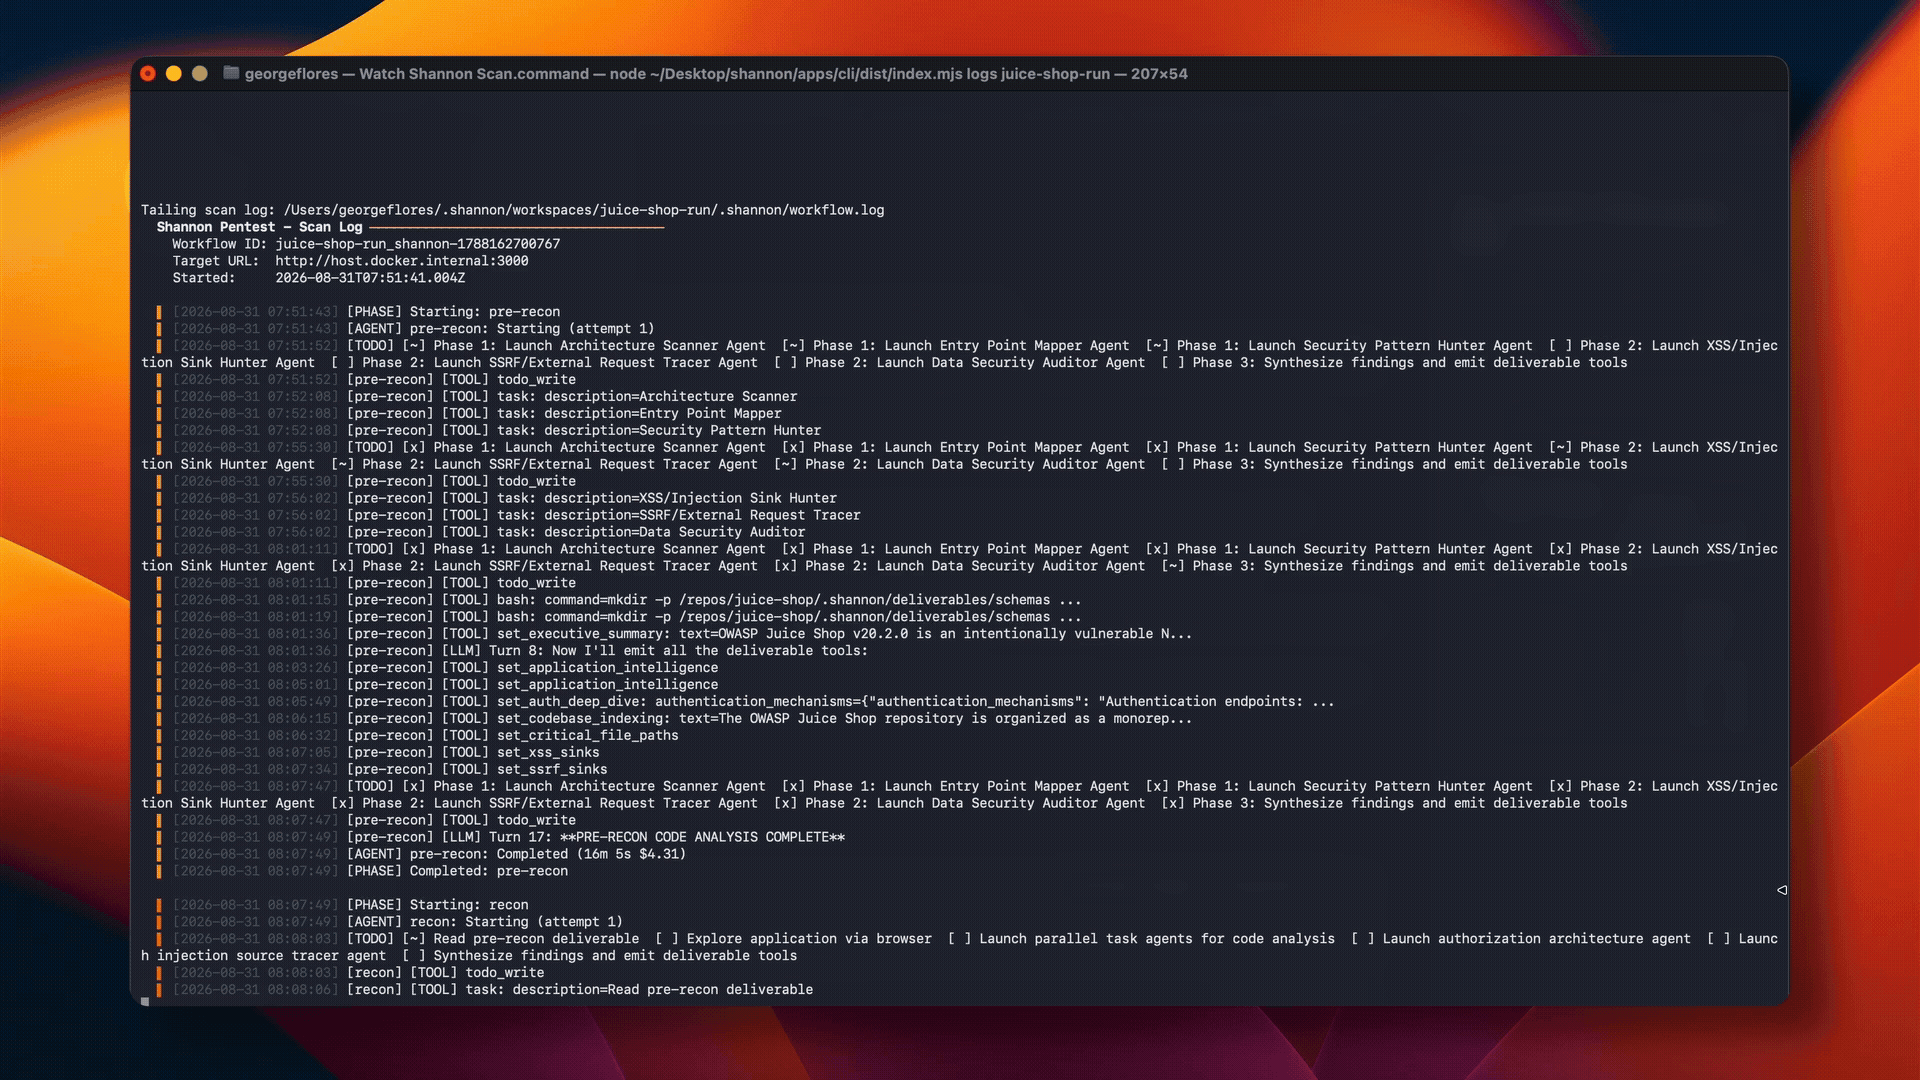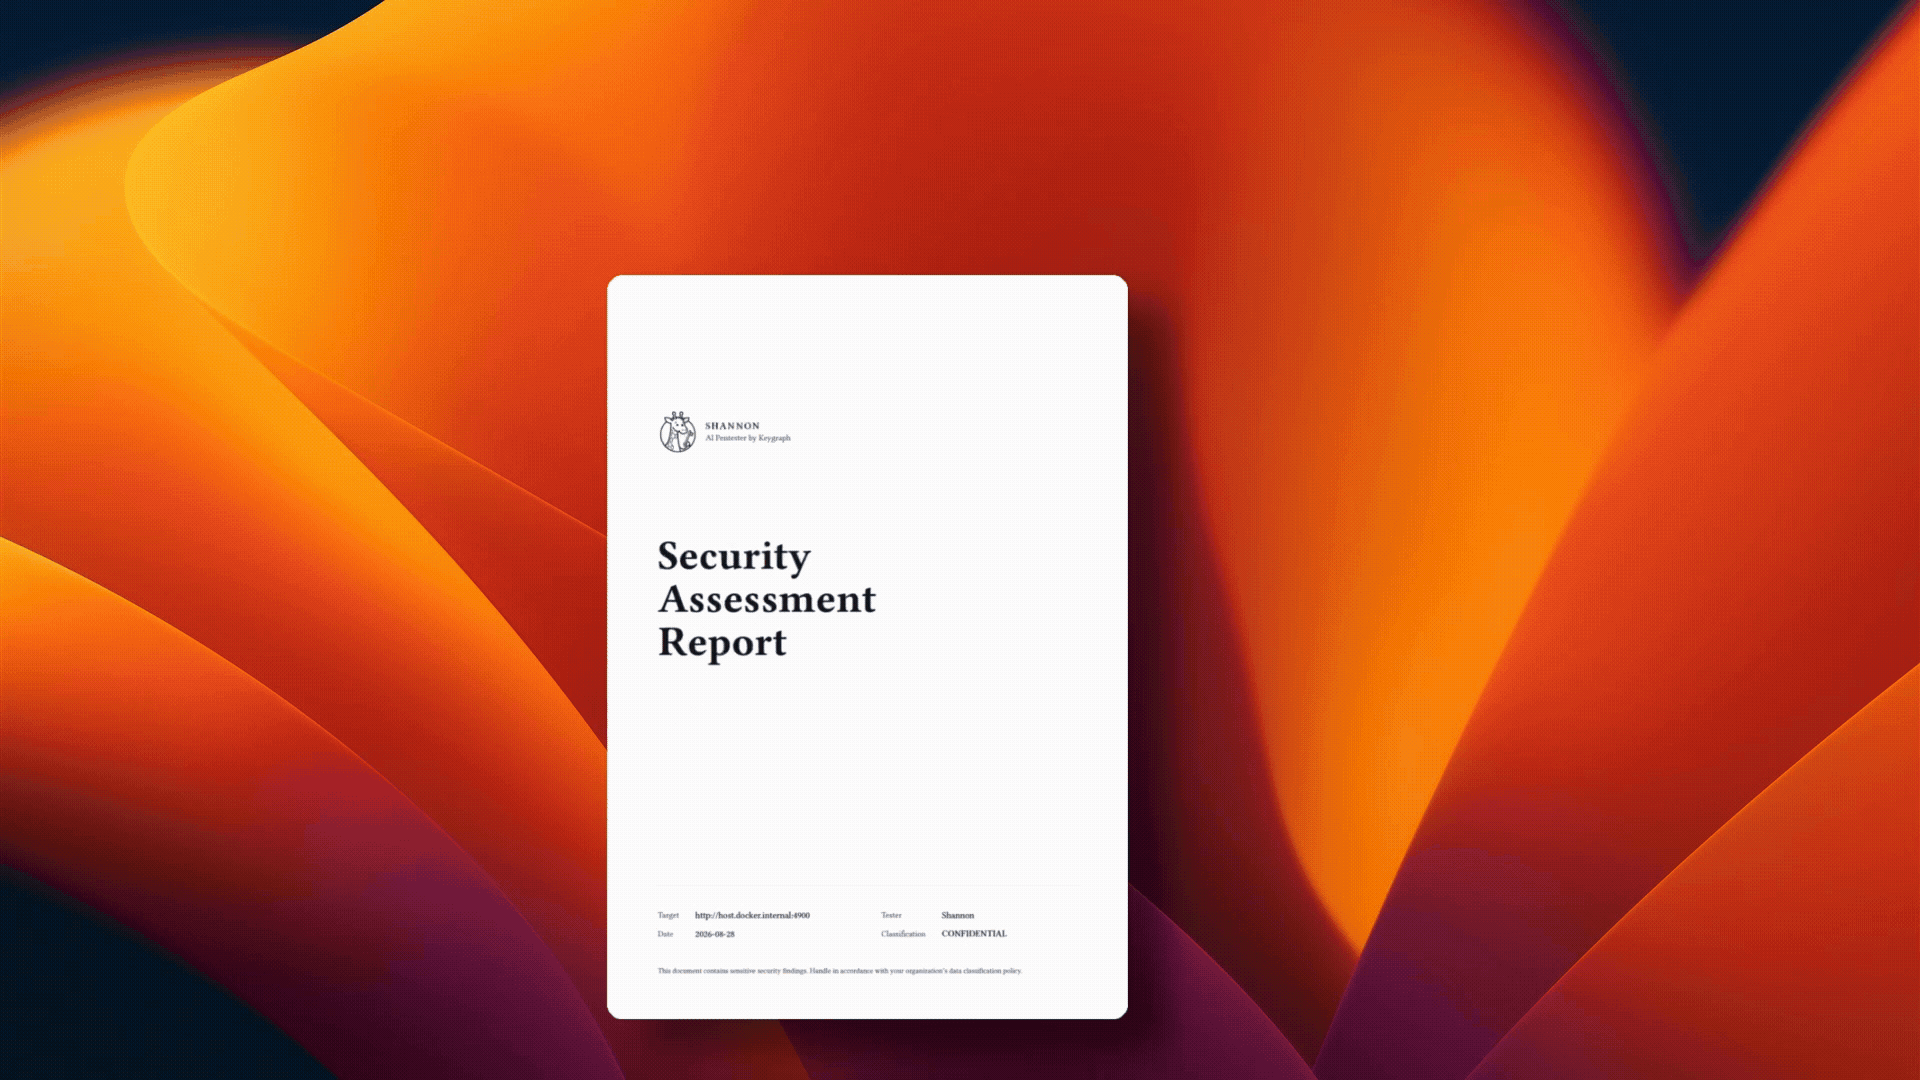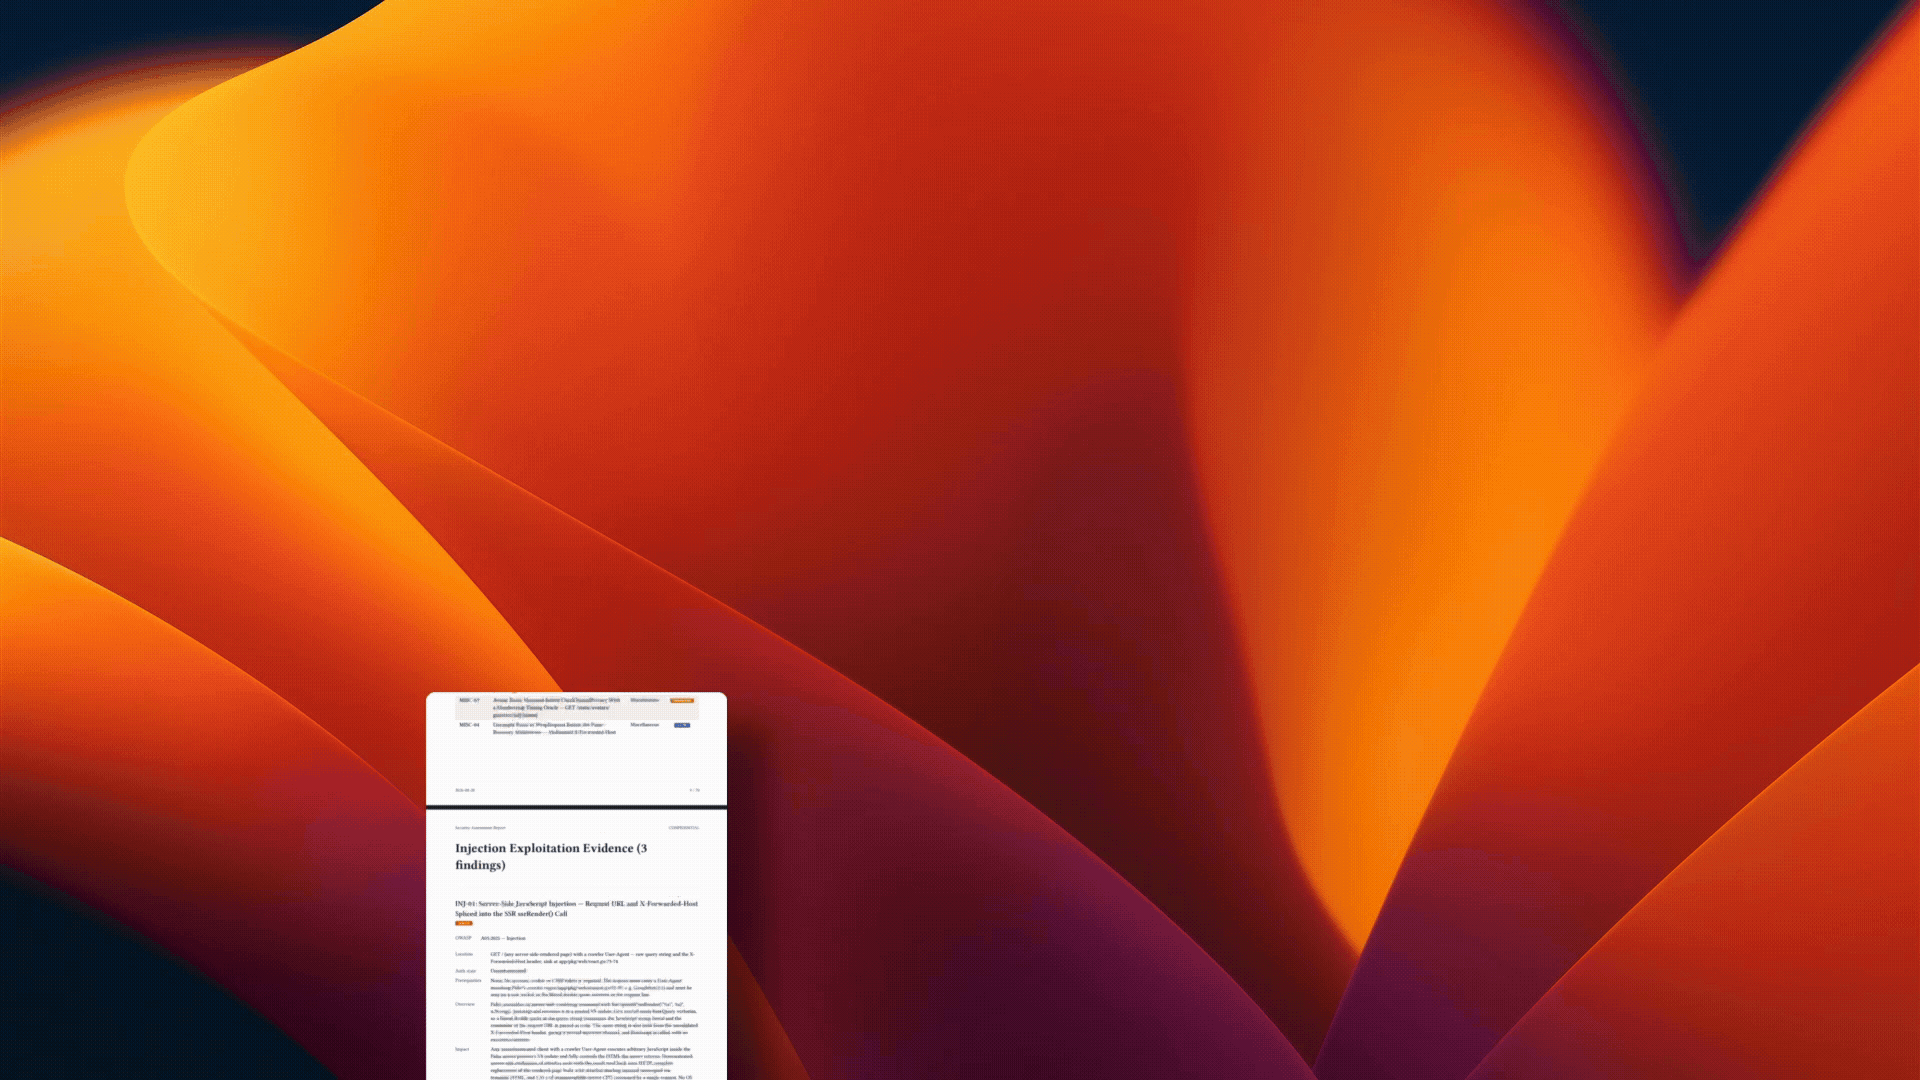
Shannon анализирует исходный код вашего веб-приложения, чтобы выявить потенциальные векторы атак, а затем использует автоматизацию браузера и инструменты командной строки для выполнения реальных эксплойтов против работающего приложения и его API. В итоговый отчёт включаются только уязвимости с работающим proof-of-concept.
Shannon — это агент. Этот репозиторий и есть Shannon — пентестер с открытым исходным кодом, который вы запускаете сами. Тот же Shannon лежит в основе коммерческих редакций Keygraph — Pro и Enterprise. См. Редакции, чтобы узнать, чем Shannon отличается от Pro, Enterprise и Community Program.
Благодаря таким инструментам, как Claude Code и Cursor, ваша команда выпускает код без остановки. А пентест? Он проводится раз в год. Это создаёт огромный разрыв в безопасности. В остальные 364 дня вы можете, сами того не зная, выпускать уязвимости в продакшен.
Shannon закрывает этот разрыв, обеспечивая автоматизированное пентестирование по запросу, которое можно запускать при каждой сборке или релизе.
Назван в честь Клода Шеннона, отца теории информации. В своей основе пентест — это информационная задача: каждая проверка уменьшает неопределённость о состоянии системы. Лучшие инструменты максимизируют сигнал, получаемый от каждого запроса, превращая эти крупицы знаний в путь к эксплуатации.
Кроме того, мы хотели, чтобы вы могли сказать: «Эй, Claude, запусти Shannon», чтобы найти все уязвимости безопасности в вашем приложении, написанном на вайбе.
Shannon создан для работы вместе с опытными пентестерами и red team специалистами, а не для их замены. Отличные пентестеры понимают бизнес, выстраивают цепочки атак так, как никто не предвидел, и привносят годы суждений, которые современные модели не могут воспроизвести.
Shannon решает другую проблему: программного обеспечения для тестирования гораздо больше, чем у команд безопасности есть времени, чтобы его покрыть. Критически важные системы получают периодические экспертные оценки, тогда как длинный хвост внутренних приложений, API и быстро развивающихся сервисов зачастую не тестируется вовсе.
Shannon сдвигает пентестинг влево, в жизненный цикл разработки программного обеспечения (SDLC). Используйте его для запуска тестов с подтверждённой эксплуатацией против staging-окружений и релизов с той частотой, с которой они действительно выпускаются, и сохраняйте время экспертов-людей для рисков, требующих того, кто знает организацию.