
 #1
Инструменты декомпиляции, бинарного анализа, суммаризации кода и анализа вредоносного ПО с помощью ИИ.
Рекомендация Kitploit

 idamcp/idamcp
MCP-сервер, интегрирующий IDA Pro с AI-агентами, включающий stateless-шлюз для управления несколькими сессиями, реляционный SQL-движок запросов для…
 symbioticsec/hermes-decomp
Мощный декомпилятор, который позволяет реверс-инжинирить мобильные приложения React Native, преобразуя их скомпилированные файлы байт-кода Hermes…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 dnakov/r2d2
🤖🏴☠️ radare2 плагин для GPT-4 🦜. Решайте crackmes автоматически 🪄
 allthingsida/allthingsida
Репозиторий с фрагментами кода из видеоканала AllThingsIDA
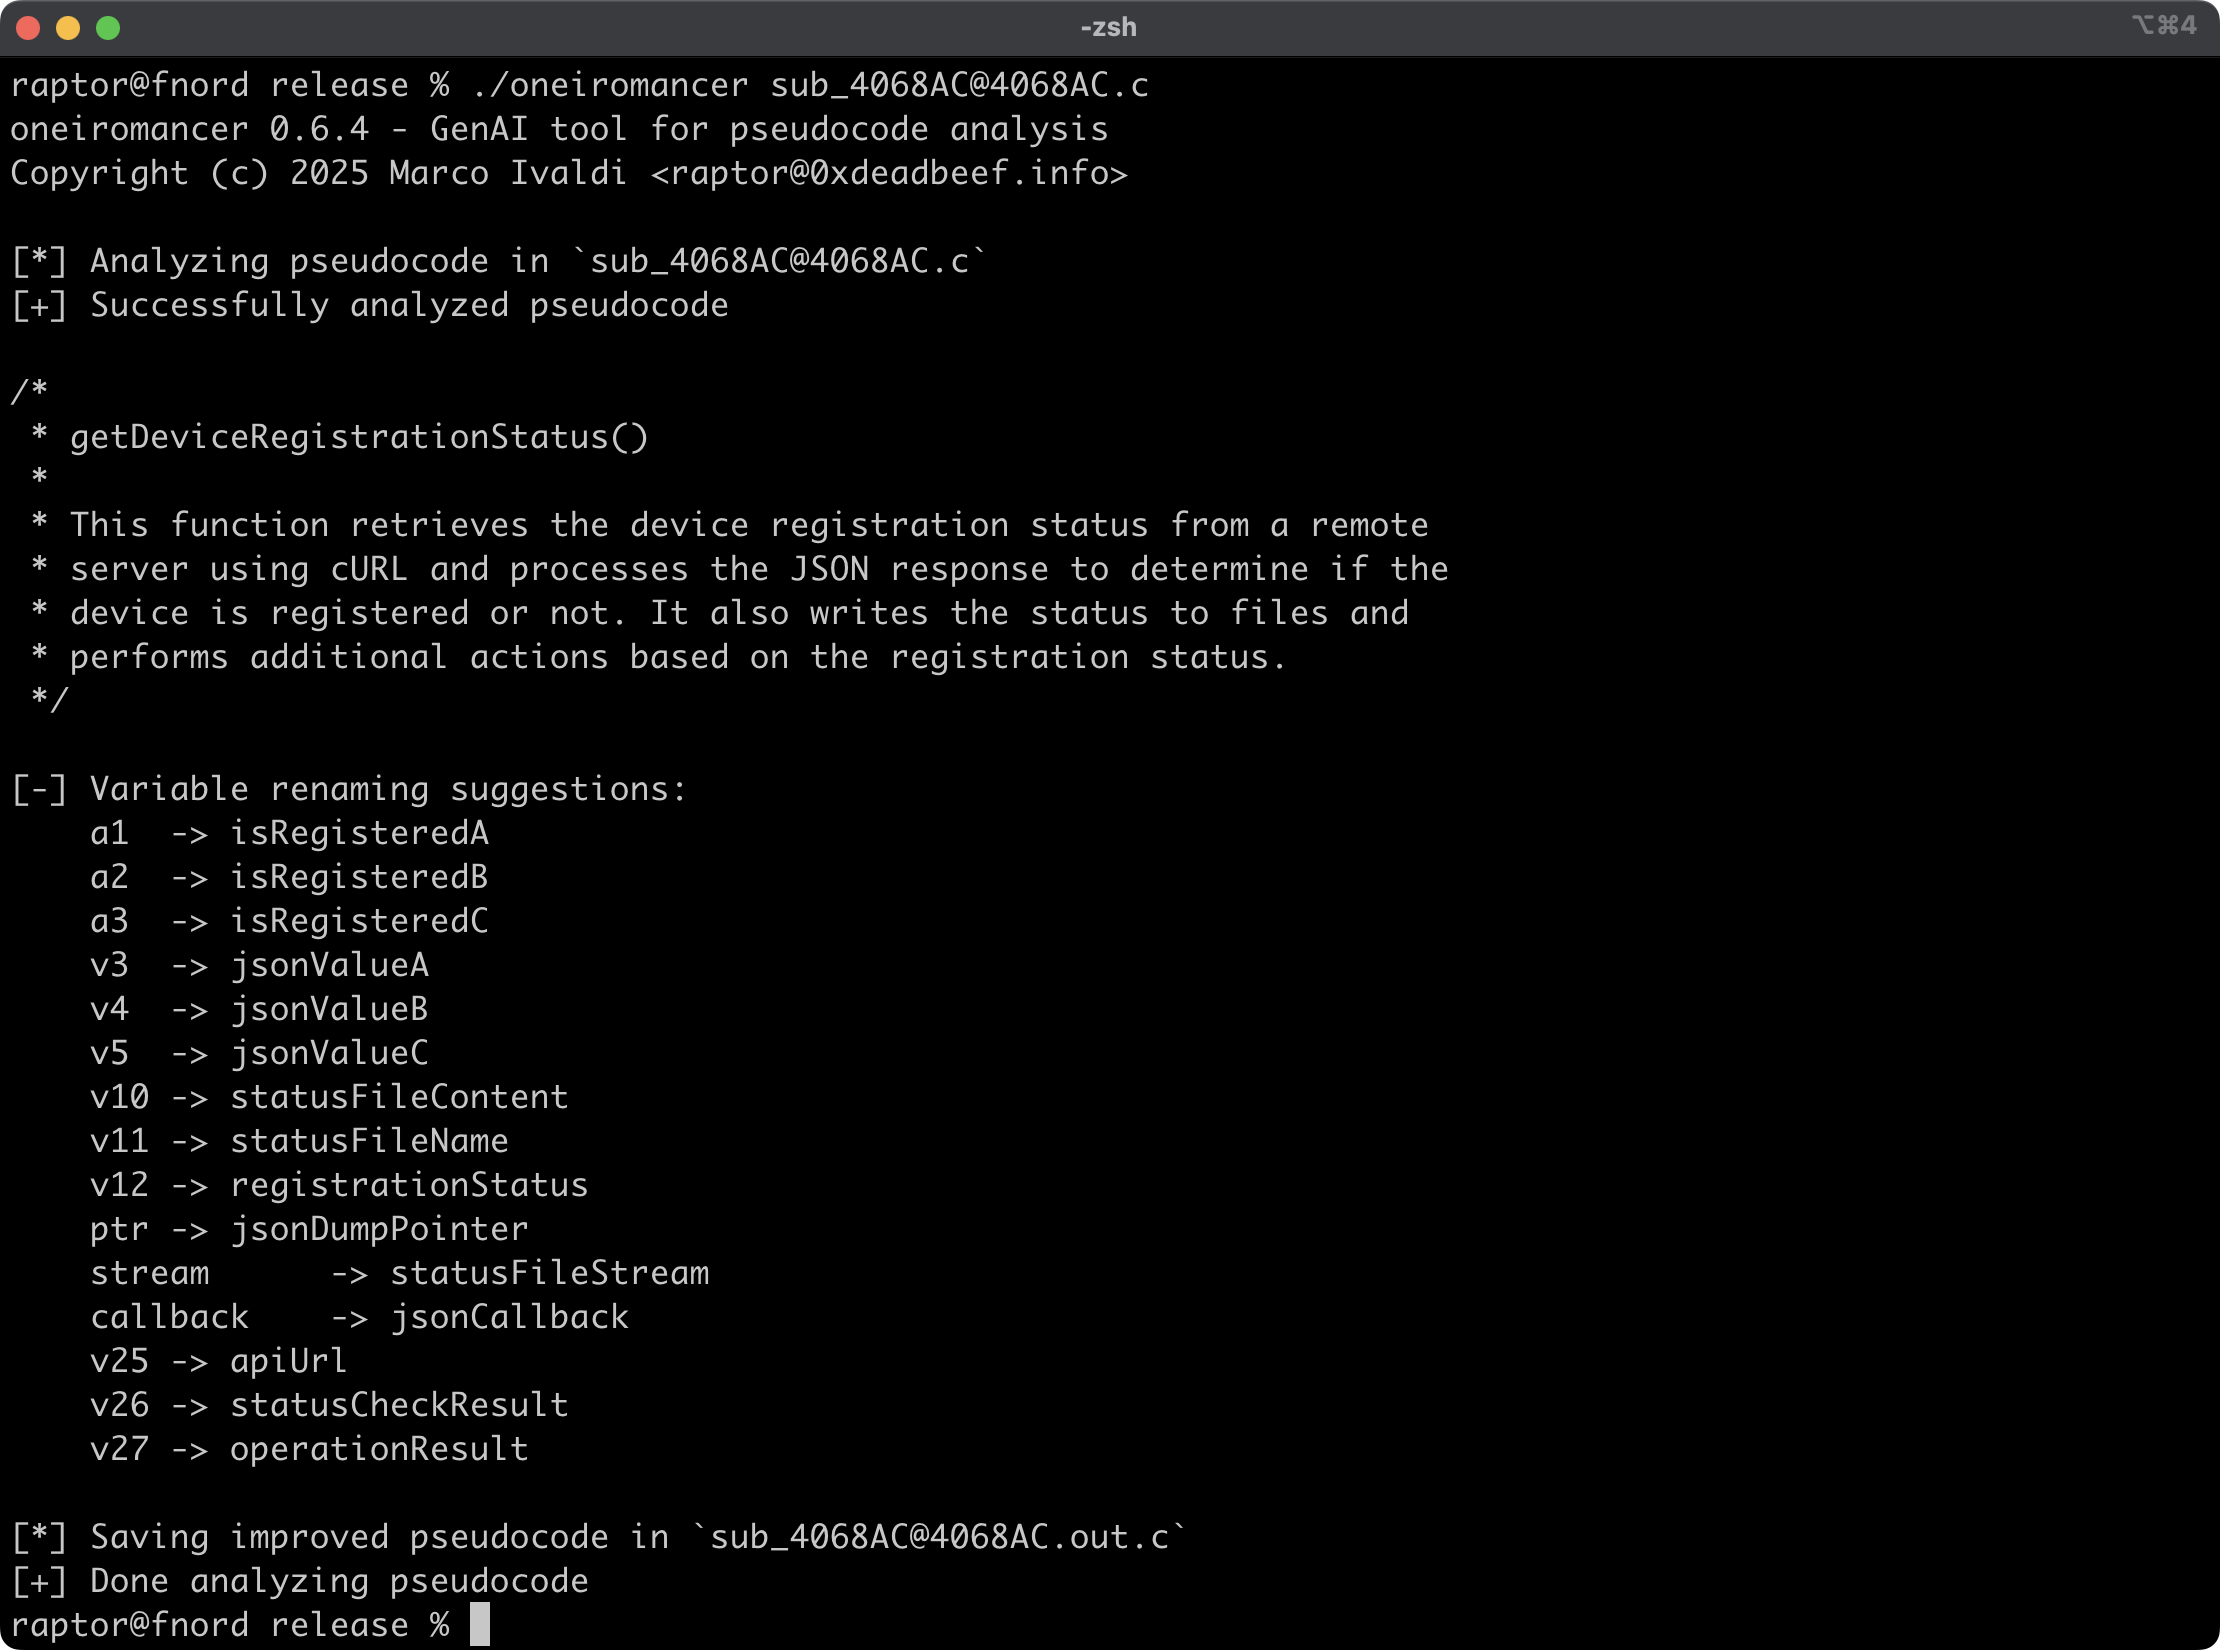 0xdea/oneiromancer
Ассистент для реверс-инжиниринга, использующий локально запущенную LLM для помощи в анализе псевдокода.
 githubsecuritylab/seclab-taskflows
Примеры AI-агентных рабочих процессов и MCP-серверов для аудита исходного кода, сортировки проблем и обнаружения уязвимостей в веб-проектах, проектах…
 tihanyin/rex-skill
REx@Skill — агентный навык обратного проектирования для поиска уязвимостей в бинарных файлах
 cosmosyi/autocontrol-arena
Автоматизированная платформа для оценки безопасности передовых ИИ, которая синтезирует исполняемые, насыщенные стресс-факторами тестовые среды для…
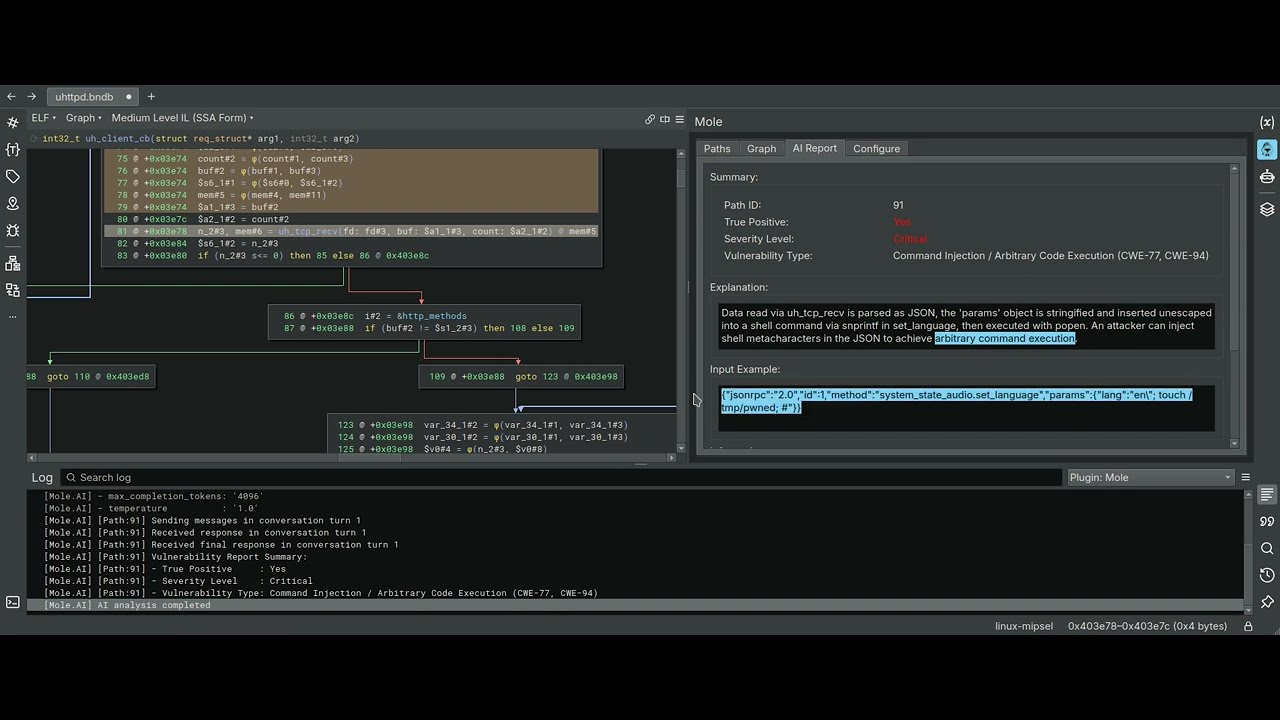 cyber-defence-campus/mole
Плагин для Binary Ninja, использующий обратное срезывание переменных в качестве движка для статического анализа распространения меток.
 amd2g2zz/kunglao-agent
Экспертный агент по обратной разработке: планирует собственный путь анализа, выводит каждый факт из необработанных данных и сходится под…
 lt-asset/resym
Для нашей статьи на CCS24 🏆 «ReSym: использование LLM для восстановления символов переменных и структур данных из stripped-бинарей» авторов Danning…
 bunnybuzz/enigma
Нативный C++ движок для reverse-engineering с конвейером дизассемблирования, декомпиляции и анализа PE/ELF-бинарников, включающий интерактивный GUI и…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
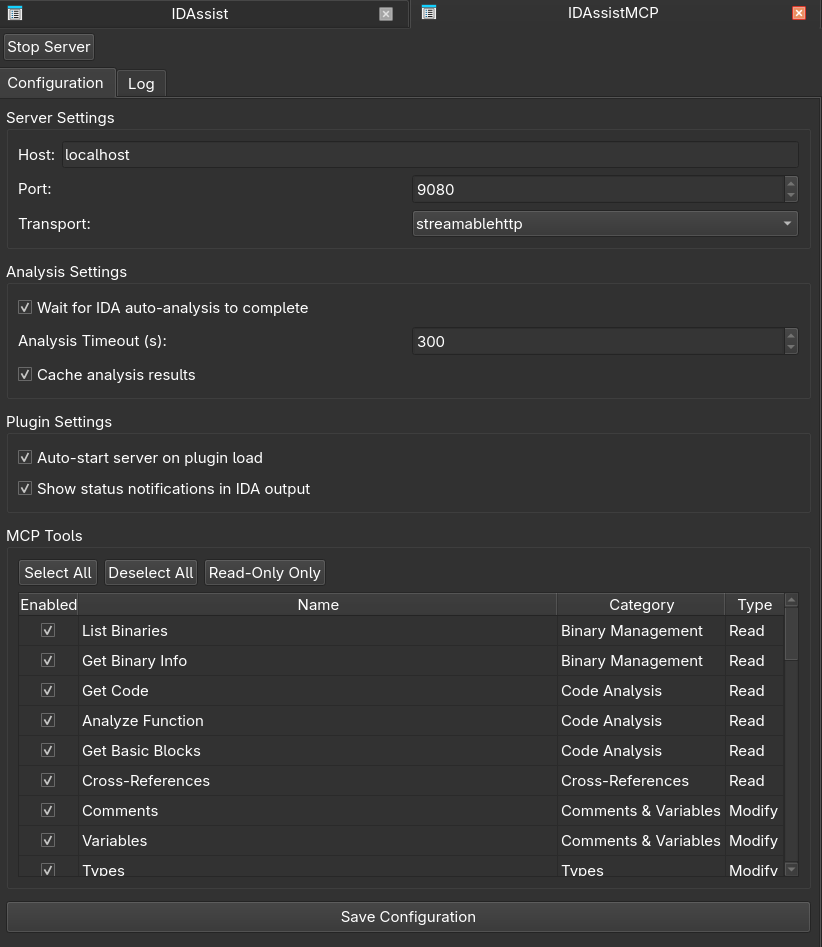 symgraph/idassistmcp
Автономный плагин MCP-сервера для IDA Pro.
 kernullist/windbg-decompile-ext
Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Параллельный бинарный анализ в IDA Pro с AI-управляемым именованием функций, графом знаний Neo4j и движком эмуляции/хукинга/фаддзинга phantomrt для…
 llvmparty/striga
Экспериментальный лифтер x86-64 в LLVM IR на Python, который транслирует машинный код в анализируемый IR для реверс-инжиниринга, оптимизации и…








