
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit

 gmh5225/bedaisy-bypass
Перехватчик режима ядра, который перехватывает, расшифровывает и обнуляет трафик отчётов BEDaisy-to-service, чтобы подавить обнаружение античита на…
 dovughs/mora-hwbp
Движок перехвата в пользовательском режиме и инструментирования телеметрии на основе аппаратных точек останова (DR0-DR7) без модификации кода (AMSI,…
 yeasen-z/leakgauge
Обнаруживает атаки утечки контекста LLM путём обучения лёгких поведенческих зондов на log-вероятностях, с конвейерами обнаружения vLLM offline/server.
 mthamil107/db_audit_research
Self-Defeating Audits: воспроизводимый лабораторный стенд, демонстрирующий, как роль PostgreSQL с низкими привилегиями обратимо ослепляет триггерного…
 cenobyte-vincit/xspawn
Запускает программы macOS через частный интерфейс XPC launchd, не выполняя их через exec, из-за чего EDR фиксирует launchd как родительский процесс.…
 imabee101/cve-2023-44487
PoC-скрипт для HTTP/2 Rapid Reset (CVE-2023-44487), отправляющий специально созданные HTTP/2 потоки для вызова состояния отказа в обслуживании на…
 camillegr/cve-2026-73292
Эксплойт proof-of-concept для CVE-2026-73292: CSRF-атака на конечную точку смены пароля Semaphore UI, обслуживающая вредоносную страницу, которая…
 lxxexxbxx/cve-2026-44578
Эксплойт proof-of-concept для CVE-2026-44578, который воспроизводит уязвимое состояние, позволяя исследователям безопасности проверять затронутые…
 gmh5225/awesome-ai-security
Курируемый список материалов и ресурсов по безопасности ИИ для пентестеров, багхантеров и исследователей безопасности.
 loosehose/dutchoven
Сетевые браунауты Windows на уровне приложения в виде нативного кода на C и BOF

 wattocyber/gradient-untangler
Локальные атаки с белым ящиком на основе градиентов для open-weight LLM: поиск суффиксов GCG/PEZ, значимость слоёв, снимки весов и ранговое-1…
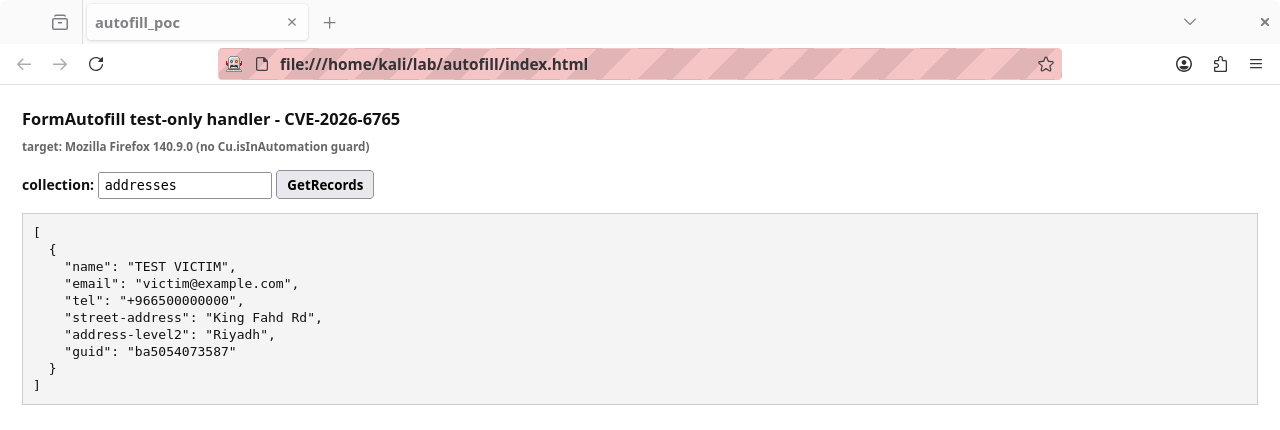 defineid/skeletonkey
CVE-2026-6765, только тестирование обработчиков FormAutofill, доступных в Firefox
 aloshdenny/claude-awm
Обходит текстовые водяные знаки LLM, внедряя селекторы вариантов Unicode; включает генератор SynthID, детектор mean-g, защиту от нормализации и…
 rakib-nyc/nullorigin
Инструментарий для проверки устойчивости ИИ-водяных знаков только для исследовательских целей: локальный обратный прокси удаляет C2PA/EXIF/XMP,…
 gmh5225/antidebug-antivm
Различные методы обнаружения виртуализированной среды или потенциальной отладки
 xrazymee/ragsieve
Самореферентный локальный контраст для обнаружения отравления знаний в генерации с дополнением на основе извлечения
 guillaumemeyer/watermarks-remover
Приложение с приоритетом приватности, которое удаляет AI-водяные знаки из вашего собственного контента.
 horkimhab/llm-prompt-injection-resources
Курируемая подборка ресурсов для изучения и исследования атак с помощью инъекций в промпты LLM, методов защиты и безопасности.








