
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit

 maldev-academy/drmbinviaordinalimports
Создание анти-копировального DRM-вредоносного ПО
 rasta-mouse/process-inject-kit
Порт Process Inject Kit из Cobalt Strike
 3lp4tr0n/remotemonologue
Использование DCOM для принуждения к аутентификации NTLM
 octoberfest7/zip_smuggling
Утилита Python3 для создания zip-файлов, скрытно переносящих дополнительные данные для последующего извлечения.
 cybrly/badsuccessor
Эксплуатирует уязвимость повышения привилегий dMSA в Windows Server 2025 для перечисления доступных для записи подразделений (OU), повышения…
 microsoft/ai-red-teaming-playground-labs
AI Red Teaming — игровая площадка для лабораторных работ по проведению тренировок по AI Red Teaming, включая инфраструктуру.
 neomaster831/kurasagi
Обход PatchGuard в рантайме для Windows 11 24H2-25H2
 arosenmund/defcon33_silence_kill_edr
Практические материалы воркшопа DEFCON по уничтожению и подавлению EDR-агентов: настройка лаборатории, BYOVD, собственные C/C++ инструменты обхода…
 print3m/dllshimmer
Легко превращайте DLL-хиджининг в оружие. Внедряйте бэкдор в любую функцию любой DLL.
 zarkones/bloodfangc2
Современный PIC-имплант для Windows (64 и 32 бита)
 matheuzsecurity/ringreaper
Linux-агент пост-эксплуатации, который использует io_uring для скрытого обхода обнаружения EDR, избегая традиционных системных вызовов.
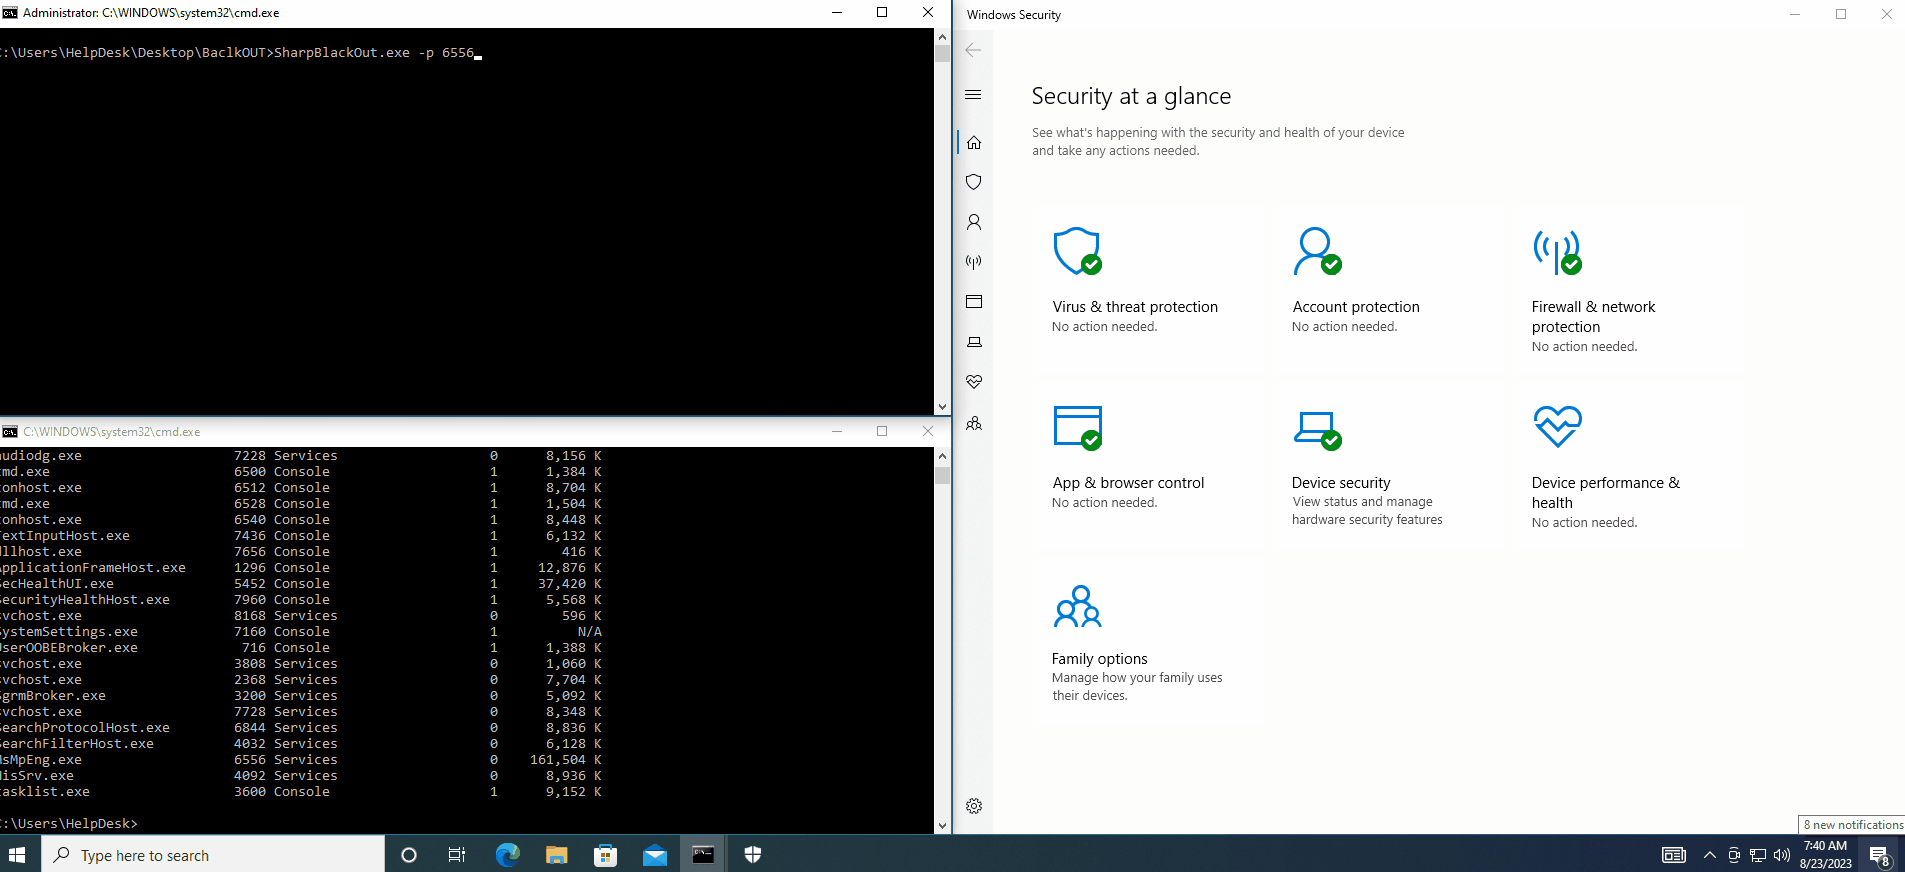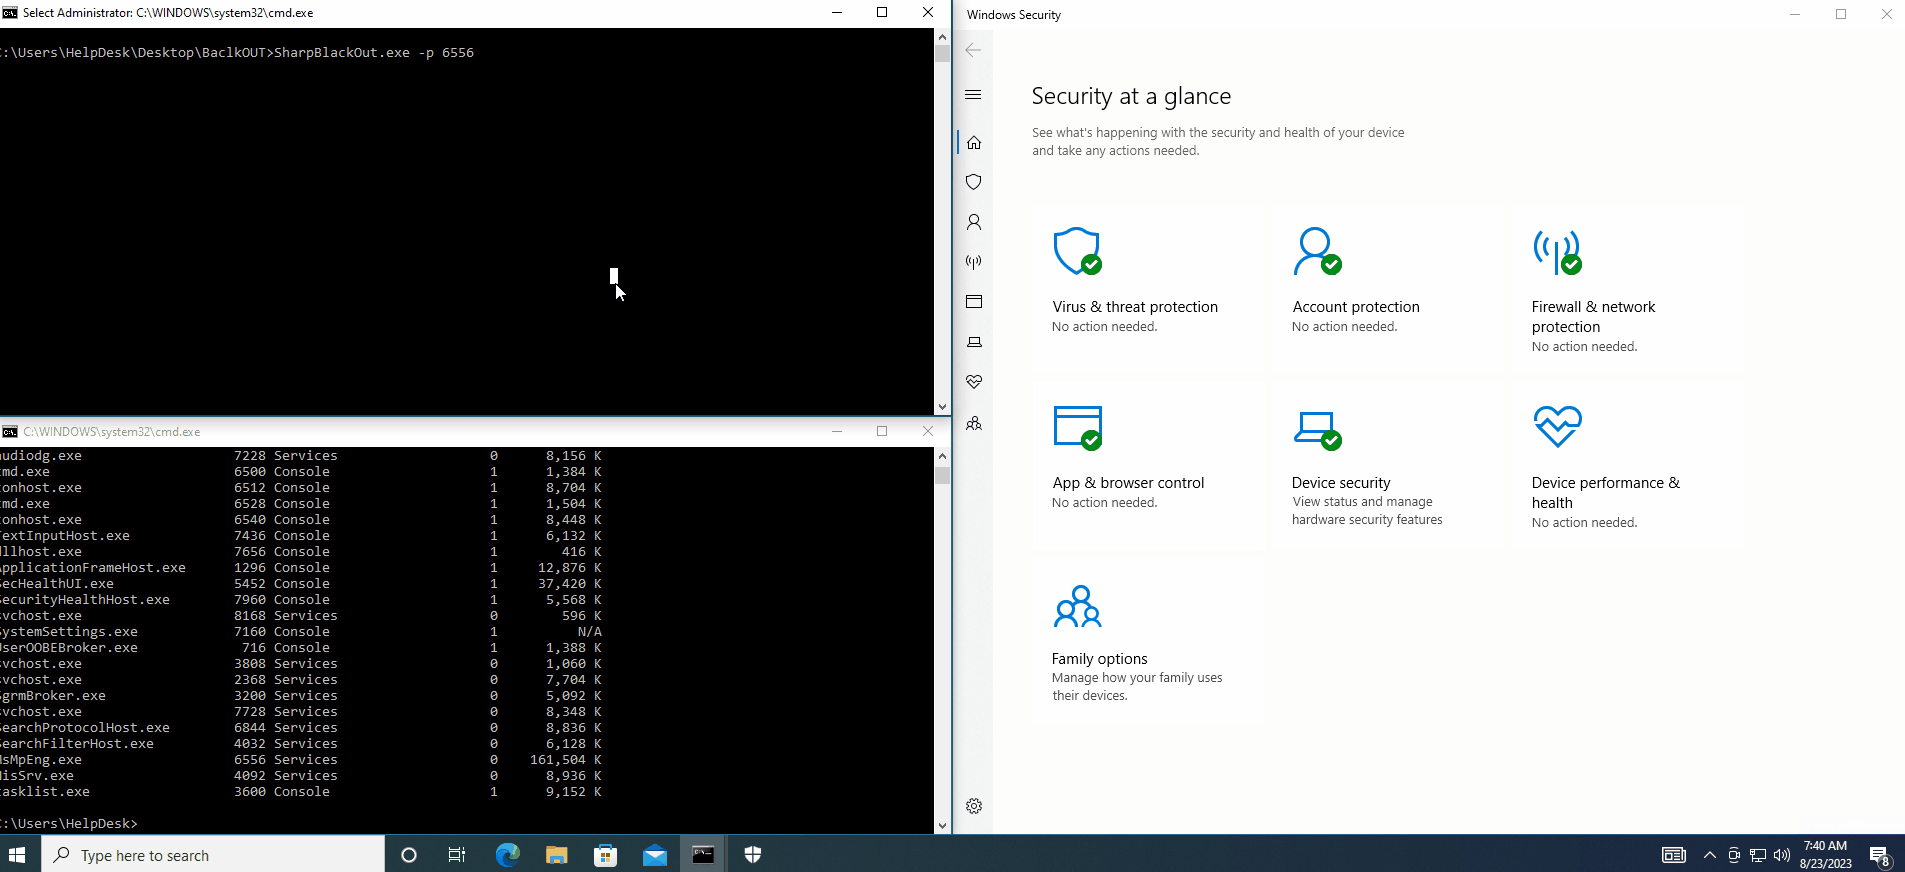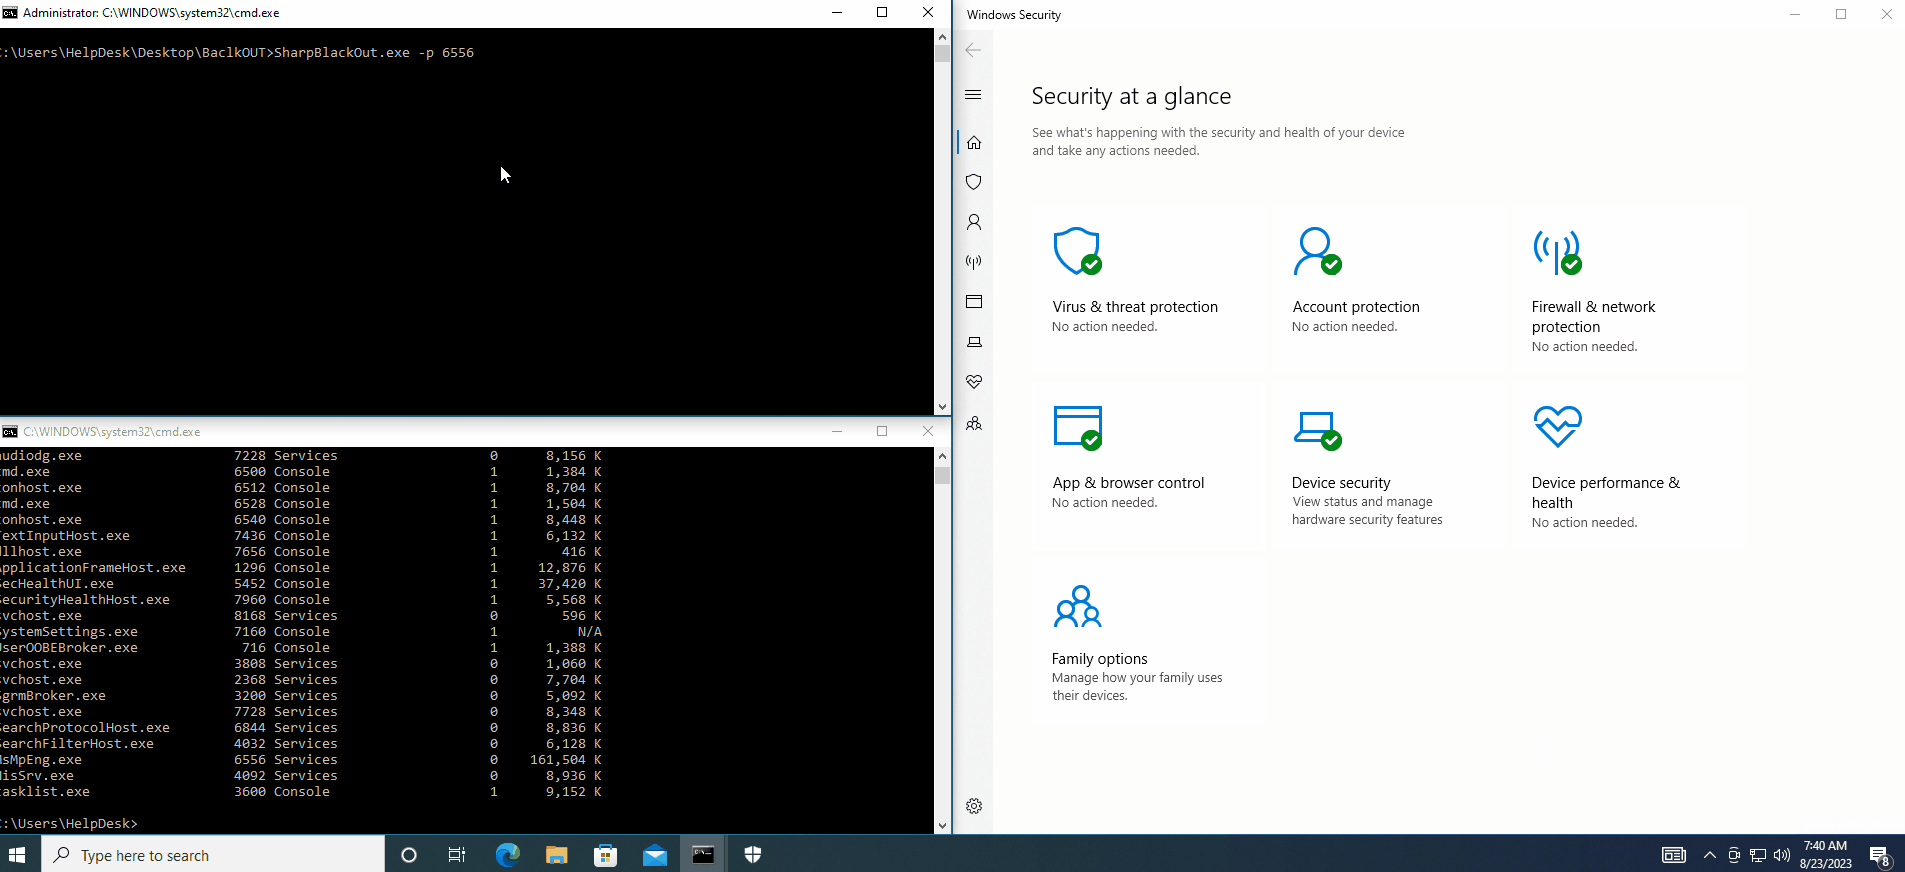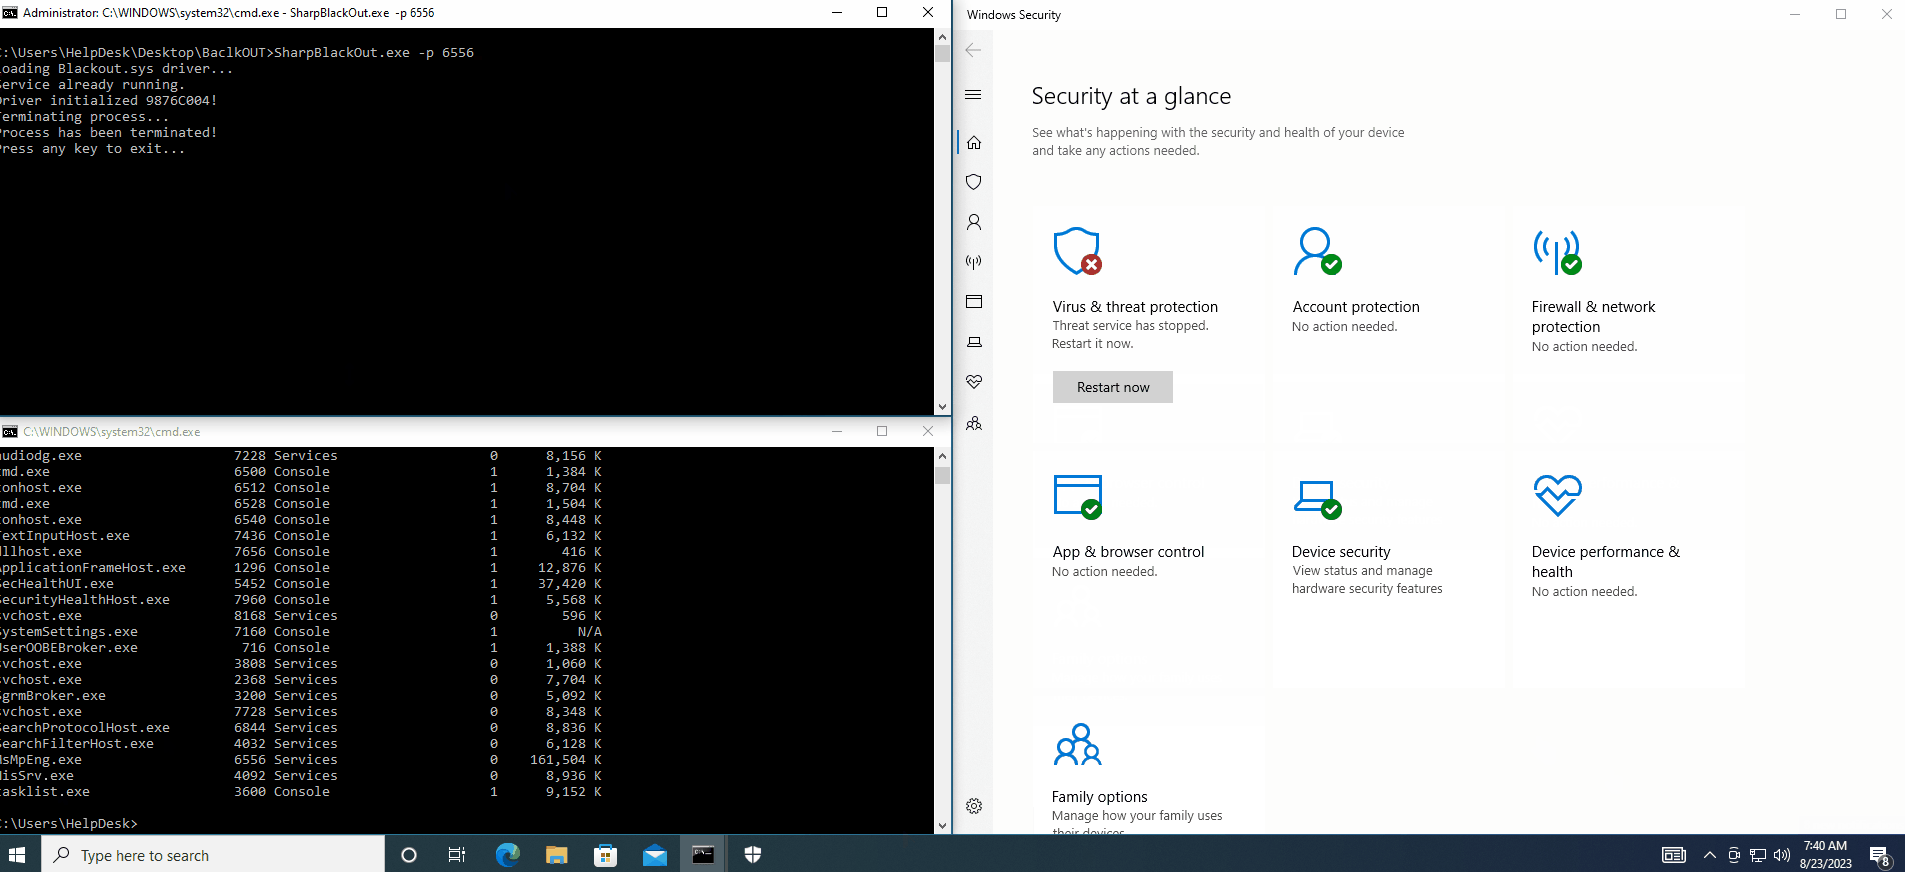 dmcxblue/sharpblackout
Завершение работы AV/EDR с использованием атаки BYOVD

 dis0rder0x00/obex
Obex – блокировка нежелательных DLL в пользовательском режиме
 trinib/zorg-jailbreak-prompt-text
Обходите ограниченный и цензурированный контент в промптах ИИ-чатов 😈
 rasta-mouse/libtp
Библиотека Crystal Palace для проксирования вызовов Nt API через пул потоков.
 rsmudge/unhook-bof
Удалить API-хуки из процесса Beacon.
 twosevenonet/wsass
Это инструмент для дампа процесса LSASS на современной Windows 11.








