
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
obex — Obex – блокировка нежелательных DLL в пользовательском режиме | Kitploit

Инструменты/GitHubGitHub/dis0rder0x00/obex
Обход IDS/IPSПост-эксплуатацияRed TeamingСостязательная Атака
GitHubdis0rder0x00/obex

obex

Obex – блокировка нежелательных DLL в пользовательском режиме

Репозиторий
28137371 год назадПроверено Kitploit
Поделиться

Obex - Блокировка DLL

Obex — это PoC-инструмент/техника, которую можно использовать для предотвращения загрузки нежелательных модулей (например, EDR или библиотек мониторинга) во вновь запущенный процесс во время инициализации процесса или во время выполнения.

Возможности

  • Запускает любой процесс с аргументами под управлением отладчика.
  • Блокирует настраиваемый список DLL по имени.
  • Работает как с DLL, загружаемыми при запуске, так и с динамически загружаемыми DLL (LoadLibrary*).
  • Написан на чистом C без внешних зависимостей.

Использование

obex.exe "<command with args>" [dll1.dll,dll2.dll,...]
  • Если список DLL не указан, используется список блокировки по умолчанию (на момент написания — только amsi.dll).
  • Имена DLL не чувствительны к регистру.

Как это работает?

Помимо разбора аргументов командной строки, PoC выполняет следующее (в общих чертах):

Для более глубокого понимания изучите код (очевидно) или свяжитесь со мной в Discord или twitter.

Скриншот

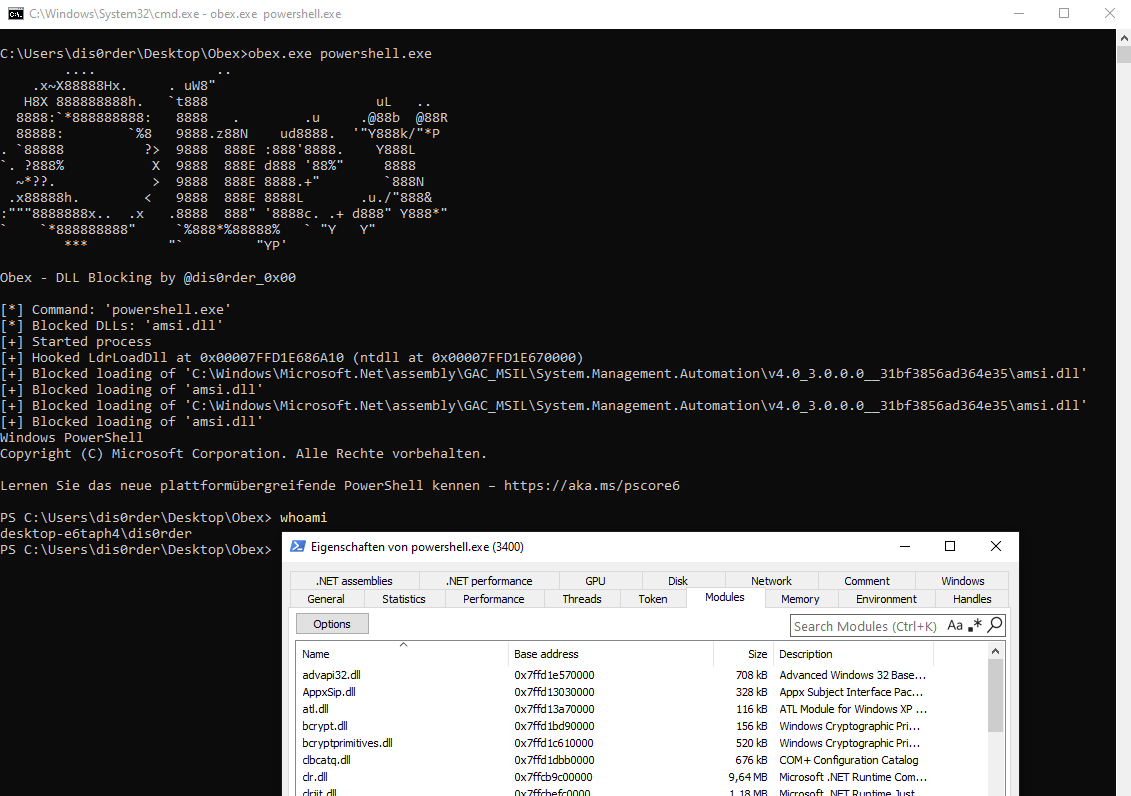
На скриншоте показано, как obex запускает powershell.exe со списком блокировки по умолчанию (только amsi.dll). Кроме того, вы можете увидеть список модулей запущенного процесса, чтобы убедиться, что amsi.dll не был загружен.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





