
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit

 secml/secml
Библиотека Python для безопасного и объяснимого машинного обучения Документация доступна @ https://secml.gitlab.io Подписывайтесь на нас в Twitter…

 albert-y1n/pismith
PISmith: Red Teaming на основе обучения с подкреплением для защиты от промпт-инъекций
 yosangwon/arp-dns-spoof
Пример кода для DNS-спуфинга с ARP-отравлением.
 mamadou-keita/deeclip
Реализация статьи «DeeCLIP: A Robust and Generalizable Transformer-Based Framework for Detecting AI-Generated Images»
 binarybard27/ai-security-battle
Симуляция состязательного ИИ между Red Team и Blue Team.
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
Продвинутый фреймворк для эксплуатации уязвимости CVE-2023-44487 HTTP/2 Rapid Reset. Включает многопоточные конкурентные атаки, адаптивное управление…
 shibli2700/randomrepo
SecOpsMaesttro POC
 camillegr/cve-2026-73292
Эксплойт proof-of-concept для CVE-2026-73292: CSRF-атака на конечную точку смены пароля Semaphore UI, обслуживающая вредоносную страницу, которая…
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Отключение на основе реестра + завершение процессов через BYOVD (C++)
 daem0nc0re/atomicsyscall
Инструменты и PoC для исследования системных вызовов Windows.
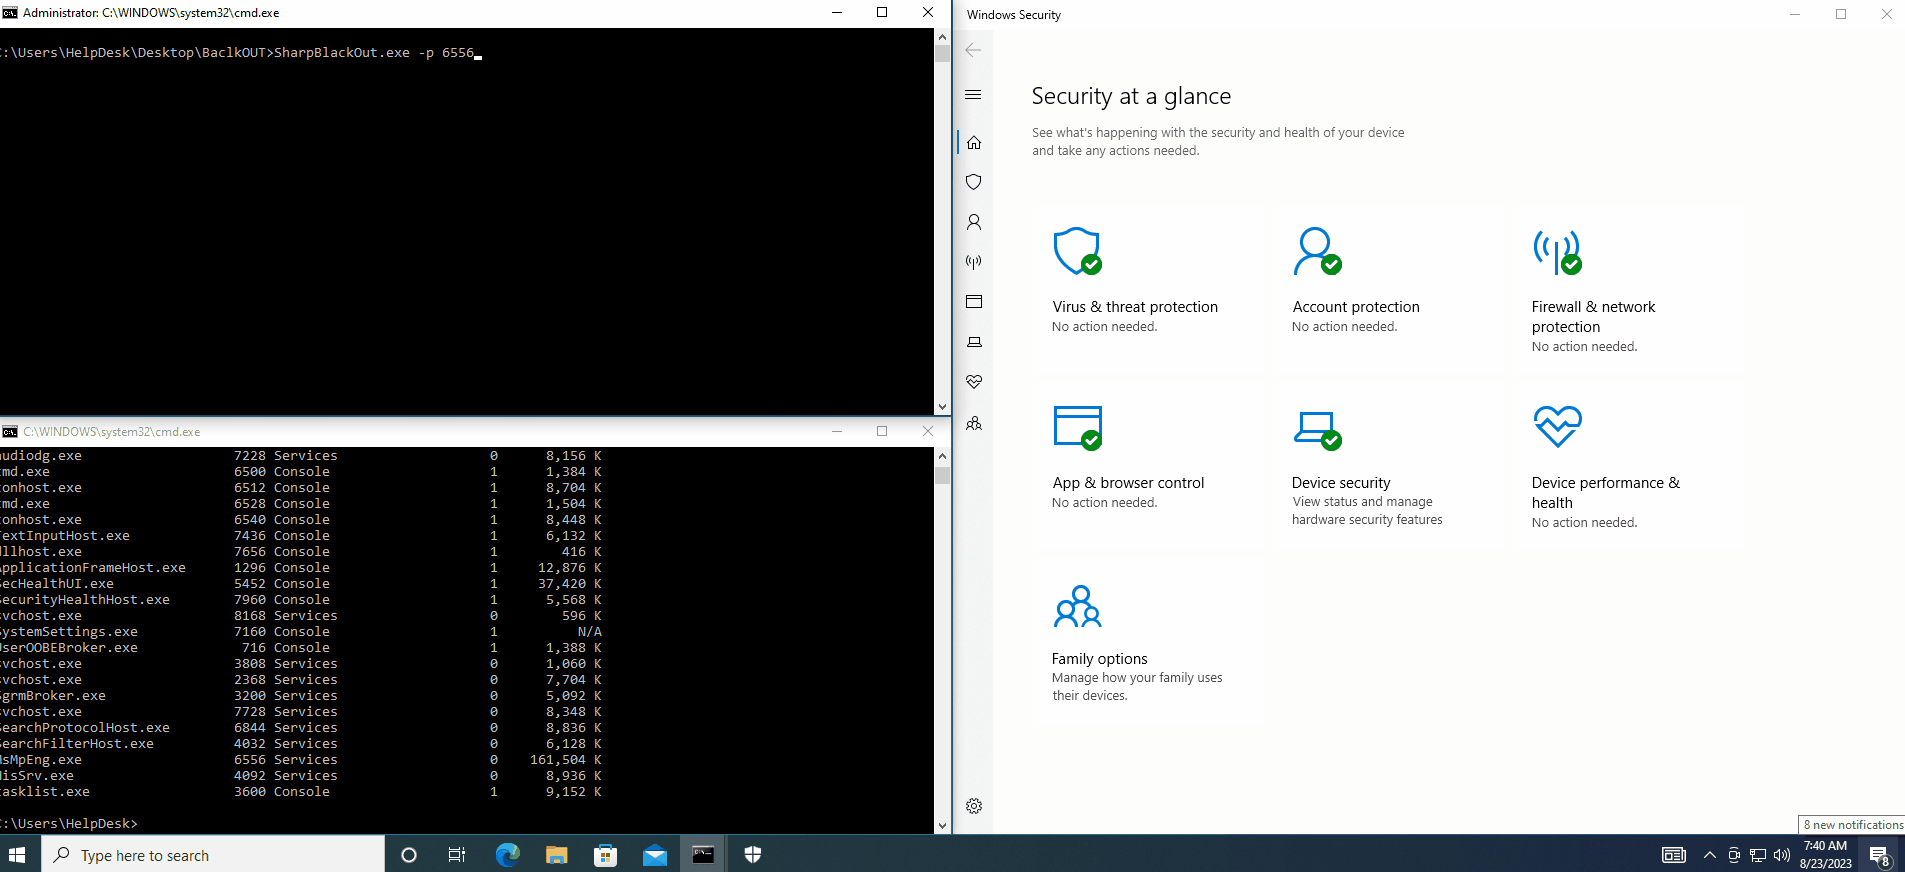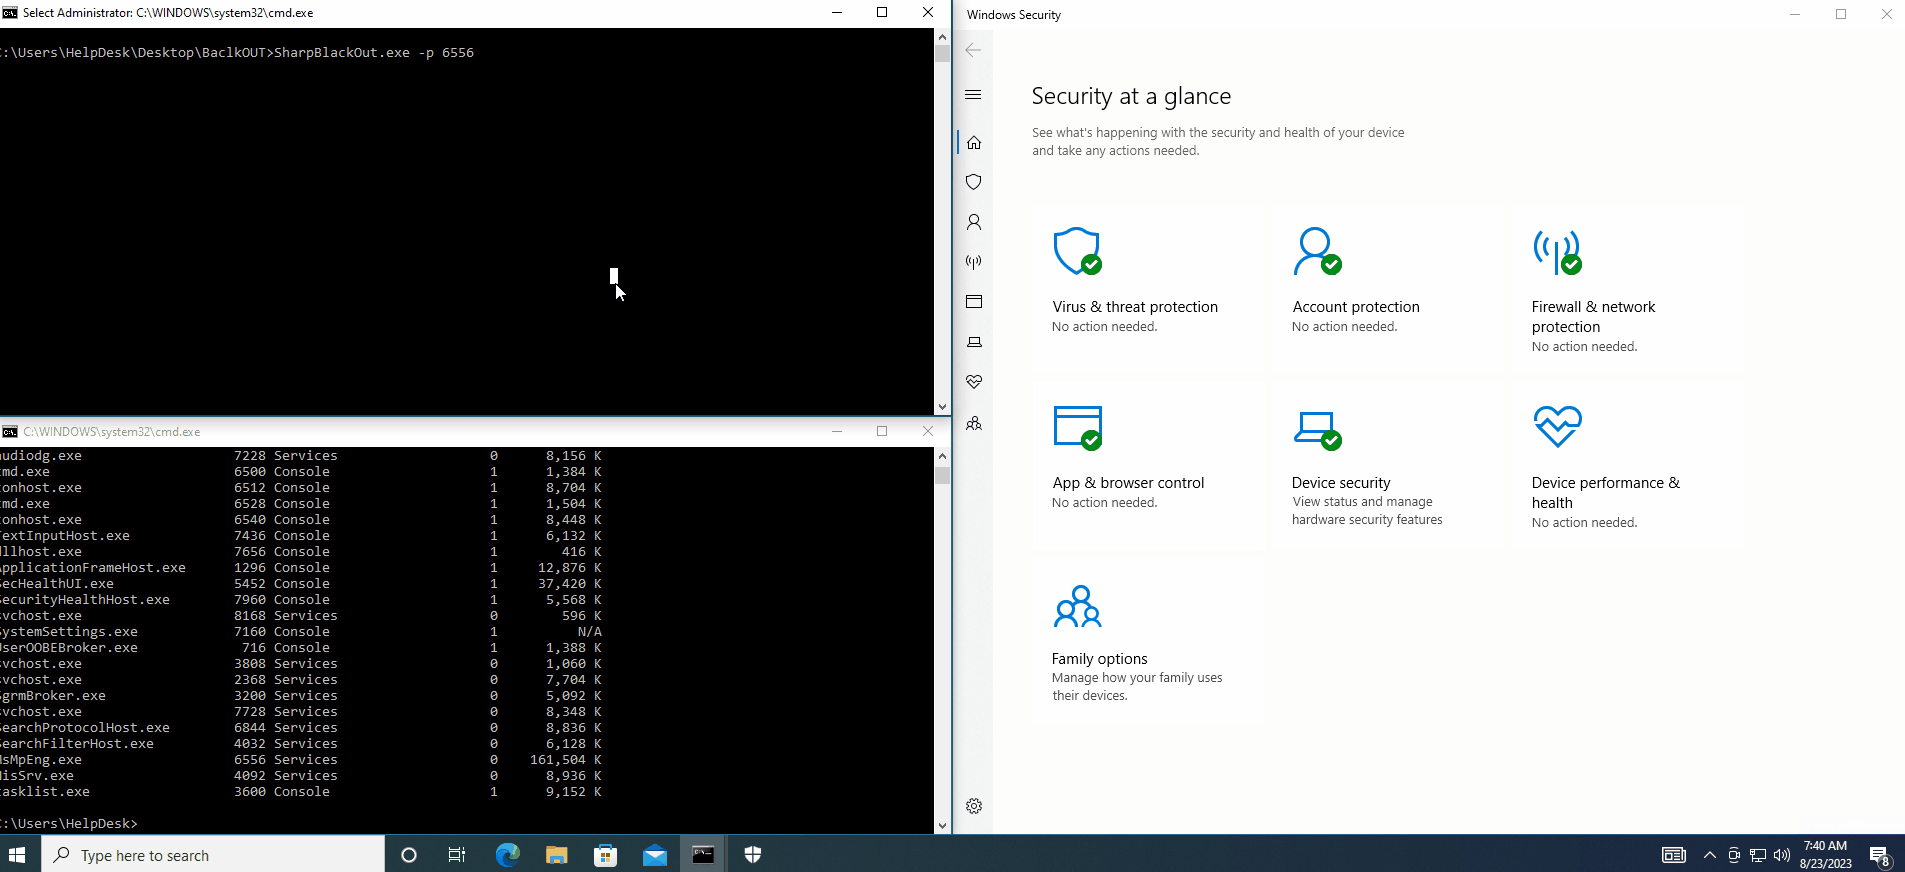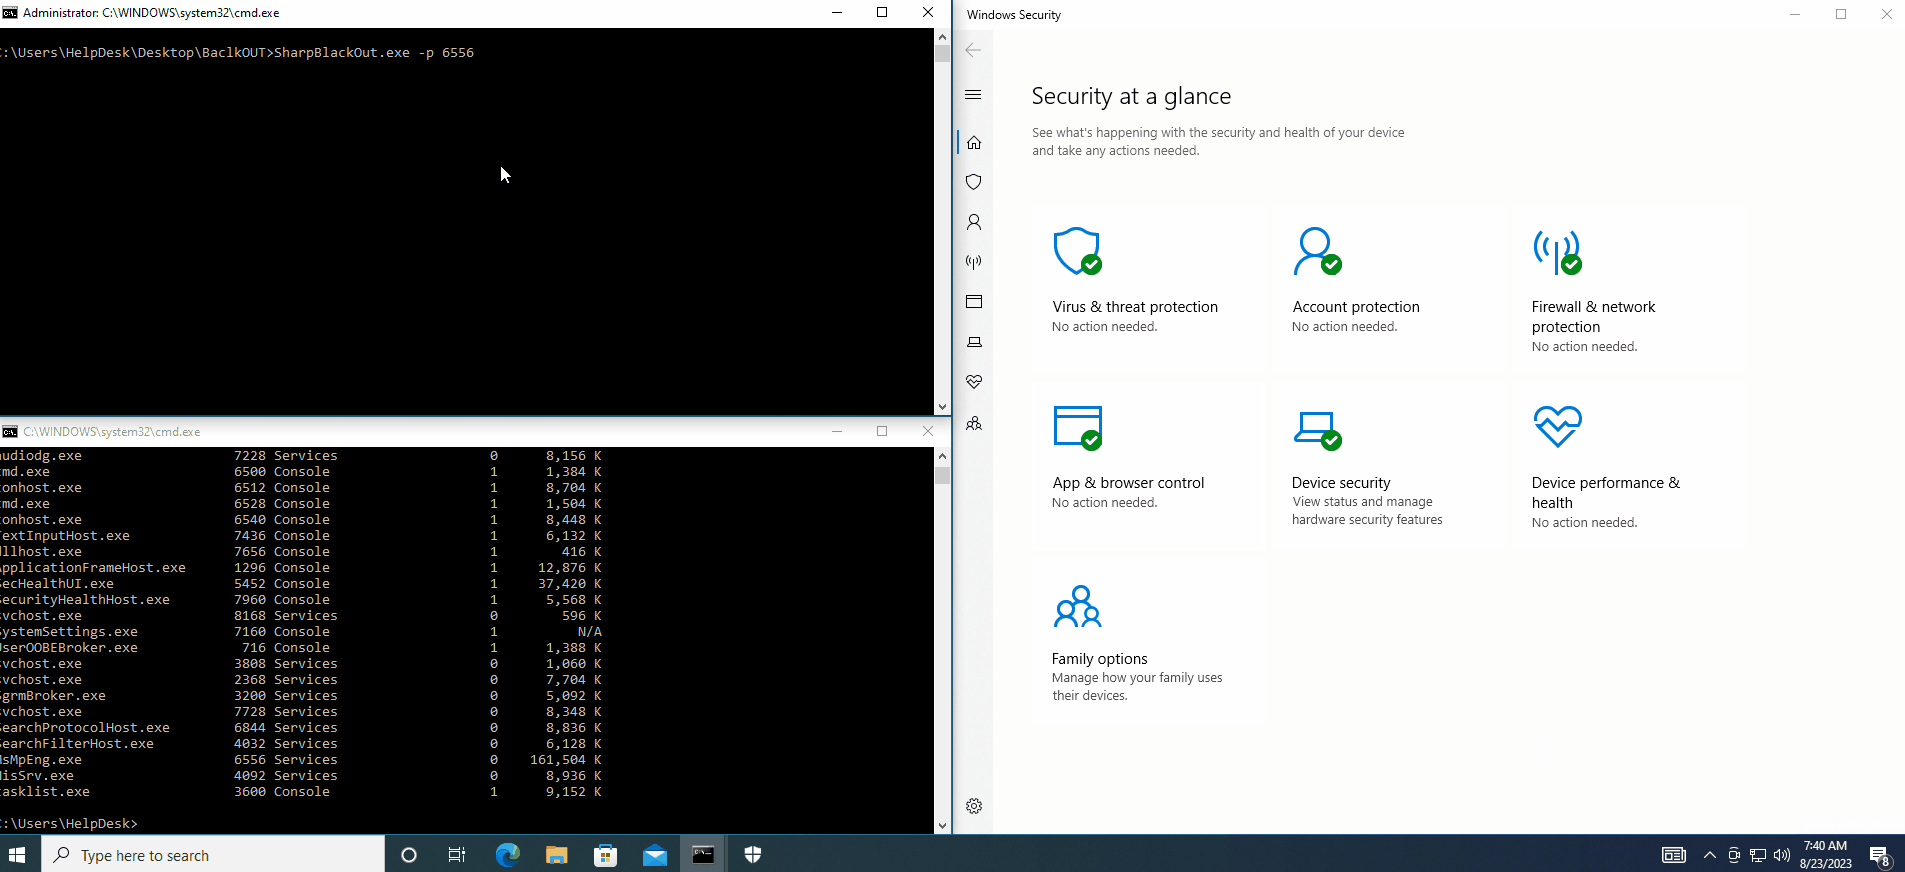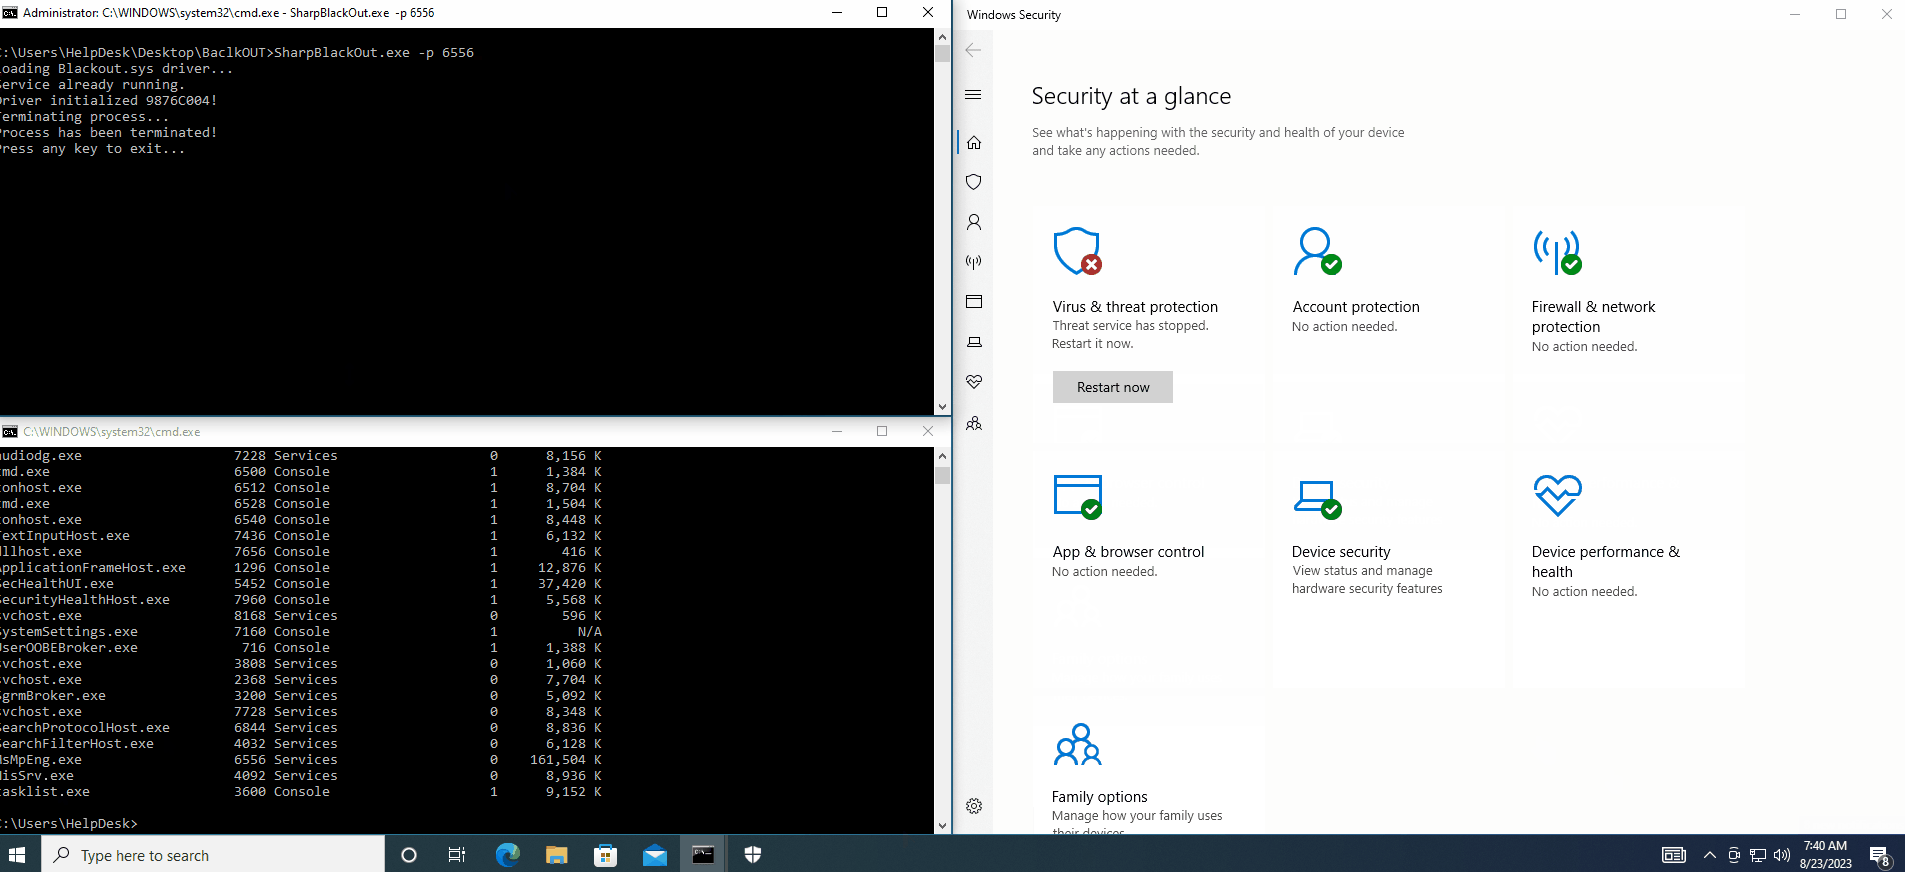 dmcxblue/sharpblackout
Завершение работы AV/EDR с использованием атаки BYOVD
 frkngksl/nimicstack
NimicStack — это чистая реализация на Nim техники подделки стека вызовов (Call Stack Spoofing) для имитации легитимных программ.
 soufianetahiri/teamsntlmleak
Утечка NTLM через вкладку «Веб-сайт» в Teams с помощью MS Office
 owasp/damn-vulnerable-ml-model
Преднамеренно уязвимая модель машинного обучения для практического обучения безопасности. Исследуйте распространенные уязвимости ML, состязательные…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
Симуляция PoC критической уязвимости повторного воспроизведения телекоманд CCSDS в спутниковых командных системах, демонстрирующая отсутствие…
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Эксплойт, подтверждающий концепцию, для CVE-2026-21003, демонстрирующий обход аутентификации JWT путём опускания заголовка kid и использования…
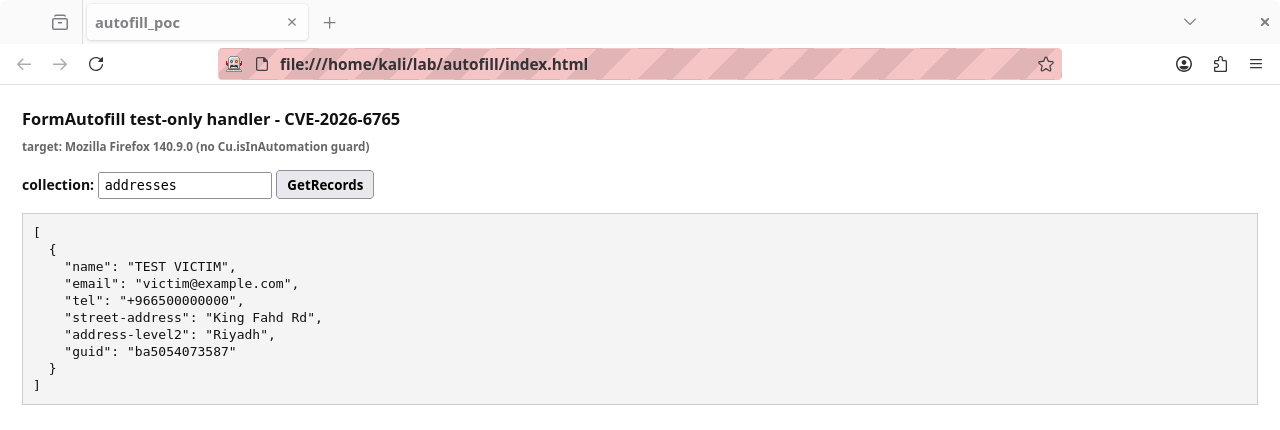 defineid/skeletonkey
CVE-2026-6765, только тестирование обработчиков FormAutofill, доступных в Firefox
 maldev-academy/hellhall
Выполнение косвенных чистых системных вызовов








