Decepticon
Agente autônomo de red team com LLM que planeja e executa cadeias completas de ataque — reconhecimento, exploração, escalação de privilégios,…
Atualizações editoriais breves de ferramentas de cibersegurança publicadas.

Agente autônomo de red team com LLM que planeja e executa cadeias completas de ataque — reconhecimento, exploração, escalação de privilégios,…

Visibilidade da atividade de agentes de IA em endpoints, com deteção no dispositivo, bloqueio opcional pré-ação e reconstrução forense.

Estrutura de auditoria de segurança ponta a ponta para agentes LLM: modelagem estática de AST e taint, síntese de ataques, replay em sandbox Docker e…

Interface de terminal para descoberta de superfície de ataque: reconhecimento de DNS, enumeração de subdomínios, varredura de portas, IP reverso,…

Um proxy reverso com foco em segurança, criado para proteger a web livre.

Ferramenta OSINT baseada em Python que coleta e analisa dados disponíveis publicamente de fontes abertas para apoiar inteligência de ameaças,…

Fingerprinter de servidor C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel

Extensão do GitHub CLI para executar o "legitify"

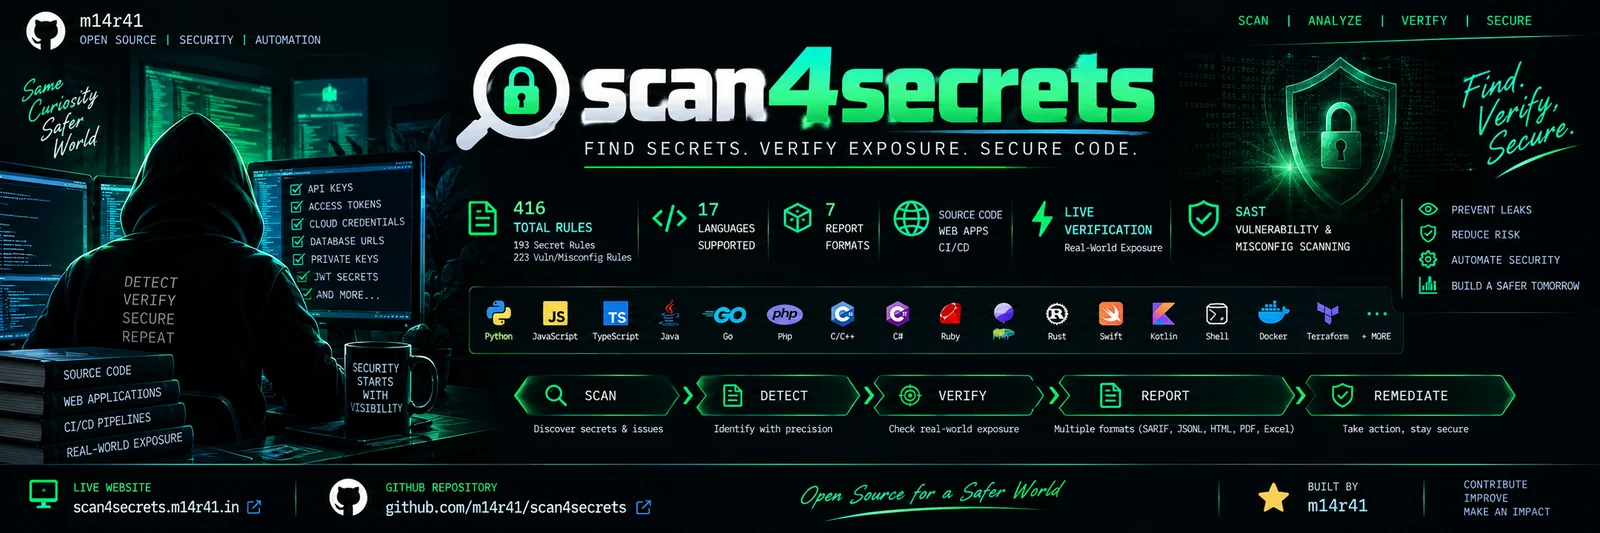
Encontre credenciais e segredos com mais de 170 regras abrangendo código-fonte, URL da Web e CI/CD, verifica-os em relação às APIs dos fornecedores e…

Laboratório prático de Wazuh SIEM/XDR em ambiente doméstico abordando implantação de OVA, registro de agentes, monitoramento de integridade de…

Sistema de Detecção de Intrusão (IDS) ultrarrápido e com uso eficiente de tokens, baseado no Jev da TypeSafe.

Kit de ferramentas de segurança ofensiva para Android com abordagem offline-first, com 21 módulos para reconhecimento, varredura de portas,…