Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/owasp/zsc
Frameworks de Testes de PenetraçãoFerramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGeração de PayloadsScripting e AutomaçãoShellcodeRed TeamingGeração de Shellcode
GitHubowasp/zsc

ZSC

OWASP ZSC - Gerador de Shellcode/Código Ofuscado https://www.secologist.com/

65121740há 2 anosRevisado pelo Kitploit
Ver Repositório
Site
Compartilhar

OWASP ZSC

ESTE SOFTWARE FOI CRIADO PARA DESAFIAR A TECNOLOGIA ANTIVÍRUS, PESQUISAR NOVOS MÉTODOS DE CRIPTOGRAFIA E PROTEGER ARQUIVOS DE CÓDIGO ABERTO SENSÍVEIS QUE INCLUEM DADOS IMPORTANTES. COLABORADORES E A FUNDAÇÃO OWASP NÃO SERÃO RESPONSÁVEIS POR QUALQUER USO ILEGAL.

OWASP ZSC é um software de código aberto escrito em Python que permite gerar shellcode personalizado e converter scripts em um script ofuscado. Este software pode ser executado no Windows/Linux/OSX com Python.
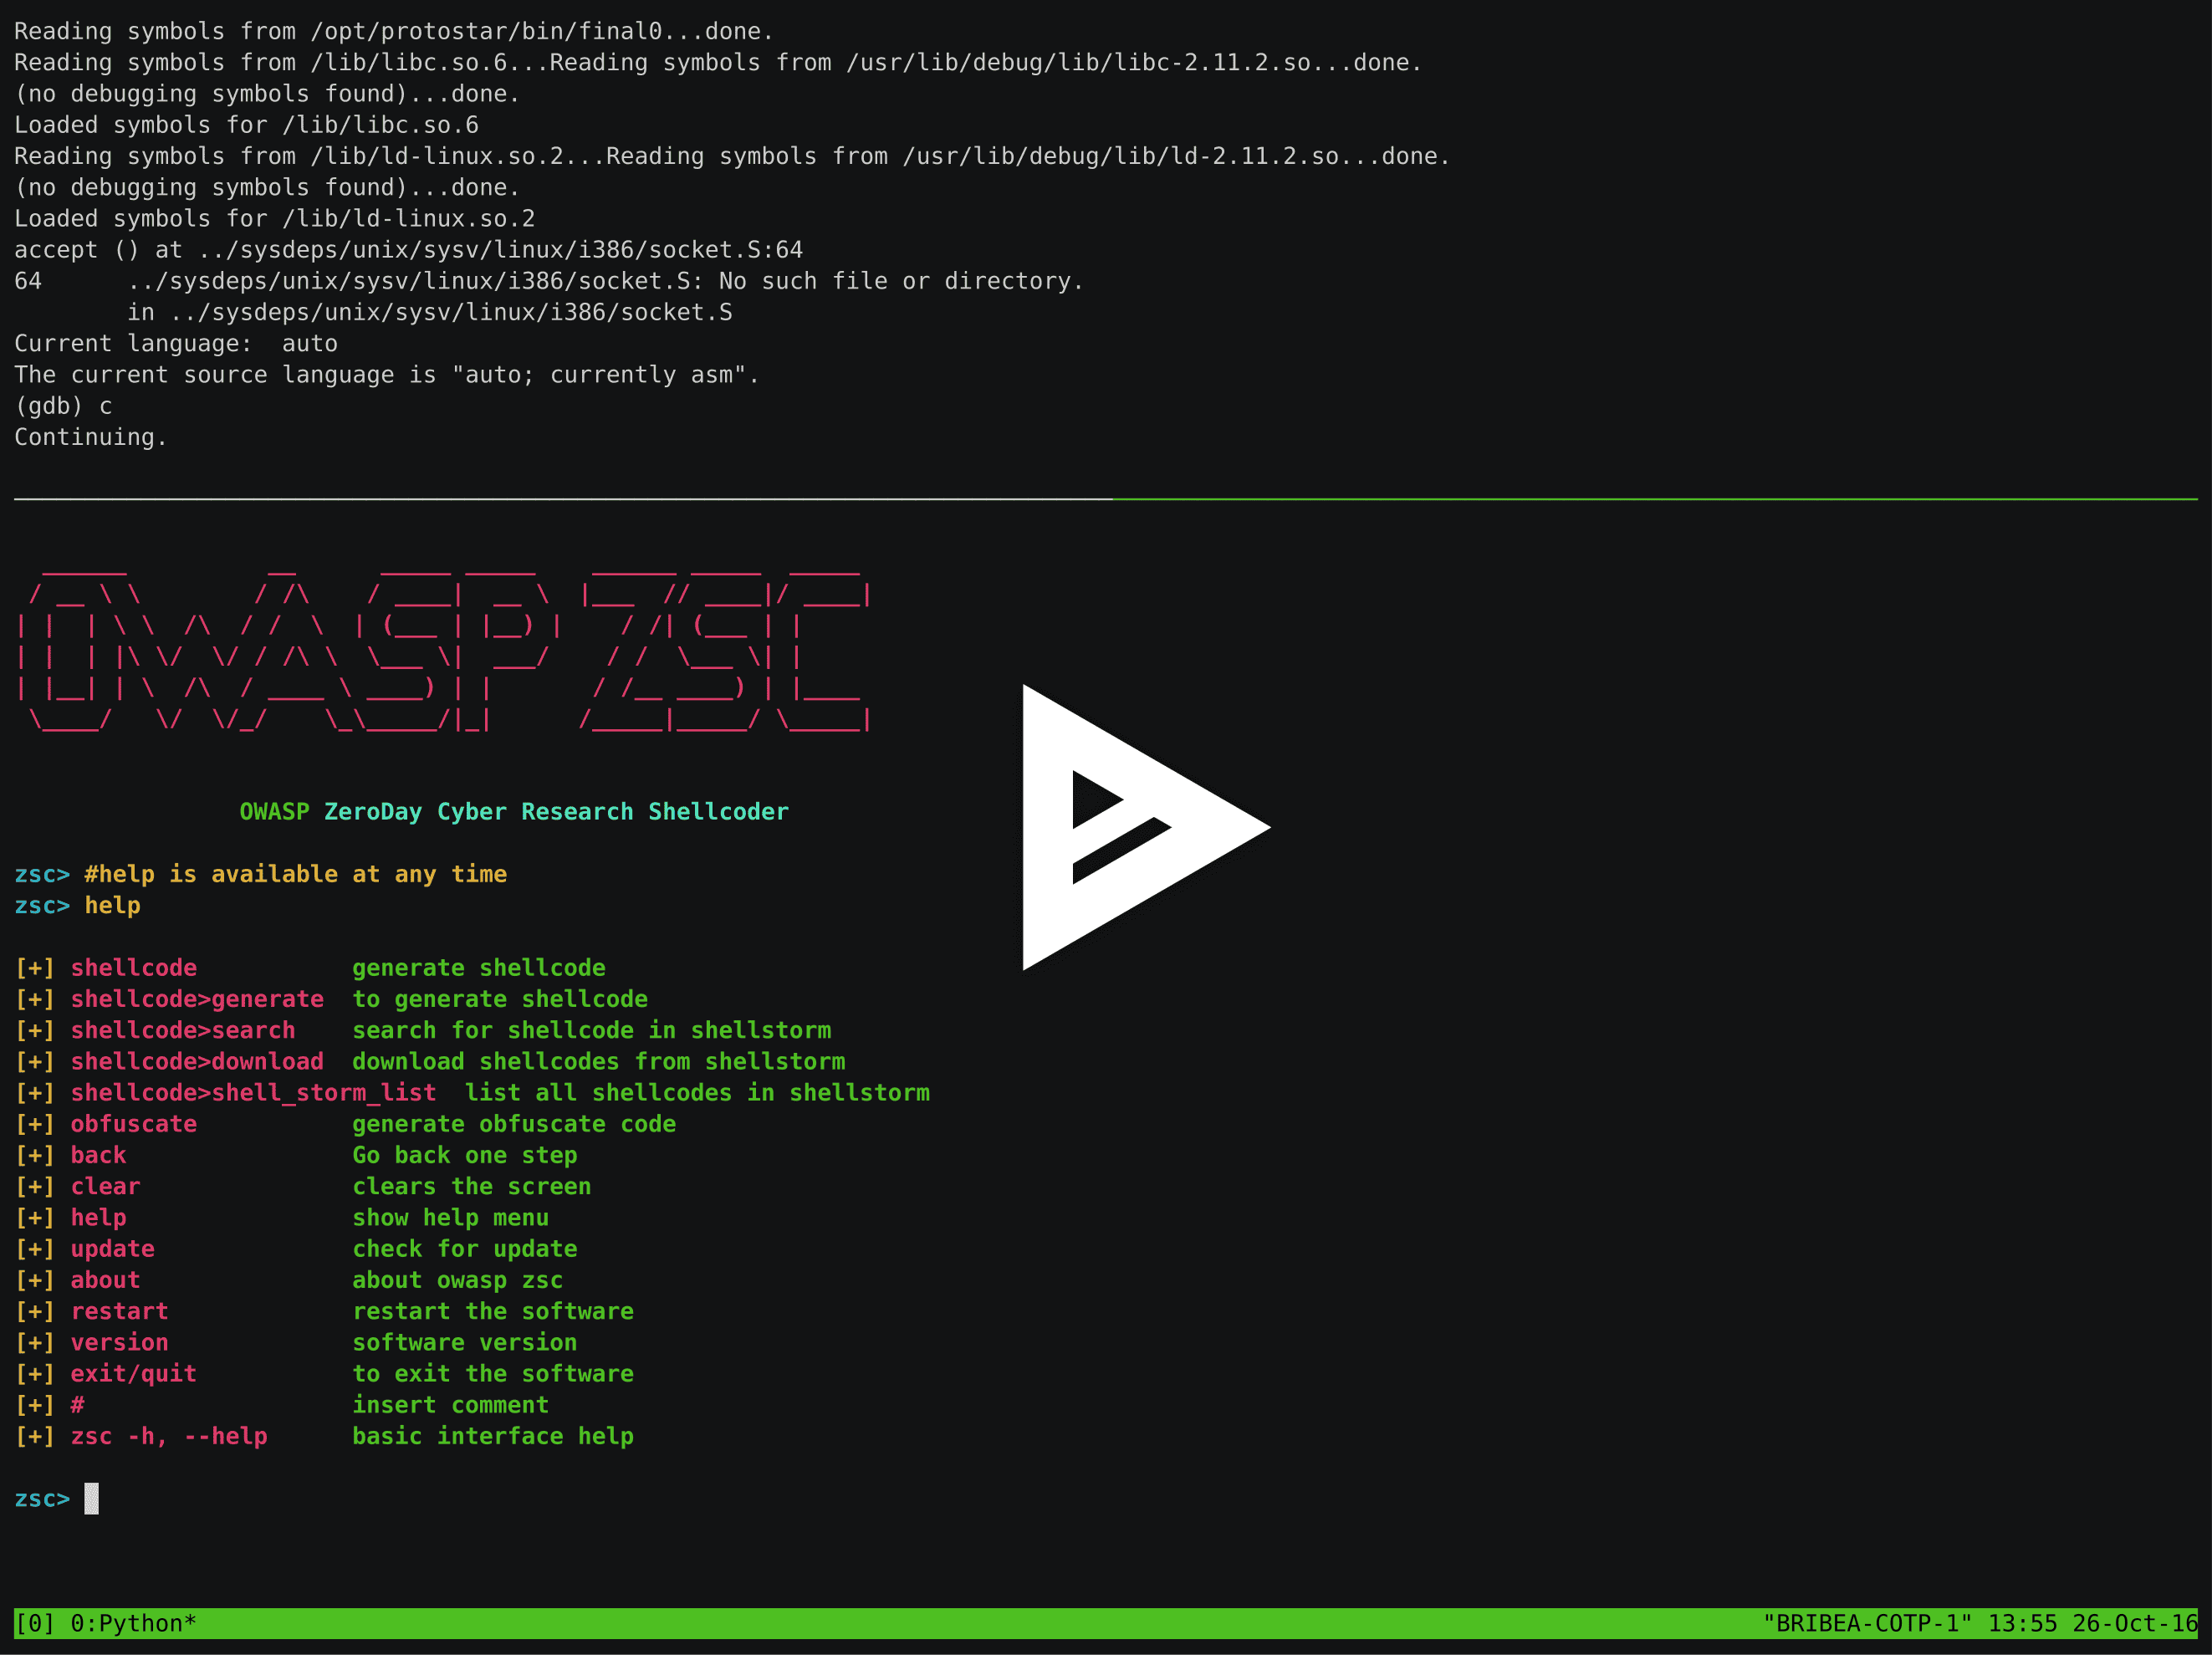
  • Página OWASP: https://www.owasp.org/index.php/OWASP_ZSC_Tool_Project
  • Documentos: https://www.gitbook.com/book/ali-razmjoo/owasp-zsc/details
  • Site: https://www.secologist.com/
  • Funcionalidades: http://zsc.z3r0d4y.com/table.html
  • GitHub: https://github.com/Ali-Razmjoo/OWASP-ZSC
  • Arquivo: https://github.com/Ali-Razmjoo/ZCR-Shellcoder-Archive
  • Lista de Discussão: https://groups.google.com/d/forum/owasp-zsc
  • API: http://api.z3r0d4y.com

asciicast

Para mais informações, leia os documentos no diretório principal ou visite a página inicial.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    285

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →