
Obfuscator
 3xpl01tc0d3r/obfuscator
O programa é projetado para ofuscar o shellcode.
encryption-decryption-toolspayload-generationshellcode+2
203há 5 anos
3xpl01tc0d3r/obfuscatorO programa é projetado para ofuscar o shellcode.
 nodiuus/nocturne
Um virtualizador de código bin2bin para PEs x86-64
 mgeeky/shellcodefluctuation
Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…
 gaasedelen/patching
Um Plugin Interativo de Patching Binário para o IDA Pro
 nhas/reverse_ssh
Ferramenta de gerenciamento de shell reverso baseada em SSH com suporte nativo a SCP/SFTP, múltiplos protocolos de transporte, geração de DLL para…
 hugsy/gef
GEF (GDB Enhanced Features) - uma experiência moderna para GDB com capacidades avançadas de depuração para desenvolvedores de exploits e engenheiros…
 deepinstinct/dirty-vanity
Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…
 therealdreg/shellex
Conversor de C-shellcode para hex, ferramenta útil para colar e executar shellcodes no IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…
 woldann/exoproc
Instrumentação entre processos para Windows x64 em TypeScript — funções de hook, redirecionamento de threads e leitura/escrita de memória em outro…
 sunblaze-ucb/exploitgym
ExploitGym é um benchmark realista e de grande escala, construído a partir de vulnerabilidades do mundo real, projetado para avaliar a capacidade de…
 byt3bl33d3r/offensivenim
Meus experimentos em armar o Nim (https://nim-lang.org/)
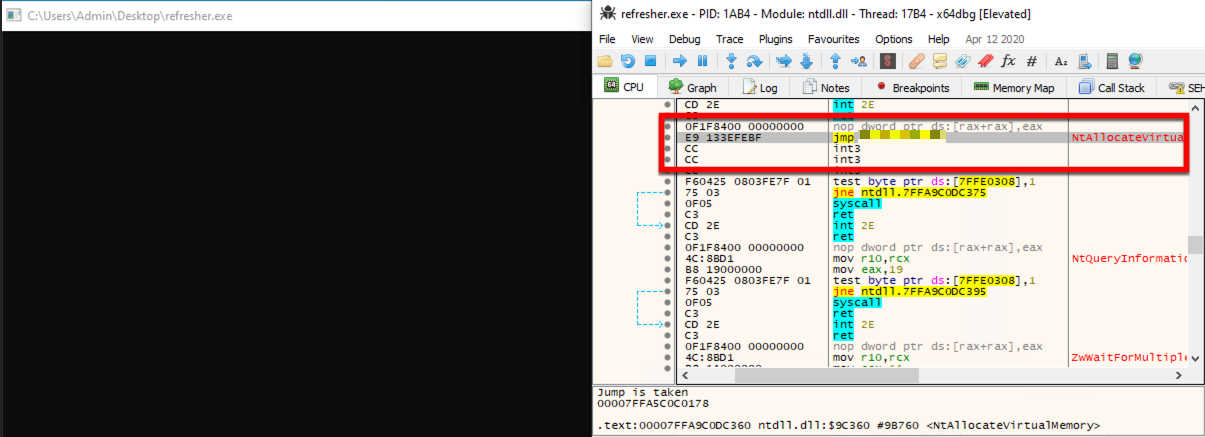 optiv/scarecrow
ScareCrow - Framework de criação de payloads projetado para bypass de EDR.

 mttaggart/offensivenotion
Notion como plataforma para operações ofensivas
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 r00t-3xp10it/venom
venom - gerador/compilador/handler de shellcode C2

 yo-yo-yo-jbo/msf_shellcode_analysis
Análise estática passo a passo de um shellcode do Metasploit para Windows: decodificação de payload do PowerShell, ofuscação XOR, caminhamento do PEB…