
Shinigami
 buzzer-re/shinigami
Uma ferramenta dinâmica de descompactação
dynamic-analysis-sandboxingreverse-engineeringshellcode+2
buzzer-re/shinigamiUma ferramenta dinâmica de descompactação
 powershellmafia/powersploit
PowerSploit - Um Framework de Pós-Exploração PowerShell
 chvancooten/maldev-for-dummies
Um workshop sobre Desenvolvimento de Malware
 optiv/freeze.rs
Freeze.rs é um kit de ferramentas de payload para contornar EDRs usando processos suspensos, syscalls diretos escritos em RUST
 med0x2e/executeassembly
Carregar/Injetar assemblies .NET reutilizando o AppDomainManager do CLR carregado pelo processo hospedeiro (spawnto); Stomping dos cabeçalhos PE DOS…
 sysdream/hershell
Hershell é uma shell reversa TCP simples escrita em Go.
 ergrelet/themida-unmutate
Desofuscador estático para a ofuscação baseada em mutação do Themida, WinLicense e Code Virtualizer 3.x.
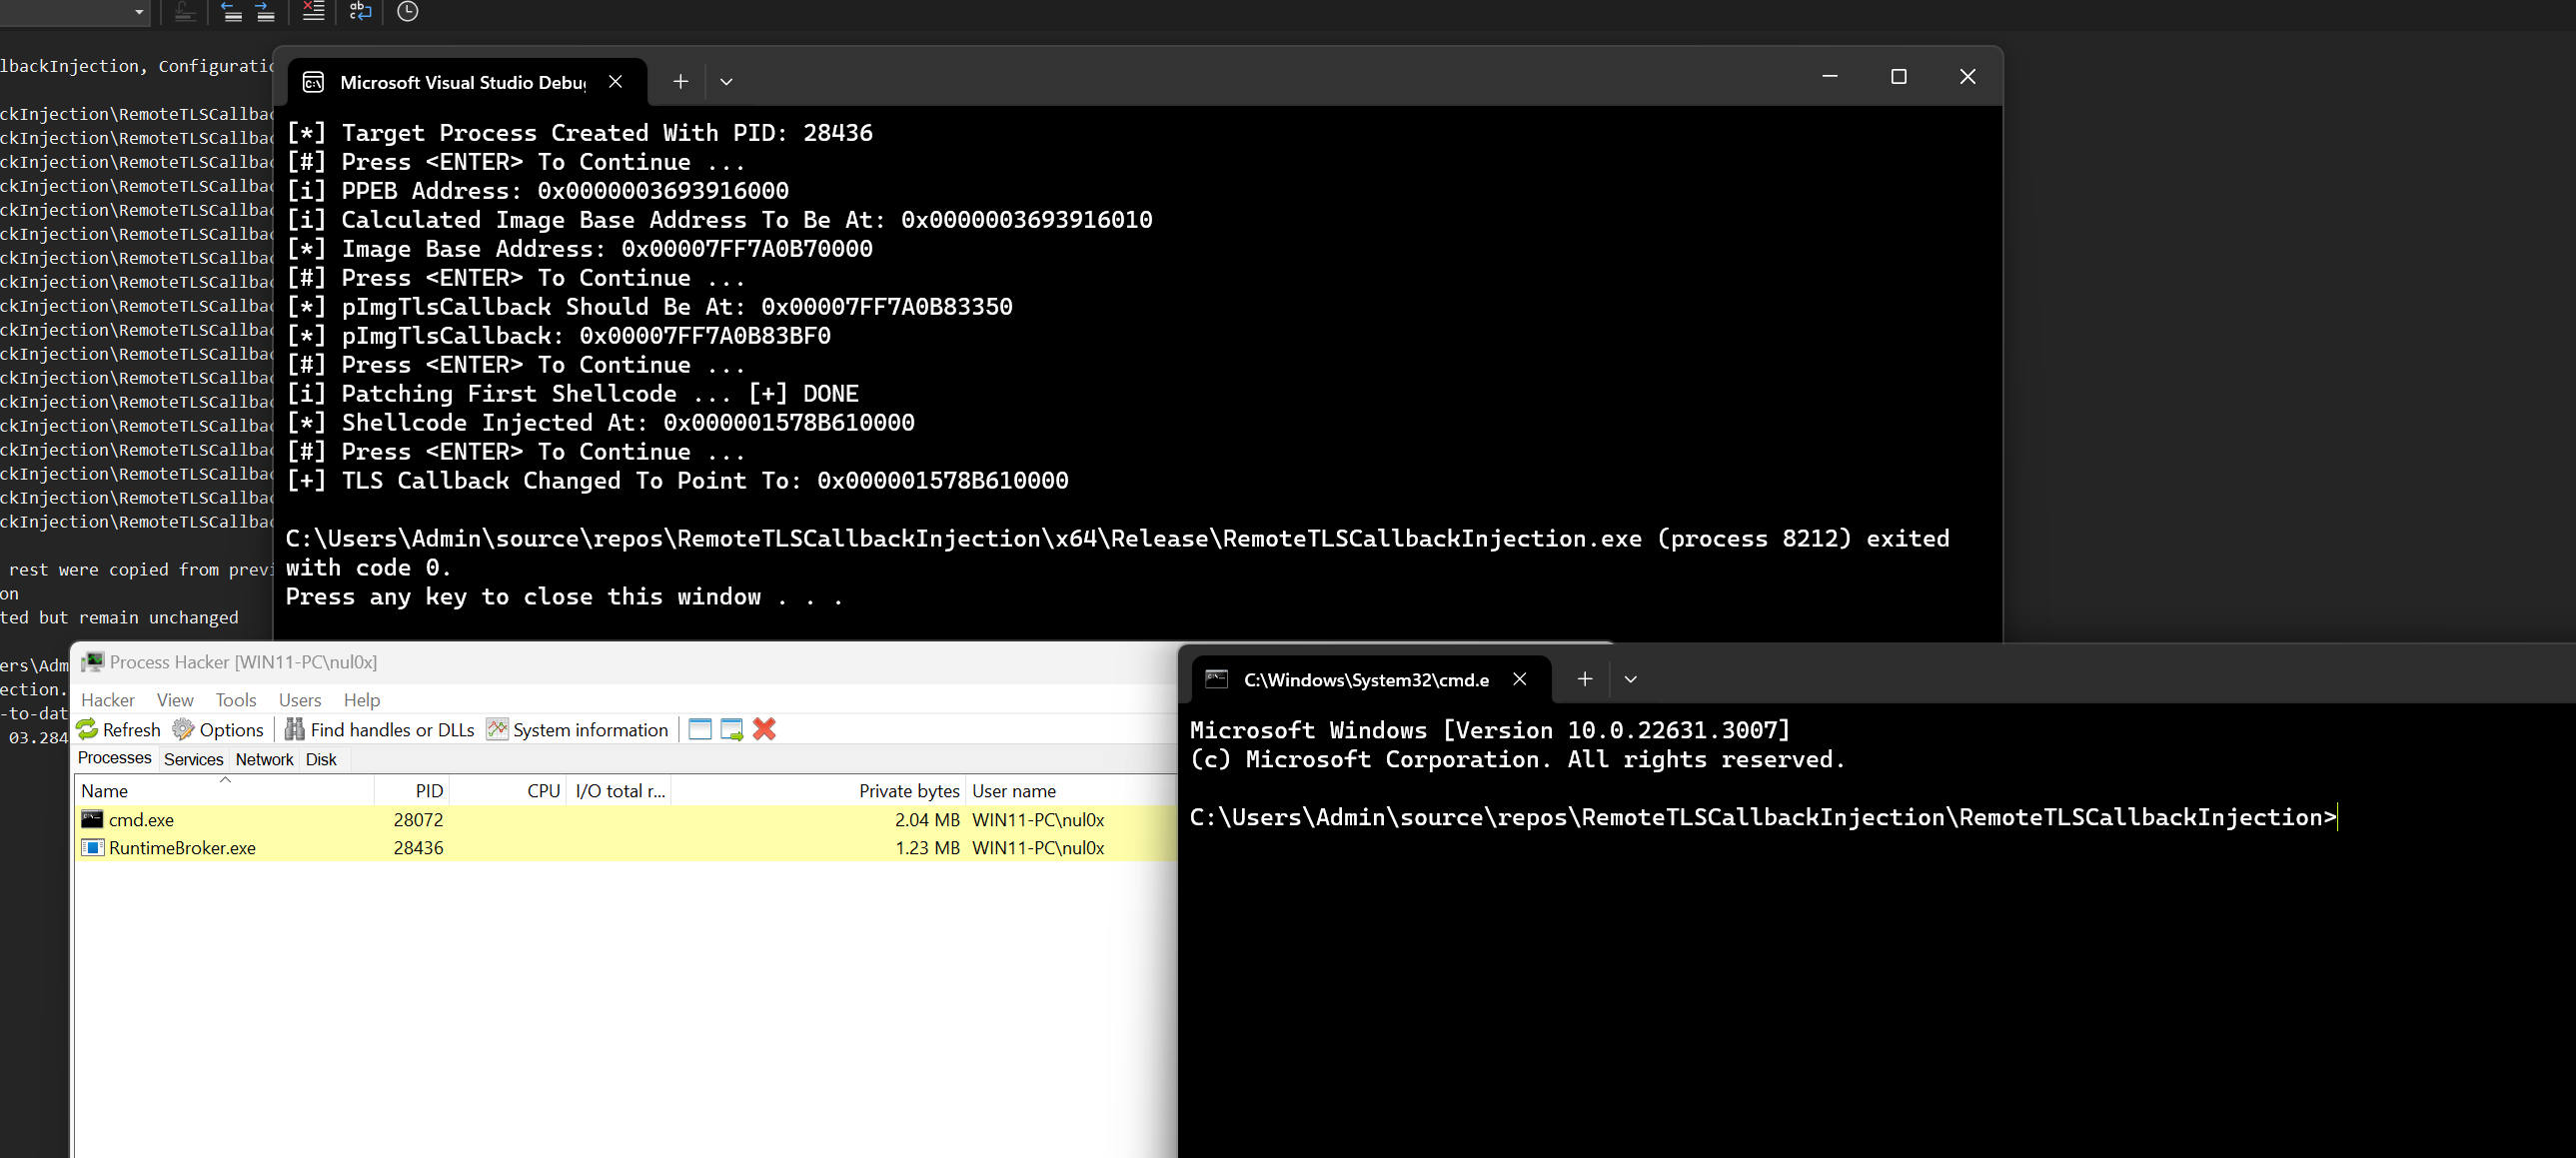 maldev-academy/remotetlscallbackinjection
Utilizando callbacks TLS para executar um payload sem criar threads em um processo remoto
 florylsk/recycledinjector
Injetor de shellcode de syscall nativo usando HellsGate/HalosGate/TartarusGate para execução indetectável, com carregamento externo de shellcode e…
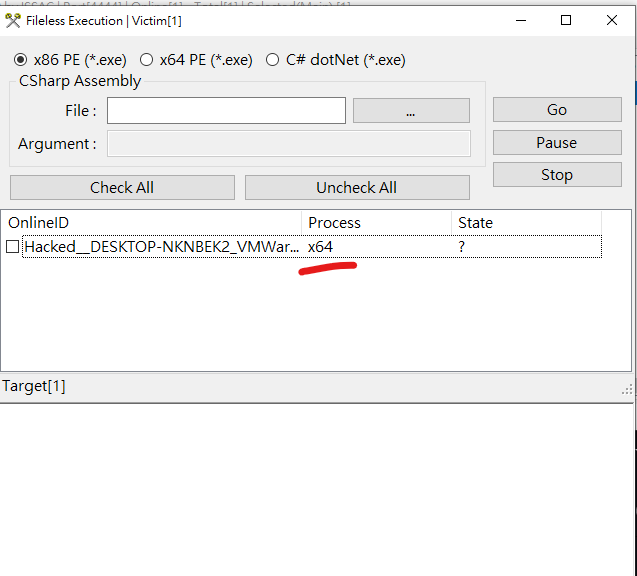 iss4cf0ng/duplexspycs
Uma ferramenta de administração remota (RAT) de código aberto, baseada em C#, que permite o controle completo de uma máquina Windows remota,…
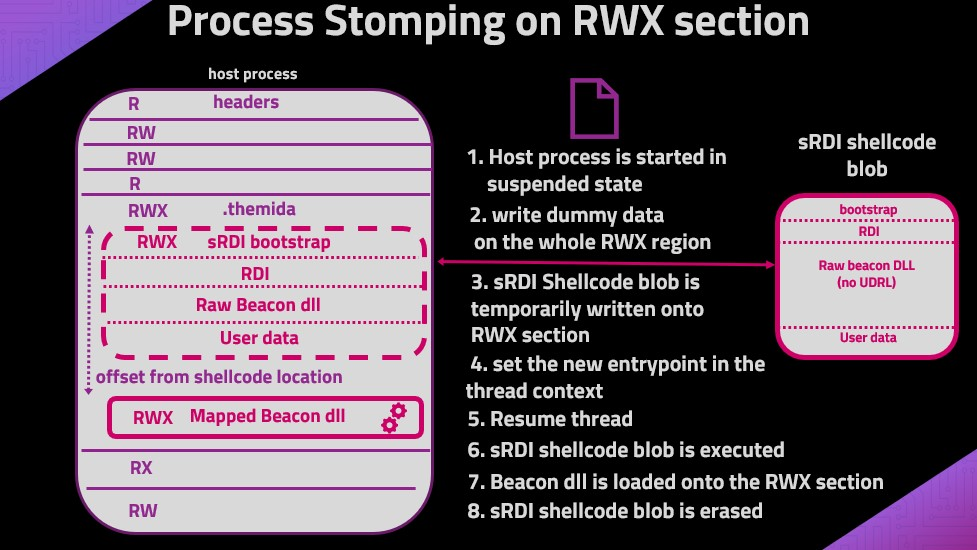 naksyn/processstomping
Uma variação do ProcessOverwriting para executar shellcode na seção de um executável
 blacknbunny/mcreator
Gerador de Reverse Shell Codificado com Técnicas para Contornar AVs
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 em Assembly x64 sem arquivos com pivô de protocolo ICMP/DNS de canal duplo, execução direta de syscall e injeção de processo baseada em…
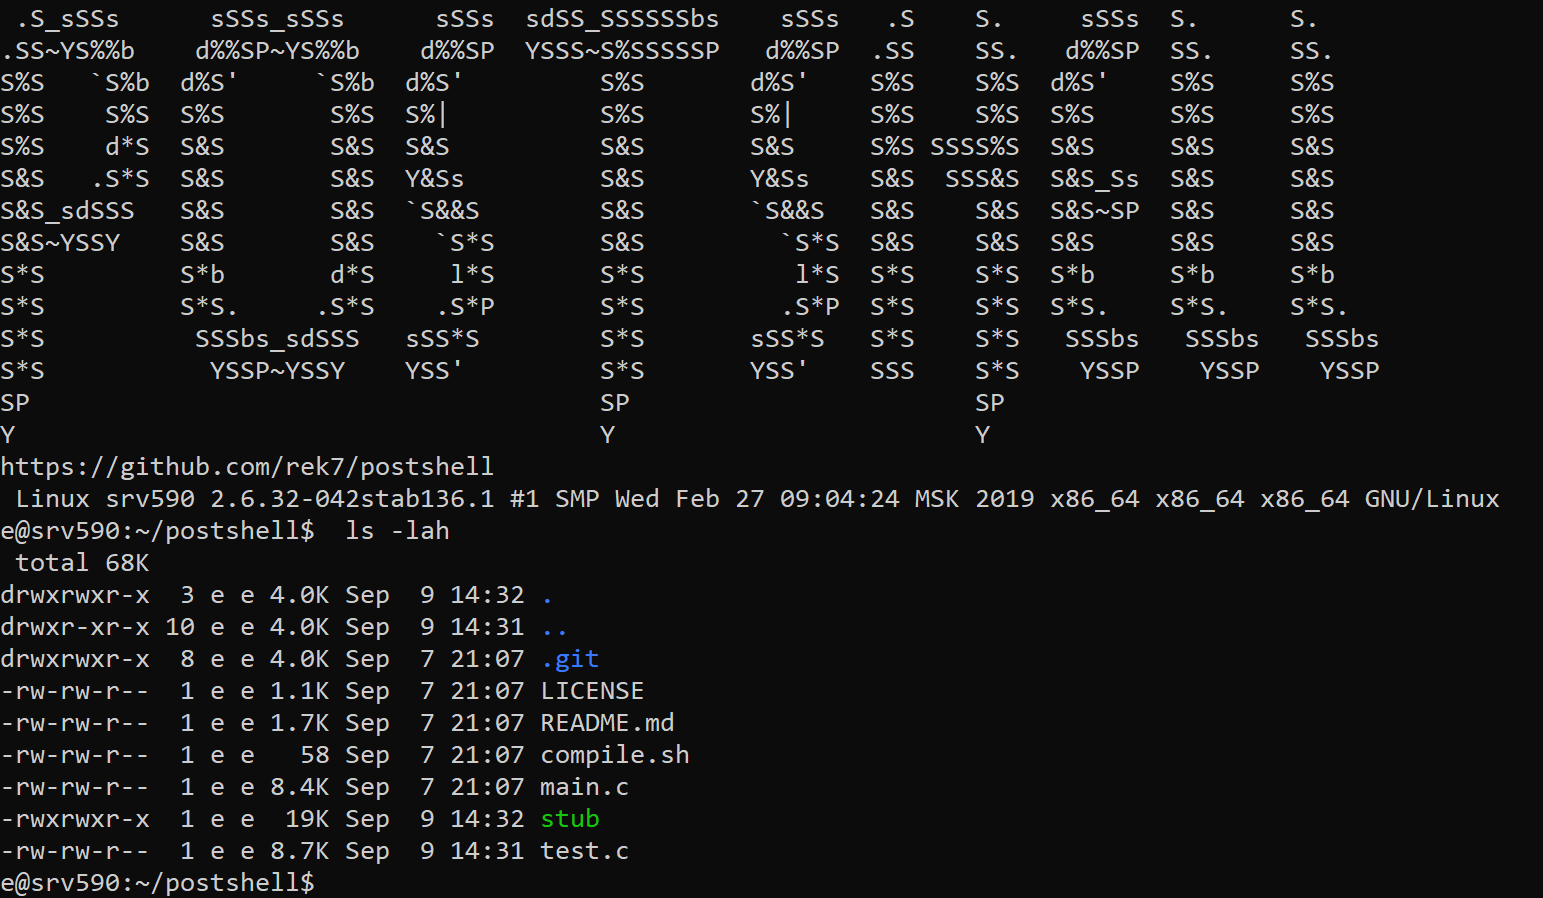 rek7/postshell
PostShell - Shell Bind/Backconnect de Pós-exploração
 0xdea/shellcode
Uma coleção das minhas amostras de shellcode.
 withsecurelabs/radare2-scripts
Coleção de scripts radare2 para análise de malware: extrair binários de dumps de memória, corrigir cabeçalhos PE e decodificar imports de funções com…
 frkngksl/shoggoth
Polimórfico criptografador que transforma shellcode, PE e arquivos COFF em payloads ofuscados e independentes de posição com criptografia RC4 e cifra…
 gpoulios/ropinjector
Aplicando patches de shellcodes codificados em ROP em PEs