

ceasta
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169
ngwg/ceastadisassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 wazuh/wazuh
Plataforma XDR e SIEM de código aberto para detecção de ameaças, análise de logs, monitoramento de integridade de arquivos, avaliação de…
 recurse-labs/recurse
IDE de engenharia reversa agêntica com um desassemblador multi-arquitetura em Rust puro, descompilador nativo, depurador e agente LLM para análise de…
 akatorich/kernelflirt
Depurador em nível de kernel do Windows com interface estilo OllyDbg/IDA, breakpoints de software e hardware, símbolos PDB, descompilador e 17…
 misp/misp
MISP (software principal) - Plataforma Open Source de Inteligência de Ameaças e Compartilhamento
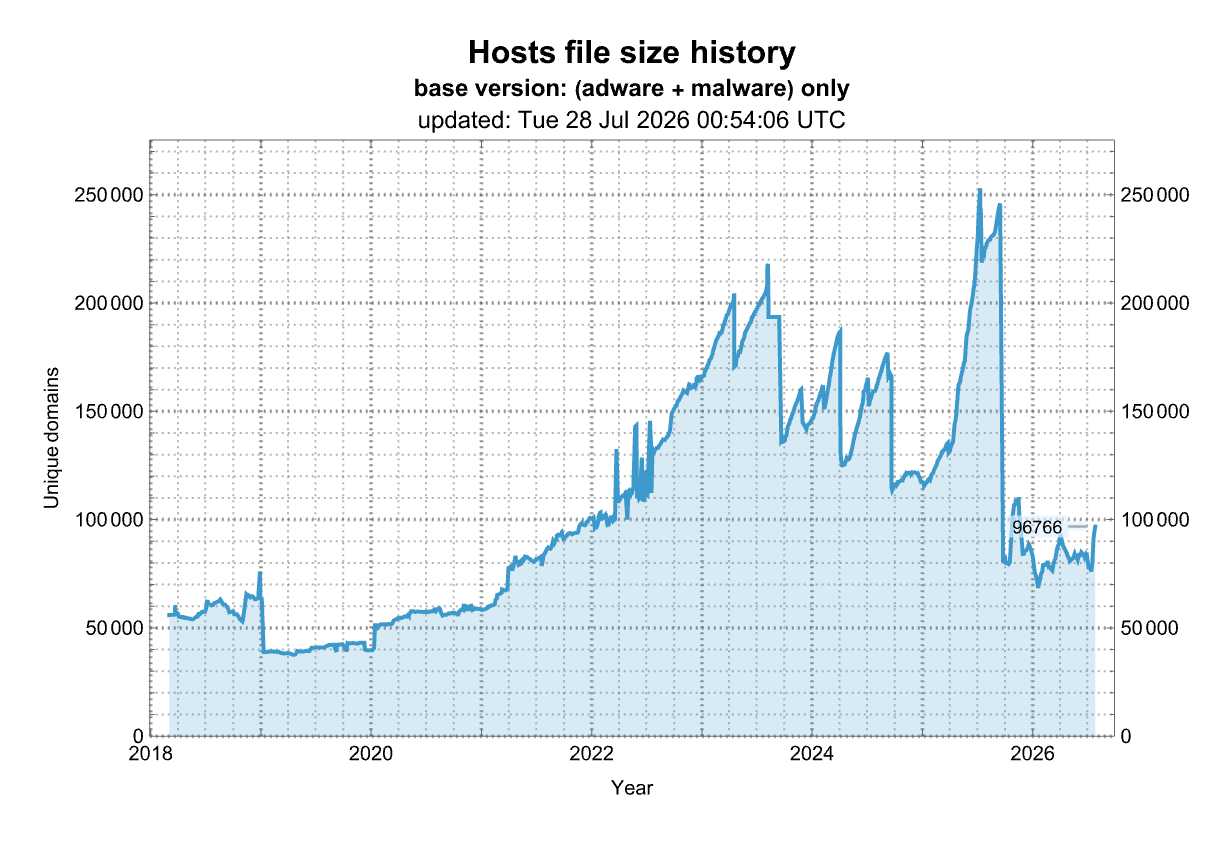 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 hack-with-github/awesome-hacking
Uma coleção de várias listas incríveis para hackers, pentesters e pesquisadores de segurança
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 tihanyin/rex-skill
REx@Skill - Habilidade de Execução de Engenharia Reversa Agêntica para descoberta de vulnerabilidades em binários
 1-3-7/disrobe
Suíte CLI em Rust que descompila estaticamente, desofusca e desempacota código nativo, bytecode, scripts, firmware e pacotes de aplicativos em mais…
 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para…
 hfiref0x/kdu
Utilitário de driver de kernel do Windows que abusa de drivers assinados vulneráveis (BYOVD) para contornar o DSE, carregar drivers não assinados,…
 atomdrift-project/scan
Detecção de malware 0-day para binários, código-fonte e scripts (que não é ruim)
 sheeki03/tirith
Segurança de terminal para desenvolvedores e agentes de IA. Intercepta URLs homógrafas, pipe-to-shell, injeção ANSI, payloads ofuscados, exfiltração…
 mobsf/mobile-security-framework-mobsf
Estrutura automatizada de teste de segurança de aplicações móveis para Android, iOS e Windows. Realiza análise estática e dinâmica, deteção de…
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
 oyesanyf/oshoosiclaw
Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA,…
 konloch/bytecode-viewer
Uma Suite de Engenharia Reversa para Java 8+ Jar e Android APK (Decompilador, Editor, Depurador e Mais)