
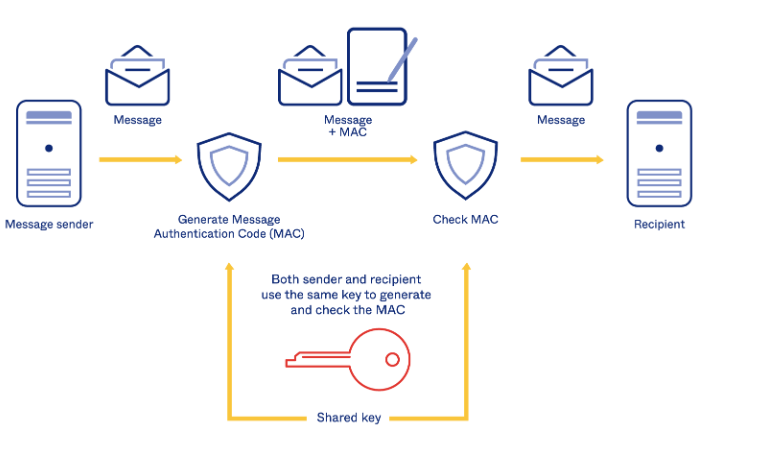
about-hmac
 password123456/about-hmac
Exemplo e Explicação de Implementação HMAC
cryptographyauthenticationeducation+1
password123456/about-hmacExemplo e Explicação de Implementação HMAC
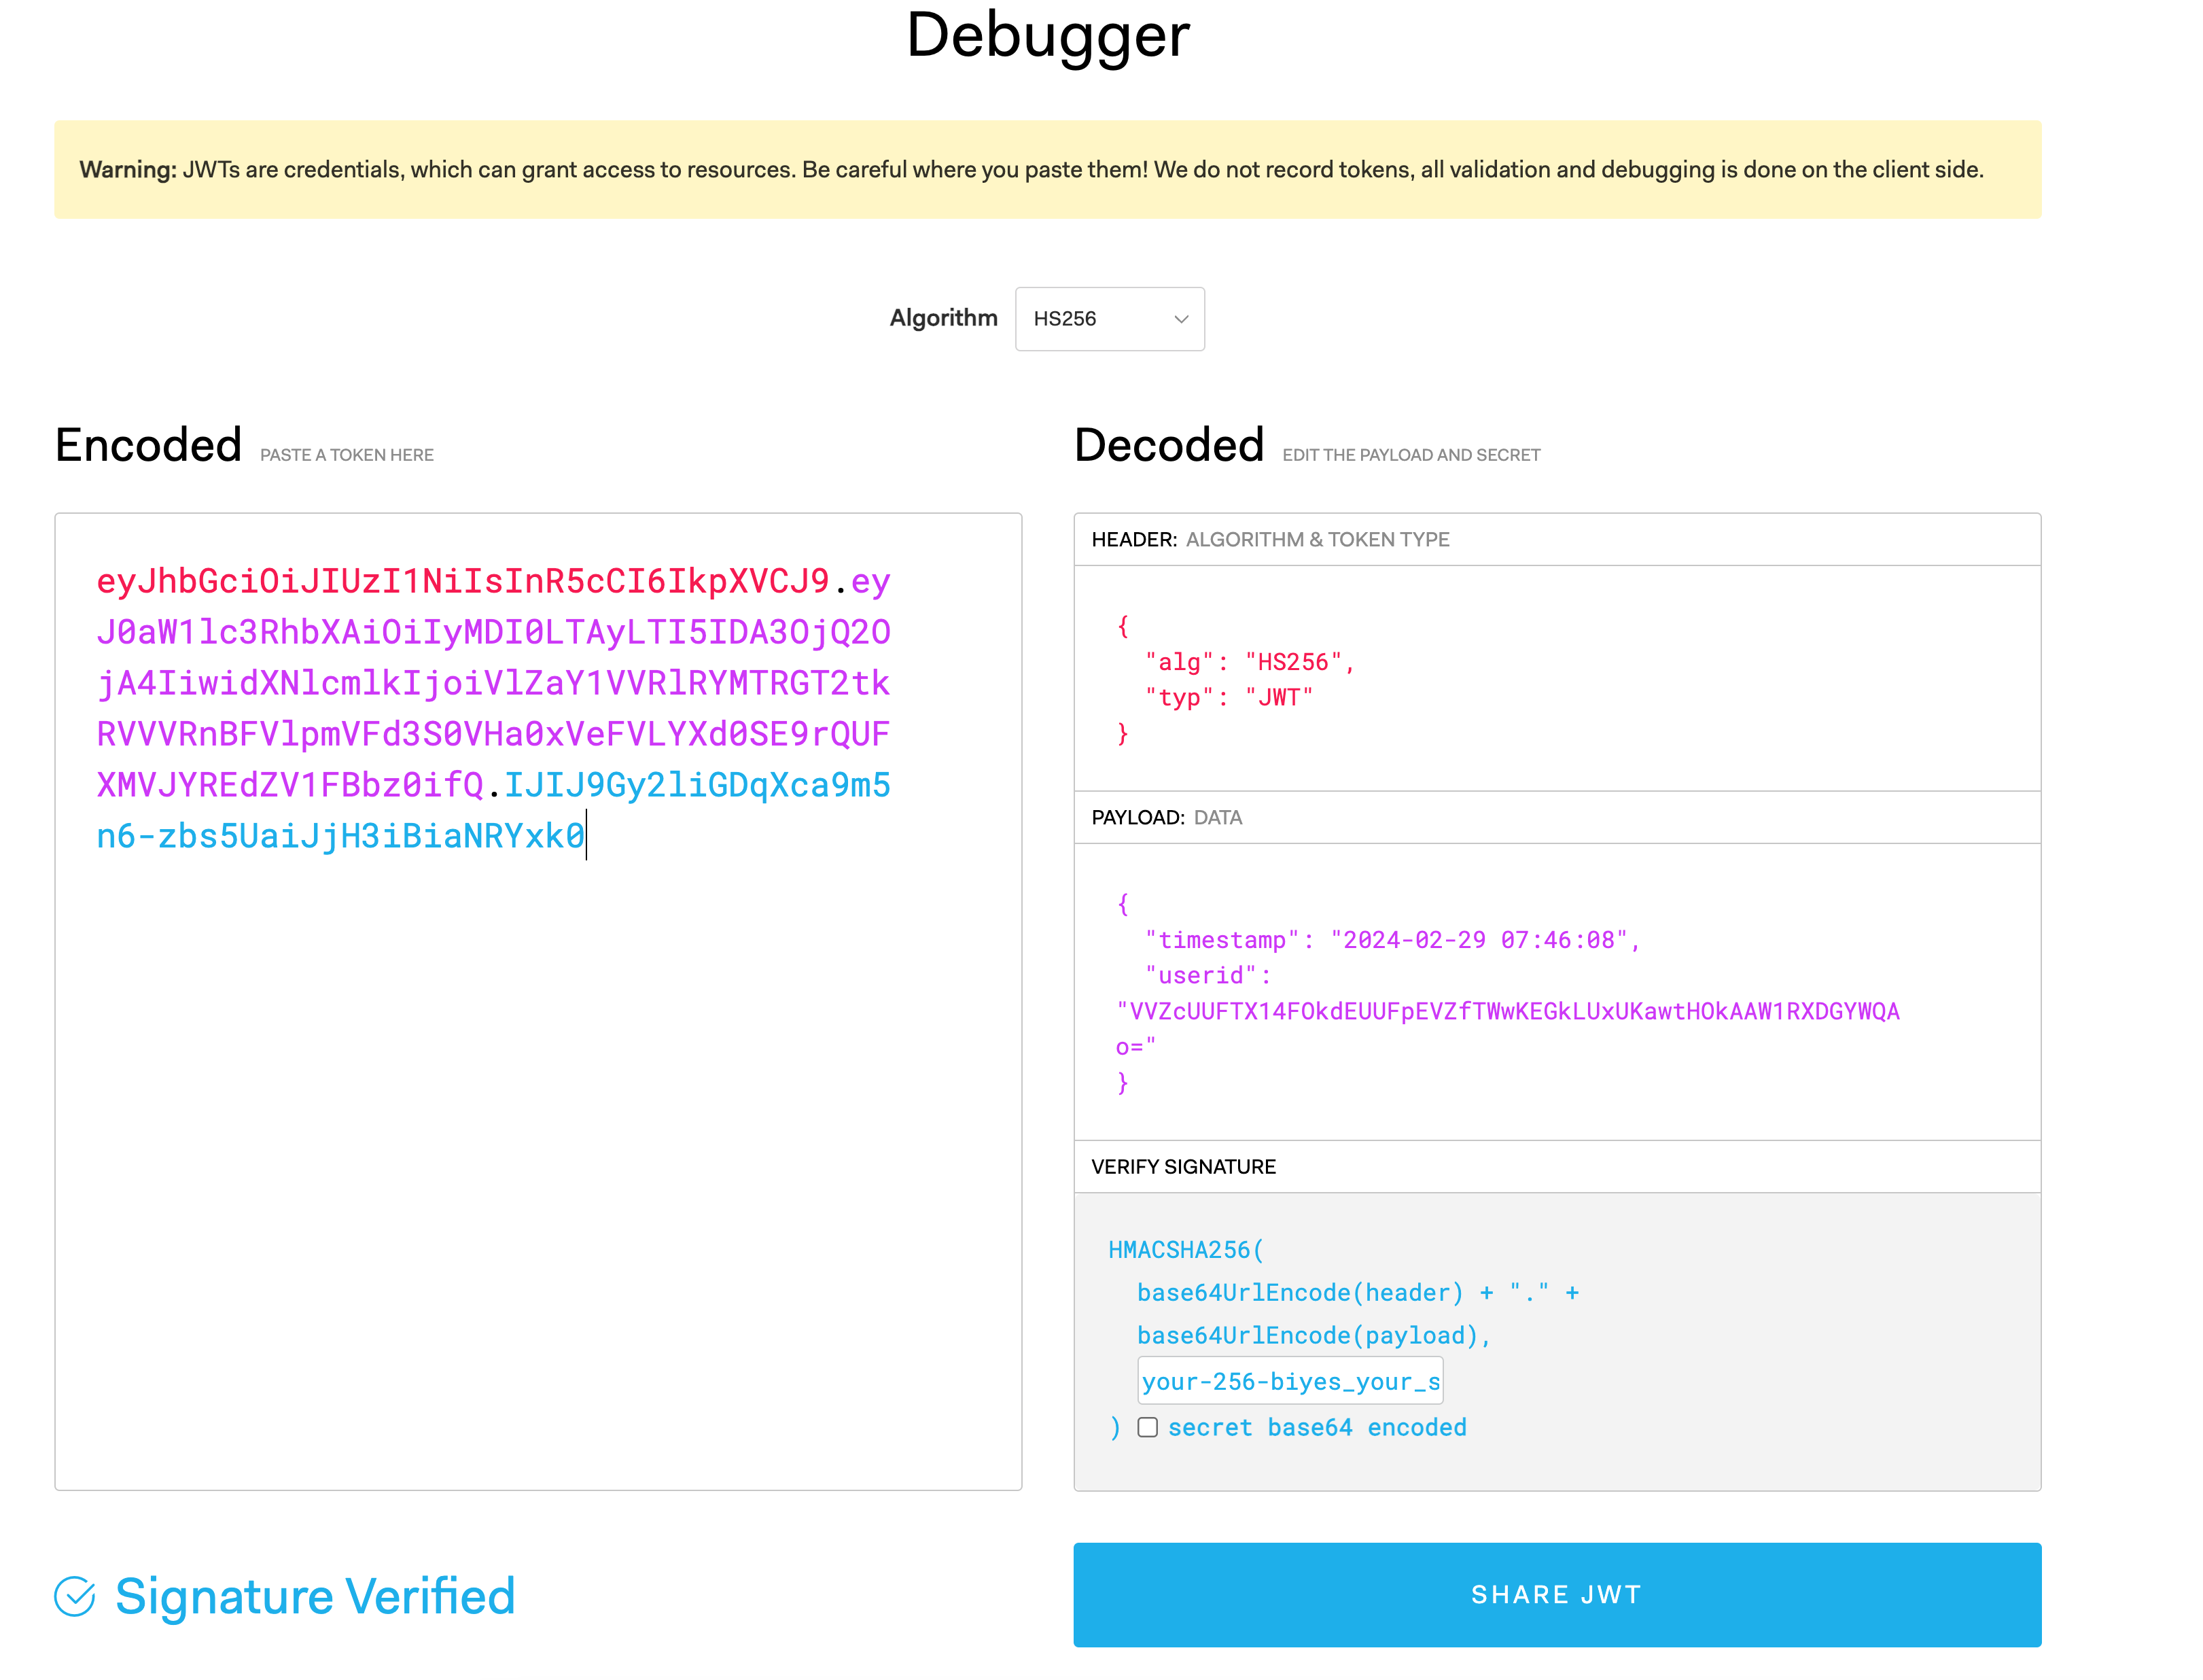 password123456/some-tweak-to-hide-jwt-payload-values
Biblioteca Python leve para ofuscar valores de payload JWT usando criptografia XOR com chaves baseadas em timestamp, impedindo a decodificação em…
 redsiege/graphstrike
Beaconing HTTPS do Cobalt Strike sobre a API Microsoft Graph
 watchdogsecurity/porch-pirate
O Porch Pirate é o cliente e framework de reconhecimento / OSINT Postman mais abrangente, que facilita a descoberta e exploração automatizada de…
 aress31/openapi-parser
Analisar documentos OpenAPI no Burp Suite para automatizar avaliações de segurança de APIs baseadas em OpenAPI (aprovado pela PortSwigger para…
 xlab-si/iac-scan-runner
Serviço que verifica sua Infraestrutura como Código em busca de vulnerabilidades comuns.
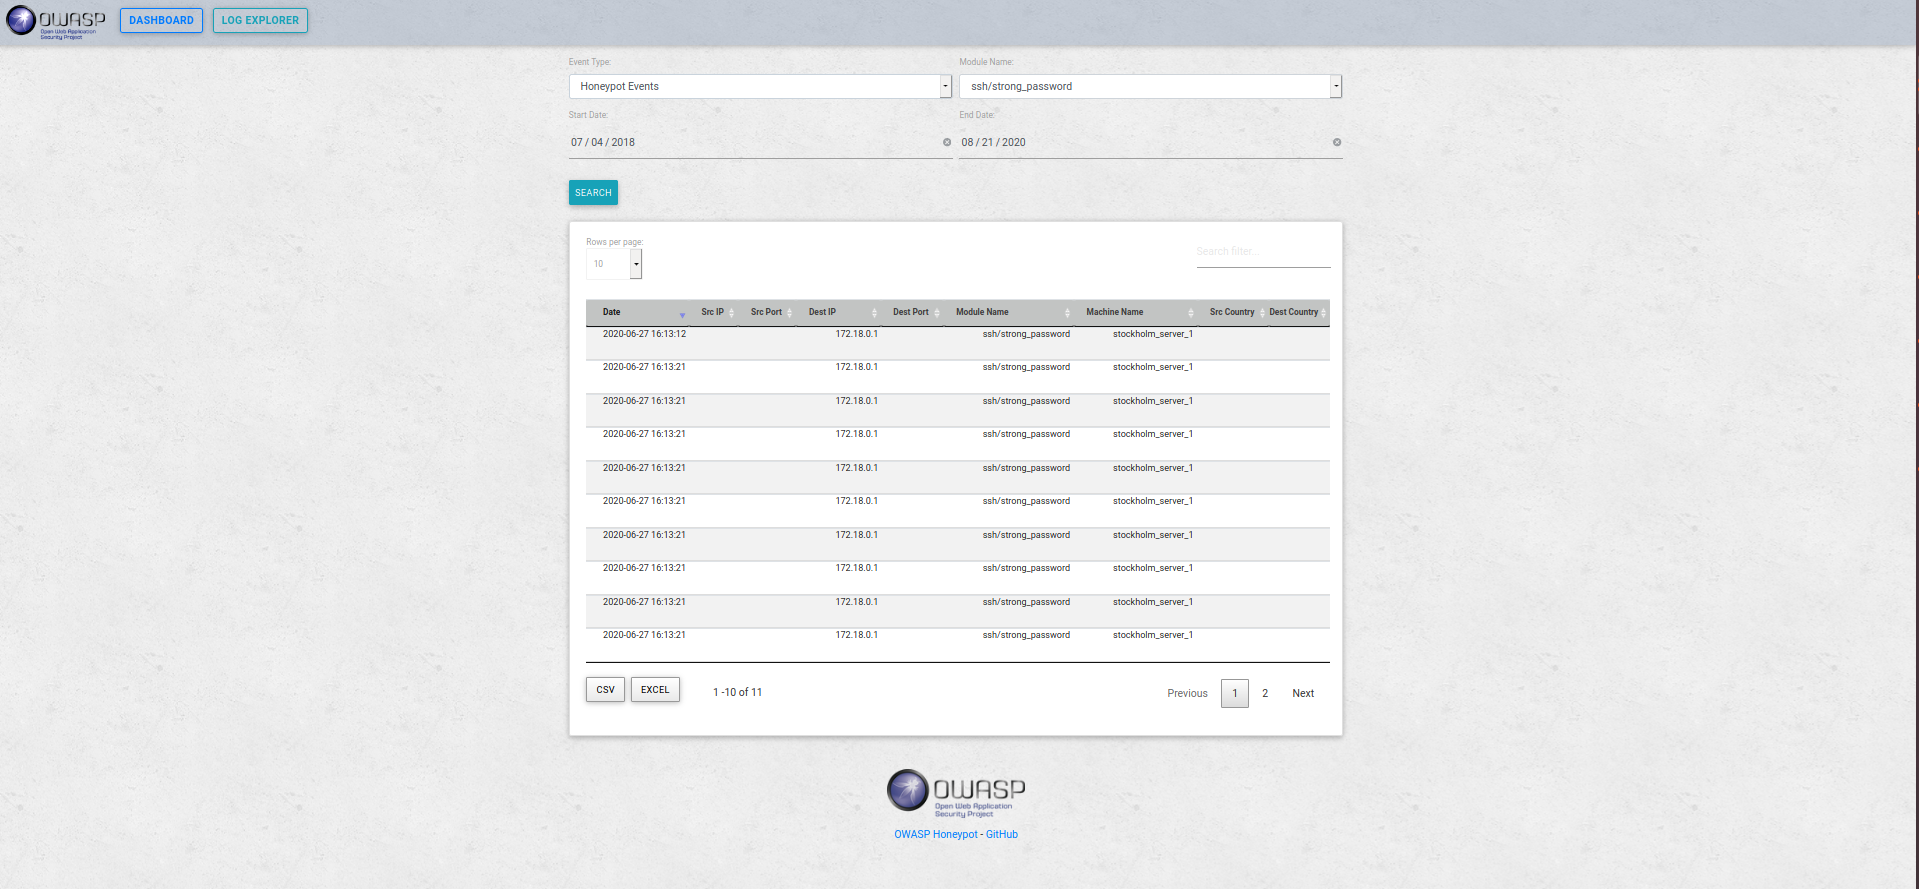 owasp/python-honeypot
OWASP Honeypot, Framework de Decepção Automatizada.
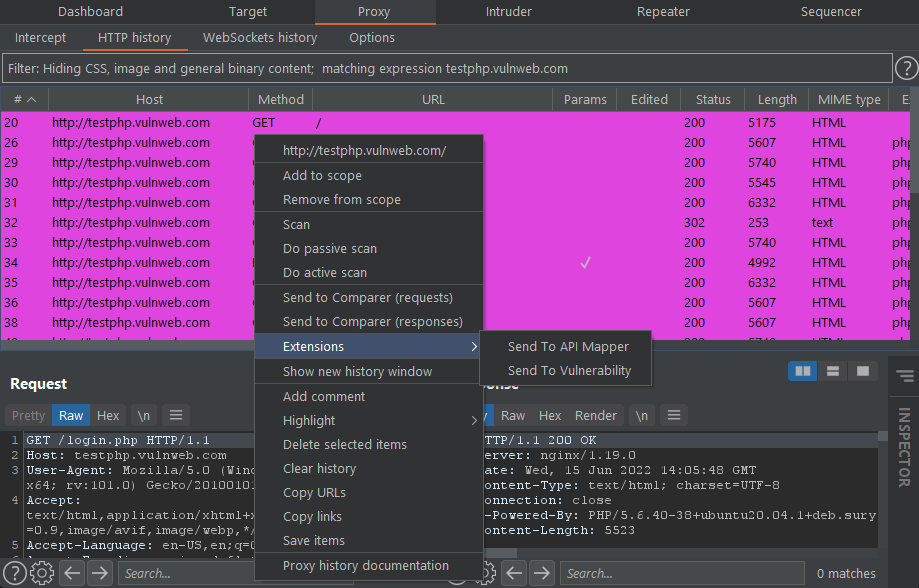 portswigger/pentest-mapper
Uma extensão do Burp Suite para testes de penetração de aplicações, para mapear fluxos e vulnerabilidades.
 nbs-system/naxsi
NAXSI é um WAF de código aberto, alto desempenho e baixa manutenção de regras para NGINX
 zaproxy/zap-api-rust
Biblioteca cliente Rust para a API OWASP ZAP, permitindo acesso programático a scanners de segurança de aplicações web, detecção de vulnerabilidades…
 trailofbits/not-going-anywhere
Programas Golang intencionalmente vulneráveis que expõem falhas web, gRPC e database/sql para treinamento de segurança, descoberta de…
 mx-moth/flask-saml2
Biblioteca Flask para construir Provedores de Serviço SAML e Provedores de Identidade
 cloudgraphdev/cli
A ferramenta universal de API GraphQL e CSPM para AWS, Azure, GCP, K8s e tencent.
 randomrobbiebf/super-secret-finder
Plugin do Burp para Correspondência de Segredos
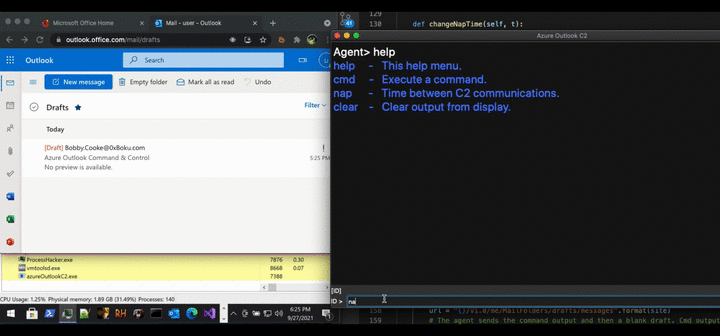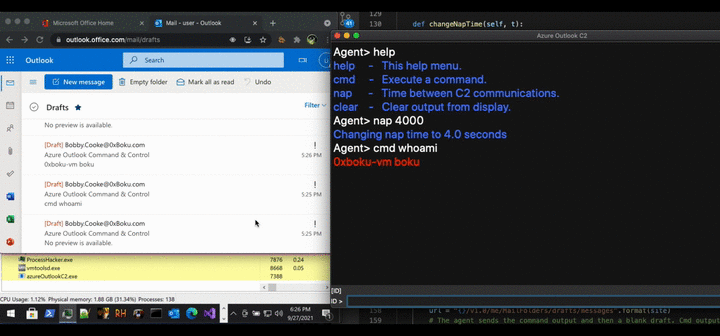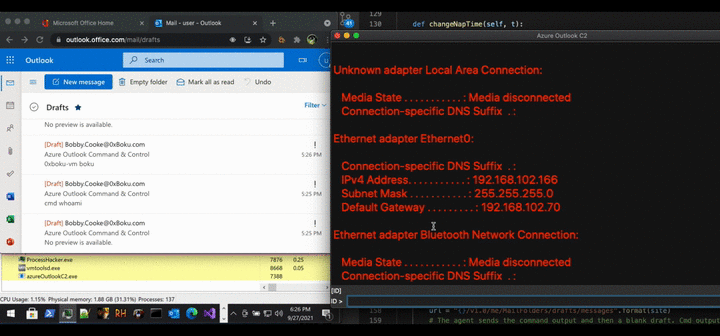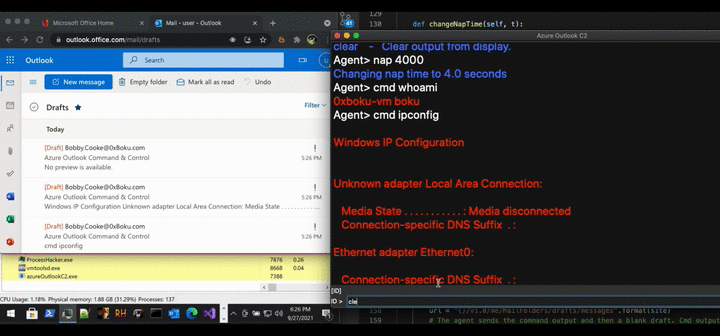 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Controle remotamente um dispositivo Windows comprometido a partir da sua caixa de correio do Outlook.…
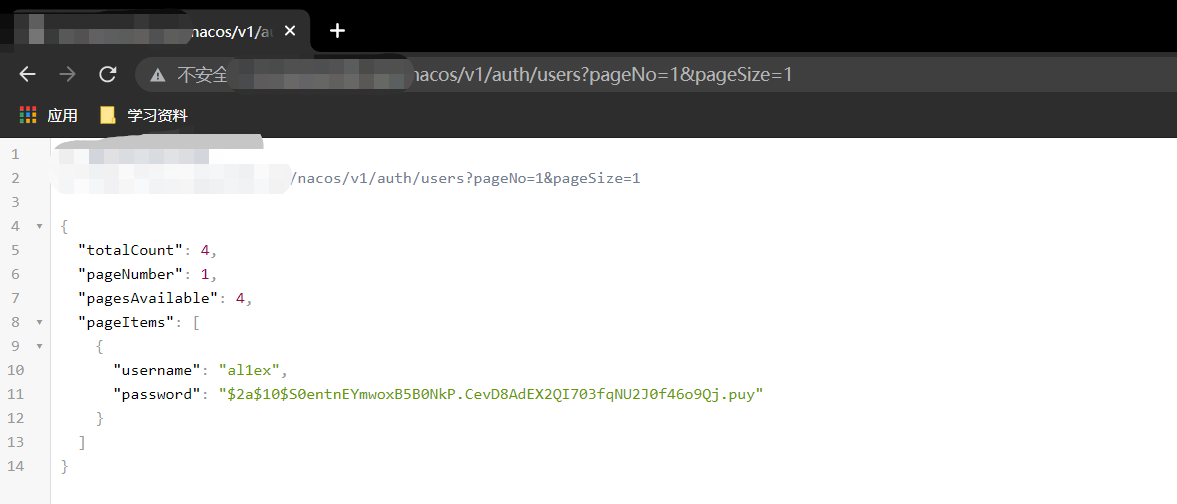 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
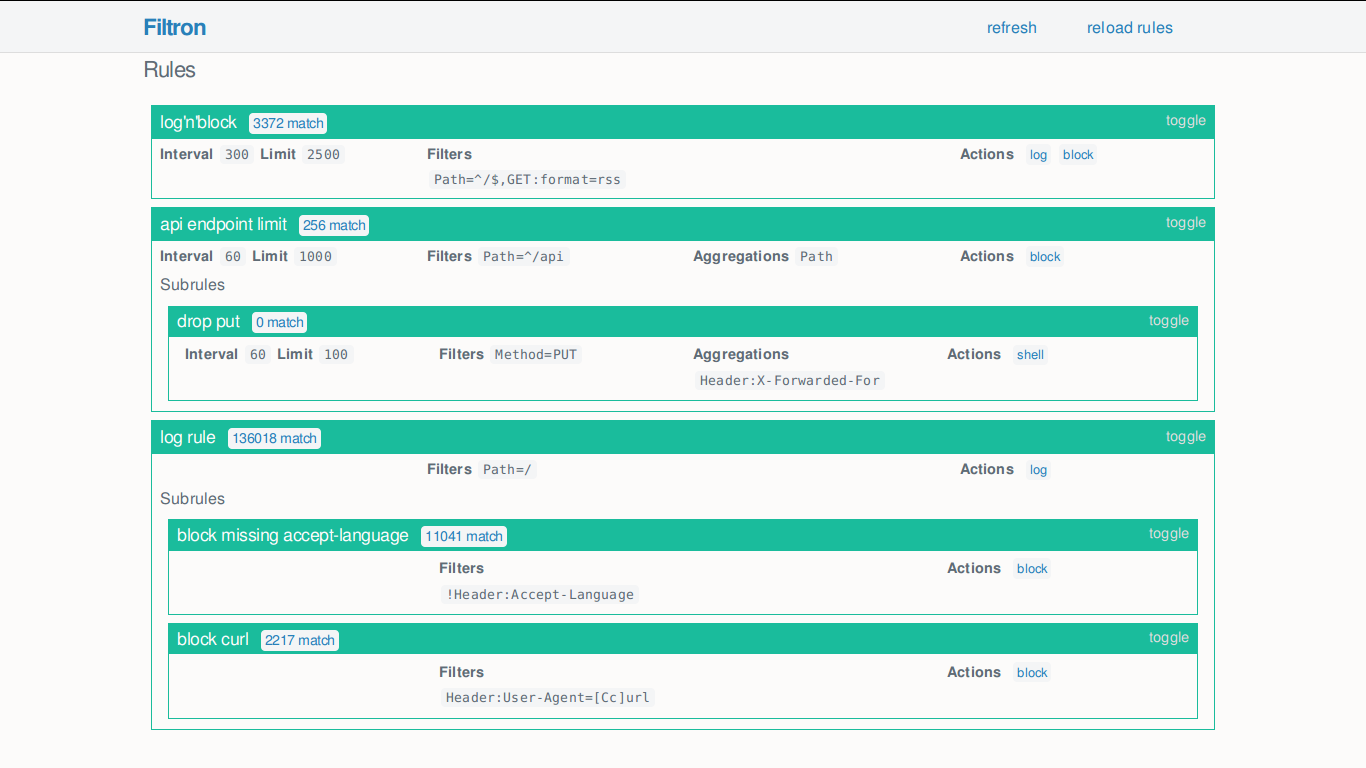
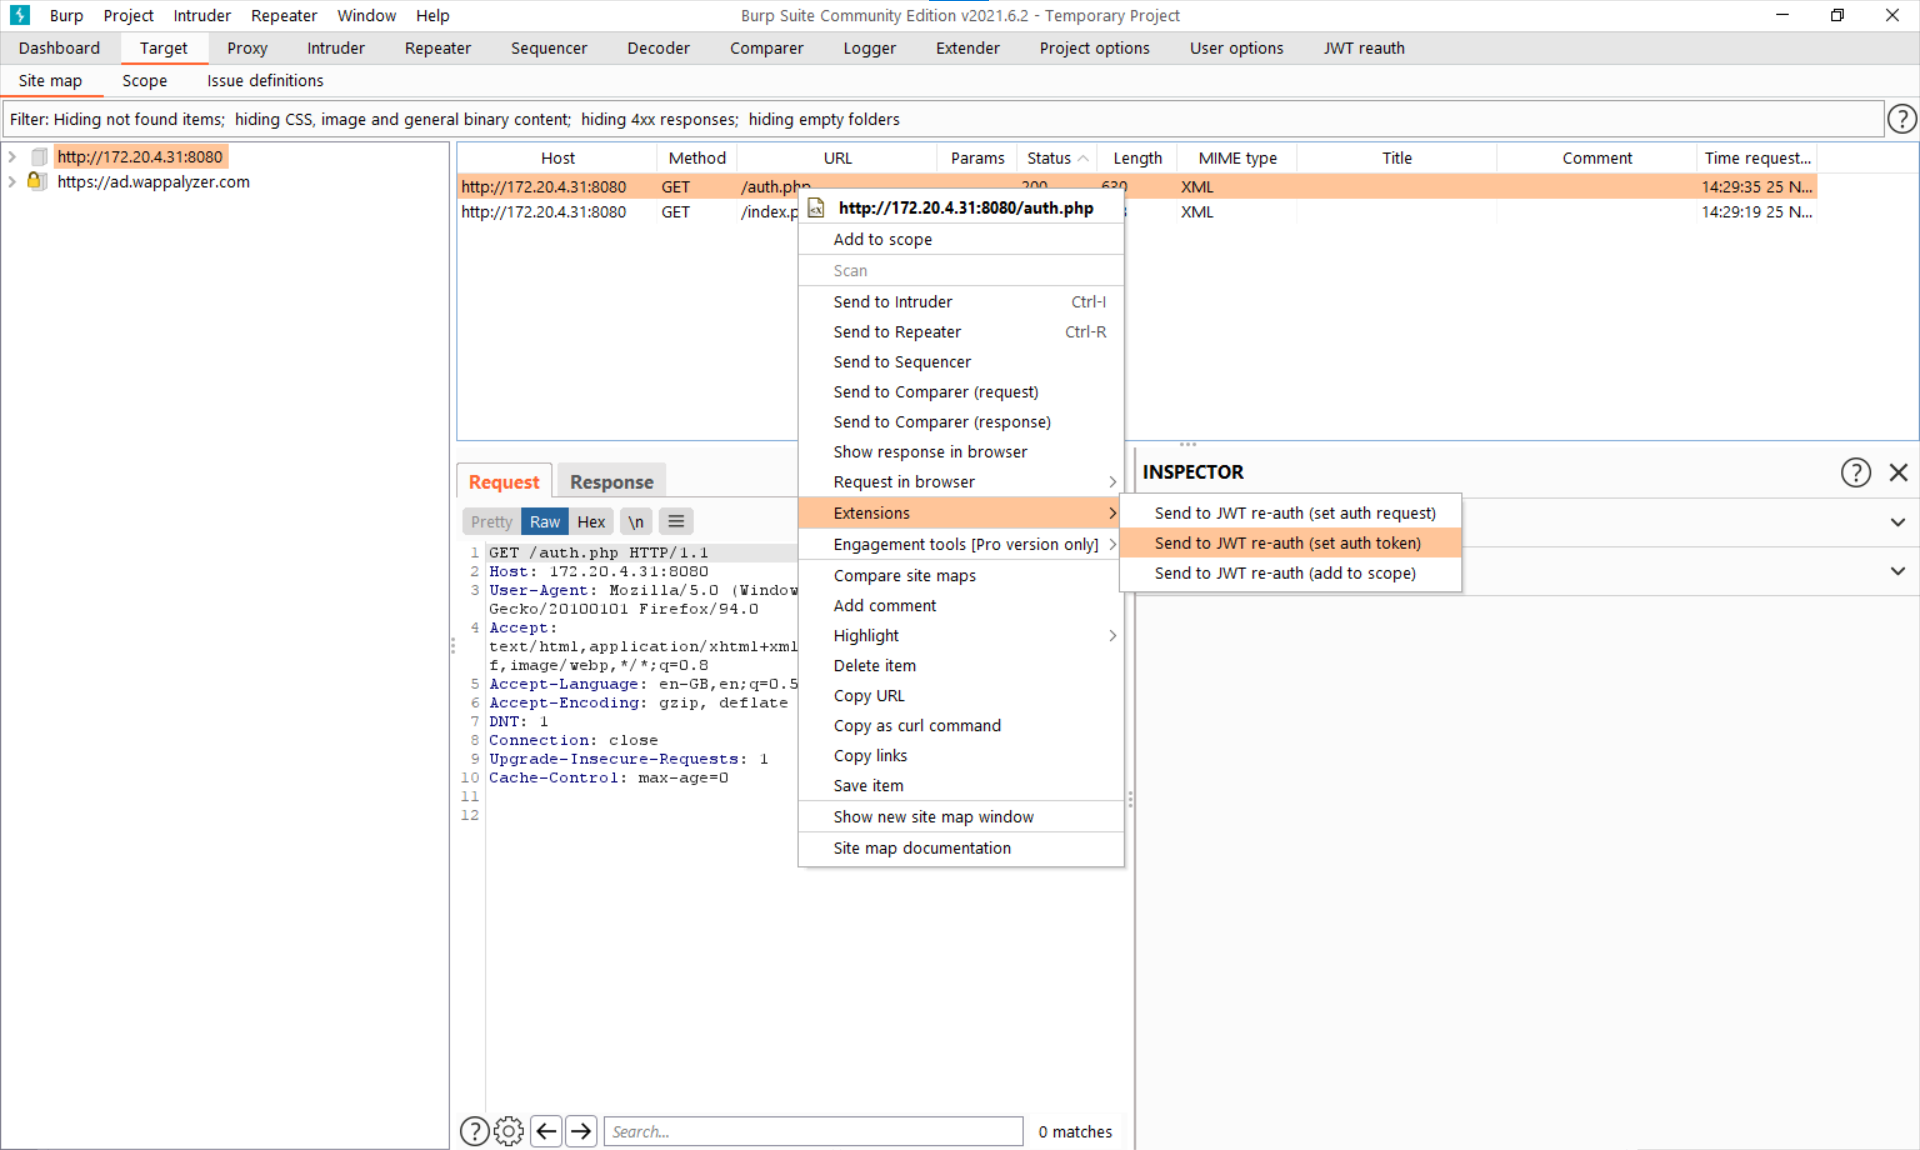 nccgroup/jwt-reauth
Cacheia tokens de autenticação JWT de uma URL de autenticação e os anexa como cabeçalhos às solicitações dentro do escopo no Burp Suite para…