
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pentest-mapper — Uma extensão do Burp Suite para testes de penetração de aplicações, para mapear fluxos e vulnerabilidades. | Kitploit
Ferramentas/GitHubGitHub/portswigger/pentest-mapper
Análise de VulnerabilidadesTestes de Segurança de APIsSegurança WebTestes de PenetraçãoSegurança de API
GitHubportswigger/pentest-mapper

pentest-mapper

Uma extensão do Burp Suite para testes de penetração de aplicações, para mapear fluxos e vulnerabilidades.

Ver Repositório
1222260há 2 anosRevisado pelo Kitploit
Compartilhar

Pentest Mapper

Pentest Mapper é uma extensão do Burp Suite que integra o registro de requisições do Burp Suite com um checklist personalizado de testes de aplicações. A extensão fornece um fluxo direto para testes de penetração em aplicações. A extensão inclui funcionalidades que permitem aos usuários mapear o fluxo da aplicação para pentest, a fim de analisar melhor a aplicação e suas vulnerabilidades. As chamadas de API de cada fluxo podem ser conectadas ao nome da função ou do fluxo. A extensão permite que os usuários mapeiem ou conectem cada fluxo ou API a vulnerabilidades por meio do checklist personalizado.

Instalação

  • A extensão está disponível na BApp Store do Burp Suite

Documentação

https://anof-cyber.github.io/Pentest-Mapper/

Resumo dos Recursos

1. Checklist

Permite carregar o checklist personalizado

2. API Mapper

Permite acompanhar cada chamada de API, Fluxo e Casos de Teste para cada chamada de API.

3. Vulnerabilidade

Permite acompanhar vulnerabilidades, mapear cada parâmetro e chamada de API para a vulnerabilidade do Checklist e a severidade

4. Config

Permite definir o salvamento automático dos dados do projeto ou da extensão e o carregamento automático do checklist. Também permite importar e exportar todos os dados com um clique

Recursos

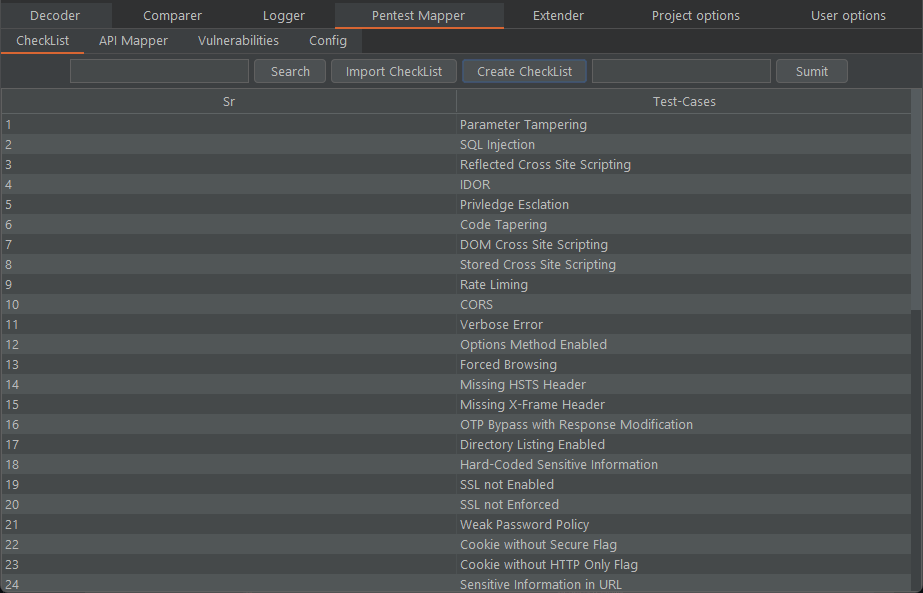
1. Checklist

O checklist permite que os usuários criem ou carreguem o checklist personalizado para mapear cada chamada de API para a vulnerabilidade do checklist personalizado carregado.
picture

2. API Mapper

A aba API Mapper permite registrar as requisições HTTP da aba proxy ou repeater e mapear a requisição com o fluxo e ordenar as requisições com base no fluxo. Além disso, a aba permite que os usuários escrevam comentários ou casos de teste para cada chamada de API registrada na extensão. A aba permite mapear cada API com a vulnerabilidade do checklist.

picture

picture

3. Vulnerabilidades

A aba armazena a URL e os parâmetros e permite que os usuários mapeiem a API selecionada para as vulnerabilidades.

picture picture

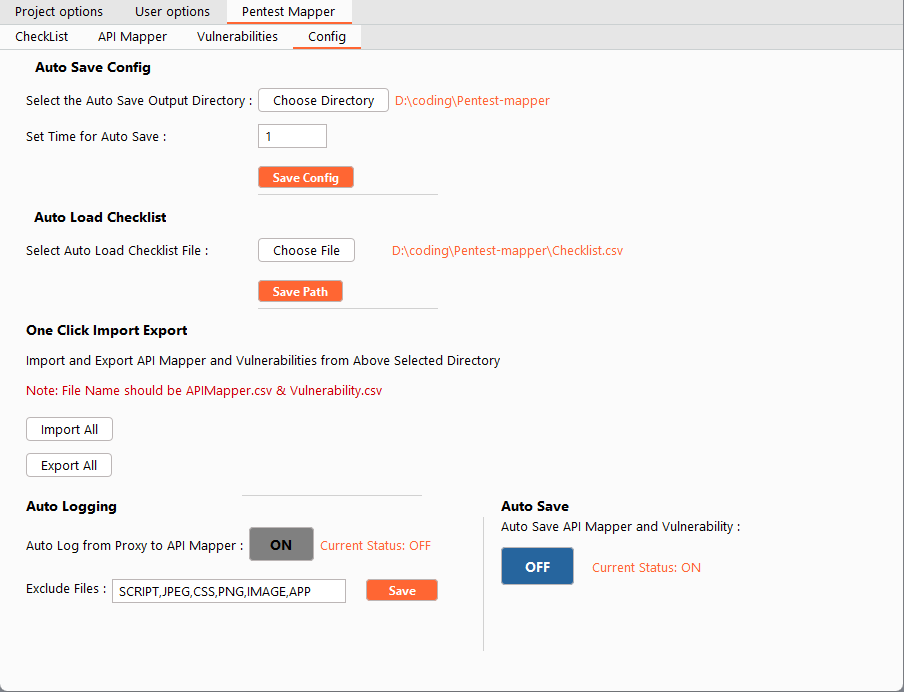
4. Config

A aba Config permite definir o intervalo de tempo para o salvamento automático após um período específico e selecionar o local de saída. Você também pode definir o carregamento automático do arquivo de checklist e importar e exportar dados com um clique. Você também pode ativar ou desativar o Salvamento Automático e o Registro Automático de requisições do proxy para o domínio de escopo
picture

Enviando Requisição

picture


A Fazer

  • Importação e Exportação com um clique
  • Salvamento automático dos dados do projeto
  • Registro automático de APIs e requisições de escopo com modo opcional
  • Opção de busca para todas as 3 tabelas para gerenciar tabelas longas
  • Resolvendo a seleção de checklist longo na vulnerabilidade
  • Atualização automática do arquivo de checklist
  • Mapear vulnerabilidades com severidade
  • Geração de pontuação CVSS personalizada e padrão
  • Seleção de múltiplas linhas para o API Mapper
  • Ativar ou desativar o salvamento automático na config
  • Otimização do código
  • Permitir que cada requisição individual seja marcada como concluída
  • Permitir requisição e resposta para Vulnerabilidade
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






