
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
jwt-reauth — Cacheia tokens de autenticação JWT de uma URL de autenticação e os anexa como cabeçalhos às solicitações dentro do escopo no Burp Suite para tratamento automatizado de sessão. | Kitploit
Ferramentas/GitHubGitHub/nccgroup/jwt-reauth
Frameworks de Testes de PenetraçãoProxies Web e InterceptaçãoSegurança WebTestes de PenetraçãoAutenticaçãoSegurança de API
GitHubnccgroup/jwt-reauth

jwt-reauth

Cacheia tokens de autenticação JWT de uma URL de autenticação e os anexa como cabeçalhos às solicitações dentro do escopo no Burp Suite para tratamento automatizado de sessão.

Ver Repositório
1061523há 3 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

JWT Re-auth

Plugin do Burp para armazenar em cache tokens de autenticação de uma URL de "auth" e, em seguida, adicioná-los como cabeçalhos em todas as solicitações que vão para um determinado escopo.

Funcionalidades

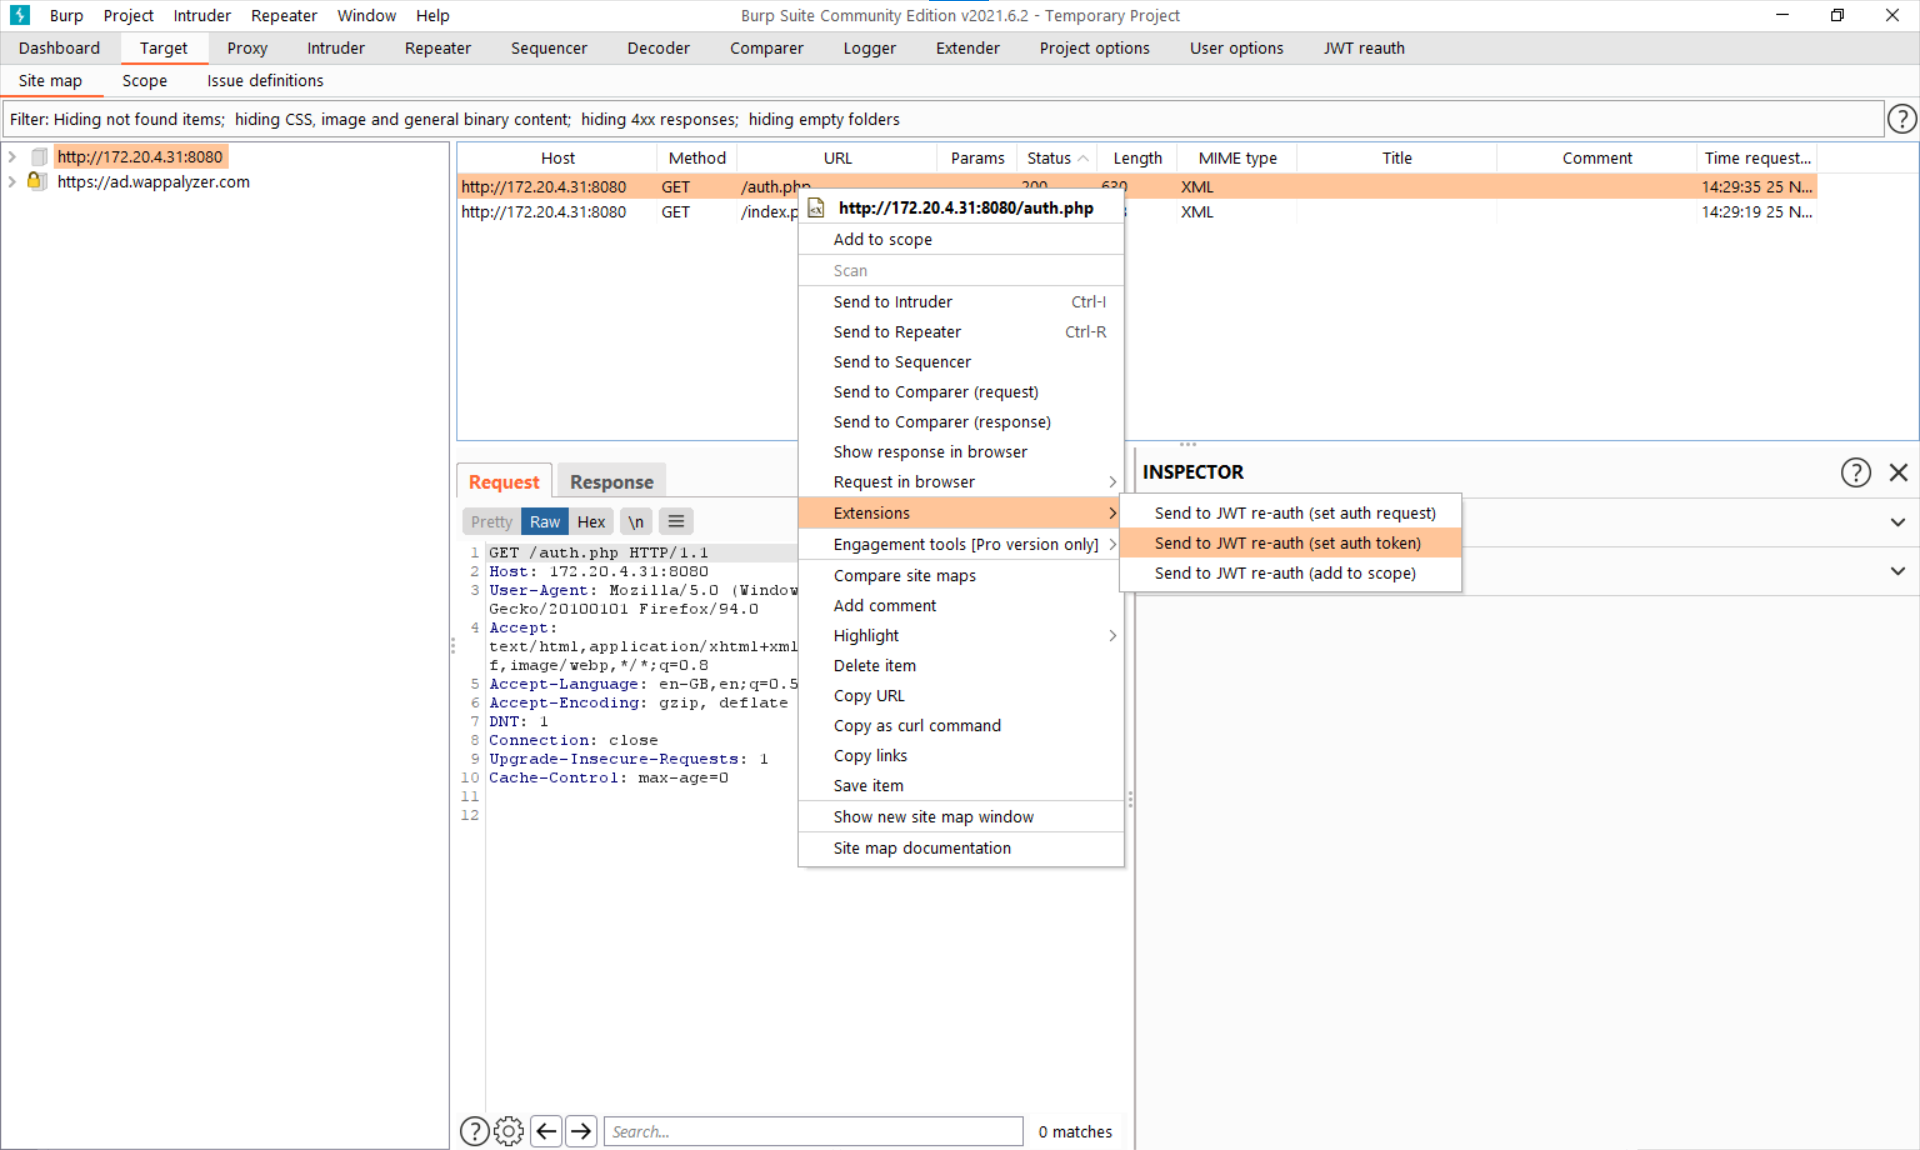
O plugin permite que configurações sejam enviadas a ele através de menus de contexto de vários menus. Isso inclui usar uma solicitação capturada inteira para adquirir novos tokens de autenticação.
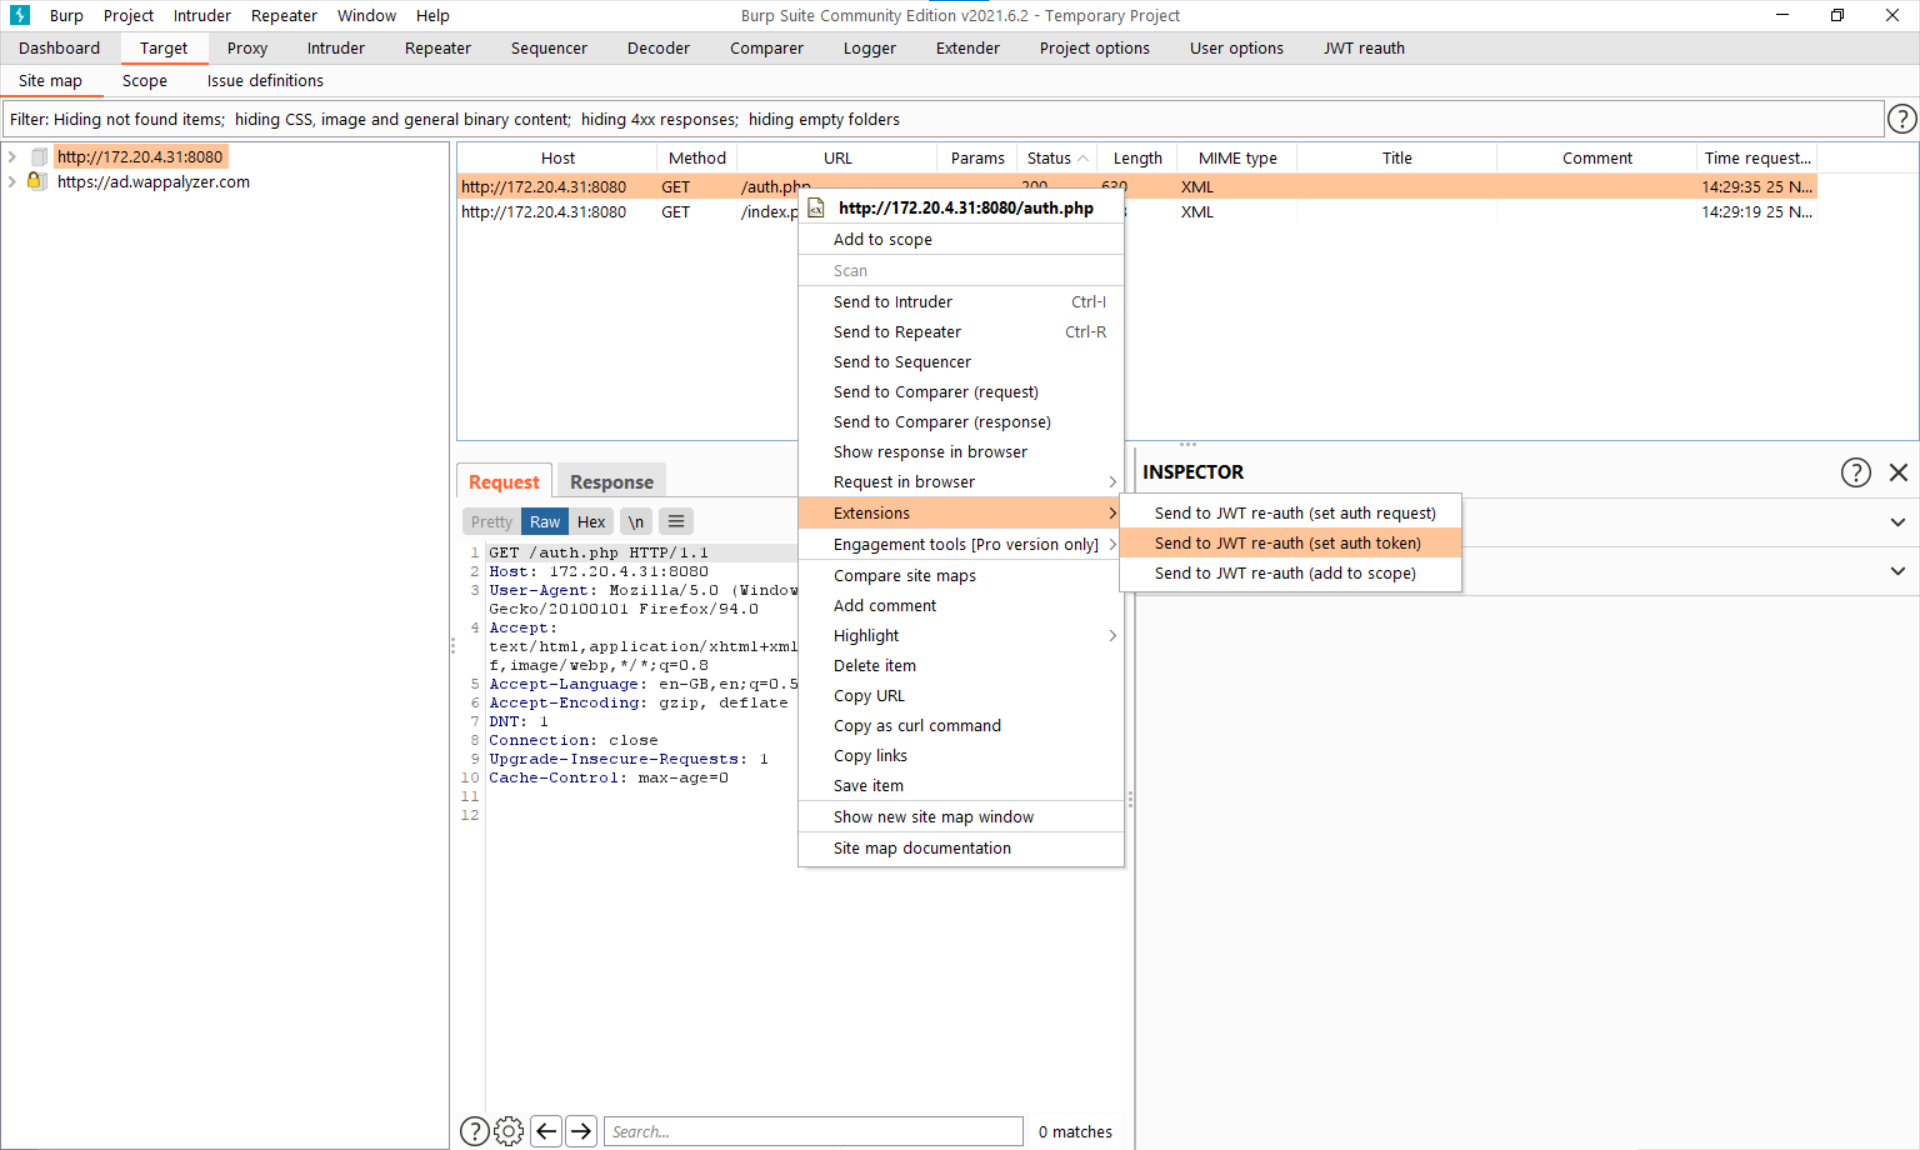
Captura de tela mostrando um menu de contexto suspenso dentro do Burp Suite, com o texto "Send to JWT re-auth (set auth token)"

Todas as configurações do plugin podem ser controladas a partir do painel principal da interface:
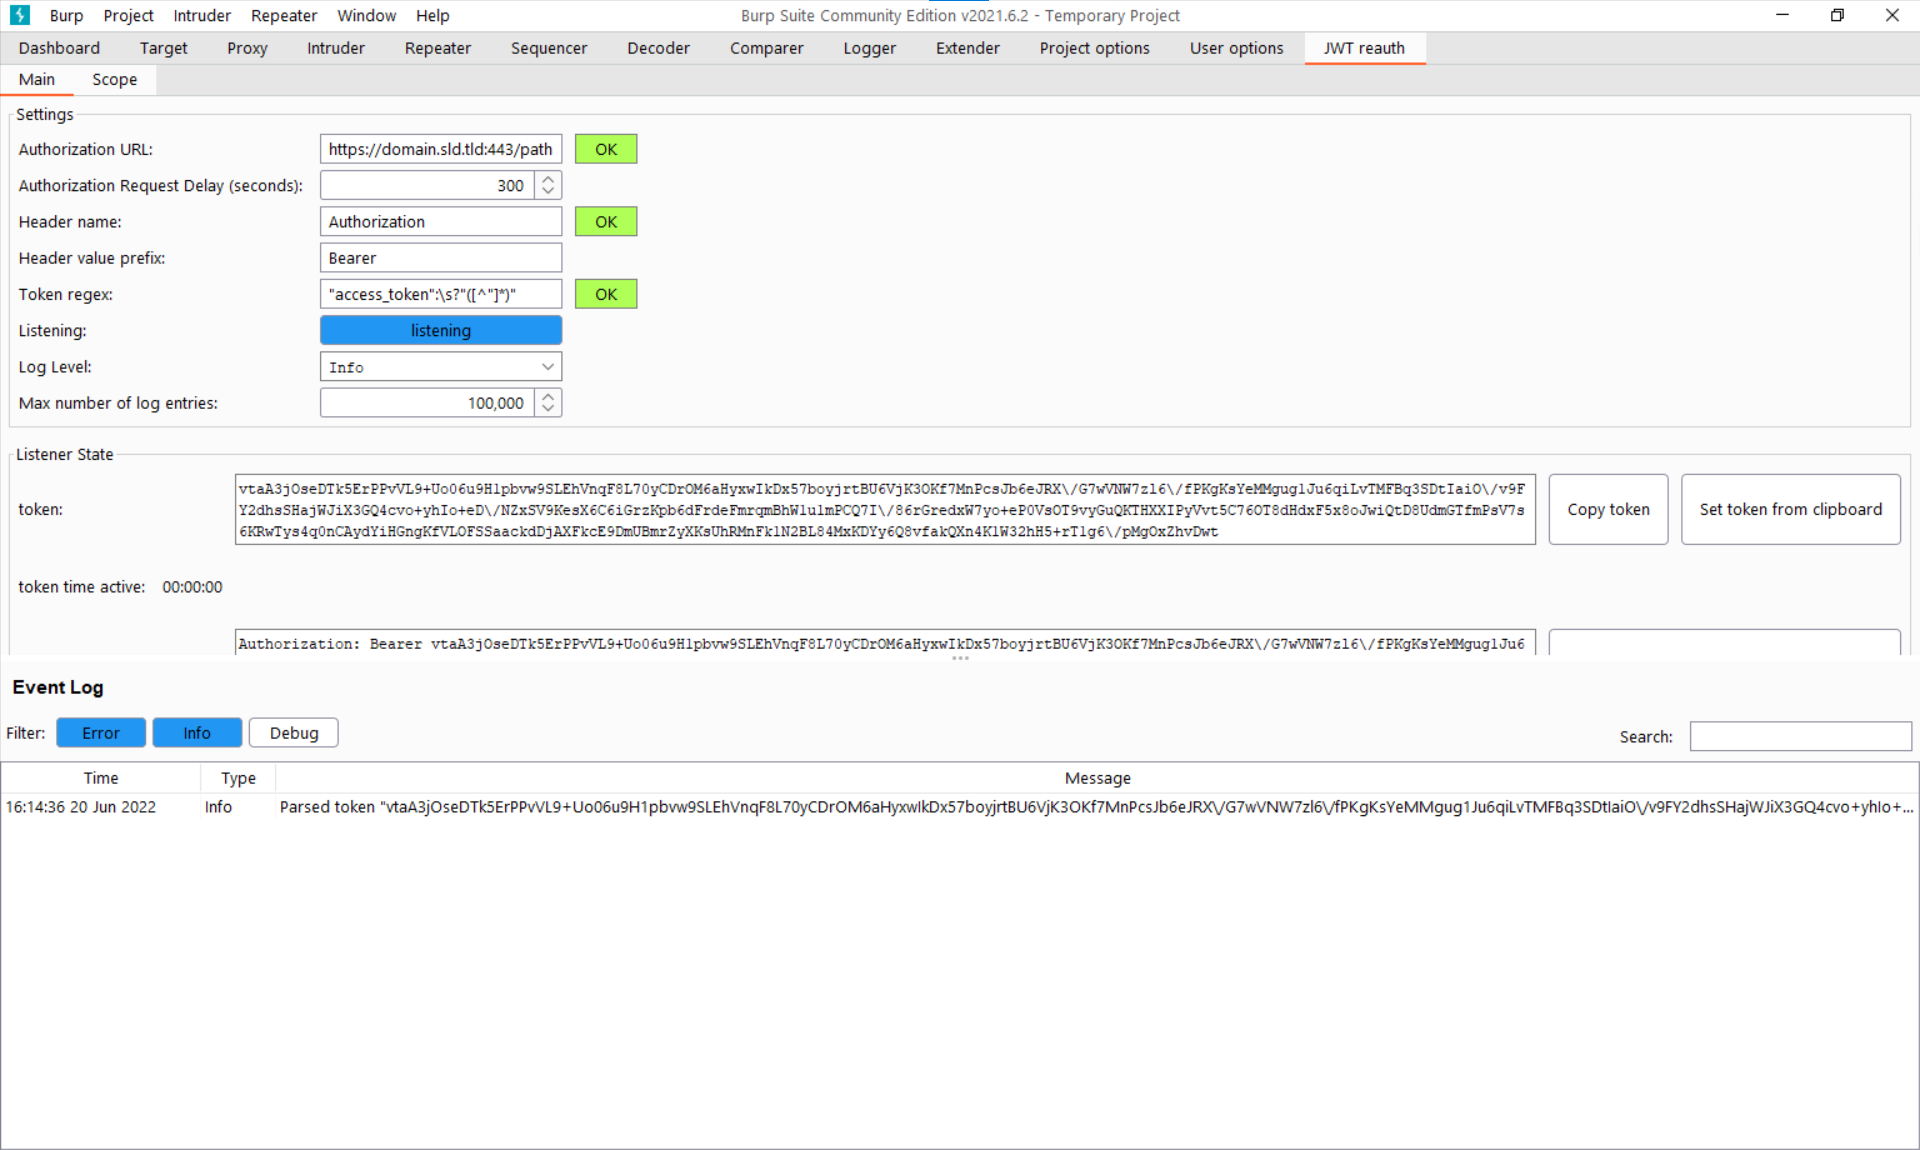
Captura de tela mostrando a interface principal; ela tem várias linhas de configurações, com um nome ao lado de uma caixa de texto descrevendo cada configuração. Depois, há três linhas mostrando o estado do listener e os tokens analisados mais recentemente, com um botão para copiar o token. No terço inferior da tela, há um log mostrando eventos do plugin, além de botões para filtrá-los e uma caixa de pesquisa.

Há um painel de interface separado para mostrar o escopo:
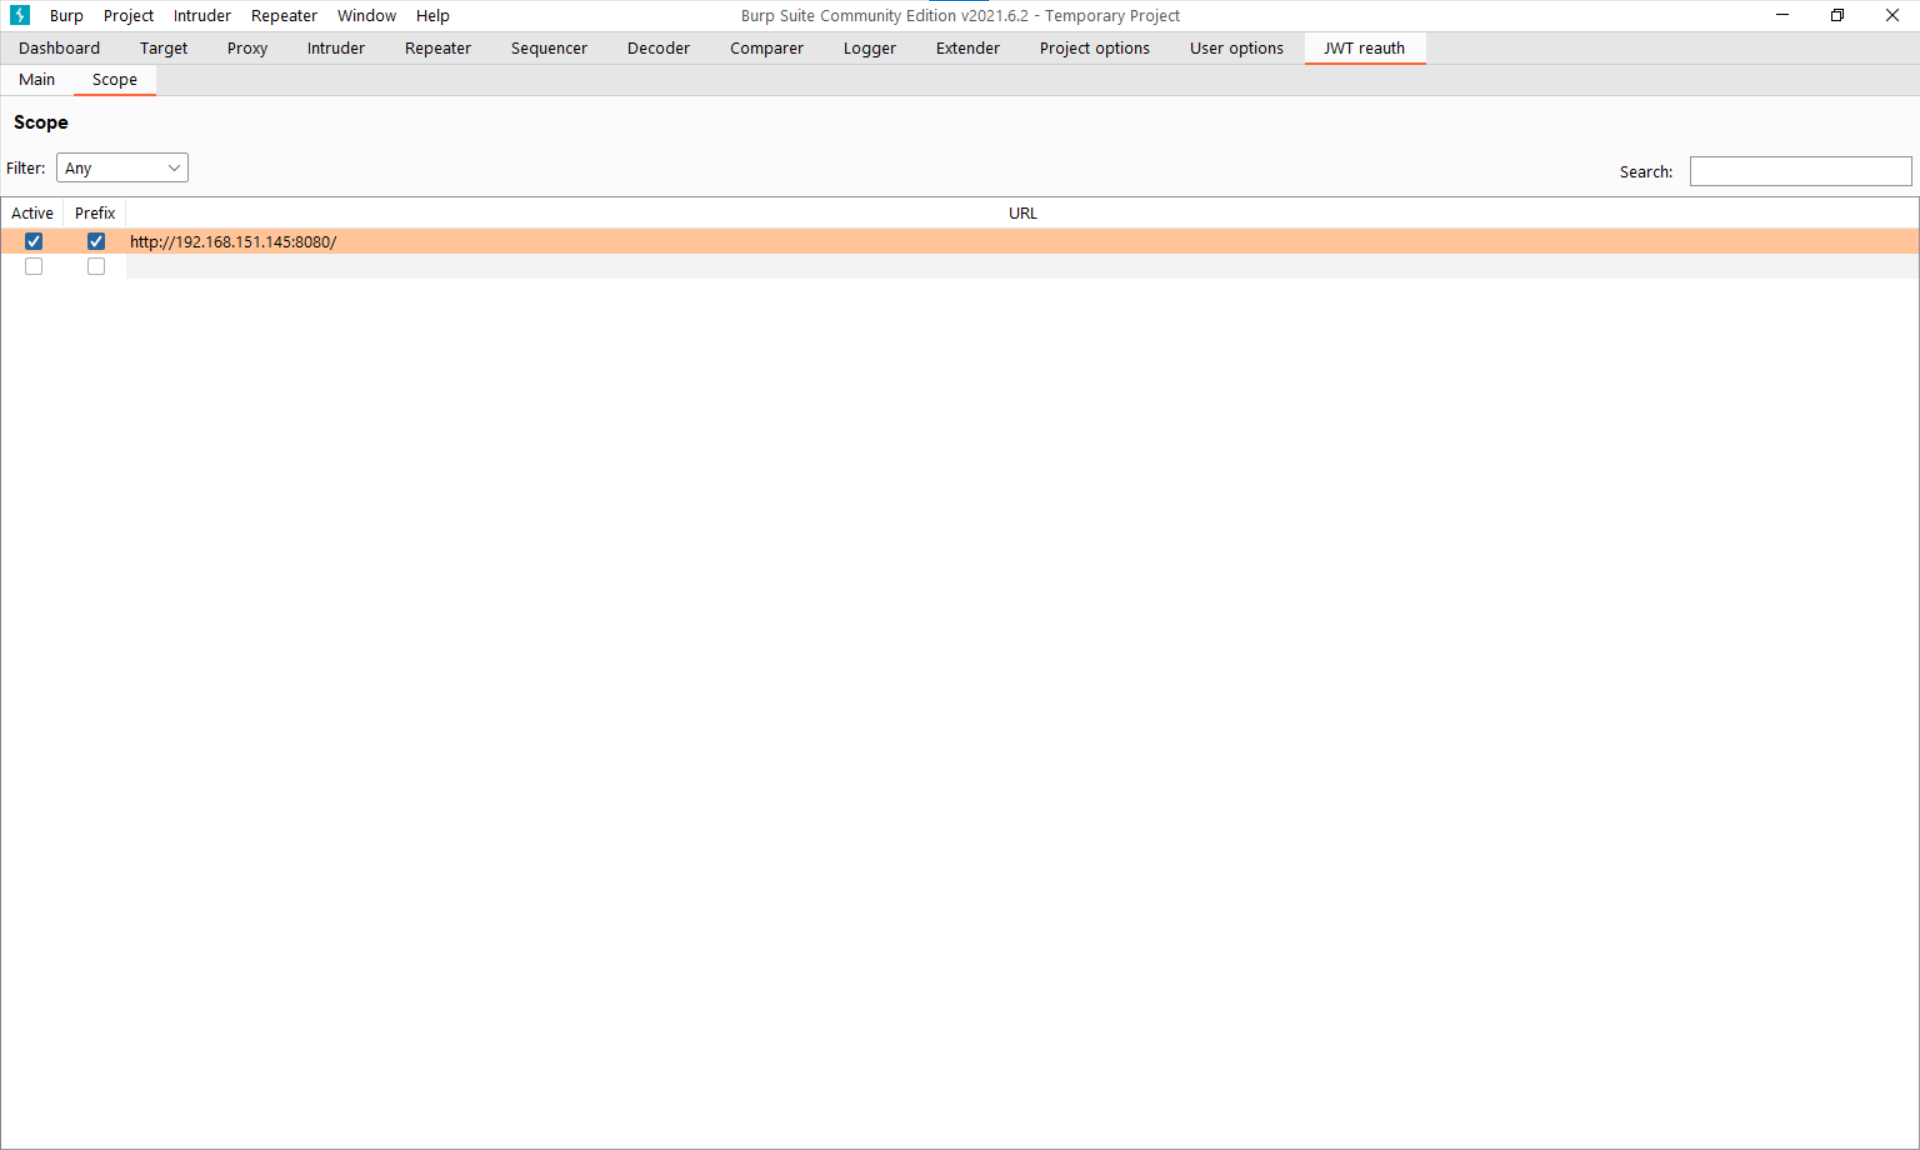
Captura de tela mostrando um painel quase vazio com um seletor suspenso para filtrar os itens do escopo, uma caixa de pesquisa e, abaixo disso, uma linha mostrando uma URL no escopo e uma linha vazia.

Por fim, podemos ver o plugin anexando um token de autenticação em cache como um cabeçalho.
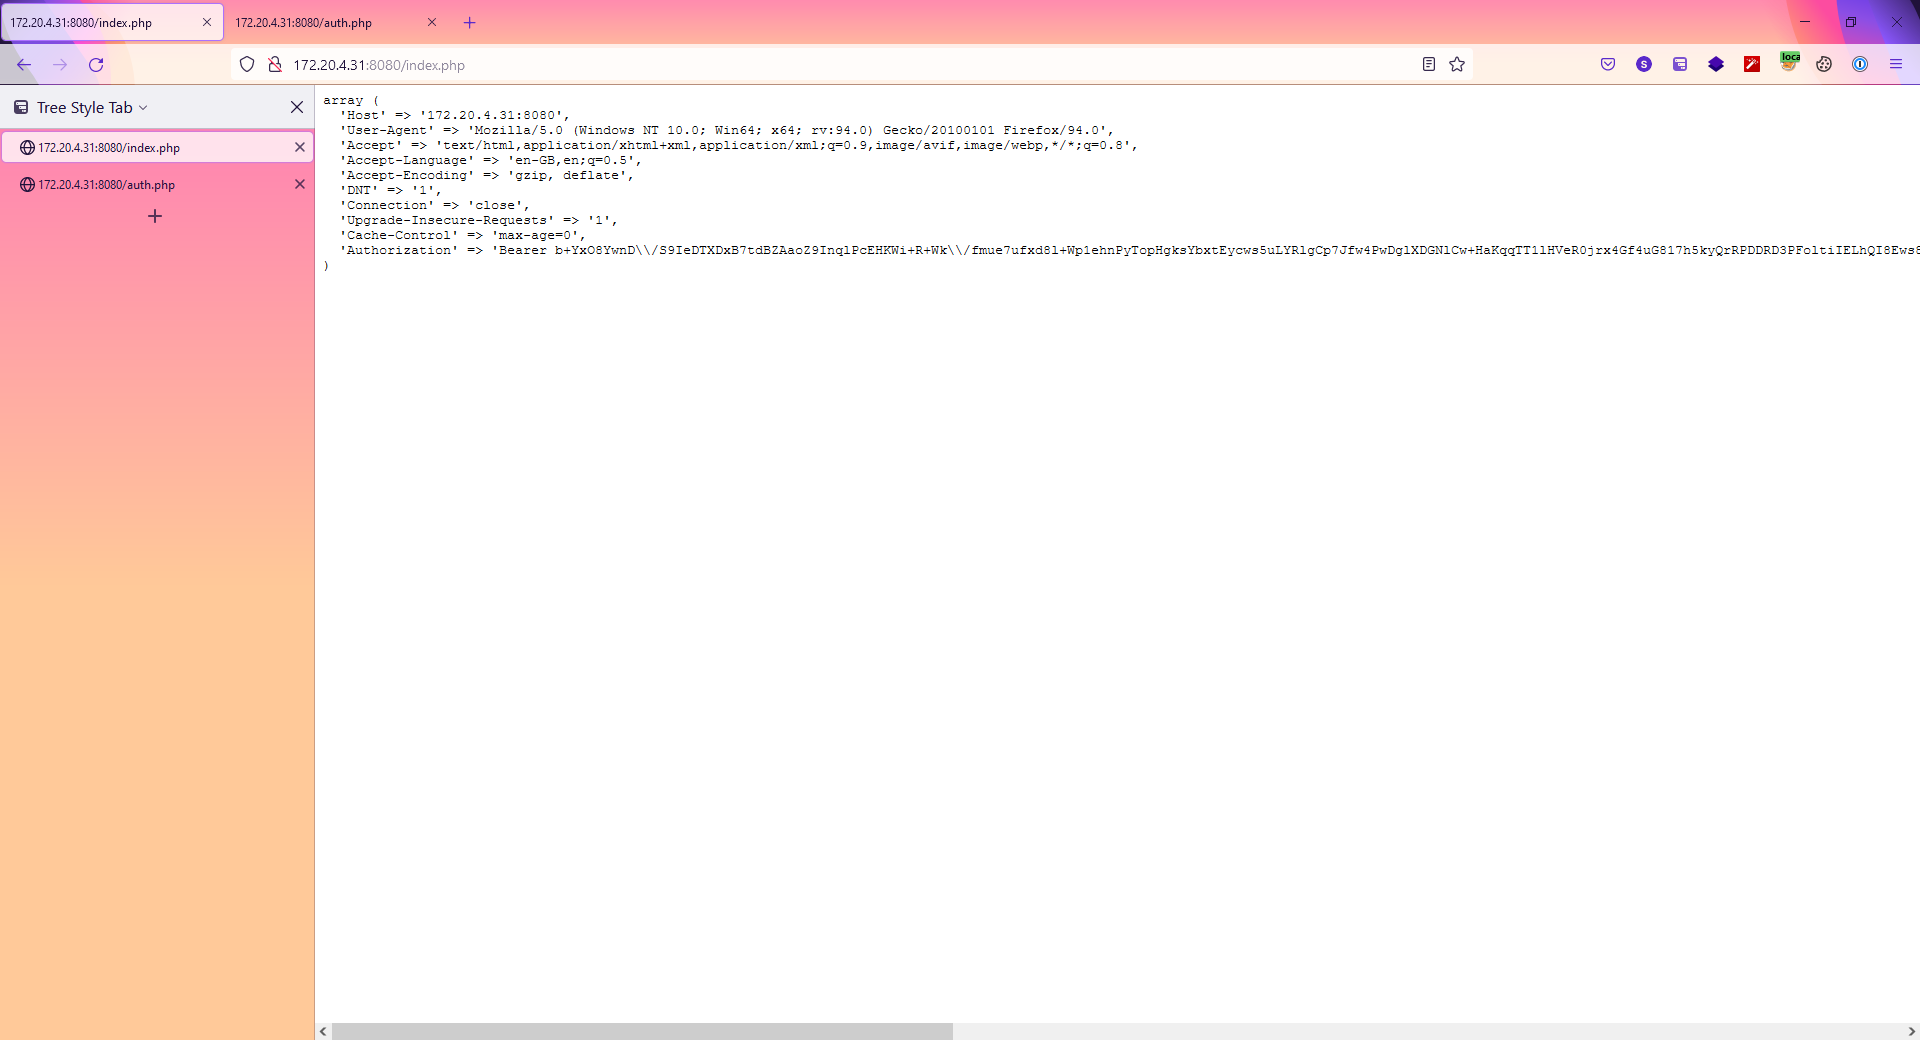
A captura de tela mostra o Firefox aberto com uma página da web listando os cabeçalhos enviados ao site; um deles pode ser visto chamado Authorization, que contém o token de autenticação em cache.

Baixar ferramenta